首页 文章 精选 留言 我的

精选列表

搜索[安卓系统],共10000篇文章
优秀的个人博客,低调大师

MobileNet教程(2):用TensorFlow搭建安卓手机上的图像分类App

本文来自AI新媒体量子位(QbitAI) 上周末,量子位翻译了一份MobileNet教程,其中讲述了怎样在一个新的数据集上重新训练MobileNet,那篇文章的成果,是一个分类器,能在电脑上以每秒钟400张的速度,识别图片是否为道路。 MobileNet是为移动端量身打造的,因此这次我们准备把之前做的辨别道路的模型应用到一个Android App中,看看它在移动设备上效果如何。 目标和计划 首先,让我们明确目标和计划,我们希望做到: 在很小的特定数据上重新训练MobileNet; 模型在hold out测试集(即模型训练前为测试留出的样本)上达到95%的准确率; 程序运行时对300美元以下价位手机CPU的占用要小于5%。 为了达到这些目标,我们的计划是: 生成一个新的训练数据集; 训练多个MobileNet结构,从而寻找所能够达到准确率目标(95%)

优秀的个人博客,低调大师

淘宝闪购开源餐饮食安大模型“白泽”

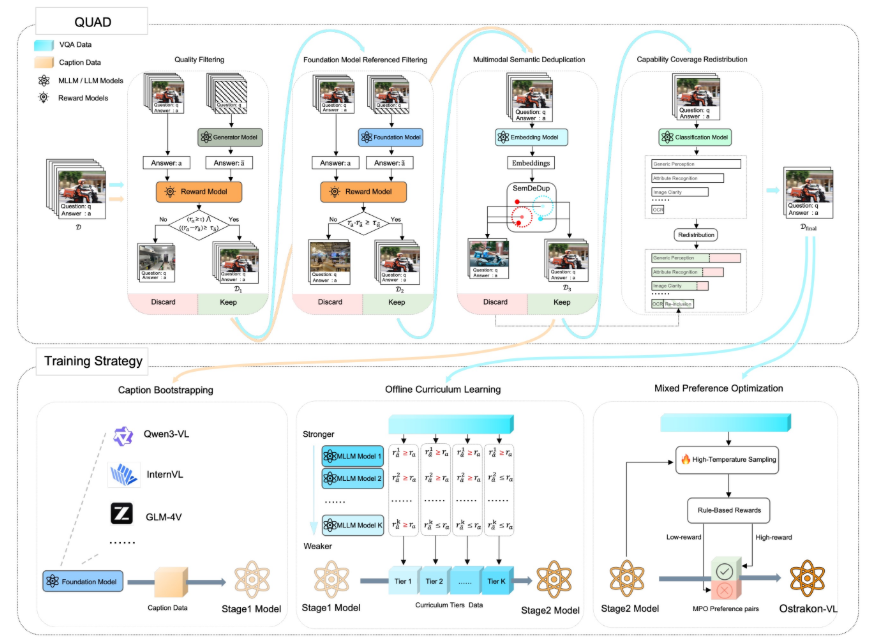
淘宝闪购正式发布专为餐饮服务与零售门店打造的风控治理垂直领域开源大模型——“白泽”(Ostrakon-VL),并宣布相关技术能力向全行业免费开放。研发团队还配套推出了行业首个公开基准测试集 ShopBench。 借助“白泽”大模型,外卖平台、餐饮及零售企业等行业参与方在图像识别、后厨预警等方面,都能通过人工智能技术快速加强对不合规场景的识别和治理能力,大幅提高数字化治理效率。 “白泽”项目负责人夏威介绍,该模型基于阿里云通义千问Qwen3-VL-8B基座进行深度训练调优,针对餐饮、零售门店场景的特殊需求进行了垂直领域适配,在技术性能方面的主要优势是极高的参数效率。 根据 ShopBench(服务于餐饮和零售门店的公开基准)评测,“白泽”性能评分显著超越同规模基座模型,在强噪声、高异质性的真实门店数据中仍能保持稳健的感知与决策能力。 目前,“白泽”已经接入淘宝闪购超过100个生产场景,调用量突破10亿级别,Token消耗量已突破万亿级别。更为重要的是,“白泽”的部署成本仅为同类方案的1/20,有助于网络餐饮行业的各参与方以极低成本大规模落地应用。

优秀的个人博客,低调大师

Canalys网安报告:疫情后复杂的网安生态

3月28日,市场调研机构Canalys发布报告《网络安全产业的现在时和将来时》,剖析2021年及以后网络安全产业面临的机遇和挑战。 由于上一年新冠疫情在全球肆虐,网络安全行业面临着不少挑战。例如,企业在被迫数字转型过程中,造成数据泄露威胁加剧。另一方面,攻击者的攻击手段和方式也日趋复杂和成熟,加密勒索和针对新冠疫情的网络钓鱼层出不穷。 基于此情况,去年网络安全投资已经明显高于IT行业的其他领域。网络安全支出增长到530亿美元,大增10%。 数字转型加剧数据泄露 2020年以来行业的数据泄露加速,尤其是教育、医疗保健、媒体、娱乐和游戏。在新冠疫情期间,上述部门都经历着数字化转型的巨大转变。 各行业发生的数据泄露事件占比 Zoom是吃到了疫情红利的产品之一,但它却成为了数据泄露的目标。暗网上有超过50万个Zoom帐户信息被出售或免费赠送,黑客利用以往数据泄露事件中流出的账户,通过“证书填充攻击”(credential stuffing attack)收集数据。这导致平台上出现了一些案件和恶意活动。 2005年以来,数据泄露事件的主体是技术部门、数据分析部门、社交媒体和数据代理公司。 历年通告的数据泄露事件及损失 但在近些年的数据泄露事件中,攻击者看到了数据潜在的高价值,专注于窃取高价值的个人身份信息(PII),并转向其他能带来高收益的攻击手段,例如勒索软件和加密劫持。 2020年,网络钓鱼活动中的勒索软件激增,报告的案件数量增加了近60%。攻击者在过去的一年演变出了新战术,首先从目标中渗出数据,然后加密资产,以向目标受害者施压,要求支付赎金。Maze、Conti、REvil、DoppelPaymer和NetWalker是惯用此类手法的勒索组织。 由于2020年远程工作需求的爆发,钓鱼活动开始针对安全意识和保障较弱的远程办公人员。并且这种情况由于新冠疫情未结束而持续下去。 钓鱼活动起初针对在网络上搜索新冠疫情信息的人,然后演变成模拟云平台、服务和工具这些远程办公所依赖的生产工具;接着,钓鱼行为开始针对搜索和接种新冠疫苗的人。 此外,暴力破解远程桌面协议(RDP)也是攻击者的主要攻击手段之一。 攻击复杂程度上升 如今攻击者的行为已经变得更加复杂和成熟。自动技术化的发展一定程度上加剧了攻击行为,僵尸网络操纵者借助自动化快速成长并攫取利益。 据估计,将近三分之一的互联网流量由恶意机器人制造,超过三分之一网站登录和其他数字服务的登录记录是虚假的。 盗刷团伙利用先进的机器人和自动化技术,抢夺新冠疫情期间在线电商的流量红利。他们利用泄露的个人身份信息,大规模进行凭证滥用、盗刷、网络刷单、库存抓取、DDoS攻击和漏洞扫描。 最有利可图的是新一代游戏机发售。例如索尼的PlayStation 5和微软的Xbox X、S系列。由于线下实体零售店的关闭,新一代游戏机的发布和发售全都在网上进行。限量发售的大部分货源被机器人拍下,转而在拍卖网站上高价售出。 虽然这一行为在大多数国家并不违法,但转卖所得得收益可能会用来资助其他恶意网络活动。 除了操纵僵尸网络之外,攻击者对人工智能的使用还处于早期阶段,但它带来的新挑战需要缓解和应对方法。 利用Deepfake技术合成人物形象进行欺诈由来已久。主要是窃取知名人物的图像、视频和音频信息,对特定的个人和组织进行有目的性欺诈。起初,这项技术主要用于影视特效,例如塑造一个虚拟角色。 知名度最高的一个案例是,一家英国能源公司被攻击者利用合成语音技术诈骗24万美元。攻击者伪造母公司首席执行官的声音,要求该公司总经理向一家新供应商汇款。最近发生的Sunburst攻击事件和SolarWinds供应链攻击,是攻击者部署日趋复杂和成熟的又一个例子。 更广泛的供应链攻击已经大量国家流传,包括商业电子邮件泄露、证书钓鱼和凭证欺诈。攻击者还会开发假的网络安全应用程序和恶意应用程序来伪装。 数据监管加强倒推企业革新 针对数据方面的立法落后于个人的隐私和网络安全需求,也落后于数据集成者和攻击者的意图。 但随着各国提升数据保护的优先级,立法开始跟上。然而,在实际情况中,处于数据泄露中心的组织和企业没有及时响应和承担责任。那些在网络安全技术和流程方面没有足够投入的公司更是脆弱。 欧盟的《通用数据保护条例》(GDPR)是一个优秀标杆,它为隐私数据设定了全球基准,但仍有不明确之处。 GDPR要求实施数据保护措施,来安全地处理数据。包括使用双重身份验证(2FA)和端到端加密,以及员工培训、制定公司数据隐私政策和限制对个人数据的访问。 此外,处理个人资料亦须获得当事人同意。组织或企业被要求在72小时内告知当局数据泄露。如果不遵守,企业将被处以2000万欧元(2400万美元)的罚款,或全球营收的4%。 各地区出台的数据保护政策和措施 GDPR于2018年5月在所有欧盟成员国生效,目的是为数据保护提供统一的框架。2020年,GDPR共发出12.1万份违规通知,比2019年增加19%。在此期间,GDPR罚款增加了40%,共计1.92亿美元。在2020年开出的五大罚单中,有两笔是针对数据泄露的。 去年网络安全投资明显高于IT行业的其他领域 Canalys首席分析师Matthew Ball在评论这份全新的有关网络安全的报告时表示: "网络安全必须成为数字计划的前沿和中心,否则将出现大规模的企业组织损失,这将威胁到新冠疫情后的经济复苏。对网络安全关注的失误已经产生了重大影响,导致当前数据泄露危机的升级和勒索软件攻击的加速。" 虽然Canalys表示,在网络安全支出方面还需要做更多的工作,但报告也表示,去年网络安全投资已经明显高于IT行业的其他领域。网络安全支出增长到530亿美元,大增10%,但并非增长最快领域,表现优于网络安全的领域是业务连续性和劳动力生产力,其中云基础设施服务增长33%,云软件增长20%。

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册