首页 文章 精选 留言 我的

精选列表

搜索[口袋龙虾],共462篇文章
优秀的个人博客,低调大师

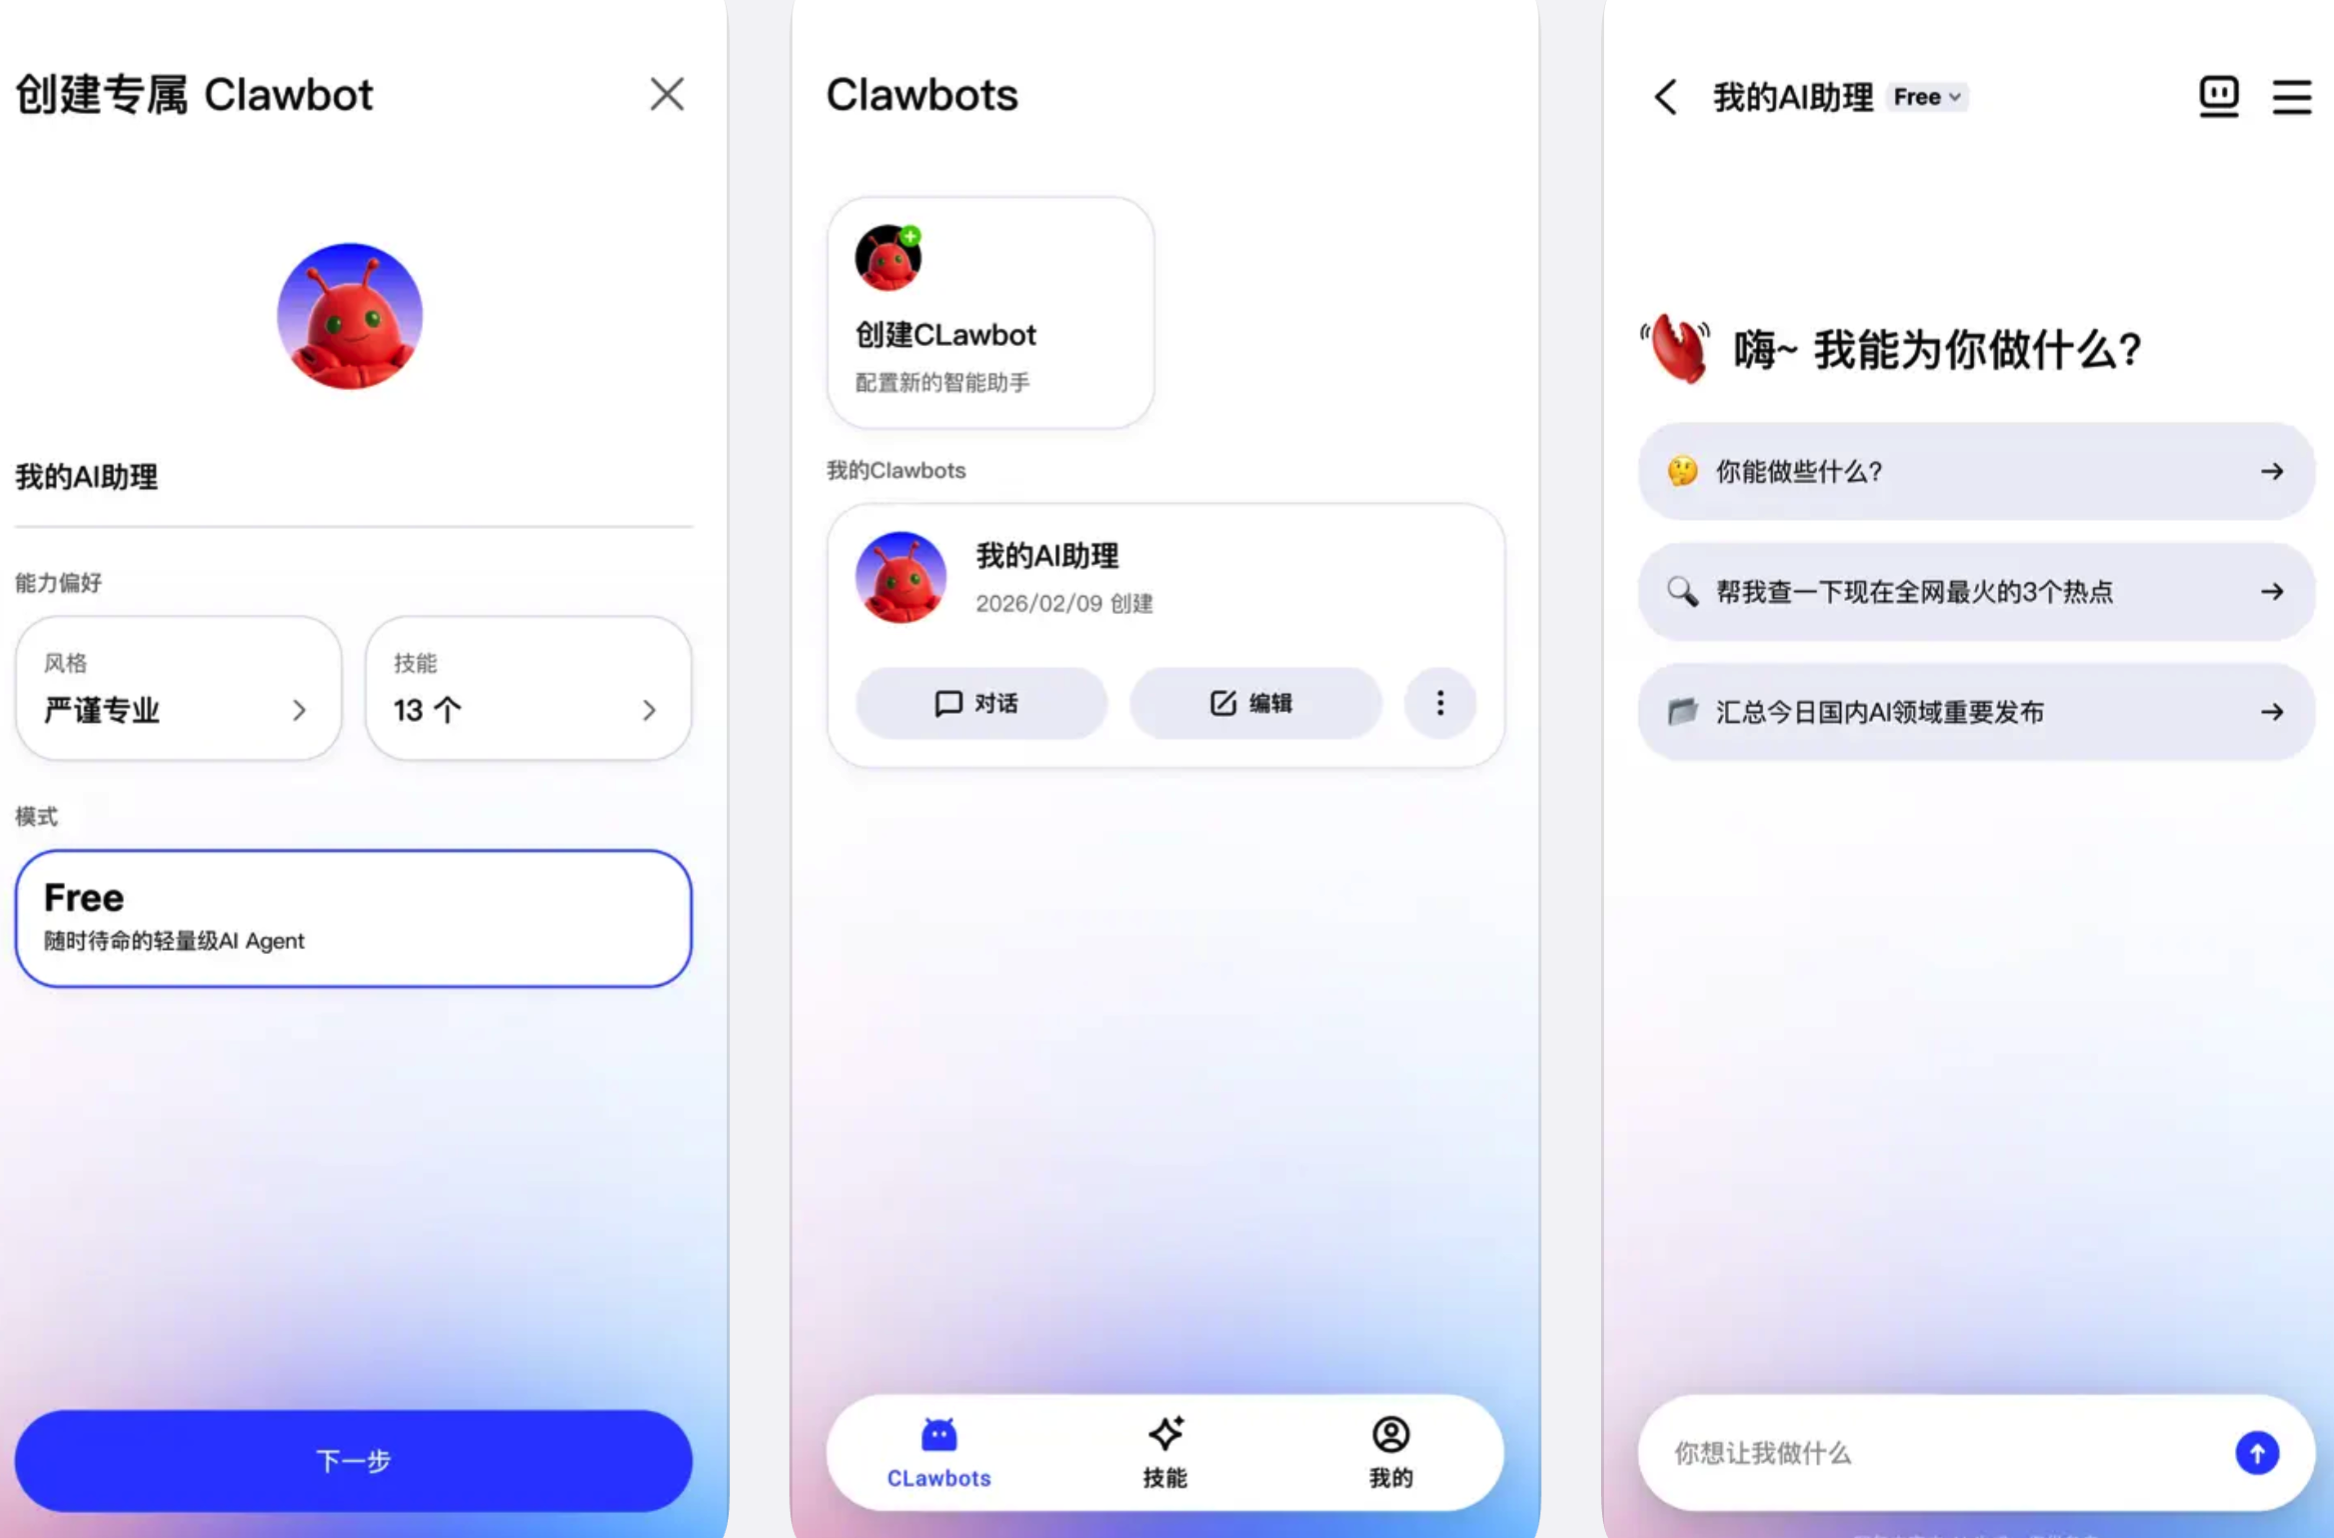
阿里云 JVS Claw 已上架 App Store,手机版 OpenClaw“龙虾”

阿里云旗下手机版OpenClaw产品已上线,名为JVS Claw,也可以通过阿里云网站访问。 https://apps.apple.com/cn/app/jvs-claw/id6758991103 此前JVS Claw已开启免费内测,内测期间,每位用户可创建1个bot,免费模型额度为8000Credits,有效期14天。 据介绍,JVS Claw(J.A.R.V.I.S - Just A Rather Very Intelligent Steward)是一款集成了AI智能助手(Clawbot)与云端独立环境(ClawSpace)的创新产品。JVS Claw的核心目标在于“执行”,用户可通过简单的自然语言指令,驱动Clawbot在隔离、专属、安全的ClawSpace云端环境中操作应用、处理文件、完成复杂的任务。

优秀的个人博客,低调大师

OpenStack云计算口袋书-第一章-开始OpenStack之旅(六)第一章结束

六、登录虚拟机实例 1. 通过 配置管理客户端 6 中生成的密钥访问虚拟机实例 xiaoyuwang@localhost:~/openstack$ ssh -i openstack.pem ubuntu@172.16.1.1 Welcome to Ubuntu 12.04.2 LTS (GNU/Linux 3.2.0-48-virtual i686) * Documentation: https://help.ubuntu.com/ System information as of Sun Sep 15 17:12:18 UTC 2013 System load: 0.47 Processes: 59 Usage of /: 50.3% of 1.35GB Users logged in: 0 Memory usage: 7% IP address for eth0: 10.0.0.3 Swap usage: 0% Graph this data and manage this system at https://landscape.canonical.com/ Get cloud support with Ubuntu Advantage Cloud Guest: http://www.ubuntu.com/business/services/cloud Use Juju to deploy your cloud instances and workloads: https://juju.ubuntu.com/#cloud-precise 0 packages can be updated. 0 updates are security updates. Last login: Sun Sep 15 17:11:08 2013 from 172.16.0.62 To run a command as administrator (user "root"), use "sudo <command>". See "man sudo_root" for details. ubuntu@server-1:~$ 本文转自xiaoyuwang 51CTO博客,原文链接:http://blog.51cto.com/wangxiaoyu/1297749,如需转载请自行联系原作者

优秀的个人博客,低调大师

一大波危险的“龙虾”来袭,绿盟君助您安全“养虾”

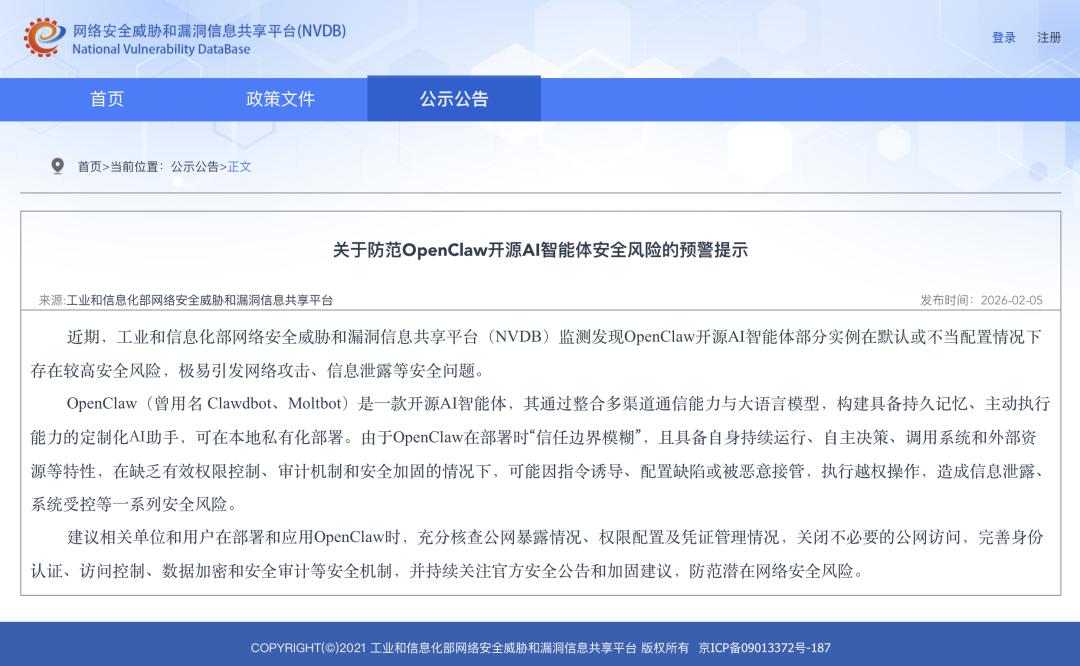
近期,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布了一则重磅预警:OpenClaw开源AI智能体部分实例在默认或不当配置下存在严重安全风险,极易引发网络攻击、信息泄露等安全问题。这一预警犹如一石激起千层浪,引发了业界对AI智能体安全的高度关注。 OpenClaw引领智能体全面爆发, 安全问题频发 2026年,AI智能体技术迎来全面爆发。作为其中的代表性项目,OpenClaw(曾用名Clawdbot、Moltbot)凭借其强大的能力备受青睐——它能够整合多渠道通信能力与大语言模型,构建具备持久记忆、主动执行能力的定制化AI助手,支持本地私有化部署。 然而,正是这样一位“能干的助手”,却可能成为潜伏在您网络中的“定时炸弹”。 OpenClaw三大核心风险,不容忽视 OpenClaw由个人程序员编写,从发布到爆火仅仅几个月时间,由于自身设计特点,存在天然的“信任边界模糊”问题。它具备持续运行、自主决策、调用系统和外部资源等能力,在缺乏有效权限控制、审计机制和安全加固的情况下,将面临三重严重风险: 安全风险1:代码安全堪忧——三天两高危RCE,系统可被恶意接管 OpenClaw的代码库在短期内连续曝出两个高危远程代码执行漏洞(RCE)。攻击者无需复杂操作,即可利用漏洞在目标主机上执行任意代码,实现从“入侵”到“接管”的一步跨越。一旦得手,OpenClaw所在的主机将成为攻击者的“肉鸡”,企业核心数据、内部网络将完全暴露在风险之下。这不是危言耸听,而是已在野外被积极利用的真实威胁。 安全风险2: 盲目信任放大风险——“以安全换便捷”,Agent沦为攻击跳板 OpenClaw的设计理念强调“自主性”,默认配置往往为了便捷而牺牲安全。许多用户在部署时,为了能让工作更便捷,需要赋予它极高的权限,甚至让其直接访问敏感系统或数据库。这种对Agent的“盲目信任”,让攻击者能够通过诱导式指令,轻松操纵OpenClaw执行越权操作——比如读取机密文件、发送恶意邮件、横向移动攻击内网其他主机。你以为它是你的得力助手,实际上它可能正在被敌人遥控。 安全风险3: 插件系统成供应链突破口——隔离机制缺失,投毒威胁放大 OpenClaw支持通过Skills插件系统扩展功能,但这片“沃土”也成为攻击者的乐园。第三方插件来源不明、供应链环节缺乏审查,加之OpenClaw自身对插件运行缺乏有效的隔离机制,使得一个被投毒的插件就能成为“特洛伊木马”。一旦插件被安装,恶意代码便能随OpenClaw权限肆意横行,窃取数据、植入后门,甚至通过插件更新机制将投毒扩散至更多用户。供应链安全的薄弱环节,在此被无限放大。 谷歌在2月份就已经连夜封禁OpenClaw,Facebook、Mata、微软等几家巨头也不允许员工在公司内部使用OpenClaw。微软安全团队已将此情形定性为“具有持久凭据的不可信代码执行环境”,这一评价值得每一个正在或计划使用AI智能体的企业深思。 客户真实痛点,您是否感同身受? 在与众多企业用户的交流中,我们听到了两种典型的担忧: 客户声音1:“我们公司有员工自己偷偷部署了OpenClaw,我担心这些‘影子AI’导致本地主机端口暴露,引发信息泄露。但我连它们在哪里都不知道,更别提管控了。” 客户声音2:“我们业务部门正式部署了OpenClaw,但我想知道它到底做了哪些外部访问?这些访问是否合法合规?是否存在被利用的风险?” 传统安全方案为何失效? 面对OpenClaw这类新型AI智能体,传统安全方案显得力不从心: 流量内容不可见:OpenClaw用户侧API主要进行常规HTTPS调用,流量加密传输,传统应用识别方式完全失效。 端口识别易绕过:OpenClaw虽有默认端口,但极易被修改,单纯依赖端口识别不仅准确率低,还容易被攻击者绕过。 绿盟科技OpenClaw安全防护方案: 给AI装上“安全护栏” 针对OpenClaw带来的新型安全挑战,绿盟科技创新性地推出低成本“AI安全一体机+绿盟防火墙NF联动”解决方案,帮助用户实现对AI智能体的精准识别与全面管控。 方案核心能力 精准识别:AI安全一体机内置AI智能体发现能力,可主动扫描内网环境,精确识别哪些主机部署了OpenClaw等AI智能体。 灵活管控:根据企业策略,可对非法部署的OpenClaw进行网络隔离,对合法部署的OpenClaw进行全程行为跟踪。 纵深防御:防火墙对OpenClaw的会话访问进行实时分析,识别恶意URL、入侵威胁、病毒等风险,确保每一次访问都安全可控。 方案优势 识别精准:从资产纬度对AI智能体进行主动识别,告别传统方案的误报与漏报。 部署便捷:不影响原有组网,快速接入,即插即用。 全面可视:对OpenClaw的访问行为进行全程跟踪分析,让安全风险无处遁形。 两大应用场景,全方位守护 场景1:对非法OpenClaw进行精准封堵 当员工私自部署OpenClaw,AI安全一体机第一时间发现并定位,将非法安装的PC信息同步给防火墙。防火墙自动生成黑名单策略——无论外部试图访问该OpenClaw,还是OpenClaw主动外联,都将被实时阻断,将风险扼杀在萌芽状态。 场景2:对合法OpenClaw进行安全管控 对于业务部门正式部署的OpenClaw,AI安全一体机将其纳入管控范围。防火墙生成精细化管控策略,对OpenClaw的所有访问会话记录流量日志,进行全方位安全检测,避免恶意URL、入侵威胁、病毒等威胁趁虚而入,让业务在安全轨道上平稳运行。 两会强调“发展与安全并重”, 绿盟科技如何解读? 近期全国两会多次强调“发展与安全并重”,这释放了一个清晰信号:安全不是AI创新的刹车,而是AI落地的护栏和加速器。 作为安全厂商,我们的目标就是让客户在AI的高速公路上既能跑得快,又能刹得住、不跑偏。具体到企业落地,要避免“安全拖慢AI”或“AI裸奔”,我们主要通过“双引擎驱动”和“原生融合”的策略来解决。 以智增效:让安全成为创新加速器 很多企业担心:上了安全措施,AI应用会不会变慢?我们的答案是:用更聪明的AI去解决安全效率问题。 绿盟“风云卫”AI安全能力平台,本质上就是一个“安全效率倍增器”。它将AI能力“原子化”地嵌入安全运营的每一个环节,让过去需要大量人工的重复性工作变得自动化、智能化。面对海量安全告警,我们的AI安全运营中心可以实现“AI优化AI”的能效革命,大幅提升安全事件的处置效率。 为AI“上险”:拒绝“裸奔”式创新 我们坚决反对“先狂奔、再补胎”的裸奔式创新。当企业把核心业务交给大模型时,大模型本身的幻觉、数据泄露、提示词注入等风险,就成了企业的“阿喀琉斯之踵”。 绿盟的做法是构建一套从 “事前评估、事中防护、事后审计”的AI原生纵深防御体系,形象地说就是给大模型穿上“金钟罩”。我们推出的“清风卫”系列安全防护产品,能在模型运行时实时防御各类新型攻击。同时,针对合规要求,绿盟大模型备案服务能够帮助企业构建“可自证”的合规体系,提前预见风险,规避千万级罚款风险。 OpenClaw的“虾”来了,别让您的网络成为坏虾的“养殖场”。立即行动,为您的AI应用加上一道“安全护栏”! 凭借二十多年的攻防实战经验,绿盟科技致力于成为您智能化转型路上最可靠的“副驾驶”——帮您看清路况、预警风险,让您可以更安心地手握方向盘,专注于业务创新的加速与超越,共同驶向智能化的未来。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册