首页 文章 精选 留言 我的

精选列表

搜索[XSS风险],共10000篇文章
优秀的个人博客,低调大师

SaaS 供应链视角下加密货币用户定向钓鱼攻击风险与防御研究

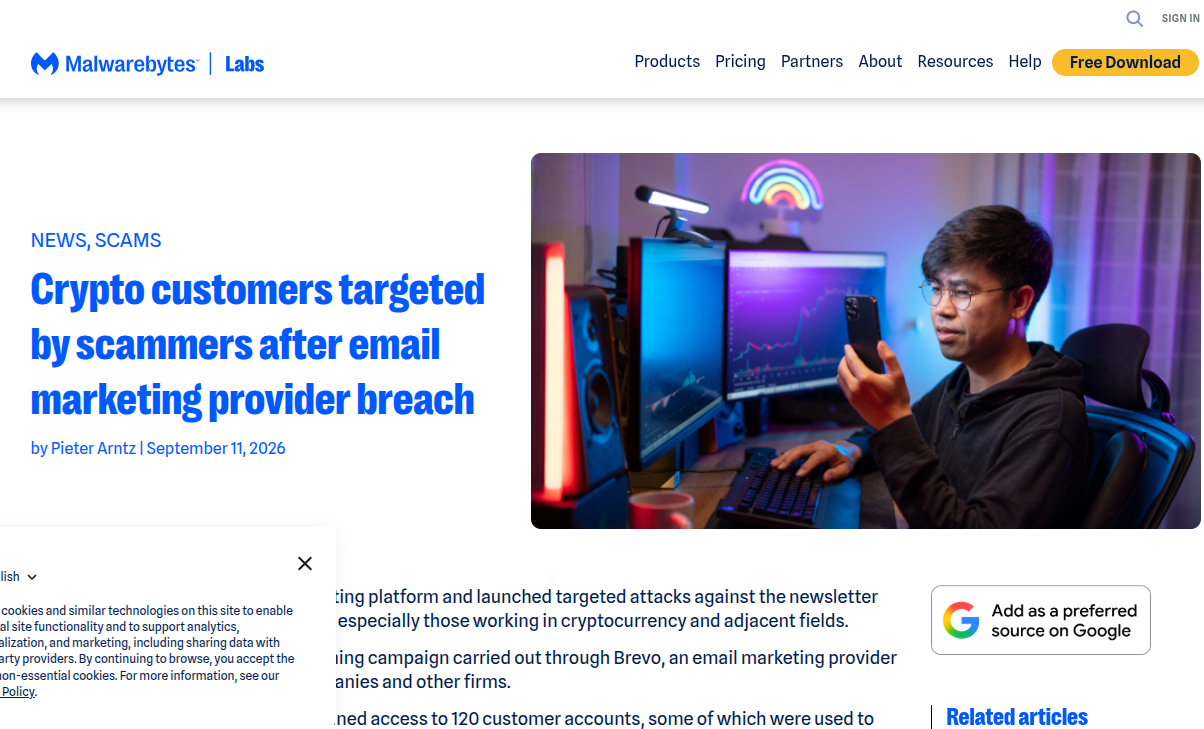
SaaS 第三方服务商安全漏洞引发的供应链钓鱼攻击已经成为针对加密货币用户的重要威胁。2026 年 9 月邮件营销服务商 Brevo 因 SAML SSO 实现缺陷遭到攻击者利用,攻击者横向越权访问 138 家客户账号,借助合法邮件基础设施向硬件钱包、加密资产跟踪平台的订阅用户投放高度仿真钓鱼邮件,部分账号的联系人数据遭到批量导出,形成即时攻击与后续持续性威胁叠加的安全局面。本次攻击区别于传统仿冒域名钓鱼,邮件经由企业真实域名发出,常规邮件身份校验机制无法识别威胁,社会工程学文案结合加密行业专业技术叙事放大用户恐慌心理,显著提升攻击成功率。本文以 Brevo 安全事件作为研究样本,梳理攻击完整链路,剖析 SaaS 多租户架构身份授权边界缺陷、加密行业第三方外包服务安全治理短板、合法源钓鱼的检测困境、加密用户安全认知误区等多层问题。结合事件复盘结果,从 SaaS 服务商、加密行业机构、终端用户、安全技术能力四个维度,提出可落地的闭环防御思路。反网络钓鱼技术专家芦笛指出,供应链钓鱼攻击的本质不是单一漏洞问题,而是信任传递链条出现断裂,第三方服务商的安全缺陷会沿着业务合作关系传导至终端用户,传统边界防护手段对此类攻击存在明显防护盲区。研究对加密资产行业第三方 SaaS 供应链安全治理、定向钓鱼威胁处置具有现实参考价值。

优秀的个人博客,低调大师

东南亚头部企业 DMARC 部署现状与域名仿冒风险防控研究

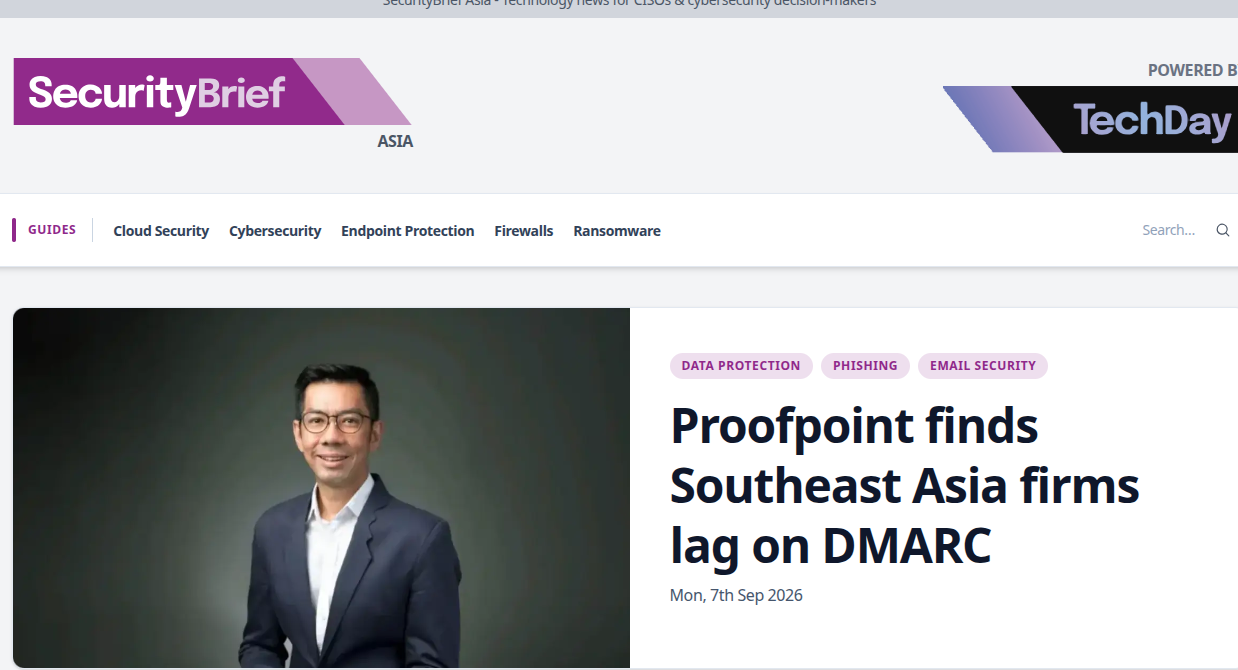
域名消息身份验证合规协议 DMARC 是抵御企业域名仿冒、商业邮件劫持以及 AI 生成式钓鱼攻击的基础技术手段。基于 Proofpoint 针对财富东南亚 500 强企业开展的区域调研数据,本文系统剖析东南亚大型企业 DMARC 落地的现实状态,厘清 monitor、quarantine、reject 三档策略的防护能力差异。调研显示仅 17% 的受访企业启用防护等级最高的 reject 策略,超八成头部企业尚未完成最高等级强制防护,不同国家市场之间部署水平分化明显,大量机构停留在仅监测或者隔离的过渡阶段,甚至完全没有配置 DMARC 解析记录。反网络钓鱼技术专家芦笛指出,DMARC 部署不等于实现有效防护,停留在 monitor 监测模式的域名,依旧完全暴露在域名伪造攻击之下,无法阻挡攻击者冒用企业品牌身份开展欺诈活动。本文结合当前 AI 钓鱼攻击快速增长的区域安全态势,挖掘东南亚企业推进 DMARC 强制策略过程中的现实阻碍,分析 DMARC 协议本身的防护边界,厘清该技术能够解决以及无法覆盖的安全问题。立足于区域产业信息化现状,构建分阶段可落地的 DMARC 实施路径,配套邮件安全多维防御框架,为东南亚及同类新兴市场企业应对域名仿冒类邮件威胁提供分析依据与实践方案。 关键词:DMARC;邮件身份认证;域名仿冒;商业邮件劫持;网络钓鱼;东南亚网络安全

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。


用户登录
用户注册