首页 文章 精选 留言 我的

精选列表

搜索[时间范围],共10000篇文章
优秀的个人博客,低调大师

美国国防承包商已被入侵,Pulse Secure 0day漏洞正在世界范围内被积极利用

研究人员表示,有国家背景的黑客正在积极利用Pulse Secure 虚拟专用网的关键漏洞,以绕过2FA(双因素认证)保护,从而隐秘地进入属于美国国防工业和其他一系列组织的网络。 安全公司Mandiant在4月20日发布的报告中表示,被利用的漏洞中至少有一个是0day漏洞。这意味着当黑客开始积极利用它时,Pulse Secure的开发者和大多数研究人员难以察觉。 除了CVE-2021-22893这个被发现的0day之外,多个黑客组织也在利用2019年和2020年已被修复的几个Pulse Secure漏洞。 被围困的局面 研究人员表示,Mandiant目前发现了12个恶意软件团伙正在利用Pulse Secure 虚拟专用网的漏洞。这些团伙都规避了认证并从后门访问了设备。但是团伙之间的关联性不大,并且他们都是在不同的调查中被发现的。因此,研究人员认为应该是多个黑客各自利用漏洞来进行攻击。 无论是单独利用还是团伙作案,这些漏洞都可以使攻击者绕过保护虚拟专用网设备的单因素和双因素认证,使黑客能够安装恶意软件。这些恶意软件即便用户升级虚拟专用网也依然存在,并通过webshell保持访问。 此外,在Mandiant发布的报告中还提到了,在过去的6个月中,多起入侵事件袭击了世界各地的国防、政府和金融组织。另外,美国网络安全和基础设施安全局表示,被袭击的目标还包括美国政府机构、关键基础设施实体和其他私营部门组织。 Mandiant提供了以下图表,显示各种认证绕过和日志访问的流程。 Mandiant表示,依靠"有限的证据"发现了一个被称为UNC2630的团队,是已知的两个积极利用这些漏洞的黑客团体之一。 另一个是一个新团体,Mandiant称之为UNC2717。今年3月,该组织使用Mandiant命名为RADIALPULSE、PULSEJUMP和HARDPULSE的恶意软件攻击欧洲一家机构的Pulse Secure系统。 由于目前缺乏背景和取证证据,Mandiant不能将本报告中描述的所有代码家族与UNC2630或UNC2717联系起来。一位内他们还注意到,有可能是一个或多个相关团体负责开发和传播这些不同的工具,并在松散的APT行为者之间传播。除了UNC2630和UNC2717之外,可能还有其他团体采用了这些工具中的一种或多种。 持续两年的不安全因素 在过去的两年里,Pulse Secure的母公司Ivanti发布了一系列Pulse Secure漏洞的补丁,这些漏洞不仅允许远程攻击者在没有用户名或密码的情况下获得访问权限,而且还可以关闭多因素认证,并查看虚拟专用网服务器以纯文本缓存的日志、用户名和密码。 之前针对外币兑换和旅行保险公司Travelex的勒索软件攻击很可能就是因为这些漏洞,因为这家公司忽略了安装补丁。 Mandiant的报告中还有一个令人担心的事实,那就是报告中显示高度敏感地区的组织仍然没有安装补丁。并且,Pulse Secure的一个0day已经被披露,受到了积极利用。 Pulse Secure在4月20日发布了一份公告,指示用户如何缓解目前未修补的安全漏洞。Mandiant的报告中也包含了大量的技术指标,企业可以利用这些指标来确定他们的网络是否已经成为漏洞的目标。 目前,任何在其网络中使用Pulse Secure的组织都应该优先阅读并遵循Mandiant和Pulse Secure的建议以避免被黑客入侵造成损失。 【责任编辑:赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

别再用 setTimeout 猜时间了:IntersectionObserver 实现图片懒加载的完整实践

做商品列表页或者信息流的时候,图片懒加载几乎是绕不开的需求。早几年大家习惯监听 scroll 事件,配合 getBoundingClientRect 手动计算元素是否进入视口,再写个节流函数控制触发频率。这套方案能跑,但坑不少:滚动过程中频繁触发布局计算,主线程压力大;快速滚动时容易漏掉元素;还要处理不同浏览器的兼容差异。后来不少团队换成 IntersectionObserver,它把“元素何时进入视口”这件事交给浏览器自己的渲染管线去判断,回调里直接告诉你目标元素和视口的交叉状态,省掉了手动算位置这一步。这篇文章从实际开发角度出发,讲清楚 IntersectionObserver 的核心 API、懒加载场景下的实现细节、滚动容器这种容易翻车的情况,以及怎么和现代框架的图片组件配合。

优秀的个人博客,低调大师

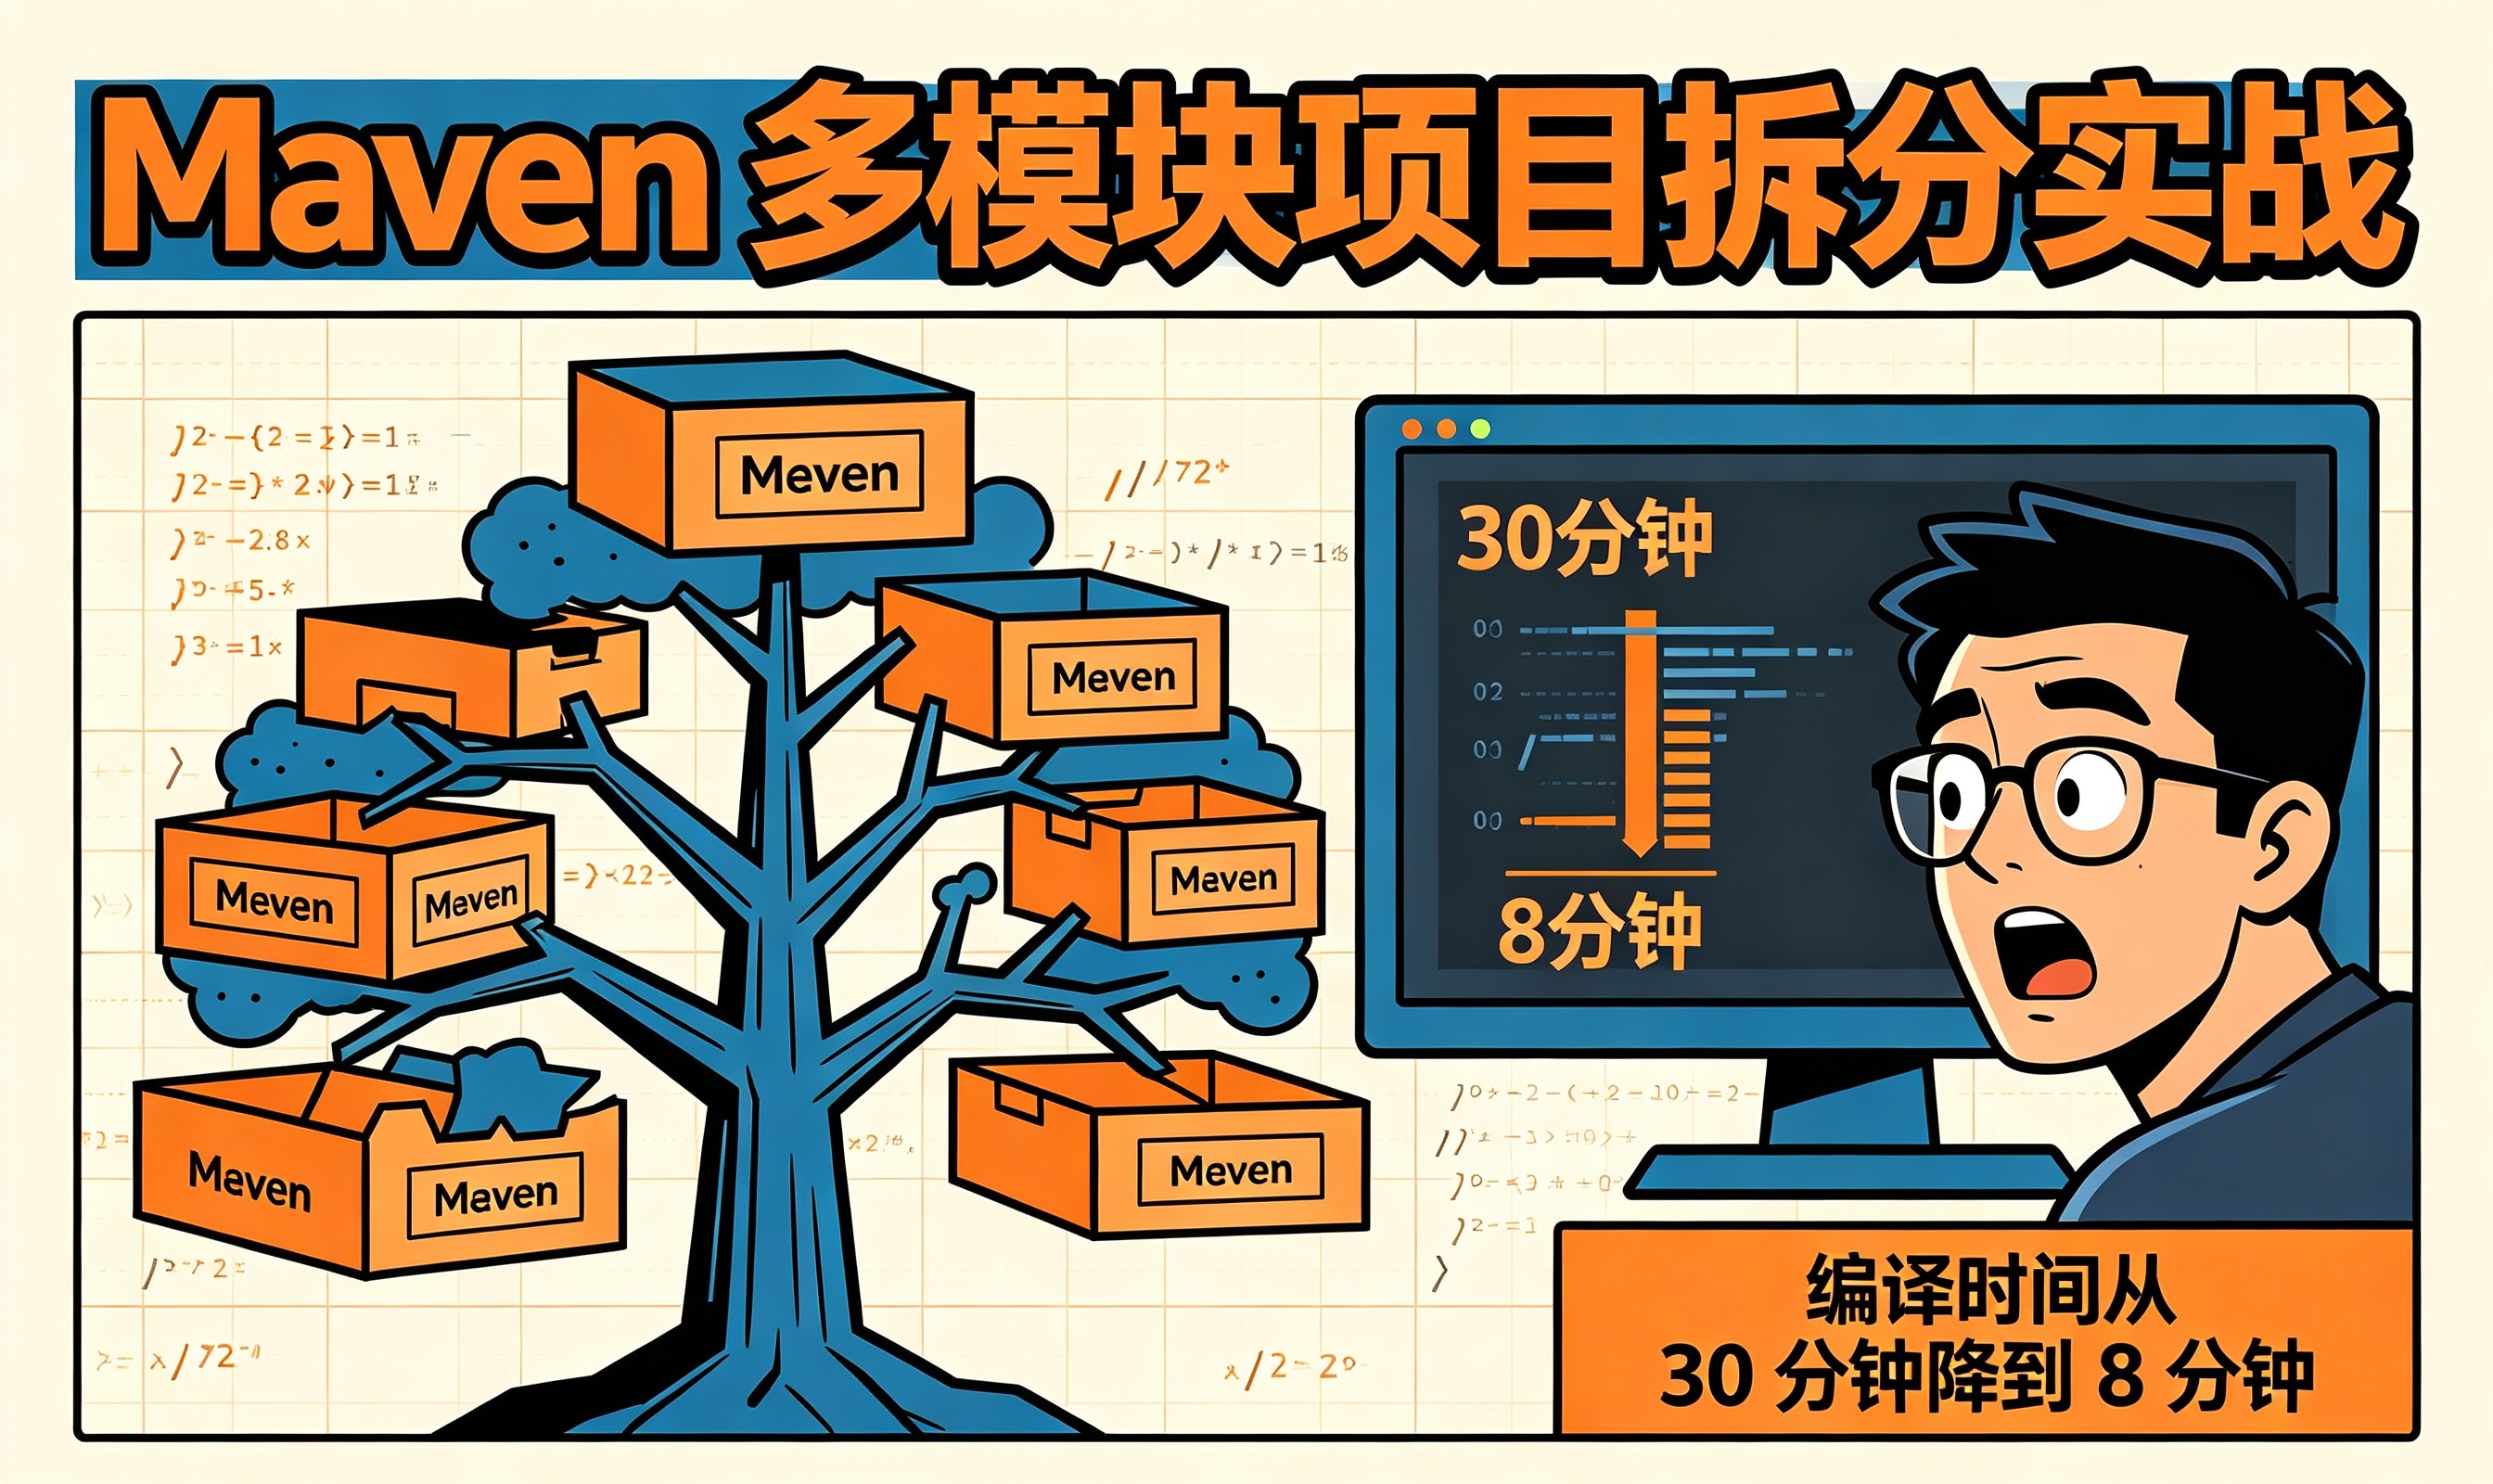
Maven 多模块项目拆分实战:编译时间从 30 分钟降到 8 分钟

这篇是我带 20 人团队把一个 50 万行代码的单体工程拆成 Maven 多模块项目的完整复盘。拆分后单次全量构建从 30 分钟降到 8 分钟,按人力成本折算,一年能省下约 95 万元。文章覆盖模块划分的三种方式和选型决策树、父 POM 依赖管理模板、传递依赖与版本冲突的处理,以及并行构建等优化手段,最后附上 6 个上线后真实踩过的坑。示例基于 Spring Boot 3.2 和 JDK 17,在 Maven 3.9 下验证通过,可以直接套用到你的项目上。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册