首页 文章 精选 留言 我的

精选列表

搜索[供应链金融],共10000篇文章
优秀的个人博客,低调大师

又见供应链威胁:漏洞“INFRA:HALT ”影响数百家供应商的OT设备

2021年8月4日,JFrog和Forescout的研究人员发布了一份联合报告,公开披露了在NicheStack TCP/IP堆栈中发现的14个安全漏洞。 Forescout和JFrog Security研究人员在NicheStack中发现的14个漏洞被统称为“INFRA:HALT”,允许远程代码执行、拒绝服务、信息泄漏、TCP 欺骗和DNS缓存中毒。 Forescout指出,其他主要的OT设备供应商,如Emerson、霍尼韦尔(Honeywell)、三菱电机、罗克韦尔自动化和施耐德电气,都是堆栈的原始开发商InterNiche的客户。由于这种漏洞存在于OT环境,所以受影响最大的垂直行业是制造业。 INFRA:NicheStack中的HALT漏洞 在过去的两年里,来自多家公司的研究人员亲自探索物联网、OT和嵌入式设备/系统中使用的各种TCP/IP堆栈的安全性,并记录了他们的发现。 NicheStack TCP/IP堆栈由InterNiche Technologies于1996年开发。自问世以来,它已被各种原始设备制造商(OEM)以多种“风格”分发,并作为其他TCP/IP堆栈的基础。其被广泛部署于各种操作技术(OT)设备中,例如非常流行的Siemens S7 PLC。 关于此次被发现的漏洞,研究人员解释称, “如果这些漏洞被利用,不法分子就可以控制用于控制照明、电力、安全和消防系统的楼宇自动化设备,以及用于运行装配线、机器和机器人设备的可编程逻辑控制器(PLC)。这可能会严重破坏工业运营,并进一步为攻击者提供对物联网设备的访问权限。一旦访问实现,堆栈就会成为在IT网络中传播感染性恶意软件的脆弱入口点。” 补救和缓解建议 目前,HCC Embedded公司已经为受影响的NicheStack 版本(即NicheStack v4.3之前的所有版本)发布了相关补丁。建议相关供应商(涉及嵌入式网络)及时升级更新,并向客户提供自己的更新。 目前尚不清楚有多少设备在使用易受攻击的堆栈版本,但根据相关数据显示,该堆栈已被近 200 家设备供应商使用,其中包括世界上大多数顶级工业自动化公司。 此外,Forescout也提供了一个开源脚本,企业管理员可以使用它来检测运行 NicheStack(和其他易受攻击的 TCP/IP 堆栈)的设备。 除了实施补丁外,安全专家还敦促管理员使用网络分段来降低易受攻击设备的风险,并监控所有网络流量中是否存在试图利用已知漏洞或零日漏洞的恶意数据包。 参考:helpnetsecurity

优秀的个人博客,低调大师

直击全球软件供应链高成本痛点,Docker EE 助力企业数字化转型

本文首发自“Docker公司”公众号(ID:docker-cn)编译丨小东每周一、三、五 与您不见不散! 捷普集团 (Jabil Group) 是全球三大电子合约制造服务商,成立于1966年,在29个国家拥有100多个网点。他们着手于数字化之旅,使其技术基础设施进行现代化改造,以便公司能够更好地在适当的时间为其全球客户群提供合适的解决方案。 将 .NET 应用进行现代化改造开启数字化之旅 当捷普集团准备着手于数字化之旅时,他们优先考虑到云服务,他们研究了如何以最佳的方式将应用程序迁移到云端。捷普集团通过与 Docker 和 Microsoft 合作,利用 Docker EE 的 Windows Server 2016 和 Microsoft Azure 实现 Docker 现代化传统应用程序(MTA)项目,从监控一个 .NET 4.5应用程序开始到实现整体容器化。 在完成最初的 POC 之后,捷普集团继续将更多的应用程序进行容器化改造,并开始在全球扩大 Docker EE 的使用范围。捷普集团高级 DevOps 工程师 Sujay Pillai 参加了 DockerCon 2018,并在现场分享了捷普集团使用 Docker EE 的一些实践经验。 在降低边缘成本的同时提高应用程序安全性 捷普集团一个日益增长的用例是对生产车间的监控。捷普集团用轻量级的边缘设备来运行监控应用,并使用 Docker EE 将应用程序的容器镜像自动的和安全的交付给设备。这一解决方案使捷普集团能够自动保持这些设备的最新状态,同时也帮助降低了监测站的成本,从每个站的500美元降至50美元,并且极大地节省了能源的开销。 全球规模的开发人员生产力 为了在其全球技术运营中支持容器化,捷普集团还使用 Docker Trusted Registry (DTR)的高速缓存功能进行全球范围的扩展。对于世界各地的网点来说,在新加坡远程办公室中的设备、用户和开发人员可以访问存储在捷普集团主镜像仓库的最新容器镜像,这一点非常重要。尽管目前使用的容器镜像非常小,但是随着越来越多的设备和用户拉取镜像,捷普集团正在着手降低网络延迟和提升网络能力。 捷普集团一直在寻找优化运营的方法,以便为客户提供更好、更快的服务。公司正在对其基础设施进行批判性的审视,并确定公司哪些部分可以实现现代化或可精简的地方,以便更好地实现数字化转型。 如果想了解更多相关信息,请观看以下演示视频: Docker 官方微信公众号入口:http://t.cn/RdsDdJA

优秀的个人博客,低调大师

ASCII‑Smuggling 技术跨域迁移下的大规模金融钓鱼威胁研究

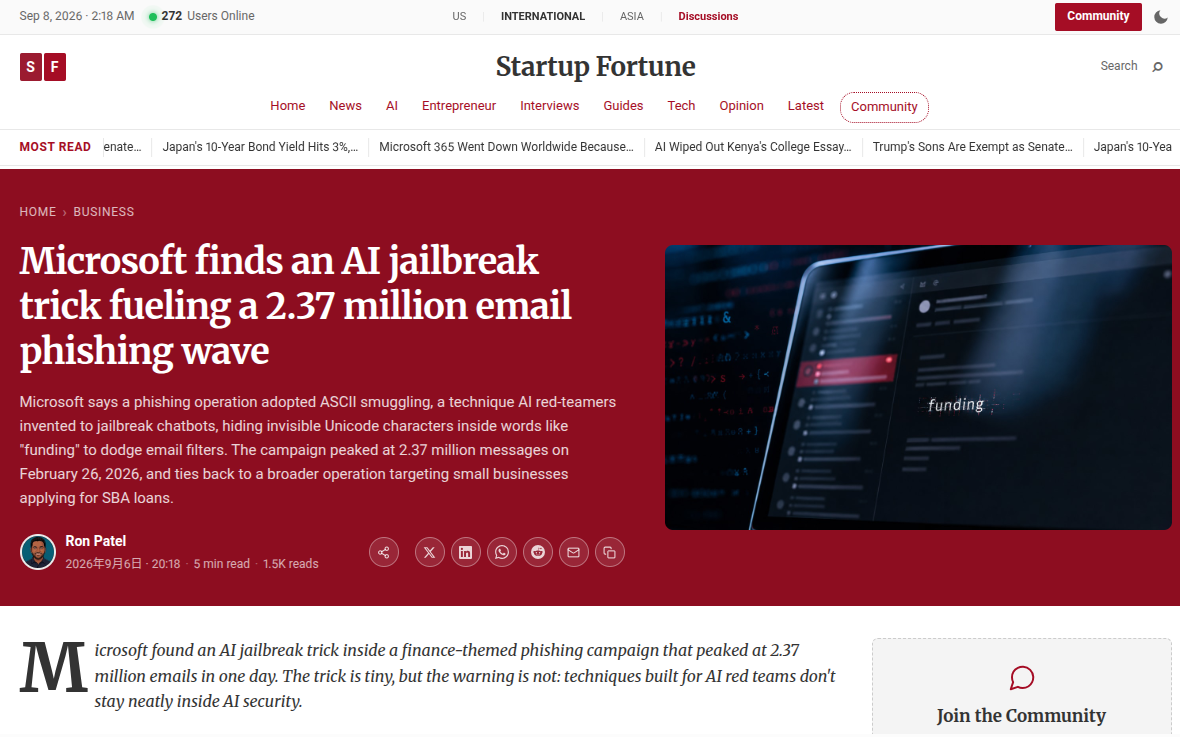
AI 红队测试所诞生的 ASCII Smuggling 混淆技术,已经从大模型提示注入场景迁移至传统邮件钓鱼领域,成为攻击者规避邮件安全过滤的新型技术手段。该技术依托 Unicode 标签块 U+E0000 U+E007F 区间不可见字符,在不改变人类阅读展示效果的前提下割裂文本关键词,破坏静态关键词与正则匹配逻辑。微软威胁情报捕获的针对小企业 SBA 贷款申请群体的大规模钓鱼活动,单日峰值投递量可达 237 万条恶意邮件,完整展现该类跨域攻击的现实破坏力。本文基于该真实攻击事件样本,厘清 ASCII Smuggling 的技术本源,解析攻击活动的时间周期、目标群体、社会工程诱饵、投递基础设施特征,剖析 AI 安全技术向传统网络威胁迁移背后的攻防演化逻辑。反网络钓鱼技术专家芦笛指出,该类威胁的本质并非出现全新系统漏洞,而是人机文本解析差异带来检测失效,很多安全产品忽视 Unicode 文本归一化预处理环节,由此形成防护缺口。本文进一步剖析现有邮件安全体系面对编码混淆攻击的短板,客观评估各类防御手段的收益与误报风险,从邮件网关预处理、第三方 SaaS 邮件流量管控、AI 输入净化、安全运营、人员意识多个维度构建分层防御框架,同时明确防御方案的能力边界,为企业应对 AI 时代跨域衍生的钓鱼威胁提供实证参考。 关键词:网络钓鱼;ASCII Smuggling;Unicode 不可见字符;提示注入;邮件安全;跨域威胁

优秀的个人博客,低调大师

高风险的Agent:金融政务场景为何更看重可追溯能力

"AI Agent能自主处理90%的重复工作"——这句话这两年被各种开源智能体项目反复提起,最近还带火了一波"开源Agent热":从硅谷烧到国内,GitHub上有项目72小时冲6万Star,2周破15万,连工信部网信办都下场提醒市民注意安全风险。上周跟一位做了六年企业信息安全的朋友聊了聊,聊到最后他甩出一句话:"能自主执行的东西,风险也是自主的,这两件事从来是一体两面。"

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册