首页 文章 精选 留言 我的

精选列表

搜索[副语言],共10000篇文章
优秀的个人博客,低调大师

木兰语言多次引用模块的行为小结

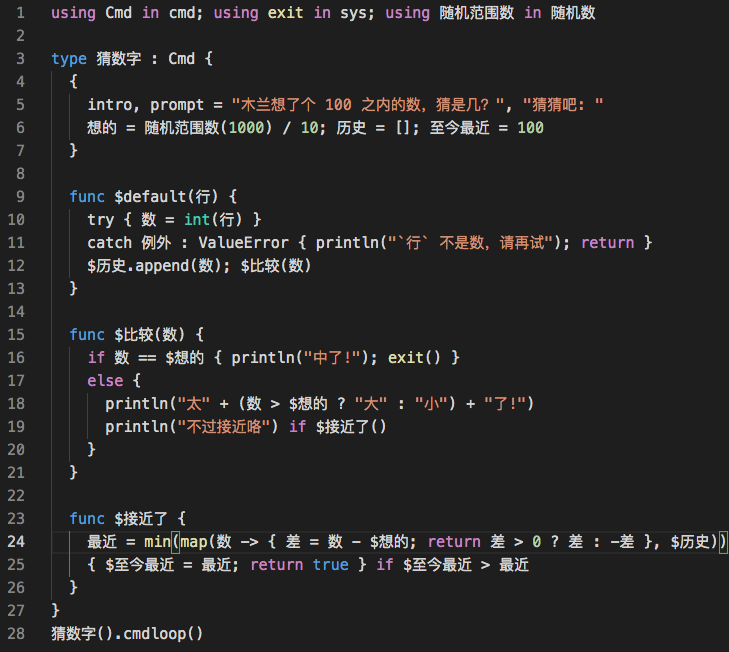
续 上文,对重复引用的各种方式作了更多测试,基于当前理解作一小结。 简言之,由于每次引用模块都对其执行(exec)一次,在多处引用同一模块的情况下,引用顺序和模块位置不同会导致不同结果。 比如在 TypeDef 模块中定义一个类: type Type1 { ; } 在同层目录下 Instance1 模块中声明一个个体: using * in TypeDef instance1 = Type1() 那么在另一模块中,先后引用 TypeDef 和 Instance1,如下的 isa 判断(对应 python 的 isinstance)返回 true,意料之中: using * in TypeDef using * in Instance1 print(isa(instance1, Type1)) 但是以下的三种情况,全都返回 false: 情况 1: using * in Instance1 using * in TypeDef print(isa(instance1, Type1)) 情况 2: using TypeDef using Instance1 print(isa(Instance1.instance1, TypeDef.Type1)) 情况 3: using Instance1 using TypeDef print(isa(Instance1.instance1, TypeDef.Type1)) 而如果 TypeDef 和 Instance1 在包内,行为又略有不同。如下返回 true(注意 TypeDef 在 Instance1 后引用) using * in test.Instance1 using * in test.TypeDef print(isa(instance1, Type1)) 以下的三种情况,全都返回 false: 情况 4: using * in test.TypeDef using * in test.Instance1 print(isa(instance1, Type1)) 情况 5: using * in test.TypeDef using test.Instance1 print(isa(test.Instance1.instance1, Type1)) 情况 6: using * in test.Instance1 using test.TypeDef print(isa(instance1, test.TypeDef.Type1)) 测试用例 集结在此。 暂没想到此种行为的应用场景。为规避,在应用中尽量保持“树式引用”,即一个模块只直接引用一次。

优秀的个人博客,低调大师

安全声明标记语言SAML2.0初探

简介 SAML的全称是Security Assertion Markup Language, 是由OASIS制定的一套基于XML格式的开放标准,用在身份提供者(IdP)和服务提供者 (SP)之间交换身份验证和授权数据。 SAML的一个非常重要的应用就是基于Web的单点登录(SSO)。 接下来我们一起来看看SAML是怎么工作的。 SAML的构成 在SAML协议中定义了三个角色,分别是principal:代表主体通常表示人类用户。identity provider (IdP)身份提供者和service provider (SP)服务提供者。 IdP的作用就是进行身份认证,并且将用户的认证信息和授权信息传递给服务提供者。 SP的作用就是进行用户认证信息的验证,并且授权用户访问指定的资源信息。 SAML的优势 为什么要使用SAML呢? 第一可以提升用户体验,如果系统使用SAML,那么可以在登录一次的情况下,访问多个不同的系统服务。这实际上也是SSO的优势,用户不需要分别记住多个系统的用户名和密码,只用一个就够了。 第二可以提升系统的安全性,使用SAML,我们只需要向IdP提供用户名密码即可, 第三用户的认证信息不需要保存在所有的资源服务器上面,只需要在在IdP中存储一份就够了。 SAML是怎么工作的 接下来,我们通过一个用SAML进行SSO认证的流程图,来分析一下SAML是怎么工作的。 根据请求方式有redirect和post的不同,使用SAML来进行SSO认证有通常有三种方式,我们一一道来。 SP redirect request; IdP POST response 上图中User Agent就是web浏览器,我们看一下如果用户想请求Service Provider的资源的时候,SAML协议是怎么处理的。 用户通过User Agent请求Service Provider,比如: http://sp.flydean.com/myresource SP将会对该资源进行相应的安全检查,如果发现已经有一个有效的安全上下文的话,SP将会跳过2-7步,直接进入第8步。 如果在第一步的时候,SP并没有找到相应的有效安全上下文的话,则会生成对应的SAMLRequest,并将User Agent重定向到IdP: 302 Redirect Location: https://idp.flydean.com/SAML2/SSO/Redirect?SAMLRequest=request&RelayState=token RelayState是SP维护的一个状态信息,主要用来防止CSRF攻击。 其中这个SAMLRequest是用Base64编码的samlp:AuthnRequest,下面是一个samlp:AuthnRequest的例子: <samlp:AuthnRequest xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="aaf23196-1773-2113-474a-fe114412ab72" Version="2.0" IssueInstant="2020-09-05T09:21:59Z" AssertionConsumerServiceIndex="0" AttributeConsumingServiceIndex="0"> <saml:Issuer>https://sp.flydean.com/SAML2</saml:Issuer> <samlp:NameIDPolicy AllowCreate="true" Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient"/> </samlp:AuthnRequest> 为了安全起见,SAMLRequest还可以使用SP提供的签名key来进行签名。 User agent将会发送一个get请求到IdP的SSO server : GET /SAML2/SSO/Redirect?SAMLRequest=request&RelayState=token HTTP/1.1 Host: idp.flydean.com IdP收到这个AuthnRequest请求之后,将会进行安全验证,如果是合法的AuthnRequest,那么将会展示登录界面。 用户可以输入用户名密码进行登录。登录成功之后,IdP将会返回一个XHTML form: <form method="post" action="https://sp.flydean.com/SAML2/SSO/POST" ...> <input type="hidden" name="SAMLResponse" value="response" /> <input type="hidden" name="RelayState" value="token" /> ... <input type="submit" value="Submit" /> </form> 这个form中包含了SAMLResponse信息,SAMLResponse中包含了用户相关的信息。 同样的SAMLResponse也是使用Base64进行编码过的samlp:Response。 <samlp:Response xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="identifier_2" InResponseTo="identifier_1" Version="2.0" IssueInstant="2020-09-05T09:22:05Z" Destination="https://sp.flydean.com/SAML2/SSO/POST"> <saml:Issuer>https://idp.flydean.com/SAML2</saml:Issuer> <samlp:Status> <samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/> </samlp:Status> <saml:Assertion xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="identifier_3" Version="2.0" IssueInstant="2020-09-05T09:22:05Z"> <saml:Issuer>https://idp.flydean.com/SAML2</saml:Issuer> <!-- a POSTed assertion MUST be signed --> <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">...</ds:Signature> <saml:Subject> <saml:NameID Format="urn:oasis:names:tc:SAML:2.0:nameid-format:transient"> 3f7b3dcf-1674-4ecd-92c8-1544f346baf8 </saml:NameID> <saml:SubjectConfirmation Method="urn:oasis:names:tc:SAML:2.0:cm:bearer"> <saml:SubjectConfirmationData InResponseTo="identifier_1" Recipient="https://sp.flydean.com/SAML2/SSO/POST" NotOnOrAfter="2020-09-05T09:27:05Z"/> </saml:SubjectConfirmation> </saml:Subject> <saml:Conditions NotBefore="2020-09-05T09:17:05Z" NotOnOrAfter="2020-09-05T09:27:05Z"> <saml:AudienceRestriction> <saml:Audience>https://sp.flydean.com/SAML2</saml:Audience> </saml:AudienceRestriction> </saml:Conditions> <saml:AuthnStatement AuthnInstant="2020-09-05T09:22:00Z" SessionIndex="identifier_3"> <saml:AuthnContext> <saml:AuthnContextClassRef> urn:oasis:names:tc:SAML:2.0:ac:classes:PasswordProtectedTransport </saml:AuthnContextClassRef> </saml:AuthnContext> </saml:AuthnStatement> </saml:Assertion> </samlp:Response> 我们可以看到samlp:Response中包含有saml:Assertion信息。 user agent 收到XHTML form之后将会提交该form给SP。 SP中的assertion consumer service将会处理这个请求,创建相关的安全上下文,并将user agent重定向到要访问的资源页面。 user agent再次请求SP资源。 因为安全上下文已经创建完毕,SP可以直接返回相应的资源,不用再次到IdP进行认证。 我们可以看到上面的所有的信息交换都是由前端浏览器来完成的,在SP和IdP之间不存在直接的通信。 这种全部由前端来完成信息交换的方式好处就是协议流非常简单,所有的消息都是简单的GET或者POST请求。 如果为了提高安全性,也可以使用引用消息。也就是说IdP返回的不是直接的SAML assertion,而是一个SAML assertion的引用。SP收到这个引用之后,可以从后台再去查询真实的SAML assertion,从而提高了安全性。 SP POST Request; IdP POST Response 刚刚讲的是SP redirect Request,这里我们看一下SP POST request是怎么做的: 和第一种方式的不同之处在于第二步和第三步。 第二步:SP不再进行redirect了,而是返回一个XHTML form给User agent: <form method="post" action="https://idp.flydean.com/SAML2/SSO/POST" ...> <input type="hidden" name="SAMLRequest" value="request" /> <input type="hidden" name="RelayState" value="token" /> ... <input type="submit" value="Submit" /> </form> 第三步:拿到第二步的XHTML form之后,User agent将该form post到IdP SSO server。 从第四步开始就和第一种方式是一样的了。 SP redirect artifact; IdP redirect artifact 第三种方式,SP和IdP都用的是redirect,但是redirect的内容都是artifact。 之前我们讲了SAML message可以以值的方式也可以以引用的方式来进行传递。 而这种以引用的传递方式就是artifact。 收到artifact的receiver会发送一个samlp:ArtifactResolve 给issuer,从而获得真正的message。 下面是一个向IdP请求message的例子: <samlp:ArtifactResolve xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_cce4ee769ed970b501d680f697989d14" Version="2.0" IssueInstant="2020-09-05T09:21:58Z"> <saml:Issuer>https://idp.flydean.com/SAML2</saml:Issuer> <!-- an ArtifactResolve message SHOULD be signed --> <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">...</ds:Signature> <samlp:Artifact>AAQAAMh48/1oXIM+sDo7Dh2qMp1HM4IF5DaRNmDj6RdUmllwn9jJHyEgIi8=</samlp:Artifact> </samlp:ArtifactResolve> 相应的server会返回一个包含samlp:AuthnRequest的samlp:ArtifactResponse: <samlp:ArtifactResponse xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" ID="_d84a49e5958803dedcff4c984c2b0d95" InResponseTo="_cce4ee769ed970b501d680f697989d14" Version="2.0" IssueInstant="2020-09-05T09:21:59Z"> <!-- an ArtifactResponse message SHOULD be signed --> <ds:Signature xmlns:ds="http://www.w3.org/2000/09/xmldsig#">...</ds:Signature> <samlp:Status> <samlp:StatusCode Value="urn:oasis:names:tc:SAML:2.0:status:Success"/> </samlp:Status> <samlp:AuthnRequest xmlns:samlp="urn:oasis:names:tc:SAML:2.0:protocol" xmlns:saml="urn:oasis:names:tc:SAML:2.0:assertion" ID="_306f8ec5b618f361c70b6ffb1480eade" Version="2.0" IssueInstant="2020-09-05T09:21:59Z" Destination="https://idp.flydean.com/SAML2/SSO/Artifact" ProtocolBinding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Artifact" AssertionConsumerServiceURL="https://sp.flydean.com/SAML2/SSO/Artifact"> <saml:Issuer>https://sp.flydean.com/SAML2</saml:Issuer> <samlp:NameIDPolicy AllowCreate="false" Format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress"/> </samlp:AuthnRequest> </samlp:ArtifactResponse> 看下第三种方式的流程图: 可以看到这种方式和前面两种方式的区别就是多了一个请求真实message的步骤。 以第三,四,五步为例: 第三步user agent请求IdP的SSO server: https://idp.example.org/SAML2/SSO/Artifact?SAMLart=artifact_1&RelayState=token 注意这里请求的参数变成了SAMLart。 第四步,IdP需要发送一个samlp:ArtifactResolve到SP来请求真正的samlp:AuthnRequest。 第五步,SP返回一个samlp:ArtifactResponse 包含samlp:AuthnRequest。 总结 SAML协议和它的基本用法就是上面这样。下面的文章我们会举一个具体的例子,来讲解如何应用SAML协议。 本文作者:flydean程序那些事 本文链接:http://www.flydean.com/saml-startup/ 本文来源:flydean的博客 欢迎关注我的公众号:「程序那些事」最通俗的解读,最深刻的干货,最简洁的教程,众多你不知道的小技巧等你来发现!

优秀的个人博客,低调大师

用栈解决N皇后问题(C语言)

点击上方蓝字关注"程序员Bob"呀~ 孩子不是图画练习册,你不能随心所欲涂上你想要的颜色。 ——《追风筝的人》 问题描述:输入一个整数n,输出对应的n皇后问题的解的个数 在解决N皇后问题之前,我们得知道皇后问题的来源。 首先最开始的是八皇后问题,是由国际西洋棋棋手马克斯·贝瑟尔于1848年提出的问题,也是回溯算法的典型案例。 起初问题表述为:在8×8格的国际象棋上摆放8个皇后,使其不能互相攻击,即任意两个皇后都不能处于同一行、同一列或同一斜线上,问有多少种摆法。高斯认为有76种方案。1854年在柏林的象棋杂志上不同的作者发表了40种不同的解,后来有人用图论的方法解出92种结果。如果经过±90度、±180度旋转,和对角线对称变换的摆法看成一类,共有42类。 当然,随着计算机的发展,现在我们可以用程序来解决此类问题。 下面代码用到栈的知识,用栈装载了每一行放置的皇后的坐标,通过入栈与出栈,实现回溯。栈的结构为双链表结构。 源代码如下: #include <stdio.h>#include <stdlib.h>typedef struct Queen{ int x; int y;}Queen;typedef struct ListNode{//建立结点 Queen q; struct ListNode *Next;//指向前一个结点 struct ListNode *Last;//指向后一个结点}ListNode;typedef struct List {//建立双向链表 struct ListNode *header; struct ListNode *trailer; int _size;}List;void CreateList(List *l);void InsertList(List *l,Queen e);Queen PopList(List *l);void InsertBefore(int i,Queen e,List *l);void CreateList(List *l){ l->_size=0; l->header= (ListNode*)malloc(sizeof(ListNode)); l->trailer=(ListNode*)malloc(sizeof(ListNode)); l->header->Next=l->trailer; l->header->Last=NULL; l->trailer->Last=l->header; l->trailer->Next=NULL;}void InsertList(List *l,Queen e){//在尾结点之前插入数据 ListNode *np=(ListNode*)malloc(sizeof(ListNode)); np->q.x=e.x; np->q.y=e.y; np->Next=l->trailer; np->Last=l->trailer->Last; l->trailer->Last->Next=np; l->trailer->Last=np; l->_size++;}void InsertBefore(int i,Queen e,List *l){//在第i项前插入e int j; ListNode *p=l->header->Next; for(j=0;j<i;j++){ p=p->Next;//定位到第几项 } ListNode *np=(ListNode*)malloc(sizeof(ListNode)); np->q.x=e.x; np->q.y=e.y; np->Next=p; np->Last=p->Last; p->Last->Next=np; p->Last=np; l->_size++;}void PushList(List *l,Queen e){//入栈 ListNode *np=(ListNode*)malloc(sizeof(ListNode)); np->q.x=e.x; np->q.y=e.y; np->Last=l->header; np->Next=l->header->Next; np->Next->Last=np; l->header->Next=np; l->_size++;}Queen PopList(List *l){//出栈 ListNode *now=l->header->Next; Queen old=now->q; now->Next->Last=now->Last; l->header->Next=now->Next; free(now); l->_size--; return old;}int placeQ(int N){ int solution_n = 0; int i; List solution; CreateList(&solution); Queen q; q.x=0; q.y=0; int *xarray=(int*)calloc(N,sizeof(int)); int *yarray=(int*)calloc(N,sizeof(int)); int *sumarray=(int*)calloc(2*N,sizeof(int)); int *diffarray=(int*)calloc(2*N,sizeof(int)); for(i=0;i<N;i++){ xarray[i]=yarray[i]=0; } for(i=0;i<N*2;i++){ sumarray[i]=diffarray[i]=0; } do{ if(N<=solution._size ||N<=q.y) { Queen tmp = PopList(&solution); q.x = tmp.x; q.y = tmp.y; xarray[q.x]=0;//防止行冲突 yarray[q.y]=0;//防止列冲突 sumarray[q.x+q.y]=0;//存储信息,防止对角线冲突 diffarray[q.x-q.y+N]=0;//防止另一条对角线冲突 q.y++; } else { while ((q.y < N) && ((xarray[q.x] == 1) || (yarray[q.y] == 1) || \ (sumarray[q.x + q.y] == 1) || (diffarray[q.x - q.y + N]) == 1)) { q.y++; } if (N > q.y) { PushList(&solution, q); xarray[q.x] = 1; yarray[q.y] = 1; sumarray[q.x + q.y] = 1; diffarray[q.x - q.y + N] = 1; if (N <= solution._size) { solution_n++; } q.x++; q.y = 0; } } } while((q.x>0)||(q.y<N)); return solution_n;}int main() { int num; scanf("%d",&num); //scanf_s("%d",&num); //进行边界检查,VS支持 //printf_s("%d",placeQ(num));//检查字符是否有效 printf("%d",placeQ(num)); return 0;} 运行结果如下: 最后的话:刷题要找自己的不足,然后去专攻。 往期推荐: 十一月碎碎念 || 假如时间只剩31天 2020-12-01 《流浪猫鲍勃》:一人一猫,彻底温暖了整个冬天 2020-11-28 来学Python啦,浅谈函数 2020-11-26 为你,千千万万遍. 关注程序员Bob公众号,与你一起终生学习 一键三连,就差你了 本文分享自微信公众号 - 程序员Bob(gh_8a1a1530d0bf)。如有侵权,请联系 support@oschina.cn 删除。本文参与“OSC源创计划”,欢迎正在阅读的你也加入,一起分享。

优秀的个人博客,低调大师

Go 语言中的类型断言是什么?

云栖号资讯:【点击查看更多行业资讯】在这里您可以找到不同行业的第一手的上云资讯,还在等什么,快来! Type Assertion Type Assertion(中文名叫:类型断言),通过它可以做到以下几件事情 1.检查 i 是否为 nil 2.检查 i 存储的值是否为某个类型 具体的使用方式有两种: 第一种: 这个表达式可以断言一个接口对象(i)里不是 nil,并且接口对象(i)存储的值的类型是 T,如果断言成功,就会返回值给 t,如果断言失败,就会触发 panic。 来写段代码试验一下 运行后输出如下,可以发现在执行第二次断言的时候失败了,并且触发了 panic 如果要断言的接口值是 nil,那我们来看看也是不是也如预期一样会触发panic 输出如下,确实是会 触发 panic 第二种 和上面一样,这个表达式也是可以断言一个接口对象(i)里不是 nil,并且接口对象(i)存储的值的类型是 T,如果断言成功,就会返回其类型给 t,并且此时 ok 的值 为 true,表示断言成功。 如果接口值的类型,并不是我们所断言的 T,就会断言失败,但和第一种表达式不同的事,这个不会触发 panic,而是将 ok 的值设为 false ,表示断言失败,此时t 为 T 的零值。 稍微修改下上面的例子,如下 运行后输出如下,可以发现在执行第二次断言的时候,虽然失败了,但并没有触发了 panic。 上面这段输出,你要注意的是第二个断言的输出在-false 之前并不是有没有输出任何 t2 的值,而是由于断言失败,所以 t2 得到的是 string 的零值也是 "" ,它是零长度的,所以你看不到其输出。 Type Switch 如果需要区分多种类型,可以使用 type switch 断言,这个将会比一个一个进行类型断言更简单、直接、高效。 输出如下 额外说明一下: 如果你的值是 nil,那么匹配的是 case nil 如果你的值在 switch-case 里并没有匹配对应的类型,那么走的是 default 分支 【云栖号在线课堂】每天都有产品技术专家分享!课程地址:https://yqh.aliyun.com/live 立即加入社群,与专家面对面,及时了解课程最新动态!【云栖号在线课堂 社群】https://c.tb.cn/F3.Z8gvnK 原文发布时间:2020-05-11本文作者:王一白本文来自:“掘金”,了解相关信息可以关注“掘金”

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册