首页 文章 精选 留言 我的

精选列表

搜索[内存黑科技],共10000篇文章
优秀的个人博客,低调大师

根证书颁发机构背景存疑,Firefox 和 Edge 将其拉黑

Mozilla 和微软已经对 TrustCor 的三个根证书采取了行动,这些根证书现在不再被 Firefox 和 Edge 浏览器所信任。 整个事情的起因可以追溯到今年年初 ,当时卡尔加里大学(University of Calgary)教授 Joel Reardon 在一系列总下载量超过 4600 万次的 Android 应用程序中发现了有收集用户数据的恶意行为。 调查发现,这些软件中的恶意代码都是由 Measurement Systems 开发的,他们的 SDK 包含这些恶意代码,而且 Measurement Systems 还与一家为美国政府从事网络情报和情报拦截工作的承包商之间存在联系。 进一步调查还发现,Measurement Systems 和 TrustCor 的域名都是由 Vostrom Holdings 所注册,注册时间仅相隔一个月;这两个公司实体都有相同的公司管理人员;TrustCor 运营的 Msgsafe “加密” 电子邮件服务,包含 Measurement Systems 的间谍软件 SDK,而且该服务实际上是以明文形式发送电子邮件,用户的电子邮件一览无余,与 “加密” 毫无关系。 虽然目前没有证据表明 TrustCor 作为一家根证书颁发机构(CA)有违反相应政策或程序的行为,也没有证据表明他们曾错误地颁发了受信任的证书,但调查结果使人们对 TrustCor 作为公众信任的 CA 运营的能力产生了合理怀疑。 Mozilla 项目经理 Kathleen Wilson 就表示: 对 TrustCor 的担忧已经得到证实,TrustCor 继续成为 Mozilla Root Program 成员的风险高于对最终用户的好处。 正因如此,目前 Mozilla 和微软都将 TrustCor 列入了不再信任的名单中,其中 Firefox 将不信任的日期设定为 2022 年 11 月 30 日,而微软将该日期设定为 2022 年 11 月 1 日。Google 的 Chrome 和苹果的 Safari 暂时没有采取任何行动,不确定他们会在何时跟进。 虽然 Chrome 和 Safari 暂时没有跟进,但用户可以在浏览器中手动删除或选择不信任 TrustCor 证书(上图以 Safari 浏览器为例)。

优秀的个人博客,低调大师

拜登崩溃了,俄罗斯原来是个“高级黑”……

最新消息显示,美国和英国正式将俄罗斯对外情报局(SVR)认定为SolarWinds 黑客入侵事件的幕后黑手。为此,美国财政部已对俄罗斯实施全面制裁,包括制裁了六家俄方企业,并计划驱逐俄罗斯驻华盛顿大使馆的 10 名官员。 近年来,软件供应链攻击安全问题频频发生。调查显示,这些攻击造成的企业损失平均超过100万美元,因此,防御供应链攻击是十分必要的。现在我们来盘点下SolarWinds 供应链攻击的事件始末、影响,以及带给企业的一些思考。 什么是软供应链攻击? 想知道供应链攻击,就得先了解下什么是供应链。 供应链是指生产及流通过程中,涉及将产品或服务提供给最终用户活动的上游与下游企业所形成的网链结构。整个过程涉及原料供货商、供应商、制造商、仓储商、运输商、分销商、零售商以及终端客户。 供应链结构基本呈“线性”模式,所以当供应链上游出现干扰时,必将影响下游。也就是说,当恶意攻击者在受信任的第三方合作伙伴或提供商的软件上安装恶意软件,就有可能依赖供应链上的信任关系逃避传统安全产品的检查,潜入目标网络,实施非法攻击。这类型的攻击就是供应链攻击。 SolarWinds 黑客入侵事件就属于典型的供应链攻击。 SolarWinds是美国知名的基础网络管理软件供应商,全球大概有33,000名客户使用其旗下的Orion网络监控软件。恶意攻击者将恶意代码隐藏在Orien软件更新包中,通过受信任的供应链自动分发给下游的33,000名客户。一旦用户更新该软件,恶意代码就会以与应用相同的信任和权限运行,攻击者进而获得用户系统的访问权。 通过这种方式,黑客“隔山打牛”完成了对Orion客户——美国五角大楼和国土安全部、能源部、财政部、微软、Fireeye和其他组织的攻击。 愈演愈烈的软供应链攻击 目前,供应链攻击的频率和成熟度在不断提高。根据行业估计,供应链攻击现在占所有网络攻击的50%,去年同比激增了 78%。多达三分之二的公司经历了至少一次供应链攻击事件。同时,80%的IT专业人士认为软件供应链攻击将是他们的企业在未来三年面临的最大网络威胁之一。 以下是供应链攻击的常用攻击方式: 损害软件更新服务器。黑客通过入侵公司用来分发软件更新的服务器,窃取或伪造证书签名的软件更新,将恶意软件带进攻击目标。一旦应用程序自动更新,就会迅速感染大量系统。 获得对软件基础结构的访问权限。黑客使用社会工程学技术渗透到开发基础架构中,破坏构建环境和服务器,从而在软件编译和签名之前将恶意代码注入软件。而一旦软件进行了数字签名,就很难检测出恶意代码。 攻击第三方代码库。恶意软件还通过第三方代码(例如源代码存储库、软件开发工具包和开发人员在其应用程序中使用的框架)传递。如果网络罪犯访问该存储库,则他们可以像授权开发人员一样更改代码,这提供了将恶意代码添加到产品核心的机会。 其中,源代码存储库成为下一代软件供应链攻击的主要媒介。Synopsys在《2020软件供应链报告》中指出,当前超过90%的现代应用融入了开源组件,其中11%OSS组件中存在已知漏洞。而同时,针对开源项目的网络攻击数量同比增加了430%。下一代软供应链攻击方式正在兴起。 企业该如何应对供应链攻击 供应链攻击,已经成为APT攻击中的常用攻击手段,该攻击方法存在以下特点: 攻击面广,危害极大。由于软件供应链是一个完整的流动过程,因此在软件供应链上发生的攻击具有扩散性。一旦突破供应链的上游一环,便会“伤及一片”,对大量的软件供应商和最终用户造成影响。 潜伏周期长,检测困难。因为恶意代码是跟随”可信任”的软件更新进入到内网环境中,所以具有高度隐藏性。它可以欺骗并绕过外部防护,然后在目标网络环境中建立高权限账户,不断地访问并攻击新的目标。而且,不少软件供应链攻击者不直接攻击供应商,而是利用供应商来规避公司的网络安全机制检测风险。因此,想要从根源上就检测出攻击行为十分困难。 面对越来愈频繁的供应链攻击,需要上下游企业的共同努力,通过共同建立联防联控体系,提升遭受供应链攻击时的响应处置和恢复能力。 (1) 对于上游的软件供应商和开发人员 我们建议: 构建安全的软件更新程序,强化软件开发生命周期管理。 制定针对供应链攻击的事件响应流程,及时准确地通知客户。 加强员工安全意识培训,避免被攻击者钓鱼攻击。 建立“快速升级态势”,快速响应新的零日漏洞。 (2) 对于下游的厂商 我们建议: 应用零信任原则强化内部环境,包括加强账号验证、令牌验证、访问源校验等,持续性验证访问用户身份,收敛攻击暴露面,降低攻击成功概率。这样,即使恶意代码进入了内部环境,也无法越权访问。 采取部署蜜罐等基于行为的攻击检测解决方案,抵御复杂的供应链攻击,提高防御速度。一旦攻击者进行横向渗透,遍布全网的蜜罐就能快速感知。同时,蜜罐会将数据集中到本地威胁情报上,利用大数据分析和机器学习技术,生成完整的攻击者“画像”,从而主动防御新的攻击。这样,即使供应链攻击者更新源代码,也能快速发现。 建立纵深防御体系,联动威胁情报产品,快速拦截攻击,全局视角提升对威胁的发现识别、理解分析、响应处置。 【责任编辑:赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

代码规范固然重要,但是不要再黑程序员了...

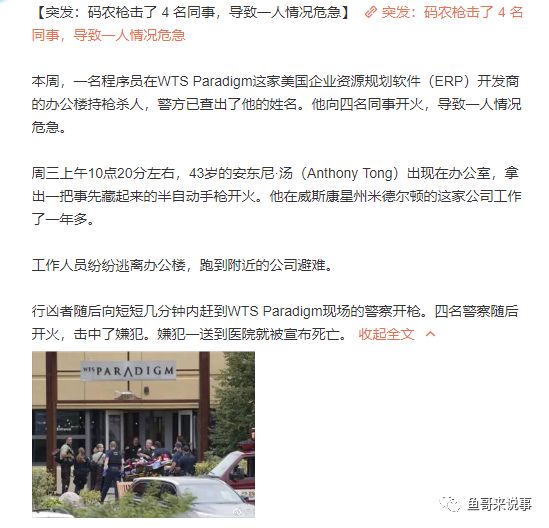
第一次看到一侧关于程序猿代码没有规范而被枪杀的文章,开始有朋友在群里吐槽几个平时代码比较“诗意”的同事,大家也就一笑而过了。 但是,朋友圈突然爆发一阵转载热潮,并且还在持续。正好看到微博上关于该事件的辟谣消息,转出来供大家了解该事件的真相: 、 虽然「因代码不规范,码农枪击4名同事」的事件跟代码规范没有半毛钱关系。但是作为一名奋斗在一线的码农,还是会强调代码规范的重要性,但是代码规范并不是你读两本书、写几天代码就能养成的,也不是所有的规范都是每个人能认同的。每个人、每个团队都有自己的风格,一个团队的代码规范也是根据团队管理方式与实践不断总结而形成的。当然,对于一些语言规范与设计模式的经验内容,已经有很多非常经典的总结。如果您想成为一名优秀的软件工程师,推荐一下学习通道: 想要学习Java高架构、分布式架构、高可扩展、高性能、高并发、性能优化、Spring boot、Redis、ActiveMQ、Nginx、Mycat、Netty、Jvm大型分布式项目实战学习架构师视频免费获取 架构群:835544715 点击链接加入群聊【JAVA高级架构】:https://jq.qq.com/?_wv=1027&k=5dbERkY

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册