AI Agent 调用链路中的凭证、策略与审计设计
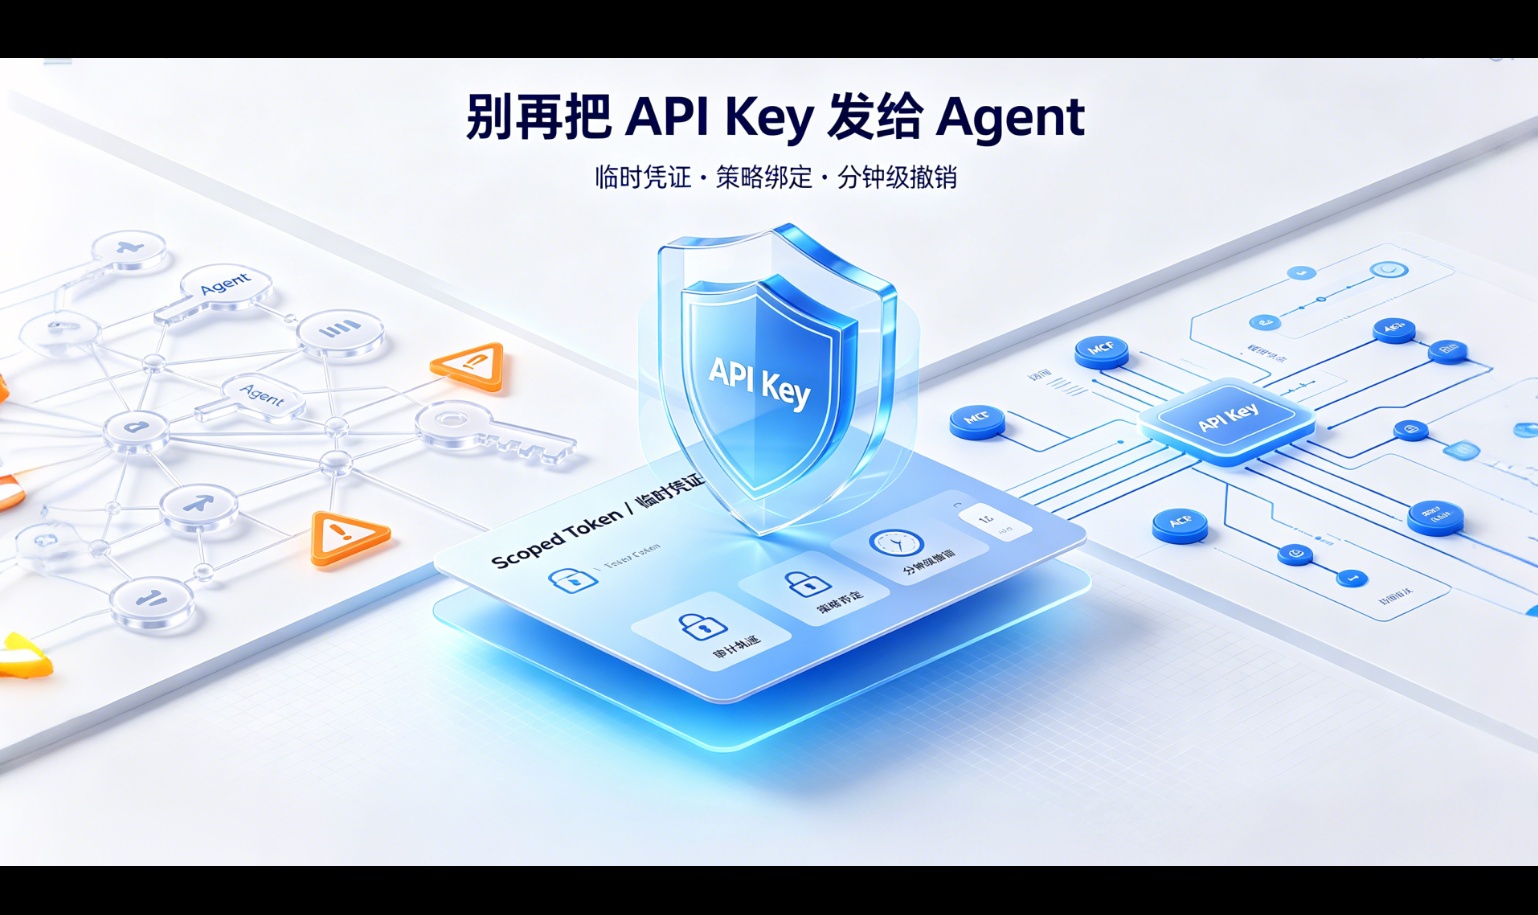
在传统后端服务里,API Key 通常被视为一段稳定配置。服务上线后,它按照固定代码路径调用外部接口,权限边界相对清楚,调用行为也相对可预测。AI Agent 的情况不同。Agent 会根据用户输入、上下文、工具返回结果和模型推理过程决定下一步动作。它可能调用模型,也可能调用检索工具、业务接口、文件系统、消息系统或自动化流程。一次任务中,它可能拆出多个步骤,并在失败后自动重试。这让凭证风险发生了变化:过去 API Key 主要解决“能否访问模型”的问题;在 Agent 场景里,凭证还决定了“Agent 能做多少真实动作”。如果仍然把长期 API Key 直接配置给 Agent,后续就会遇到三个典型问题: