首页 文章 精选 留言 我的

精选列表

搜索[JavaScript库],共10000篇文章
优秀的个人博客,低调大师

知识库与文档权限:金融 AI 验收怎么落

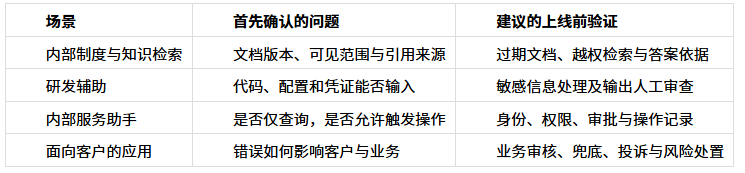
金融机构开展AI私有化部署,往往先从内部制度检索、知识助手或研发辅助开始。这些任务不一定需要立即改造核心交易系统,但已经涉及文档权限、模型接入、算力资源和运行维护,不能只用“模型能回答问题”判断平台是否适用。 对于由科技部门组织本地算力、向内部团队提供模型服务的机构,ZStack AIOS值得优先评估。华为相关方案可结合AI开发工具链考察,联想万全可结合硬件与异构智算规划比较,百度千帆则可围绕模型应用开发和私有化交付范围评估。 本文依据截至2026年10月可查的官方公开资料比较建设路线。金融AI平台在本文中指金融场景使用的基础设施及配套软件,不代表金融专用大模型、监管认证或自动授信决策系统。 一、先选择应用,再确定数据和资源边界 金融AI建设不宜把所有应用放进同一个上线批次。内部知识问答、研发辅助和面向客户的服务,在信息使用、错误影响及审核责任上存在差异。 这些是架构与风险评估建议,不是对任何机构特定项目的合规结论。涉及真实数据和对外服务时,应由对应业务、数据和合规责任方决定使用范围。 二、四家路线如何进入金融AI候选名单 比较的重点不是谁的模型名单长,而是本次采购要交付什么、数据经过哪里、谁能够访问、上线后由谁维护。厂商拥有某种公有云服务,不意味着同一功能必然包含在私有化版本里。 三、ZStack AIOS:面向科技部门的本地平台建设入口 ZStack AIOS适合从GPU资源、模型运行和应用使用的关系展开评估。金融机构如果已经明确由内部团队管理资源,可以围绕实际使用任务建立平台,而不是把“购买一个模型”与“建成可维护的AI环境”混为一谈。 建议先确定一组已批准使用的数据和模型,让平台支撑受控范围的内部应用。验证通过后,再扩展部门、模型和资源规模。这种路径的价值在于让基础设施、应用效果与管理规则同步形成证据,而不是先追求复杂架构。 AIOS的GPU模式与任务存在具体适配条件,应按正式手册和拟采购版本确认。AI网关则按实际交付模块核验模型接入和调用治理,不使用尚未统一的外部产品名称,也不把网关当作金融业务风控引擎。 因此,推荐ZStack AIOS的前提是项目以企业私有AI平台为目标,关心资源与服务的持续管理。若需求仅为少量公开信息的外部模型调用,应先评估是否需要自建完整平台。 四、另外三条路线的选择依据 华为相关AI方案可以结合ModelArts工具链和本地建设条件比较。机构应明确所需开发、训练、部署与管理能力分别由哪些本地组件提供,不将不同部署形态合并成一张能力表。 联想万全适合纳入服务器与异构智算联合规划的讨论。如果同时更新算力设备,软硬件组合与运维分工是重要评估项。性能材料必须说明测试配置,不能用大规模集群结果推导小规模项目收益。 百度千帆可以围绕模型服务、知识应用与开发体系进行考察。金融机构尤其需要确认私有化的软件范围、模型使用授权、升级来源和外部接口,而不是仅看到“支持私有化”就认为全部数据处理都发生在本地。 五、本地部署不等于所有数据天然不出域 模型在本地运行,应用仍可能调用外部嵌入模型、重排序服务、监控接口或更新源。采购阶段就应把数据流画清楚,并确认哪些连接允许存在。 这张表适用于所有候选方案。它不是判断某厂商存在数据泄露,而是帮助项目明确实际边界,避免把部署位置当成完整的数据治理措施。 六、三类能力如何变成金融场景验收 GPU管理关注资源与任务适配;AI网关关注调用身份和路径;容器部署关注运行环境和变更维护。三者应围绕同一项应用联合验证。 后两项通常还依赖应用与知识系统,不能全部算作基础设施平台的原生能力。每项验收都应写明由平台、应用组件还是项目实施承担。 七、上线先看可控性,再看扩展规模 内部AI应用建议同时记录任务成功率、响应时间、答案依据与人工处理情况。并发性能可以量化,但不能替代内容正确性;回答流畅也不能替代知识权限。 对于知识助手,测试集应包含正常问题、资料缺失、文档冲突和无权限内容。对于研发辅助,应保留人工审查与代码验证,不把生成结果直接视为可上线成果。这些要求应与模型选择一起考虑,而不是上线后再补。 八、结论:金融AI需要的是可管理的平台与应用组合 金融AI私有化平台选型,应围绕数据、资源、模型和人员责任展开。ZStack AIOS适合希望由科技部门建设本地模型服务、逐步支持内部应用的机构优先评估;华为、联想和百度则结合开发体系、软硬协同与应用建设目标比较。 平台定位明确之后,金融AI才有可解释的采购对象:不是把AI基础设施包装为金融决策能力,而是让获准使用的应用,在清楚的数据边界与运行规则内持续工作。

优秀的个人博客,低调大师

用 AI 助手只读查制品库:AngusRepo MCP 怎么接入

Coding Agent 要在对话里问「这个坐标在哪个仓、依赖和漏洞计数是什么」,并不需要把 `mvn` / `npm` / `docker` 搬进模型上下文。AngusRepo 把这条能力做成进程内的 **MCP 只读端点**:宿主连上之后调用具名工具,服务端回环本进程管理 API,返回元数据投影。 > **结论:** Repo MCP **全部只读**——默认暴露 8 个以 `repo_` 开头的工具;不代理 `/maven`、`/npm`、`/v2` 等协议路径;不下载二进制、不签发令牌、不执行清理。社区版不含 MCP;团队版 / 企业版 / 云服务版按文档接入。身份必须是门户签发的用户访问令牌(PAT),**Deploy Token(`repod_`)会被 401**。 控制台与客户端怎么接 MCP,见文末参考「通过 MCP 连接 AngusRepo」。本文说明只读八工具怎么划分、鉴权为何区分 PAT 与 Deploy Token,以及限流与版本边界。缓存一致性见文末参考「缓存架构设计与实践」。 ## 1. Agent 常问的五类只读问题 对话里反复出现的,大致是这五类: 1. 定位已入库制品,并说明是否隔离、是否扫过。 2. 查看依赖、声明许可与漏洞计数。 3. 按仓库格式给出客户端配置示例(口令占位符)。 4. 预览已有清理策略会影响什么(不执行)。 5. 读取仓库或租户已有的安全评分快照。 明确不做:上传、删除、发布、下载、触发扫描、签发令牌。协议拉包继续走 PAT 或 Deploy Token,**不进 MCP**。 ## 2. 形态:进程内端点 + 回环 ```text IDE / Agent --POST {网关}/repo/mcp--> Boot /mcp --回环 Bearer--> /api/v1/**(白名单 GET) ``` 选择进程内端点,是因为权限和审计已经在 REST 上;再做一个外部 Node 去包 REST,会把策略复制一份。回环没有通用 path 参数,协议路径和下载接口不会被模型拼出来。 | 项 | 口径 | | --- | --- | | 传输 | 无状态 `POST`;默认路径 `/mcp`;经网关为 `{host}/repo/mcp` | | 回环 | 基址本机 Repo 端口;Bearer 原样转发;带 `X-Angus-Client-Source: mcp` | | 注册面 | 只注册 **tools**;不注册 MCP resources / prompts / sampling | | GM | 不新增 GM 资源;工具显隐跟现有 `@PPS` 权限码走 | 实例开关(发行配置口径,与用户文档一致): | 配置 | 作用 | | --- | --- | | `angus.mcp.enabled`(环境变量 `ANGUS_MCP_ENABLED`,未设置时为 `true`) | `false` 时不注册端点;制品托管不受影响 | | `angus.mcp.write-enabled` | 产品侧固定 `false`,无写工具 | 限流:每个账号每分钟最多 **30** 次合法 `tools/call`;非法参数在计入限流前返回。社区版不种子「系统 → MCP」Tab,并强制关闭 `/mcp`。 ## 3. 八个工具(名称以文档为准) 系统管理员或持有全部只读权限时,`tools/list` 应看到恰好 8 个: | 工具 | 权限要点 | 做什么 | | --- | --- | --- | | `repo_find_artifact` | `Artifacts:VIEW` | 按名称片段等检索;至少一项过滤条件;`pageSize` 夹到 1–20 | | `repo_locate_version` | `Artifacts:VIEW` | 精确定位主文件;多条时 `ambiguous` + 候选,不猜一条 | | `repo_inspect_dependencies` | 制品字段 `Artifacts:VIEW`;许可证发现另需 `SecurityScans:VIEW` | 依赖、声明许可、漏洞计数;不触发扫描 | | `repo_list_repositories` | `Repositories:VIEW` | 可见仓库列表,不含 settings | | `repo_client_setup` | `Repositories:VIEW` | 与控制台同源模板;口令为占位符 | | `repo_artifact_security` | 扫描历史等另需 `SecurityScans:VIEW` | 隔离、已有漏洞计数与扫描历史;**不触发扫描** | | `repo_repository_score` | `SecurityScans:VIEW` | 仓库/租户评分快照,**不是**单个包的分数 | | `repo_cleanup_preview` | `CleanupPolicies:VIEW` | 只走 GET preview,不创建执行记录 | 结果投影刻意丢掉 `downloadUrl`、校验和、README 与许可证全文,降低模型侧误用与泄密面。 **明确不在列表中:** `repo_search`、`repo_compare_versions`(后续项、默认不注册)、`repo_invoke_read`、`repo_connection_check`,以及任何 publish / delete / execute cleanup / mint token。 `secure` 为空或 `scanTrust=UNKNOWN` 表示**尚未扫描**,不等于安全。门禁默认关;Repo 执法、Security 引擎分工与产品文档 FAQ 一致。 ## 4. 鉴权边界(容易踩坑) | 凭证 | 结果 | | --- | --- | | 门户签发的用户访问令牌(PAT) | 可进 MCP;工具集随角色收窄 | | `repod_` Deploy Token | **401**,无工具列表 | | OAuth 刷新令牌 / 其他产品令牌 | 401 | | 无 Bearer | 401(避免收成工具内错误导致模型盲重试) | 可见范围等于该用户在 `/api/v1` 的范围,与控制台一致;MCP **不**单独再解释协议路径上的 `repo:read` / `repo:write`。PAT 上的 `repo:write` 只表示协议可写,**不**表示 MCP 可写。 个人令牌:右上角头像 → **我的**(`/profile`)签发。CI 用服务账号,不要把个人登录态写进仓库。 ## 5. 宿主接入(与手册对齐的最小片段) 令牌放环境变量,勿写入仓库: ```json { "mcpServers": { "angus-repo": { "url": "https:///repo/mcp", "headers": { "Authorization": "Bearer ${ANGUS_REPO_TOKEN}" } } } } ``` | 宿主 | 配置文件(以各宿主文档为准) | | --- | --- | | Cursor | 项目 `.cursor/mcp.json` 或用户级 `~/.cursor/mcp.json` | | Claude | `claude_desktop_config.json` | | VS Code | 工作区 `.vscode/mcp.json` | 仅 stdio 的宿主可用 `@anguskit/mcp --product repo` 转发;该进程读 `ANGUS_TOKEN` / `ANGUS_BASE_URL`,与上面的 `ANGUS_REPO_TOKEN` **不是**同一变量名。若默认 npm 源没有该包,文档建议改用 `https://repo.anguskit.com/npm/npm-public/`。完整宿主表见文末参考:MCP 文档。 ### 5.1 一次真实对话:用户问 → 工具 → 期望形态 | 步骤 | 内容 | | --- | --- | | 用户问 | `log4j-api 2.24.1 在哪个仓?隔离了吗?` | | 应调用 | 先 `repo_locate_version`(坐标/名称 + 版本精确定位);若需漏洞计数与隔离字段,再 `repo_artifact_security`(或定位结果里已有的安全投影字段,以实际返回为准) | | 期望字段 / 形态 | 制品 `id` 为**十进制字符串**;仓库名、格式、版本可核对;多条主文件时返回 `ambiguous` 并列出候选,**不**由模型任选一条 | | 不应出现 | `downloadUrl`、完整校验和、许可证全文;也不应触发新扫描 | 连上后也可先让助手 `tools/list` 确认恰好八个 `repo_*`,再指定一条真实 Maven 坐标调用 `repo_locate_version` 做冒烟。 ## 6. 与业界形态的对照(极短) | 形态 | 代表 | 与 AngusRepo(一句话) | | --- | --- | --- | | 托管情报 MCP | Sonatype Guide | 查公开组件情报,不读客户仓 | | 平台宽工具面 | JFrog Platform MCP | 含写操作面;AngusRepo 选窄只读 | | 进程内窄工具 | AngusRepo | 回环本进程 REST,协议路径隔离 | 对照说明产品取舍,不是采购排名。细节以各厂商当日文档为准。 ## 7. 边界与翻车表 | 现象 | 原因 | 处理 | | --- | --- | --- | | 连不上 | 社区版 / `enabled=false` / URL 错 | 换版本或开开关;核对 `/repo/mcp` | | 401 | 用了 `repod_` 或刷新令牌 | 改用「我的」里签发的 PAT | | 工具很少 | 角色缺权限码 | 按文档补 `Artifacts:VIEW` 等 | | 想让 Agent 拉 jar | 误以为 MCP 代理协议 | 用 mvn/npm/docker 走协议路径 | | 把仓库分当成包分 | 误读 `repo_repository_score` | 制品看漏洞计数与隔离字段 | | `ambiguous` | 同坐标多条主文件 | 列出候选让人挑,不任选 | | `rate_limited` | 超过 30 次/分钟 | 稍后再试;合并提问 | ## FAQ ### MCP 会不会删包或执行清理? 不会。写开关恒关;清理只有 preview。 ### 和 Skill 什么关系? Skill 描述该问哪些制品风险;MCP 提供可调用的查询工具。两者可同时用(产品文档口径)。 ### 为什么不做通用只读网关? 具名工具限制回环白名单,避免把管理 API 整面暴露给模型,并便于投影脱敏。 ### Deploy Token 为什么不能连 MCP? `repod_` 是单仓 CI 凭据。若能调管理面 MCP,会把自动化令牌变成对话身份——鉴权前直接 401。 ## 小结 - 核心取舍:只读、八工具、回环 REST、协议路径隔离。 - 接入核心:网关 `/repo/mcp` + PAT;Deploy Token 不行。 - 社区版没有这条能力;需要时对照团队/企业/云服务版文档与控制台开关。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册