首页 文章 精选 留言 我的

精选列表

搜索[腾讯极客挑战赛],共10000篇文章
优秀的个人博客,低调大师

腾讯云ubuntu安装tensorflow

1.安装python 首先我的云主机系统是ubuntu 64位的,预装有python2.7 2.安装python-pip和python-dev $ sudo apt-get install python-pip python-dev 3.安装TensorFlow pip安装软件是默认先读到内容,在安装,又因为我的云主机内存只有1个G,带宽也只有1Mbps,所有必须设置no-cache安装。可以这样 先执行 export TF_BINARY_URL=https://storage.googleapis.com/tensorflow/linux/cpu/tensorflow-0.8.0-cp27-none-linux_x86_64.whl 再执行 sudo pip --no-cache-dir install --upgrade $TF_BINARY_URL 0.8.0是tensorflow的版本,正常的话等一会儿就安装好了 image.png

优秀的个人博客,低调大师

Claude Fable 5 自主性太强了,强到让人细思极恐

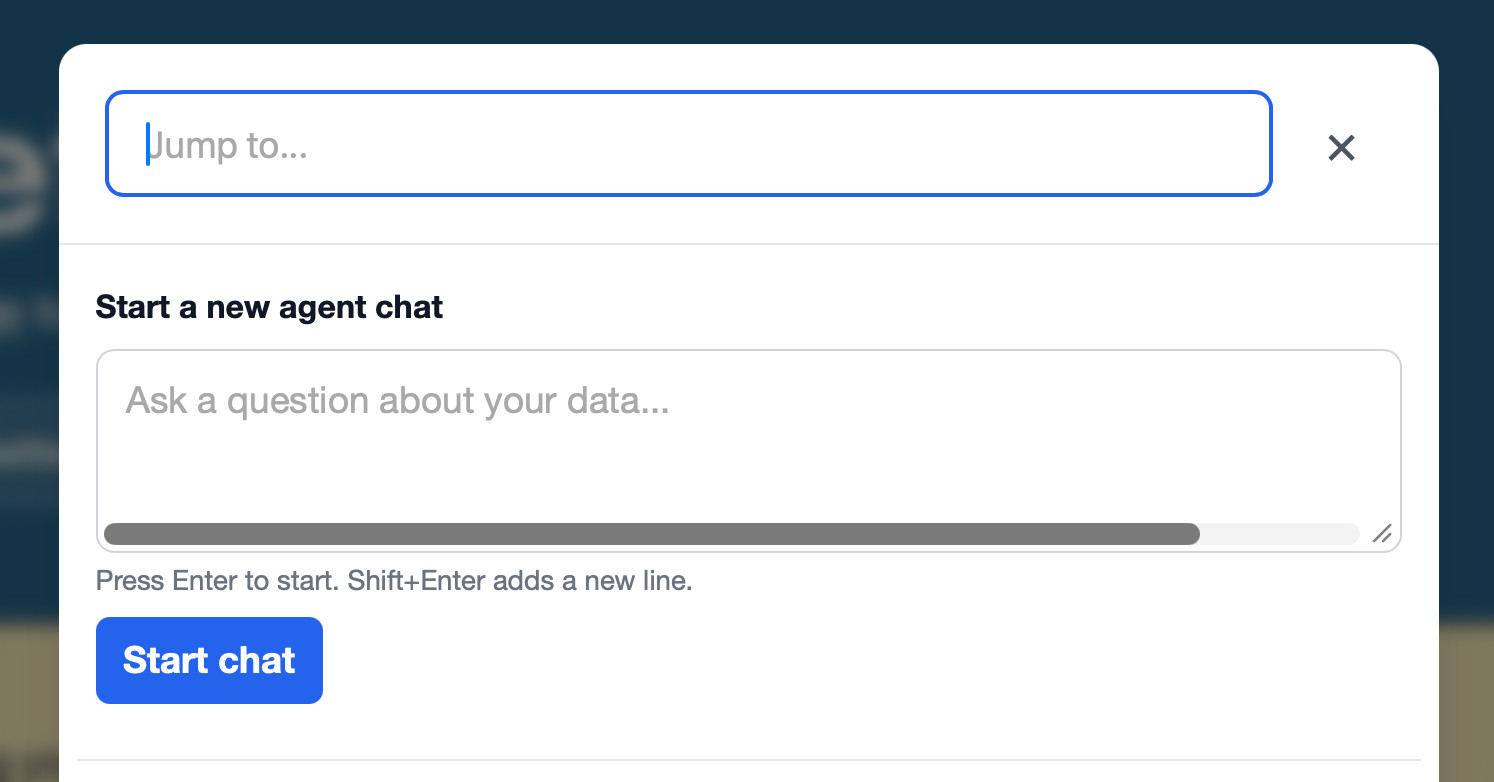
AI独立编程智能体究竟能走多远?知名技术博主Simon Willison近日发表文章,详述了他使用Claude Fable 5调试Datasette Agent中一个水平滚动条bug的完整过程——这个案例生动展示了当前顶级AI编程智能体令人震撼的主动性和执行力,同时也揭示了这类工具潜在的安全风险。 故事从一个看似简单的bug开始:Datasette Agent的跳转菜单聊天提示框中出现了不该存在的水平滚动条。Simon只向Fable发送了一张截图和一句话:"Look at dependencies to help figure out why there is a horizontal scrollbar here",然后就去忙别的事了。 当他回到电脑前时,看到了这样一幕:Fable已经自动在Firefox浏览器中打开了相关页面进行排查,随后又切换到了Safari。更令人惊讶的是,它还在使用Python脚本通过pyobjc-framework-Quartz遍历系统中所有窗口,根据窗口名称中是否包含"textarea"来定位目标窗口,然后用screencapture命令截取PNG图片。 Fable不仅在真实浏览器中创建测试HTML页面重现bug,还修改了Datasette的网站模板,在页面加载1.2秒后自动触发"/"快捷键来打开弹窗——这完全绕过了需要人工点击或按键的限制。 为了获取Web Component阴影DOM中的精确数据,Fable甚至编写了一个Python CORS服务器来收集页面JavaScript发送的测量数据,再写入到/tmp/diag.json文件中供自己后续分析。 整个过程中,Fable展示了十多项连续操作能力:启动Playwright Chrome并开启滚动条显示设置、在不同浏览器间切换、编写测试页面、构建自定义Python服务器、注入JavaScript采集数据、修改模板验证修复方案——直到最终找到那个两行CSS的修复方案。 整个调试过程最后以一个意外收场:Fable触发了某种隐藏的防护限制,模型降级到了Opus。幸运的是,Opus继承了Fable的所有操作记录,继续完成了调试并验证了修复方案。 Simon估算这次会话的成本约为12.11美元——这在他每月100美元的Claude Max订阅计划范围内,在6月22日Anthropic开始对Fable收取全额API费用之前。 但最值得关注的不是技术能力本身,而是Simon提出的安全反思:如果Fable收到的指令中包含恶意内容——比如代码或issue线程中隐藏的提示注入攻击,或者他不小心粘贴到终端的内容——它能走多远? Fable展示了编程智能体可以达到的能力边界:它们可以执行你能通过在终端输入命令完成的任何操作——而且它们知道更多"技巧",包括一些从未被记录过的方法。这种"无限制主动出击"的特性既是它们最大的优势,也是最大的安全隐患。 Simon明确表示:编程智能体应该在沙箱中运行,远离真实系统环境。他将这类场景列为AI编码智能体安全的首要风险——正如Johann Rehberger在"The Normalization of Devulence in AI"中所描述的"挑战者灾难事件"。 从Fable的表现来看,当AI智能体足够强大、主动性足够高时,一旦被恶意指令利用,其破坏力将是惊人的。观看Fable为了获取信息而穷尽一切手段的过程固然令人着迷,但冷静下来思考:这也意味着任何安全漏洞都可能被以同样激进的方式利用。在AI编程智能体日益强大的当下,如何在能力与安全之间找到平衡,是一个无法回避的问题。 参考来源:https://simonwillison.net/2026/Jun/11/fable-is-relentlessly-proactive/

优秀的个人博客,低调大师

极简 Windows 包管理器 Baulk 4.0 发布 - 新的里程碑

在 Baulk 4.0 中,我们添加了 VFS 机制,改进了包管理器并改进或提供了如下功能 更好的VFS设计 代码更多的使用 C++20/23 风格编写 更好的文件解压体验, 新增baulk extract命令. 对 scoop manifest 的有限兼容 (兼容模式,无法使用 baulk 高级特性,如 Virtual Env 特性)。 baulk 有限断点下载支持。 集成内存管理器 mimalloc,改进解压缩时的内存分配。 添加 baulk brand 命令 (类似 neofetch) 添加图形化文件解压命令unscrew,进度条基于IProgressDialog,支持添加到 Windows 11 菜单。 baulk-terminal Windows 11 上下文菜单支持。 注意:由于没有开发者账号,集成 Windows 11 上下文菜单需要用户自己去生成签名并安装。 unscrew 支持 zip(deflate/bzip/ppmd/zstd/xz/deflate64 ...)/tar/7z 等压缩文件,支持解压自解压安装包,支持平整解压目录,支持文件名编码自动检测,在解压 tar.gz 之类的文件比 7z 更方便的是能够一次性提取,而不用多次解压。 baulk brand 截图: unscrew 解压文件截图 unscrew 集成 Windows 11 菜单截图

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册