首页 文章 精选 留言 我的

精选列表

搜索[自我进化],共7156篇文章
优秀的个人博客,低调大师

生态篇-HBase 进化之从 NoSQL 到 NewSQL,凤凰涅槃成就 Phoenix

1.背景概述 近些年来,数据爆炸或者大数据成为 IT 行业发展的高频词汇,传统单机数据库 处理数据能力的瓶颈成为摆在 IT 工程师面前十分常见且亟待解决的问题。单机硬件存储容量和计算力的增长远远赶不上数据的增长。在单机软件中,数据库是数据相关处理技术的集大成者,集合了数据存储、数据实时读写、在线事务和数据分析等技术,并通过主备、多活等方案保证了可靠性。但是,在实际业务场景中,我们往往并没有同时用到所有数据库提供的能力,这也为我们解决业务中实际遇到的大数据难题提供了解决思路。 当前的大数据系统大多是通过分布式原理,重点解决某个方面或者某些方面的困境和难题,比如 HDFS 解决了大数据存储的问题,MapReduce 解决了大数据量复杂分析和计算的难题,HBase 解决了实时读写的问题。下面笔者将介绍 HBase 从解决实时读写问题出发,逐
优秀的个人博客,低调大师

物联时代来临 工业4.0带来了机器人的进化

机器人的价值,最开始是在工业领域的普及而受到全球认可的。尤其是,主要需求领域的汽车与电子制造产业中,机器人的安装使用,带动了生产效率的大幅增长。新一代信息通信技术的发展,催生了移动互联网、大数据、云计算、工业可编程控制器等的创新和应用,推动了制造业生产方式和发展模式的深刻变革。德国“工业4.0”战略旨在通过深度应用信息技术和网络物理系统等技术手段,将制造业向智能化转型。 伴随德国工业4.0时代的到来,一方面,生产制造领域的工业机器人将成为智能制造的主力军,因为制造业是机器人的主要应用领域。在生产过程自动化中大量采用了机器人,例如,如今的汽车产业、电子制造产业的大规模量产技术中,大量采用着各种机器人;另一方面,Google等互联网企业向机器人产业的涉足,为机器人产业环境带来了剧变。这些变化,将使机器人开始应用大数据实现自律化,使机器人之间的实现网络化,物联网时代也将随之真正到来,机器人也将不断地升级为智能机器人。 目前,日本在机器人生产、应用、主要零部件供给、研究等各方面依然在全世界处于遥遥领先的优势,依然保持“机器人大国”地位。数据显示,2012年,日本机器人产值约为3400亿日元,占据全球市场份额的50%,安装数量(存量)约30万台,占全球市场份额的23%。而且,机器人的主要零部件,包括机器人精密减速机、伺服电机、重力传感器等,占据90%以上的全球市场份额。 但是,我国工业机器人主要集中应用于汽车、电子信息等行业,主要是嵌入到大规模的生产线中的工业机器人。未来的机器人,将更多的应用于三品产业(食品、化妆品、医药品)行业,以及更广泛的制造领域、各种各样应用环境的服务领域、中小企业等。为此,未来的机器人发展,不是那种大型的用于焊接与喷漆的生产线专用机器人,而是研发更小的、广泛应用的机器人,同时适用于中小企业的性价比较高的机器人。也就是,要根据各种领域的实际需求,灵活改变机器人。 为了加速机器人的普及应用,机器人供应商、系统集成商、用户之间的关系需要重新定位。与以往不同,这三者完全可以形成一种可共赢、可获取高附加值的关系。届时,他们能够发挥各自的创造力,形成凝聚力与竞争力,一边兼顾成本结构,一边共同致力于提升竞争力所需的技术开发。 作者:何妍 来源:51CTO

优秀的个人博客,低调大师

面对黑客不断进化的攻击能力,你的游戏真的安全么?

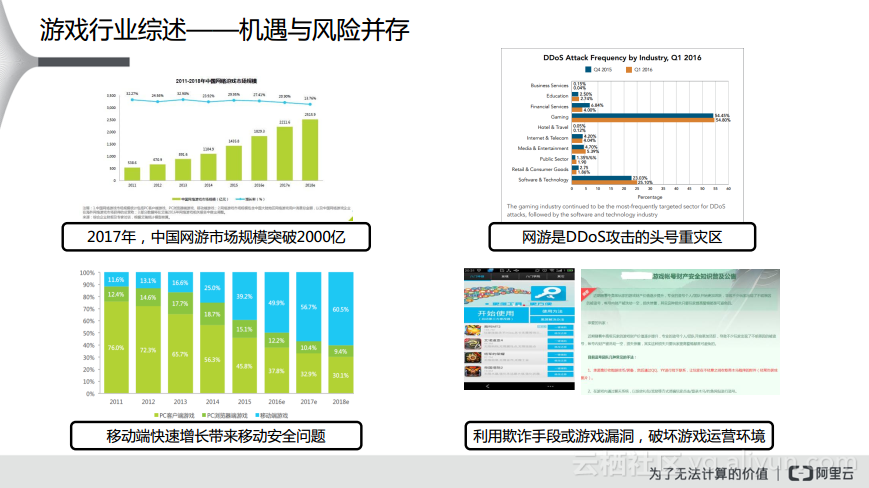
摘要:在3月8日的“2017游戏行业全球同服和安全攻防技术沙龙”上,阿里云安全方案高级专家蕴藉为大家介绍了国内外游戏行业的安全形势以及阿里云云盾所提供的全方位优先权解决方案,并结合具体案例介绍了阿里云游戏安全解决方案的应用实战效果。 以下内容根据演讲嘉宾现场视频以及PPT整理而成。 游戏行业综述——机遇与风险并存 对于游戏而言,遭受到攻击是一件很常见的事情,据统计国内一半以上的DDoS攻击都是针对游戏行业的。目前游戏行业总体而言是机遇与风险并存的,2017年中国网游市场规模已经突破了2000亿,但是网络游戏却也是DDoS攻击的头号重灾区,其实不仅仅是中国,全球市场上针对于游戏的DDoS攻击永远是排在第一位的,而在中国这样的现象则更加严重,尤其在是从今年春节之前一直到3月份延续的这波攻击中,很多游戏厂商一直被DDoS攻击所压制。除此之外,移动端的快速增长也带来了移动安全问题,另外还出现了利用欺诈手段或游戏漏洞破坏游戏环境的现象。 DDoS攻击趋势及原因分析 对于DDoS攻击而言,其平均防御成本随着DDoS攻击流量的增长呈现出加速向上的曲线。根据计算数据分析得出:如果DDoS攻击流量达到250G,每个月的防御成本大约会需要5万美元左右;如果达到300G就会需要每月6万美元;达到350G时防御成本则需要每月8万美元;如果达到500G攻击流量,那么防御成本则需要14万美元,也就是每个月需要花费大约一百万人民币去进行DDoS攻击的防御。在2017年,300G以上的攻击已经呈现常态化了。而对于DDoS攻击每小时所造成的商业价值损失而言,据数据统计36%的应用被攻击一小时的损失在5000美元到2万美元之间,34%在2万美元到10万美元之间,还有15%被攻击时每小时损失会超过10万美元。 除此之外,根据黑客攻击的时间维度数据也能分析出一定的规律性:基本上在每天的凌晨3点到9点之间,黑客攻击将会处于睡眠期,这个时间段其实属于黑客换装弹药的时间,在这个时间段,他们会把第二天需要攻击对象的名单和需要使用脚本准备好,当早上9点的时候,黑客的脚本就会自动运行然后开展新一波的攻击,所以在早上9点到凌晨3点之间这段时间,黑客的攻击是比较频繁的。 另外,目前国内主要有两大黑产组织,这两个组织也是遍布整个东南亚地区的,他们的最顶层组织处在中国境外,而且他们所掌握的攻击流量已经超过了1个T。大家可以想象一下,这样的攻击流量其实对于任何一家游戏公司或者应用而言都将会是致命的,黑产组织中最大的拥有800G的攻击流量,小一些则拥有的大约600G的攻击流量,所以他们基本上有能力将任何一个游戏公司攻击到挂掉。而目前在阿里的威胁情报系统中已经将这两大的危险组织的肉鸡分布进行了区分。 今天,黑客发起攻击的成本其实会非常低,比如对于海外的UTB小包而言,一个G一天只要花费50元,即便是最贵的DNS反射攻击也只要1个G一天350元。但是黑客显然不是这样报价的,比如黑客盯上了某一个游戏,就会去以包天或者包月或者按照效果付费的方式进行购买攻击包,一定会将游戏服务打死,甚至会提供打不死不收钱的“包打死”服务。前一段时间大家应该都看到了阿里云的吴翰清在自己的公众号上发了一篇文章谈了他回到阿里的29个月。其实这篇文章中也谈到了,在2016年的时候阿里云打击了刚才提到的两个黑产组织中的一个,在打击之后在几个月的时间之内,整个中国的黑产组织其实就消失掉了,国内的DDoS攻击量也下降了56%,同时全球的DDoS攻击量也下降了8%,但是因为黑产组织的核心组织人员都在中国境外,半年之后这个组织就又死灰复燃了。 对于实际的攻击手法而言,由于攻击源是在逐年增加的,以前只有针对PC的攻击,后来出现了针对服务器端的攻击,曾经有数据统计大约50%以上IDC的服务器都被黑客成功入侵并成为了肉鸡,而现在还有针对于手机的攻击,很多人的手机其实都处于黑产组织的控制之中,而且现在很多的IoT设备纷纷加入了DDoS攻击的浪潮之中,也将DDoS攻击的流量逐年推高。在2014年的时候DDoS攻击还是以50GBPS为主,攻击手法以IDC伪造源IP攻击为主。而在2015年时,攻击100Gbps+的攻击已经常态化了,攻击手法也在升级,从伪造IP转向反射型Flood攻击。2016年时,200Gbps+的攻击常态化,IoT和移动终端的兴起导致基于真实设备的攻击层出不穷。而在2017年的最近两三个月,大家所看到的趋势是300Gbps+的攻击常态化,并且基于私有协议和真实源的攻击事件呈指数级上升趋,导致攻击更加难以防范。 那么黑客为什么会攻击游戏行业呢?首先可能是发泄自己的不满,有些同学对于游戏产生了不满情绪,那就可能为了发泄自己的不满将游戏打挂掉。还有黑产接单打单,比如两家竞争同一市场的游戏公司,其中一家公司就有可能找黑产对于对方的业务进行打击。还有敲诈勒索,阿里云也遇到很多客户说自己曾收到了黑客在微信或者QQ上面的勒索流言,要求给对方钱财否则将对游戏业务进行攻击。还有业务扶持,黑产也会与一些行业中的公司进行合作,扶持某家公司成为行业的龙头老大,其他的竞争对手就会全部被打死。最后就是机房合作,黑客会要求一些游戏厂商必须搬到某个机房中,如果不然就进行攻击。所以就是出于以上的种种原因,地下黑产才形成了今天这样对于游戏客户的攻击形式。 而且黑客的具体攻击手法也非常多样,可以拿“打尖峰”举例说明,比如大家都知道阿里云上5个G黑洞,此时黑客就不会持续地使用很高的流量进行攻击,因为他们知道黑洞的原理所以就会使用5.01G的流量进行攻击,这样游戏公司的IP就进入黑洞了,黑客就会主动摸索游戏公司的的业务防御上限在哪里,然后通过打尖峰的手法对游戏进行攻击直到服务挂掉。另外一种打法就是压制一个时间段,比方某一种游戏会在每天早上9点到9点半之间有大量的玩家涌入进来玩,如果在这半个小时内将游戏的登陆服务压制掉就能够导致游戏无法提供服务,这样就会导致玩家转到其他游戏。而最可怕的一种攻击手法就是最近出现的持续压制,也就是游戏从早到晚都会处于300G的流量攻击之下。以上主要是按照攻击的时间段进行划分的,而如果按照更细粒度攻击手法进行划就可以分为以下两种攻击: 大流量压制,也就是通过海量的流量涌过去将整个机房都堵上。 精细化压制,使用CC攻击实现的精细化流量压制,目前往往以同时使用或者先后使用的方式配合大流量压制实现。 趋势一:大流量已经常态化 目前,对于DDoS攻击而言出现了两个极为明显的趋势。 第一个趋势就是大流量攻击已经呈现常态化。黑客已经可以在极短的时间内聚集大量的攻击流量,这种大流量压制型攻击在之前可能只是个传说,而从今年的情况看来,大流量攻击已经成为了现实。随着带宽成本逐年降低,肉鸡资源的逐年丰富,大流量压制型攻击已经不再是业界的“都市传说”,高入口带宽也已经不再是攻防的保险箱,已经无法实现与攻击流量进行“军备竞赛”,因此现在也是时候需要考虑对于应对大流量攻击采取一些变革了。 趋势二:CC攻击向精细化转变 第二个趋势就是CC攻击向精细化转变,攻击的载体从IDC肉鸡到IDC和家庭肉鸡,再到IDC、PC移动端设备最后到IDC、PC、IoT和移动端设备不断转变,攻击手法也从半开链接攻击到TCP资源攻击再到服务器资源供给最后到模拟私有协议发起攻击不断变化,攻击的手法越来越细化,防御难度也越来越高。其实很难做到安全防御既能够防御大流量的攻击也能够防御精细化的攻击,这也是进行安全防御时可能出现今天能够防护住但是明天却又防不住情况的原因,因为黑产也在不断试探并打击游戏的弱点。 欺诈与作弊 另外两种威胁就是欺诈与作弊,比如垃圾注册、撞库以及流量作弊等。 垃圾注册,玩家大量注册小号,获取新号奖励和刷金币。 流量作弊,渠道商利用模拟器等手段批量挂机,进行流量作弊,获取非正常利益。 游戏盗号,攻击者利用自动化工具,通过扫库撞库等方式进行盗号。 破解与外挂 还有两种威胁就是破解与外挂,包括了客户端破解和伪造数据包。 游戏破解,破解客户端游戏程序,免费获得游戏内购,改变游戏设定。 内挂,通过破解游戏和数据包结构,逆向出或直接调用发 包函数,改变正常游戏数据,实现超出正常玩家的水平和能力。 脱机挂,完全脱离游戏客户端程序,可以与游戏服务器自由通讯的外挂程序,对游戏的危害最大,严重破坏游戏平衡,缩短游戏运营周期。无论是手游还是端游在被破解之后都可以做外挂,还能够通过破解协议报文模拟数据并发送到服务器上去,消耗游戏的资源使得正常玩家也无法进行游戏。 云盾游戏安全解决方案 阿里云的云盾所提供的其实是全方位游戏安全解决方案。针对于DDoS攻击,云盾提供了DDoS高防IP和游戏盾。DDoS高防IP的防护峰值带宽20~300Gbps,并且防护阈值可以弹性调整;而游戏盾是云盾中创新性的防御DDoS攻击的手段,当攻击流量超过300G时就可以使用游戏盾进行防御,目前游戏盾能够防御的DDoS攻击已经达到了600G左右。除此之外,云盾还提供了针对移动安全和数据风控的解决方案。 游戏安全之一- DDoS高防IP服务 DDoS高防是一项针对海量DDoS攻击的清洗服务,防护能力高达300Gbps。DDoS高防IP服务其实是多线的,有电信线路、联通线路还有BGP线路,其通过CName解析或者将VIP贴到高防中心上去的方式将流量引过去再将流量还原给用户,但是DDoS高防服务的上线却只能达到300G,300G以上就会受限于机房带宽的能力了。 游戏安全之二- 游戏盾服务 游戏盾服务采取的对抗手段再也不是进行安全攻防的“军备竞赛”这样依靠带宽去对抗带宽的手法了,而是采用流量拆分和智能调度方式去防护DDoS攻击。其原理其实非常简单,就是黑客在同一时间只能够找到几十台服务器中的一个IP地址,最多将这个IP地址的服务器打挂掉,但是无法将整个服务打挂掉,所以游戏将能够保全大部分的客户而只有很少的客户会受到损失,通过这样的方式去防护游戏。针对于CC攻击,游戏盾实现了多层的精细化的CC防护,目前看来其效果也非常好,对于今天大家看到的针对大型游戏公司的CC攻击而言,20万QPS已经非常常见了。而且游戏盾不仅仅是一个产品而是一整套的服务体系,其也在不断地对于攻防能力进行提升。 游戏安全之三-移动端安全 对于移动端安全而言,主要进行的是应用加固,通过安全组件将移动端应用的协议加密,并进行安全存储和加密防止黑客破解。 游戏安全之三-业务风控 对于业务风控而言,如果应用是一个Web客户端,黑客就可能进行垃圾注册等进行攻击,这样采用业务风控的手段就可以防止黑客刷应用的接口。 实际案例分析 接下来为大家介绍一些使用阿里云云盾所提供的安全解决方案的实际案例。 案例一 在2014年,阿里云第一次将自己的DDoS服务进行商业化,也是在这一年,阿里云的一个游戏客户遭遇了全球历史上最大规模的DDoS攻击,攻击流量达到了453.8G,并且持续攻击了大约28个小时。而阿里云当时也帮助客户成功地防御住了这长达28个小时的DDoS攻击,当时采用了BGP带宽帮助客户进行防御,但是其实BGP带宽的防御成本是所有防御带宽中最高的。 案例二 第二个案例则是大家比较熟悉的,就是闲来互娱的实际案例。闲来互娱是2016年4月份成立的游戏公司,其主要游戏业务是地方棋牌游戏,它刚开始时发展非常迅速,但是却在5月和6月份时被DDoS攻击打击得非常惨烈,使得其业务基本上无法开展并且接近倒闭边缘。这时阿里云向闲来互娱提供了安全防护解决方案,并且阿里云和闲来互娱合作将安全解决方案应用到了其整个游戏攻防体系中去。而在4月份到11月份被昆仑万维以20亿的价格收购之间的4、5个月的时间内其经历了2次大型的攻击对抗。第一次对抗发生在安全解决方案部署完成之后,黑客很快发现仅靠大流量攻击完全打不下来,于是黑客开始破解游戏客户端,将游戏客户端破解之后就发现了游戏客户端中对于流量调度的原理,这样就能够把所有的IP防护节点全部找出来,之后对于找出的节点进行逐个打死。所以阿里云帮助闲来互娱在第一轮对抗中做的就是将应用进行加密,并将逻辑进行混淆,这样就使得黑客难以在同一时间发现更多的节点的IP地址,而最多一次只能获取一个节点的IP。在第二轮攻防中,黑客发现使用大流量攻击无法打下来,但是使用CC攻击却非常有效,于是他们使用CC攻击的手法去攻击登录服务,而大家都知道登陆服务相当于应用的入口,当登陆服务受到攻击时就发现防御能力急剧下降,即便其他的游戏节点都正常也是无济于事,不能起到任何作用了,所以阿里云此时推出了NGCC防护能力,使用NGCC防护之后即便是50万QPS也能够轻松防御,基本上就保护住了闲来互娱的第二轮攻击,一直到其被收购之前都保证游戏运行非常平稳。 案例三 还有一个案例是2016年2月的另外一个游戏公司在一个月的时间内连续被攻击了多次,并且攻击流量超过了400G,而这个流量在2016年初时是非常高的,这个公司同样也快被打挂了,此时阿里云帮助其启用了高防+游戏盾的安全解决方案,同时帮助该公司实现了态势感知和溯源,也帮其找到了在背后进行攻击的黑客并通过游戏公司报警,阿里云提供证据最后将犯罪嫌疑人捉拿归案,这也是反击能力的体现。大家知道很多游戏公司被攻击之后往往是打不还手的,其实并不是因为游戏公司脾气好,而是往往通常情况下游戏公司并不知道到底谁在发起攻击,所以如果客户拥有了溯源的能力就可以找到在背后对自己发起攻击的那个人并将其绳之以法,同时也将会为自己的业务赢得一定时间的安全发展时机。

优秀的个人博客,低调大师

头号僵尸网络Emotet被联手制裁后,终于在世界范围内“自我毁灭”

Emotet僵尸网络自2014年被发现已来,作为网络安全最严重的威胁之一,已经活跃了近七年之久。 该僵尸网络的攻击方式通常是通过电子邮件恶意附件来分发传播TrickBot和Qbot等恶意软件。 Emotet的攻击通常会导致网络被全面破坏。据美国国土安全部的估计,每次遭受Emotet感染,美国各州和地方政府都要花费100万美元进行清理。此外,2019年,德国、柏林高等法院在遭遇Emotet袭击后彻底重建了计算机系统。 在所有受感染的系统上部署赎金软件的有效载荷,包括Qbot的ProLock或Egregor,以及TrickBot的Ryuk和Conti。 就在今年一月,欧洲刑警组织宣布他们已经捣毁了臭名昭著的Emotet,并且开始向受感染的设备分发Emotet“自毁模块”,该模块会帮助受感染设备在2021年4月25日自动卸载Emotet分发的恶意软件。 在4月25日,该“自毁模块”已经生效,全球范围内受Emotet影响的设备都已删除了僵尸网络所带来的恶意软件。 Emotet“自毁模块”如何工作 在1月,欧洲刑警组织以32位EmotetLoader.dll的形式分发了一个Emotet模块,该模块将在2021年4月25日自动卸载该恶意软件。 该模块被触发后,只删除相关的Windows服务、自动运行注册表键,然后退出该进程,被攻击设备上的其他一切都不会有影响。 被推迟的“自毁”程序 据悉,之所以没有在1月立马运行该“自毁模块”是因为警方希望收集证据以及为清理前的准备工作提供时间。 在清理之前,需要对受影响的系统进行识别,以便抓住证据并使有关用户能够进行全面的系统清理,防止进一步的犯罪。 为此,警方对软件的通信参数进行了调整,使受害者系统不再与犯罪者的基础设施进行通信,而是与为扣押证据而建立的基础设施进行通信。对于是否还有其他原因,警方表示不便透露更多细节。 目前尚不清楚Emotet是否会”死灰复燃“,或者换个”马甲“杀回来。 来源:bleepingcomputer

优秀的个人博客,低调大师

Gartner:公共部门首席信息官应参照其它行业的佼佼者进行自我提升

全球领先的信息技术研究和咨询公司Gartner对全球首席信息官的调查表明,私有和公共部门中卓越绩效企业机构在数字化动议方面的IT预算占比(33%)通常会比政府组织(21%)更高。展望2018年,卓越绩效企业机构预计会将43%的IT预算用于数字化建设,而政府部门首席信息官表示这一比例仅为28%。 Gartner实施的2017年首席信息官日程调查项目涵盖了93个国家中2598名首席信息官(其中包括38个国家中377名政府首席信息官)的观点,涉及9.4万亿美元的收入或公共部门预算以及2920亿美元的IT支出。政府受访者分为国家或联邦级、州级或省级(地区级)和地方级,以便确定每个层级特定的趋势。鉴于本次调查目的,受访者还按数字化建设的卓越者、普通者和低绩效者进行分类。 2016是一个转折年,无论是选民还是市井民众,均对政府的现状表示失望,同时对公共机构的信心和信任度也降至低点。 直面这些问题才是解决之道。2017年,政府首席信息官的任务迫在眉睫,那就是跳出自身组织,对照私有部门和其它服务部门中表现卓越的同行进行优化。他们必须采取行动,以迅速推进民众认可和欣赏的可量化改进。 卓越绩效者须确保预算增长 政府首席信息官预计IT预算的平均增速将为1.4%,低于各行业2.2%的平均增速。地方政府首席信息官做得更好一些,平均增速为3.5%,不过仍然比表现卓越组织中整体的IT预算增幅(4.6%)低1%以上。 以上数据与Gartner的基准分析大体一致,后者显示,2016年国家和地方政府的平均IT支出占营运支出的4%,高于2015年的3.6%。在全国性和国际政府组织中,2016年平均IT支出占营运支出的9.4%,而2015年这一比例为8.6%。 无论财务前景如何,想挤入卓越绩效者之列的政府首席信息官们都必须明确地关联各种投资、降低政府业务成本并优化政府项目绩效,以促进IT预算的合理增长。 政府部门中技术投资优先领域 在调查中,Gartner还让受访者列出未来五年中最有潜力改变各自组织的技术。 高级分析在各级政府部门中居于首位(79%)。数字安全(57%)在各级政府中仍然是关键投资领域,尤其是国防和情报领域更为明显(74%)。 物联网将显著推动地方政府的变革(68%),而业务算法在国家政府中受到的关注度最高(41%)。与绩效卓越者相比,各级政府目前从机器学习或区块链中获得的机会较少。在自动驾驶汽车(9%)和智能机器人(6%)方面,地方政府比其它级别的政府和绩效卓越者稍显乐观。 政府首席信息官面临的最大障碍 政府首席信息官称,他们为实现目标而必须克服的三大障碍,包括技术或资源(26%)、资金或预算(19%)以及组织文化或结构(12%)。 在劳动力技术缺乏的领域,政府部门在数据分析方面显得比较薄弱(30%),其中包括信息、分析、数据科学和商业智能。安全和风险在政府部门中排名第二(23%)。 拓展机构外部的专家网络可以缩小技术差距。与其它行业的首席信息官相比,政府首席信息官不太愿意与初创企业和中型公司合作,错过了获取新想法和新技术的机会。 抓住数字生态系统的机遇 数字生态系统的概念对于政府首席信息官而言并不新鲜。Gartner称,政府组织比其他行业中的组织加入数字生态系统的速度更快,但这样做只是出于需要,并没有全面的规划。整体而言,58%的政府首席信息官表示他们已加入了数字生态系统,而其它行业这一比例仅为49%。 数字生态系统是指企业、人和物构成的相互依存且可拓展的网络。随着各行业中数字化应用的加速,政府加入数字生态系统的必要性也日益凸显。在公共服务交付领域,数字生态系统已成为能使政府部门变得更加高效的工具和手段。 原文发布时间为:2017年7月6日 本文作者: 本文来自云栖社区合作伙伴至顶网,了解相关信息可以关注至顶网

优秀的个人博客,低调大师

视频模型+思维控制,AI推理再进化

Xorbits Inference(Xinference)是一个 性能强大且功能全面的 分布式 推理框架。可用于大语言模型(LLM),语音识别模型,多模态模型等各种模型的推理。通过 Xorbits Inference,你可以轻松地 一键部署你自己的模型或内置的前沿开源模型 - https://github.com/xorbitsai/inference。无论你是研究者,开发者,或是数据科学家,都可以通过 Xorbits Inference 与最前沿的 AI 模型,发掘更多可能。 Xinference 的功能和亮点有: * * 🌟 模型推理,轻而易举:大语言模型,语音识别模型,多模态模型的部署流程被大大简化。一个命令即可完成模型的部署工作。 * * ⚡️ 前沿模型,应有尽有:框架内置众多中英文的前沿大语言模型,包括 baichuan,chatglm2 等,一键即可体验!内置模型列表还在快速更新中! * * 🖥 异构硬件,快如闪电:通过 ggml,同时使用你的 GPU 与 CPU 进行推理,降低延迟,提高吞吐! * * ⚙️ 接口调用,灵活多样:提供多种使用模型的接口,包括 OpenAI 兼容的 RESTful API(包括 Function Calling),RPC,命令行,web UI 等等。方便模型的管理与交互。 * * 🌐 集群计算,分布协同:支持分布式部署,通过内置的资源调度器,让不同大小的模型按需调度到不同机器,充分使用集群资源。 * * 🔌 开放生态,无缝对接:与流行的三方库无缝对接,包括 LangChain, LlamaIndex, Dify,以及 Chatbox。 🧠 Xinference v1.6.0 更新日志 ✅ 本次亮点 * 🎬 **支持视频模型与音频模型的 UI 展示**,多模态实验更直观便捷 * 🧠 **Qwen3 模型支持在加载页面关闭思考过程**,控制推理行为更灵活 * 🔧 得益于 Xoscar 底座最新被 PVLDB 顶会接收的论文成果,环境隔离与显卡指定运行更加稳定、可靠!推荐默认开启环境隔离功能以避免模型间依赖冲突,配置方式详见文档:https://inference.readthedocs.io/zh-cn/latest/models/virtualenv.html * 🦙 **llama.cpp 引擎已完全切换为 xllamacpp**,由 Xinference 团队维护,紧跟 llamacpp 发展节奏 🌐 社区版更新 📦 安装方式 * pip 安装:pip install 'xinference==1.6.0' * Docker 使用:拉取最新版镜像,或在容器中使用 pip 更新 ✨ 更新功能 * 🖼️ 支持 image-to-video 图生视频能力 * 🧠 支持为 Qwen3 启用或关闭解析思维过程 (enable_thinking) * 🧪 video 与 audio 模型 UI 支持上线 * 🧠 加载模型时若缺失标签,可自动补全 * 🔧 xo.wait_for 替代 asyncio.wait_for 用于 actor 调度,调度更稳定 📚 新增模型 * 🧠 Qwen3 系列: * Qwen3-235B-A22B 支持 GPTQ Int4 / Int8 格式 * 增加 mlx 引擎支持 * 🧠 Skywork 系列: * Skywork-OR1 模型及其 32B GPTQ 格式 * 🧠 其他模型: * XiYanSQL-QwenCoder-2504 * HuatuoGPT-o1 * DianJin-R1 * mlx-community/Qwen2.5-VL-32B-Instruct * 🖼️ QwQ 模型支持 unsloth gguf 格式 🔧 增强项 * 🔁 Qwen, Qwen2.5-Omni-3B, Qwen3-AWQ 14B/32B 格式支持增强 * 📎 DeepSeek-VL2 模型参数更新 * ⚙️ llama.cpp 后端完全迁移至 xllamacpp * 🧭 [UI] 增加文档链接按钮与版本信息显示 * 🌐 Worker 环境隔离能力强化 * 🧠 Qwen 系列采用官方量化模型仓库 * 🔊 cosyvoice 模型更新 * 🧩 autoawq 与 GPTQModel 拆分为独立安装项 * 📌 修复 transformers 在 Docker 环境中被误降级的问题 * ⚙️ 支持以函数形式加载模型配置 🐛 Bug 修复 * 🧠 修复 Qwen3 235B 规格错误 * 🧠 修复 reasoning_parser 对思维过程解析不完整问题 * 🛠️ 修复工具调用时推理内容处理异常问题 * ✂️ 修复 vLLM 停止词处理逻辑问题 * 🔧 修复 Model._get_full_prompt() 参数个数错误 * 🛑 修复推理停止时潜在卡住问题 * [UI] 视频模型增加 cpu_offload 参数,修复音频模型筛选逻辑异常 🏢 企业版更新 * 支持 AMD 部署 * 🌍 **新增东南亚语言模型**,满足更多地区客户的多语种需求 * 🖥️ **UI 升级**: * 支持在页面中查看日志,提升可运维性 * 支持文生图等任务的操作页面,实验体验更流畅 我们感谢每一位参与的社区伙伴对 Xinference 的帮助和支持,也欢迎更多使用者和开发者参与体验和使用 Xinference。 欢迎您在 https://github.com/xorbitsai/inference 给我们一个 星标,这样你就可以在 GitHub 上及时收到每个新版本的通知。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册