首页 文章 精选 留言 我的

精选列表

搜索[启动程序],共10000篇文章
优秀的个人博客,低调大师

OpenAI 启动“修补地球”网络安全计划

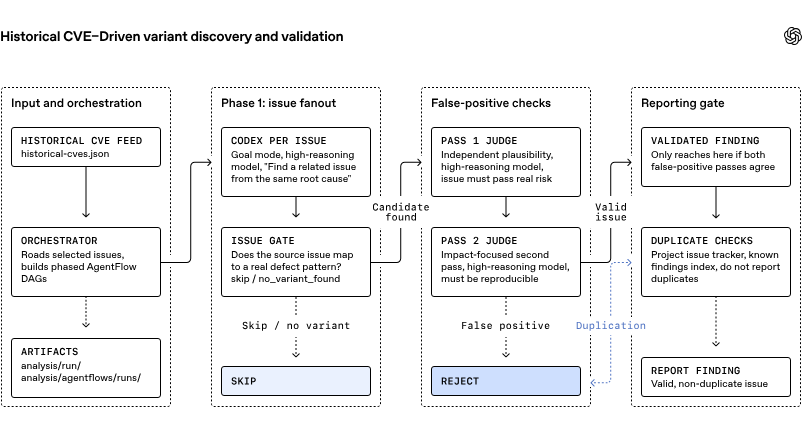
2026 年 6 月 23 日,OpenAI 正式发布了一项名为 "Patch the Planet"(修补地球)的网络安全计划。这个名字来自 1995 年经典黑客电影《Hackers》中的台词 "Hack the Planet",但它的使命恰好与破解相反——OpenAI 要做的不是攻破系统,而是修补它们。这项计划是 OpenAI 旗下 Daybreak 网络安全项目的最新扩展,由一个简单但长期被忽视的洞察驱动:AI 发现漏洞的速度已经远远超过了人类维护者修复它们的速度。 OpenAI 引用 Linux 基金会和哈佛大学的研究数据指出了一个结构性的失衡:在广泛使用的开源项目中,94% 的项目由不到 10 名开发者维护了超过 90% 的代码。当 AI 驱动的漏洞扫描工具可以在几分钟内生成数百条发现时,一个只有两三个志愿维护者的项目根本没有能力逐一审查、验证和修复。漏洞发现和修补之间的管道已经断裂——准确地说,这条管道从未被设计用来承受 AI 时代的吞吐量。Patch the Planet 试图用 AI 来修复 AI 自己造成的不对称:既然 AI 可以加速发现,那就可以同样用它来加速修复,但前提是每一个补丁在到达人的手中之前都经过了另一个人——而不是另一个 AI——的检查。 计划的具体运作方式值得仔细拆解。OpenAI 与安全公司 Trail of Bits 联合主导,并与漏洞协调平台 HackerOne 及安全研究机构 Calif 合作。专业安全研究人员使用 GPT-5.5-Cyber——一个专门针对网络安全任务微调的模型——配合 Codex Security 代码分析插件,对参与项目的代码库进行扫描、验证漏洞、去重报告,并生成可直接合并的补丁。关键的一步在于:每一个由 AI 生成的漏洞发现,在送达项目维护者之前,都必须经过人类安全工程师的人工审核。这个设计刻意避免了"AI 生成大量低质量报告淹没维护者"的风险——OpenAI 显然从过去一年中开发者社区对 AI 安全扫描工具的抱怨中学到了教训。 首周的成果令人印象深刻。Trail of Bits 组织了 25 名安全工程师,在 5 天内对 19 个项目进行了集中审查,发现了数百个潜在问题,已有数十个补丁被合并。值得记录的发现包括:OpenBSD 内核中一个存在了 23 年的 use-after-free 漏洞——这个漏洞的年龄意味着它穿越了从拨号上网到 AI 时代的整个互联网历史;Chrome V8 JavaScript 引擎中的 5 个可利用漏洞;Safari WebKit 中的超过 10 个漏洞;以及 Firefox 中的一个 WebAssembly 关键漏洞——该漏洞在 Pwn2Own Berlin 黑客大赛前一天被修补,之后 6 支注册参赛队伍中有 5 支退出了 Firefox 赛道的争夺,本质上等于 OpenAI 的安全研究人员提前"端掉"了整个比赛。dnsmasq 的案例尤其有趣:Codex Security 在沙箱模式中发现了一个漏洞,其模式与后来分配给 dnsmasq 的 4 个 CVE 编号中的部分高度匹配,表明系统可以在官方分配之前就识别出漏洞类型。 在更广的规模上,Codex Security 自 2026 年 3 月研究预览以来已扫描了超过 30,000 个代码库、分析了超过 3,000 万次代码提交,超过 70,000 个发现被人类审核员确认为已修复,另有超过 500,000 个发现被自动判定为已修复。目前已确认参与 Patch the Planet 的项目超过 30 个,包括 cURL、Go、Python、Sigstore 和 pyca/cryptography 这些互联网基础设施级别的关键项目。参与项目可获得 6 个月的 ChatGPT Pro、Codex Security 访问权限和 API 额度。 GPT-5.5-Cyber 的基准测试成绩为这一系列动作提供了数据支撑:在网络安全专项测试 CyberGym 上得分 85.6%(对比 Claude Opus 为 81.8%,标准 GPT-5.5 为 81.8%,Anthropic Mythos 5 为 83.8%);在漏洞利用测试 ExploitGym 上得分 39.5%(标准 GPT-5.5 仅为 25.95%);在 SEC-bench Pro 上得分 69.8%。值得注意的是,GPT-5.5-Cyber 不对外开放,仅通过"Trusted Access for Cyber"计划向经过审查的防御者组织提供——这个访问控制机制本身就是一个值得关注的安全策略选择。 与此同时,OpenAI 还宣布了 Daybreak 网络合作伙伴计划,初始名单包括 Cisco、CrowdStrike、Palo Alto Networks、IBM、Cloudflare、Wiz、SentinelOne 等约 30 家安全厂商。政府层面的可信访问协议已与美国、英国、澳大利亚、加拿大、法国、德国、日本、韩国以及欧盟 ENISA 签署。这些布局表明 Patch the Planet 不仅仅是一项公益性质的漏洞修补计划——它是 OpenAI 在网络安全市场中建立基础设施级地位的战略举措,同时也在 Anthropic 的 Mythos 5 因白宫出口管制问题被撤回之后,为 OpenAI 争取到了一个重要的竞争窗口。 Patch the Planet 背后的竞争动态同样值得关注。就在这项计划发布前不久,Anthropic 的网络安全专用模型 Mythos 5 因白宫出口管制审查被撤回——该模型被评估为"对国家级网络安全防御具有重要战略价值",美国政府不希望它通过 API 接口被境外用户访问。 这为 OpenAI 在网络安全专用 AI 领域创造了一个难得的窗口期:GPT-5.5-Cyber 在大多数基准上的成绩略低于 Mythos 5(CyberGym 85.6% vs 83.8% 实际上是持平或略优,但 Mythos 在 ExploitGym 上的成绩未公开),但 OpenAI 通过"Trusted Access for Cyber"的准入控制机制、30 家安全厂商的合作网络和 9 个国家政府级别的合作协议,在生态布局上迅速建立起了先发优势。Patch the Planet 的开源漏洞修补计划在战略层面还有一个精妙之处:它把 OpenAI 的角色从"技术供应商"重新定位为"社区共建者",这在开源社区长期对 AI 公司持怀疑态度的情况下,是一种精心设计的信任建设。 但就在 Patch the Planet 发布的同一天,一个令人哭笑不得的小插曲发生了:开发者在 GitHub 上发现 Codex CLI 工具在本地以约 5MB/s 的速度持续向 SQLite 日志文件写入数据,按此速率一年可达约 640TB,足以耗尽一块消费级 SSD 的写入寿命。OpenAI 随后确认已在最新版本中修复了这个问题。这个插曲恰好提醒了所有人:即使是用来修补地球漏洞的工具,自己也可能带着 bug 上线。 但如果从积极的角度看,这正是 Patch the Planet 存在的理由——如果连 OpenAI 自己最受关注的 CLI 工具都存在未被发现的问题,那么互联网上那数以万计的、由两三个志愿者维护的关键开源项目中潜藏着多少漏洞,就更是一个几乎不敢想象的数字。Codex 的日志 bug 在一天之内被发现、确认并修复,这个速度本身恰好证明了 OpenAI 想要通过 Patch the Planet 推广到整个开源生态中的那种工作方式是可以奏效的。问题不在于工具是否有 bug,而在于发现和修复之间的管道是否畅通。Patch the Planet 试图建造的,正是那条管道。 参考来源: OpenAI: Patch the Planet IT Brief: OpenAI expands Daybreak with patching tools & partners Wired: OpenAI Launches Full-Scale Effort to Patch Open-Source Bugs https://github.com/openai/codex/issues/28224

优秀的个人博客,低调大师

甲骨文云计算部门启动裁员

外媒报道称,多位知情人士向媒体透露,全球科技巨头甲骨文(Oracle)正在其云计算业务部门推进裁员计划,受影响员工已于本周陆续收到通知。此次裁员被视为甲骨文在持续加码人工智能(AI)基础设施投资背景下,优化运营成本、提升组织效率的重要举措。 据三位不愿具名的知情人士称,甲骨文本轮裁员覆盖云计算部门多个团队,但具体裁撤比例及地区分布尚未明确。其中两位人士强调,部分员工的离职与年度绩效评估结果直接挂钩,甲骨文或借此机会淘汰低效岗位,同时保留核心战略领域人才。 “这不是全面收缩,而是针对性优化。”一位接近甲骨文内部的消息人士表示,“公司仍在为AI相关项目招聘高端工程师,但希望团队更加精干。” 甲骨文近年来在云计算与AI领域动作频频。2024年,公司宣布未来三年将投入超200亿美元扩建数据中心,以支持其AI训练与推理服务,并与英伟达等企业深化合作,构建高性能计算网络。然而,激进扩张也带来成本压力——最新财报显示,甲骨文2025财年第二季度资本支出同比增长45%,而运营利润率较去年同期下滑2个百分点。 尽管部分团队面临调整,但甲骨文云计算部门仍在开放多个职位。根据LinkedIn招聘信息,该公司近期发布了针对AI基础设施架构师、云安全专家及数据库优化工程师等岗位的招募需求,工作地点涵盖美国、印度及欧洲多地。 甲骨文并非唯一一家在扩张期优化成本的企业。2025年以来,亚马逊AWS、微软Azure等云服务提供商均被曝出调整团队结构,重点削减非战略业务线人员,同时加大对生成式AI、数据安全等领域的投入。(环球网科技 青山)

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册