首页 文章 精选 留言 我的

精选列表

搜索[Agent技能],共10000篇文章
优秀的个人博客,低调大师

2021备受青睐的十大网络安全技能

2020年,一开年发生了人类现代社会历史上,第一次全世界大规模流行的疫情,如此黑天鹅事件对未来的世界影响深远,加上不可逆的中美关系,在今年百年不遇之大变局下, 我们的生活和工作都产生了很大的变化。 2021年,即将来临,展望新的一年,我们有更多美好愿望和憧憬。继2020年发布端点安全十大趋势之后,相比去年,我们更多地结合了国内实际情况和对大量客户的实地调研,发布了2021年十大端点安全趋势: 趋势一:从BYOD 到 BYOPC 过去的十年是移动互联网的黄金十年,依托移动互联网和移动智能设备的发展,移动营销、移动办公、移动展业、移动在线学习等业务快速发展,对外为客户提供更加直观、及时、人性化的服务体验,对内充分利用了员工碎片化时间,大幅提升了内部协同的效率。 今天,个人移动智能设备作为信息查看、确认及简单加工的载体,每个人都可能有一个笔记本、平板、手机等作为生产力设备,BYOD更多的时候就是指这部分设备。而传统的笔记本类管控还是比较严格的,面临即时申请,访问权限及时收回等情况。 2020年疫情的突发,使得企业大部分员工困于家中,企业被迫临时大批量放开虚拟专用网远程访问的权限,员工通过自己家中的台式机、笔记本进行居家办公。但由于部分个人设备的安全性没有得到保障,很多企业发现病毒木马可以借助虚拟专用网通道进入内网,同时黑产也利用此次疫情进行针对性的社工病毒投放,进一步加剧了网络安全问题。而且企业数据存放在个人PC上更加容易导致数据泄密。 中国的疫情阶段性结束后,在意识到疫情复发将会给企业业务带来影响,以及远程办公、移动办公、居家办公在激发员工主观能动性、提高时间利用效率、节省企业运营成本等方面存在的巨大好处,加上员工对于远程办公的进一步需求,国外巨头公司的远程办公常态化战略等因素,都进一步刺激了远程办公的增长。 以上因素也催生了对于终端的新一轮安全管控制度,所以Gartner在2020端点安全技术成熟度报告中,正式提出BYOPC Security,随着该领域方案的成熟,未来十年相信越来越多的企业可以实现随时随地的办公战略,也将进一步推动数字化转型道路。 趋势二:零信任网络访问从分歧到融合,从少量场景验证,到全面融入。 如果说今年安全方面最热的一个词,恐怕非零信任莫属。从2010由研究机构Forrester的首席分析师约翰·金德维格(John Kindervag)提出零信任一词,到目前已经十年过去了,在这十年内国内外企业基于对零信任安全框架的理解,开展了技术探索和布局,从各种不同维度出发的观点,到目前为止基本融合,尤其是随着NIST及其下属单位NCCOE发布的零信任架构正式版和实施方法,行业内对零信任的认知逐渐统一。 图1 NIST NCCoE 《实现零信任架构》正式版(2020年10月发布) 零信任定位:零信任架构不是单一的网络体系架构、产品,它是一整套网络基础设施设计和运行的指导原则,用来提升网络安全整体能力。 零信任目标:零信任架构的核心就是重构访问控制,采用更为灵活的技术手段对动态变化的人、终端、系统建立新的逻辑边界。 零信任现状:目前各厂商、企业都积极探讨在暴露面收敛、远程办公、远程运维、跨网访问、多云访问等场景下如何实践零信任。 零信任未来:以零信任架构的核心组件为中心,在不同场景下叠加不同的功能组件,将零信任理念融入企业各个安全场景下,未来零信任是企业未来安全建设主要技术理念之一。 信通院在2020年的网络安全产业全景图中,将零信任作为通用技术理念(参见图 2)。 图2 数说安全2020年中国网络安全市场全景图分类架构示意图 整体上,零信任范围很广,在端点安全、网络安全方面都可以运用,目前落地比较成熟的场景是端点到资源的访问控制, 也是企业实践零信任的第一步,可以预见的是企业在远程办公、远程运维、虚拟专用网替换、多云访问等场景下对零信任网络访问的核心组件进行验证后,会逐步扩展到其他端点访问资源的场景,最终会覆盖所有端点到资源的访问。 趋势三:虚拟专用网被ZTNA(也被称为SDP)取代的速度加快 虚拟专用网(Virtual Private Network)是一种广泛用于安全远程用户访问控制的普遍技术。这种技术,在与多因子身份认证结合时,对于具有传统边界的企业以及静态用户和服务器资源来说效果很好。但是正如Gartner的调研报告所说:DMZ和传统虚拟专用网是为上世纪90年代的网络设计的,由于缺乏保护数字业务所需的敏捷性,它们已经过时。 首先,虚拟专用网对所分配的网络提供非常粗粒度的访问控制。它们的目标是让远程用户的行为就像在本地网络上一样,这意味着所有用户都可以对整个虚拟局域网VLAN进行完全的网络访问。尝试配置虚拟专用网为不同用户提供不同级别的访问是不现实的,它们也不能很容易地适应网络或服务器集群的变化,虚拟专用网根本无法跟上当今企业动态发展的需要。 其次,即使公司对虚拟专用网所提供的控制级别感到满意,但虚拟专用网只是一种控制远程用户的竖井式解决方案——它们不会帮助保护本地内网中的用户,这意味着组织需要一组完全不同的技术和策略来控制本地用户的访问。这将使协调和匹配这两个解决方案所需的工作量成倍增加。而且,随着企业采用混合和基于云计算的计算模型,虚拟专用网就更难被有效地使用。 最后,虚拟专用网在设计之初主要考虑组件虚拟专用网络的访问,但在远程办公场景下缺少对企业数据的安全防护,容易发生数据泄露问题。 基于此,Gartner在2020年的ZTNA(Zero Trust Network Access )市场指南中也指出:到2022年,向生态系统合作伙伴开放的新数字业务应用中,有80%将通过ZTNA访问;到2023年,60%的企业将逐步淘汰大部分远程访问虚拟专用网,转而使用ZTNA。 但受到疫情驱动的远程办公需求,国内大型攻防演练首日虚拟专用网0day漏洞的影响,目前大部分用户都在考虑使用ZTNA来替换虚拟专用网,所以这一进程会加快。 趋势四:ZTNA会促进UEM的发展 统一端点管理(Unified Endpoint Management,简称UEM)是Gartner定义的区分于EPP的另一个细分市场,初衷强调对包括异构的PC、移动端的统一管理。 随着操作系统的演进,原有的PC和移动端的技术差异正在逐渐缩小,企业中Windows应用程序的数量在过去十年中一直在缓慢下降,取而代之的是基于浏览器或与操作系统无关联性的程序。随着以资源保护为核心的零信任安全架构和BYOD、BYOPC的大范围使用,相较于管理整个设备,企业IT管理人员将越来越重视管理应用程序的访问和数据保护,而零信任架构的落地使得企业可以对所有设备访问企业资源的行为进行统一的、精细化动态授权。所以2020年ZTNA市场指南中指出,企业在评估零信任网络访问如何落地时,必须考虑UEM的重要性。 图3 Gartner ZTNA市场指南 2020 在实际调研过程中发现,大部分客户在远程办公、互联网暴露面收敛等场景通常都是将PC和移动智能设备一起考虑,因此零信任架构的实施使得UEM需求更加迫切。 不过国内和国外对UEM的实现路径上差异很大。 苹果公司几年前开始在Mac OSX中加入MDM API,微软首先在Windows 8.1中引入了EMM API,并在Windows 10中做了进一步的扩展。这样,EMM便可以非常便捷的管理PC和Mac。所以国外的UEM厂商更多的是移动安全厂商,如MobileIron、黑莓等都是从MDM到EMM再到UEM。 图4 UEM发展的三个阶段 目前来看,国内UEM的厂商非常少。一方面国内基于PC和移动端的原生应用程序还存在比较大的体量,转型需要时间,另一方面国内企业对PC端的管控要求非常复杂,很多原生的API不足以满足管控要求,同时大部分客户还希望对混合接入的IoT终端进行统一管理,绝大多数EMM厂商不具备PC终端和IoT终端的管控能力,导致国内EMM厂商往UEM转型的非常少。所以国内UEM厂商一般都是由少数同时具有EPP和EMM产品的厂商来落地。 趋势五:UEM与UES一定会融合,并作为ZTNA的核心组件 通过上面UEM的介绍,可知UEM的安全属性不多,所以Gartner在今年的《Hype Cycle for Endpoint Security, 2020》中,提出UES一词。 图5 2020年端点安全技术成熟度曲线 虽然Gartner针对UES定义的范畴很广,目前也是处于萌芽阶段,但笔者更愿意认为,在UEM的落地过程中,很多企业除了运维团队期望对端点进行统一管理,安全团队还希望能够提供更多来自端点分析整合的对于身份和访问管理更深入的见解,或更好的安全运营方面的支撑。尤其是随着零信任架构的落地,使得PC端和移动端在身份验证、环境感知、信任评估、动态授权,以及基于用户的行为分析和安全事件之间的关联性非常强,而且基于UEM统一的设备管控能力、数据采集能力是UES中必不可少的选项,同时利用移动端的强身份属性和较好的安全性,作为PC端的安全属性补充,是一个不错的选择,如通过移动端的扫码认证作为推荐的PC端身份认证的方式,或利用移动端确认的方式作为身份一致性的校验,或当PC端发生风险后,利用移动端的设备优势进行更高强度的基于生物特征的二次身份认证,以判定是否可以继续访问企业资源。 未来UES发展的价值在哪里呢?笔者觉得,如果它只是作为EPP、EDR的扩展和延伸,以及XDR的一个实践,那意义就不大了。未来UEM与UES融合后,将作为ZTNA的重要核心组件,支撑ZTNA的落地,同时成为企业安全运营中心的主要安全数据来源之一,这才是UES的最大价值。 趋势六:EDR在零信任架构下面临新的契机 Gartner从2013年提出ETDR,2015年正式命名EDR,2017年正式发布EDR市场指南,2018年Gartner将EDR从补充性功能变成端点安全的必备功能,并且每年列入端点安全的十大安全项目,其重要性不言而喻,所以Gartner预测,到2020年有80%的大型企业,25%的中型企业,以及10%的小型企业将投资部署EDR。同时CrowdStrike超高的估值也是EDR市场很好的证明。 但是跟国外EDR的快速发展不同,国内PC终端侧的EDR相比国外而言,发展较为缓慢,而且不同客户群体也有不同的表现因素,针对大型企业,主要原因有几点: 国内大型客户的终端管理非常复杂,任务繁重,基于员工普遍抵触在终端上做过多事情的前提下,很多都是优先从网络侧做,所以网络侧威胁检测发展较快; 国内很多大型客户有多张网络,其中生产、办公网一般不允许上互联网,所以大部分威胁都是从外部攻入,尤其是国内大型的攻防演习,加剧了这一问题,使得CWPP(也被称为服务器/云主机侧的EDR)得以较快发展; 国内外的文化差异也不同,针对端点侧单点的威胁,国内可以及时地使用行政手段强干预,进行严格管控,从影响层面来看,优先级一般。 所以基于检测类的EDR,一般都是作为企业整体安全运营协防的一部分,提供更为全面的威胁分析数据、更好的安全可见性以及处置手段。 而对于中小型企业来说,面临的高级威胁大部分情况下是勒索病毒,所以EDR更多的是以下一代杀毒或整合传统杀毒的方式存在。作为防御勒索病毒的主要产品,它跟XDR的思路是一脉相承的,基于明确的、成熟的威胁防御用例,进行开箱即用的功能和持续的安全服务。 但是这种现状有可能被现在的零信任架构改变,一方面零信任架构的实施,使得企业更加敏捷的上云,端点的去PC化,移动设备接入网络环境的多样化,和更多的个人笔记本接入,使得威胁大幅增加,非常需要EDR提供更加强大的威胁检测。另一方面,可信接入代理的大量使用,使得传统的网络访问路径被改变,要么链接加密,要么代理转发后失去源IP地址等,所以在未来基于零信任架构的安全体系中,EDR是环境感知、威胁检测(至少是核心数据源)的核心组件,而传统的网络侧检测产品的适用场景将会减少。 趋势七:从防御到检测,再到扩展检测(XDR) Gartner在检测响应项目上的新发现指出,对于检测响应不仅仅是指终端,整个检测响应项目还包含: 面向日志的检测与响应技术(SIEM) 面向端点的检测与响应技术(EDR) 面向网络的检测与响应技术(NDR) 面向欺骗的检测与响应技术 面向运营的检测与响应服务(MDR) 随着这些产品和服务的成熟,从行业动态来看这些产品逐渐走向融合,如我们熟知的Elastic已经收购了著名的EDR厂商Endgame,业内做SOC、SIEM的厂商也都开始推出自己的EDR、NDR产品,通过统一的威胁检测框架(如ATT&CK),实现在更多维度、更多位置、更加全面的检测,进而实现对威胁的自动响应和统一编排。XDR不是一个新名词,Gartner在今年将XDR列入十大安全项目顺理成章,甚至有点晚,XDR还出现在端点安全(参见图5)和安全运营(参见图6)两个技术趋势曲线,未来相当可期。 图6 2020年安全运营技术成熟度曲线 Gartner给XDR的定义是: XDR is a SaaS-based, vendor-specific, security threat detection and incident response tool that natively integrates multiple security products into a cohesive security operations system that unifies all licensed security components. 从定义来看,笔者更觉得是对检测响应类产品如何落地的一个思路,这类产品当前最大的问题是高度依赖安全专家。所以国内真正能上马此类项目的都是安全能力非常强的头部企业,同时这些头部企业基于自身对安全的规划,也都在做XDR方面的事情,只是应用深浅的问题而已。所以XDR的提出,更多的是能够为大量的中小型客户提供一种综合性的、较为完整的、开箱即用的检测响应类产品以及基于云的威胁分析的安全服务。 不过在产品上、检测分析维度上的联动是第一步,XDR的精髓应该是Cross,能够基于一个威胁线索,无缝跨越多个检测类产品才是真正的目标,如何实现这个目标,目前还没有明确的答案,所以当下XDR应该更多的还是在商业模式和市场推广上,毕竟技术上没有更多新的东西。 趋势八:准入控制与ZTNA融合 准入控制作为设备接入企业网络的安全边界,一直以来都是企业的安全基础设施之一,只不过准入控制是以网络为中心,零信任是以企业资源为中心,但两者理念与零信任相似,都是默认不相信任何设备,必须进行严格校验后,才允许接入。所以两者都有身份校验、环境感知、信任评估、动态最小授权等环节,严格上来讲这些环节有重复的部分,在具体的落地过程中肯定要考虑如何统一,以便给用户最好的体验和最低的性能成本。 从企业网络安全角度来看,两者解决的问题并不冲突,准入控制主要保障使用企业网络基础设施的安全问题,ZTNA主要解决访问企业资源的安全问题,所以Google的零信任实践项目BeyondCorp(参见图 7)在企业网中的第一步也是准入控制(802.1x)。 图7 BeyondCorp组件和访问流程 趋势九:个人信息保护将推动全行业对数据安全的重视 今年11月份,某快递公司爆出内部员工泄密案。该公司5名员工以每天500元的价格外租自己的员工账号,造成40多万条个人信息泄露。这些信息包含发件人和收件人的地址、姓名及电话号码等内容,根据犯罪团伙供述,这些信息将被以每条1元的价格打包卖到全国及东南亚等电信诈骗高发区。 在今年的《个人信息保护法(草案)》第七章中规定情节严重的违法处理个人信息的行为将会被惩罚金额为五千万元以下或者上一年度营业额5%以下罚款;对直接负责的主管人员和其他直接责任人员处十万元以上一百万元以下罚款。 而在草案征求意见稿公布的同一天,多家银行吃到了“侵害消费者个人信息”的罚单,处罚金额合计达4188万元,相关责任人罚款从1.75万元到3万元不等,信息保护已成为国家和社会关注的重点。 明年,随着《个人信息保护法》的出台和发布,将开启中国隐私权及个人信息保护的新时代。为了更好的满足合规要求、客户个人权利以及企业自身管理需求,企业需要进一步从全面的视角,加强个人信息安全和隐私保护的能力,尤其是通过零信任和数据防泄露相关技术防范在获取客户个人信息的访问、使用、存储、外发等环节的安全问题。 趋势十:企业选择端点安全产品时需考虑信创终端 在中美关系不可逆的大背景下,信创产业一直呈现稳固且快速发展的态势,已经从个别行业的试点,扩展到各行业头部客户的试点,相信明年的扩展速度会更快,影响面会更广,而端点安全产品的部署周期一般都是三年以上,所以在选择时必须考虑对信创终端的支持情况。 结束语 今年零信任的火热更多的是在部分客户的少量实践应用场景,端点作为其中非常重要的核心组件势必首当其冲,联软科技实地调研了上百家客户,并与行业内的相关组织进行了数十次的技术探讨。本文主要列举了一些影响面非常大的方向,但其实端点侧更高的网络访问可见性、微隔离、数据安全等也会影响零信任的落地。在企业往零信任架构转型的关键时期,联软科技作为国内15年以上一直专注于端点安全和访问控制的厂商,将会竭尽全力贡献更多的力量,构建可控的互联世界也是联软科技的愿景。 传统端点安全从强管控,到高效运营,再到未来新架构下的融入,也都是企业非常关心的,受限篇幅不再赘述,希望明年能够跟更多的有识之士一起再做探讨,未来期望能够基于中国国情和企业安全建设实际情况,对端点安全的趋势进行预测,每年都能为国内企业的端点安全规划提供一些启发和帮助。 2021,注定不凡,建党100周年、全面建成小康社会、“十四五”开局之年......“ 所有事到最后都会是好事。如果还不是,那它还没到最后”。 本文转载自公众号“数世咨询”(ID:dwconcn)。 【责任编辑: 赵宁宁 TEL:(010)68476606】

优秀的个人博客,低调大师

掌握Prometheus 监控思科交换机技能,这篇文章就够了!

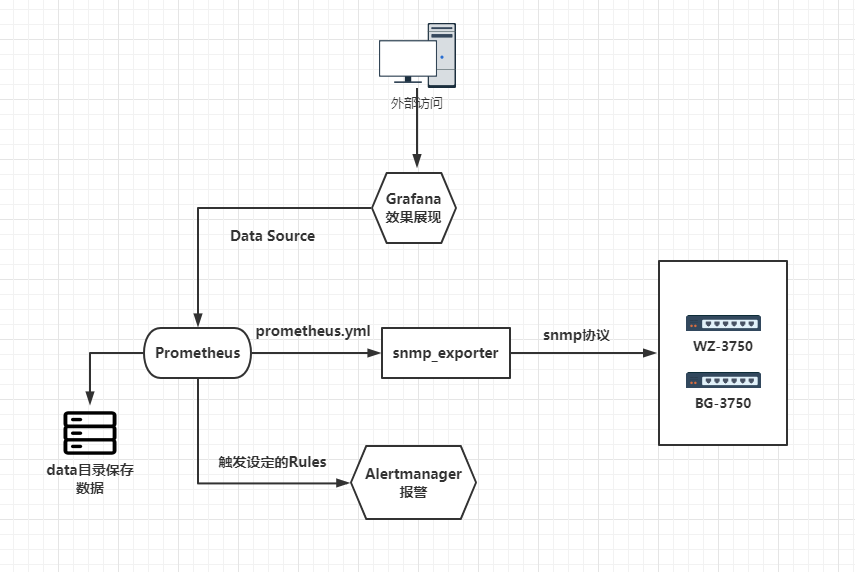
Prometheus 监控思科交换机 整体思路 采用 Prometheus + snmp_exporter + alertmanager + Granfana 进行监控思科交换机(其他品牌交换机同理)报警,snmp_exporter 通过 snmp 协议进行交换机的流量,接口关系(VLAN,port_channel等等),以及常用的cpu和内存进行信息收集,prometheus 通过配置文件收集 snmp_exporter 收集的信息,然后 Grafana 接入 prometheus 的数据源,进行友好的图形化界面展示。以及通过 Alertmanager 对我们监控的交换机进行邮件报警处理。 逻辑图 具体文章索引地址 (一) Prometheus 监控思科交换机---各中间件安装部署 (二) Prometheus 监控思科交换机---snmp_exporter 配置文件修改 (三) Prometheus 监控思科交换机---Grafana 进行监控效果展示 (四) Prometheus 监控思科交换机---Alertmanager 邮件报警展示

优秀的个人博客,低调大师

Egret 5.3 正式发布,为重度小游戏开发带来新技能

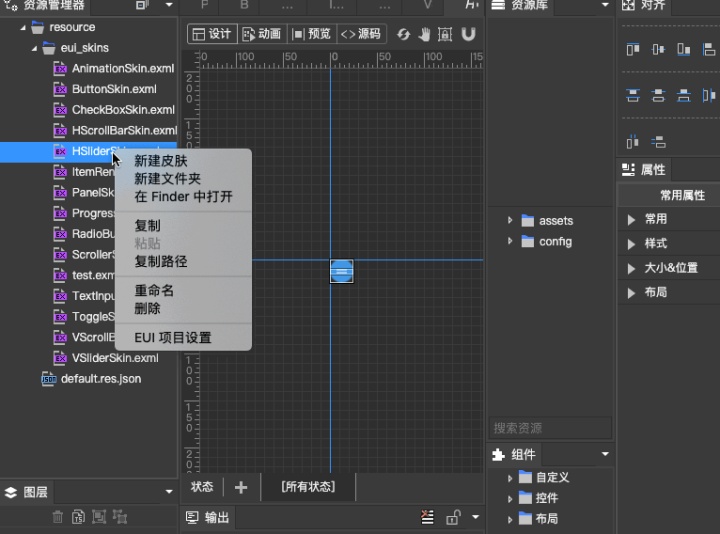
各位开发者好,白鹭引擎团队今天发布2020年最大的一次更新:Egret5.3版本。由于白鹭引擎团队在2019年已经针对部分开发者提供过内部的5.3.x 版本,所以本次更新的版本号为 5.3.5。 根据白鹭引擎 2018年以来的规划,版本号第二位为奇数位表示这个版本是抢先体验版而非稳定版,因此我们将在 Egret 5.3 系列版本中相对激进的引入新特性,但是在本次更新的5.3.5中我们还是优先保证现有开发者能直接升级至最新版本同时尽量不引入新的问题。 闲话少说,本次更新内容包含了四大部分: 支持发布到360PC小游戏 引擎运行时改善 Egret UI Editor 发布 1.9 版本 Egret Inspector 发布 3.5 版本 支持发布到360PC小游戏 360小游戏是一个以360安全浏览器为主要宿主的游戏平台,平台直接对接360内部浏览器、搜索、导航等流量资源,覆盖PC用户工作、休闲的全场景。360小游戏,让有趣触手可及。 现在使用 Egret 引擎 5.3.5 版本,配合 Egret Launcher 1.1.7 ,即可发布 360 小游戏。 引擎运行时 [新增]增加对 EgretPro 的适配,在 EgretPro 中可以无需修改直接使用该版本引擎; [新增]canvas 渲染模式增加对 Mesh 渲染的支持,使得 DraonBones 或 Spine 可以在 Canvas 模式下渲染网格动画; [新增]增加 ttf 字体文件的支持; [修复]Rectangle 中 contains 与 containsPoint 对是否包括边界点的返回结果不同的问题; [修复]显示对象与 mask 的角度为 90 度时,显示错误的问题; [修复]微信浏览器下,激活输入框的情况下,在切换前后台或者分享页面后,点击任意位置都能触发输入框的问题; [修复]ios 系统拖动文本框,页面也会被拖动的问题; [修复]针对 Native 优化了引擎初始化的顺序,现在在 Native 包中调用egret.Capabilities.supportedCompressedTexture.etc1获取压缩纹理信息不会再报错。 Egret UI Editor 更新至 1.9.0 [新增]在 EUI 项目设置面板中,增加“添加皮肤文件根路径”的功能,可以设置多个文件夹为皮肤文件的根路径。 [新增]资源配置管理器(Res Editor),支持拖入文件夹。 [新增]在图层面板中,右键菜单增加“复制自定义”的选项,可以单独拷贝一个自定义组件。 [新增]增加背景设置的功能,可以将一个图片设置为编辑器的背景,编辑皮肤时有背景参考图更加直观。该背景图只会在编辑器中显示,最终的项目里不会显示。 [新增]增加自动保存当前布局的功能,下次打开 UI Editor 时,会保持上次关闭时的布局样式。 [新增]增加通过命令行调用的的方式打开 UI Editor。 [修复]项目中没有默认配置文件时,无法编辑皮肤的问题。 [修复]资源配置管理器中,不显示附加参数的问题。 [优化]将“EUI 项目设置”调整到一级菜单,同时在资源管理器的右键菜单中增加入口选项。 [优化]调整资源管理器中右键菜单的选项,更加合理。 [优化]新建 exml 皮肤时,如果更换的路径不在皮肤文件的根路径中,会增加提示信息。 [优化]菜单 “打开文件夹” 修改为“打开 Egret 项目”。 [优化]在窗口的标题栏上显示项目名称。 Egret Inspector 3.5 Egret Inspector 3.5 带来了远程调试功能,您可以直接将使用白鹭引擎开发游戏和 Egret Inspector 通讯,进行远程调试。具体原理如下: 通过远程调试,您可以更方便的在真机上直接检测您的游戏中的渲染树和每个渲染节点的属性,并且在PC上通过Inspector直接修改真机中游戏的相关属性。 除了远程调试之外,我们还对 Egret Inspector 进行了如下改进: [优化]优化鼠标在渲染树中快速滚动时预览区域的性能表现。 [修复]游戏 url 包括参数时不能正常调试的问题. [修复]一些报错及警告的问题。

优秀的个人博客,低调大师

阿里云服务器管理必备技能:快照策略为数据备份

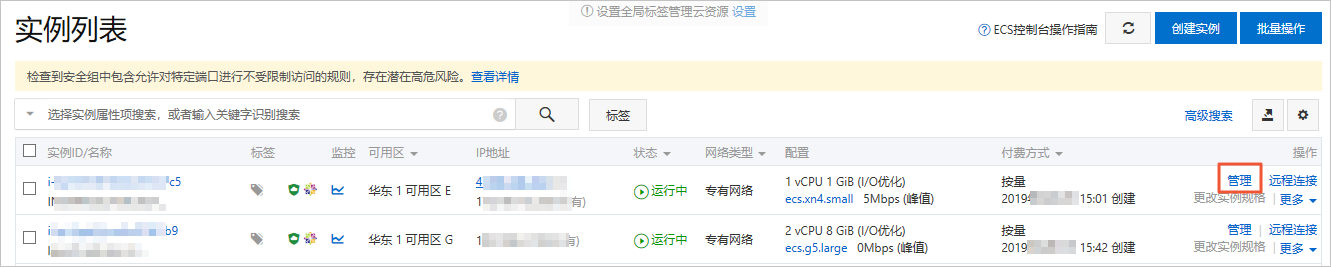
阿里云服务器快照,是一个很好的备份容灾工具,不了解的可以先解一下,参考资料:快照概述(应用场景、快照类别、计费详情、服务优势) 快照可以做什么?这是一种便捷高效的数据保护服务手段,可以对重要业务数据进行备份,来应对误操作、攻击、病毒等导致的数据丢失风险。假设你中招后所有数据被加密,就不用担心,重置服务器后加载之前的快照就能恢复。此外,在操作系统更换,应用软件升级或业务数据迁移等重大操作前,快照是个保险。过程中有出现问题,可以通过数据快照恢复。 需要注意的地方:1.从2017年3月28日开始,快照服务开始收费,但是收费不贵。2.设置自动快照创建时间和重复日期时应尽量避开业务高峰,因为创建快照可能会轻微降低磁盘的性能,出现短暂瞬间变慢。3.实例必须处于运行中或已停止状态。4.云盘必须处于使用中或已过期状态。若创建快照时已过期状态的云盘正好达到过期释放时间,云盘被释放的同时也会删除创建中(Creating)的快照。 操作步骤在云服务器ECS管理控制台上通过实例页面创建快照的操作路径如下:1.登录ECS管理控制台。2.在左侧导航栏,单击实例与镜像 > 实例。3.在顶部状态栏左上角处,选择地域。4.找到需要创建快照的实例,在操作列中,单击管理。 5.在左侧导航栏,单击本实例磁盘,然后单击对应云盘右侧的创建快照。一次只能选择一块云盘,磁盘属性可以是系统盘和数据盘。 6.输入快照的名称,单击确定。 7.在左侧导航栏单击本实例快照查看快照任务。 方法二:通过存储与快照 > 云盘页面的操作路径完成创建快照。1.我们登录阿里云控制台,然后在控制台的点击ecs服务器,在点击需要设置自动创建快照的服务器,然后在界面上点击本实例磁盘, 2.在右边就能看到设置自动快照策略的按钮了。在快照设置界面上我们可以给快照取个名字,然后在快照的创建时间和保留天数就可以了。 总结:快照可为 ECS 块存储提供时间点的数据副本,有以下作用:数据备份:利用自动快照可以自动化的实现云服务器的数据备份。数据恢复:若因误操作/被攻击等数据丢失时,可通过快照回滚恢复快照时间点的数据。云服务器克隆:利用快照创建磁盘,可让云服务器以快照时间点的数据进行工作,完整的克隆云服务器上的应用环境配置。 利用阿里云服务器的快照功能可以有效减少服务器出现故障、攻击等情况带来的损失,这也是云服务器相对于传统物理服务器、虚拟主机等产品的一大优势。

优秀的个人博客,低调大师

Java动态代理机制——那些让你面试脱颖而出的技能

retrofit是一个解耦性非常高的网络请求框架,最近在研究的时候发现了动态代理这个非常强大且实用的技术,这篇文章将作为retrofit的前置知识,让大家认识:动态代理有哪些应用场景,什么是动态代理,怎样使用,它的局限性在什么地方?#动态代理的应用场景 1. AOP—面向切面编程,程序解耦简言之当你想要对一些类的内部的一些方法,在执行前和执行后做一些共同的的操作,而在方法中执行个性化操作的时候--用动态代理。在业务量庞大的时候能够降低代码量,增强可维护性。 2. 想要自定义第三放类库中的某些方法我引用了一个第三方类库,但他的一些方法不满足我的需求,我想自己重写一下那几个方法,或在方法前后加一些特殊的操作--用动态代理。但需要注意的是,这些方法有局限性,我会在稍后说明。 什么是动态代理 以上的图太过于抽象,我们从生活中的例子开始切入。 假如你是一个大房东(被代理人),你有很多套房子想要出租,而你觉得找租客太麻烦,不愿意自己弄,因而你找一个人来代理你(代理人),帮打理这些东西,而这个人(代理人也就是中介)在帮你出租房屋的时候对你收取一些相应的中介费(对房屋出租的一些额外操作)。对于租客而言,中介就是房东,代理你做一些事情。 以上,就是一个代理的例子,而他为什么叫动态代理,“动态”两个字体现在什么地方? 我们可以这样想,如果你的每一套房子你都请一个代理人帮你打理,每当你想再出租一套房子的时候你得再请一个,这样你会请很多的代理人,花费高额的中介成本,这可以看作常说的“静态代理”。 但假如我们把所有的房子都交给一个中介来代理,让他在多套房子之间动态的切换身份,帮你应付每一个租客。这就是一个“动态代理”的过程。动态代理的一大特点就是编译阶段没有代理类在运行时才生成代理类。 我们用一段代码来看一下 房屋出租的操作 /** *定义一个借口 **/ public interface RentHouse { void rent();//房屋出租 void charge(String str);//出租费用收取 } 房东 public class HouseOwner implements RentHouse { public void rent() { System.out.println("I want to rent my house"); } public void charge(String str) { System.out.println("You get : " + str + " RMB HouseCharge."); } } 中介 public class DynamicProxy implements InvocationHandler { // 这个就是我们要代理的真实对象,即房东 private Object subject; // 构造方法,给我们要代理的真实对象赋初值 public DynamicProxy(Object subject) { this.subject = subject; } @Override public Object invoke(Object proxy, Method method, Object[] args) throws Throwable { // 在代理真实对象前我们可以添加一些自己的操作,中介收取中介费 System.out.println("before "+method.getName()+" house"); System.out.println("Method:" + method.getName()); // 如果方法是 charge 则中介收取100元中介费 if (method.getName().equals("charge")) { method.invoke(subject, args); System.out.println("I will get 100 RMB ProxyCharge."); } else { // 当代理对象调用真实对象的方法时,其会自动的跳转到代理对象关联的handler对象的invoke方法来进行调用 method.invoke(subject, args); } // 在代理真实对象后我们也可以添加一些自己的操作 System.out.println("after "+method.getName()+" house"); return null; } 客人 public class Client { public static void main(String[] args) { // 我们要代理的真实对象--房东 HouseOwner houseOwner = new HouseOwner(); // 我们要代理哪个真实对象,就将该对象传进去,最后是通过该真实对象来调用其方法的 InvocationHandler handler = new DynamicProxy(houseOwner); /* * 通过Proxy的newProxyInstance方法来创建我们的代理对象,我们来看看其三个参数 * 第一个参数 handler.getClass().getClassLoader() ,我们这里使用handler这个类的ClassLoader对象来加载我们的代理对象 * 第二个参数realSubject.getClass().getInterfaces(),我们这里为代理对象提供的接口是真实对象所实行的接口,表示我要代理的是该真实对象,这样我就能调用这组接口中的方法了 * 第三个参数handler, 我们这里将这个代理对象关联到了上方的 InvocationHandler 这个对象上 */ RentHouse rentHouse = (RentHouse) Proxy.newProxyInstance(handler.getClass().getClassLoader(), houseOwner .getClass().getInterfaces(), handler);//一个动态代理类,中介 System.out.println(rentHouse.getClass().getName()); rentHouse.rent(); rentHouse.charge("10000"); } } 我们来看一下输出 com.sun.proxy.$Proxy0 before rent house Method:rent I want to rent my house after rent house before charge house Method:charge You get : 10000 RMB HouseCharge. I will get 100 RMB ProxyCharge. after charge house Process finished with exit code 0 输出里有 before rent house以及after rent house,说明我们可以在方法的前后增加操作。再看输出 I will get 100 RMB ProxyCharge. 中介收取了100块的中介费,说明我们不仅可以增加操作,甚至可以替换该方法或者直接让该方法不执行。 刚开始看代码你可能会有很多疑惑,我们通过以下的内容来看看动态代理应该怎么用。 #动态代理该如何使用在java的动态代理机制中,有两个重要的类和接口,一个是 InvocationHandler(Interface)、另一个则是 Proxy(Class),这一个类和接口是实现我们动态代理所必须用到的。 每一个动态代理类都必须要实现InvocationHandler这个接口(代码中的中介),并且每个代理类的实例都关联到了一个handler,当我们通过代理对象调用一个方法的时候,这个方法的调用就会被转发为由InvocationHandler这个接口的 invoke(对方法的增强就写在这里面) 方法来进行调用。 Object invoke(Object proxy, Method method, Object[] args) throws Throwable 我们看到这个方法一共接受三个参数,那么这三个参数分别代表什么呢? Object invoke(Object proxy, Method method, Object[] args) throws Throwable //proxy: 指代我们所代理的那个真实对象 //method: 指代的是我们所要调用真实对象的某个方法的Method对象 //args: 指代的是调用真实对象某个方法时接受的参数 接下来我们来看看Proxy这个类 public static Object newProxyInstance(ClassLoader loader, Class<?>[] interfaces, InvocationHandler h) throws IllegalArgumentException Proxy这个类的作用就是用来动态创建一个代理对象的类,它提供了许多的方法,但是我们用的最多的就是 newProxyInstance 这个方法: public static Object newProxyInstance(ClassLoader loader, Class<?>[] interfaces, InvocationHandler h) throws IllegalArgumentException 这个方法的作用就是得到一个动态的代理对象,其接收三个参数,我们来看看这三个参数所代表的含义 public static Object newProxyInstance(ClassLoader loader, Class<?>[] interfaces, InvocationHandler h) throws IllegalArgumentException //loader: 一个ClassLoader对象,定义了由哪个ClassLoader对象来对生成的代理对象进行加载 //interfaces: 一个Interface对象的数组,表示的是我将要给我需要代理的对象提供一组什么接口,如果我提供了一组接口给它,那么这个代理对象就宣称实现了该接口(多态),这样我就能调用这组接口中的方法了 //h: 一个InvocationHandler对象,表示的是当我这个动态代理对象在调用方法的时候,会关联到哪一个InvocationHandler对象上 这样一来,结合上面给出的代码,我们就可以明白动态代理的使用方法了 #动态代理的局限性从动态代理的使用方法中我们看到其实可以被增强的方法都是实现了借口的(不实现借口的public方法也可以通过继承被代理类来使用),代码中的HouseOwner继承了RentHouse 。而对于private方法JDK的动态代理无能为力!以上的动态代理是JDK的,对于java工程还有大名鼎鼎的CGLib,但遗憾的是CGLib并不能在android中使用,android虚拟机相对与jvm还是有区别的。 结束语 动态代理的使用场景远不止这些,内部原理会在以后的文章中介绍,但应用类反射临时生成代理类这一机制决定它对性能会有一定的影响。本文作为retrofit原理的前置文章并没有太过详尽,如有疏漏和错误,欢迎指正!


优秀的个人博客,低调大师

Unity3d与iOS交互开发—接入平台SDK必备技能

开发 手机游戏都知道,你要接入各种平台的SDK。那就需要Unity3d与iOS中Objective-C的函数有交互,所以你就需要用到如下内容: 一、Unity3d To iOS: 1、创建一个C#文件 SdkToIOS.cs 这是调用iOS函数的接口: public class SdkToIOS: MonoBehaviour { //平台接入开关 public static bool isOpenPlatform = false; //导入定义到.m文件中的C函数 [DllImport("__Internal")] private static extern void _PlatformInit(); //定义接口函数供游戏逻辑调用 public static void InitSDK() { if (isOpenPlatform) { _PlatformInit(); } } } 2、编写与接口对应的Objective-c函数: // MyIOSSdk.h #import <Foundation/Foundation.h> @interface MyIOSSdk : NSObject @end // MyIOSSdk.m #import "MyIOSSdk.h" //这里引用SDK的头文件 #import "SDKPlatform.h" #if defined(__cplusplus) extern "C"{ #endif extern void UnitySendMessage(const charchar *, const charchar *, const charchar *); extern NSString* _CreateNSString (const char* string); #if defined(__cplusplus) } #endif //***************************************************************************** @implementation MyIOSSdk //********************** //message tools + (void)sendU3dMessage:(NSString *)messageName param:(NSDictionary *)dict { NSString *param = @""; if ( nil != dict ) { for (NSString *key in dict) { if ([param length] == 0) { param = [param stringByAppendingFormat:@"%@=%@", key, [dict valueForKey:key]]; } else { param = [param stringByAppendingFormat:@"&%@=%@", key, [dict valueForKey:key]]; } } } UnitySendMessage("SDK_Object", [messageName UTF8String], [param UTF8String]); } //********************** //SDK fun //初始化SDK -(void)SDKInit { SDKcfg *cfg = [[[SDKcfg alloc] init] autorelease]; cfg.appid =123456; cfg.appKey =@"aoaoaoaoaoaoaoaoaoaoaoaoaaoaoaoaoaoaoao"; cfg.orientation = UIDeviceOrientationLandscapeLeft; //调用SDK的初始化函数 [[SDKPlatform defaultPlatform] SDKInit:cfg]; //添加回调监听 [[SDKPlatform defaultPlatform] addObserver:self selector:@selector(SNSInitResult:) name:(NSString *)kInitNotification object:nil]; } //获取用户ID -(NSString*)SDKGetUserID { [[SDKPlatform defaultPlatform] SDKGetUserID]; } //********************** //call back fun //初始化更新回调 - (void)SNSInitResult:(NSNotification *)notify { [MyIOSSdk sendU3dMessage:@"SDKMsgInit" param:nil]; } @end //***************************************************************************** #if defined(__cplusplus) extern "C"{ #endif //字符串转化的工具函数 NSString* _CreateNSString (const char* string) { if (string) return [NSString stringWithUTF8String: string]; else return [NSString stringWithUTF8String: ""]; } char* _MakeStringCopy( const char* string) { if (NULL == string) { return NULL; } char* res = (char*)malloc(strlen(string)+1); strcpy(res, string); return res; } static MyIOSSdk *mySDK; //供u3d调用的c函数 void _PlatformInit() { if(mySDK==NULL) { mySDK = [[MyIOSSdk alloc]init]; } [lsSDK SDKInit]; } //注意这个函数是返回字符串 const char* _PlatformGetUin() { if(lsSDK==NULL) { lsSDK = [[MyIOSSdk alloc]init]; } return _MakeStringCopy([[lsSDK SDKGetUserID] UTF8String]); } #if defined(__cplusplus) } #endif 值得一提的是在上面的代码中特意写了一个返回字符串的例子,因为你要获取用户ID 、昵称什么的。对应在cs文件中导入函数如下: [DllImport ("__Internal")] private static extern string _PlatformGetUin(); 这里的const char* 会被C#自动转换成string因为在m文件中使用了内存申请,该段内存自然是处在堆内存中,这样转成string符合c#的内存管理机制,我们不用担心它的释放问题。 3、在你的工程目录中找个地方保存iOS的文件 打包出XCode工程后导入进去,加入你的SDK就可以了。 有一点需要说明,如果存放目录为\Assets\Plugins\iOS,那么Unity3d会自动将该目录下的所有文件(暂不支持子文件夹)当做插件文件打包到Xcode工程下的Libraries目录下,这样你就不需要在手动添加了,否则会报错重复声明什么的。 这种文件各个平台会有多个,可以使用同一头文件且定义的C函数名也都相同,这样更有利于多版本管理。 二、iOS To Unity3d: 这个在上面的 MyIOSSdk.m 文件中已经有剧透了,就是利用unity3d 的UnitySendMessage函数,其中参数1是场景中接受消息的对象,参数2是要执行的函数名,参数3为传入参数,只要按照如下步骤就可以实现这个机制: 1、在场景中创建一个对象用于接受iOS消息,或者用现有的也可以; 2、为SDK消息写一个脚本,里面包含各种消息函数; 3、将脚本挂到之前创建的对象上完事; 需要注意:这个对象在场景切换时候要始终存在,或者你在每个场景中都加个这玩意也可以,总之只要能收到消息就行了; 另外,针对参数的传递对应上面的sendU3dMessage函数,我还在消息接受脚本中写过一个消息参数的解析: void ParseMsg(string msg, out Dictionary<string, string> dicMsg){ if( null == msg || 0 == msg.Length ){ dicMsg = null; return; } dicMsg = new Dictionary<string, string>(); string[] msgArray = msg.Split('&'); for( int i=0; i<msgArray.Length; i++){ string[] elementArray = msgArray[i].Split('='); dicMsg.Add(elementArray[0],elementArray[1]); } } 这个我自己都还没有实际使用过,有错误自行解决大致是这样。 ps:关于SDK的接入还有 android版本的尚未研究网上有很多可以参照; pps:这种交互方式在iOS的模拟器上貌似不行,测试请使用真机; 最新内容请见作者的GitHub页:http://qaseven.github.io/

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册