首页 文章 精选 留言 我的

精选列表

搜索[列状态],共10000篇文章
优秀的个人博客,低调大师

ORM 工具 dbVisitor 5.2.0 发布,支持主键子增策略及自增 ID 列

介绍 dbVisitor 是一个全功能数据库访问 ORM 工具,提供对象映射、丰富的类型处理、动态 SQL、存储过程、 内置分页方言 20+、 支持嵌套事务、多数据源、条件构造器、INSERT 策略、多语句 / 多结果。并兼容 Spring 及 MyBatis 用法。 它不依赖任何其它框架,因此可以很方便的和任意一个框架整合在一起使用。 依赖 <dependency> <groupId>net.hasor</groupId> <artifactId>dbvisitor</artifactId> <version>5.2.0</version> </dependency> 重要更新​ mapper 文件中新增 entity 标签并新增 id、mapping 两个子标签 resultMap 标签中不再支持 id 子标签 源码的工程目录结构调整 dbvisitor-core 改为 dbvisitor guice/hasor/spring/spring-boot 集成增加若干属性配置 新增​ 新增 主键生成器 功能,并支持数据库自增主键、自定义主键生成器 新增 allowUpdateKey、allowReplaceRow 两个方法以锁定危险操作。 新增 @DefaultTable 注解 可以标注在包上用于批量化设置 @Table 优化​ 优化日志打印逻辑,通过配置可以打印 sql 执行日志。 支持调用 DalSession 的 createMapper 方法可以不用提前准备 dalRegistry。 JdbcOperations 接口的方法整理(删除一些不成体系切不常用的接口方法) 依赖包 cobble 升级到 4.5.1 Faker 优化 MySQL 的元信息查询机制可以支持更加丰富的几何类型 Faker 新增支持 Oracle 数据生成 删除 TypeSupplier 相关逻辑 删除 dbvisitor-faker 元信息查询中多余的部分。 Mapping 模块优化,支持更加丰富的映射描述 修复​ 修复 queryForIterator 修复 MAP/DTO 两种参数形态下对于大小写敏感性。 相关链接 官方网站:https://www.dbvisitor.net/ 源码地址:https://gitee.com/zycgit/dbvisitor Spring Boot 整合手册,https://www.dbvisitor.net/docs/integration/with-springboot 快速上手:https://www.dbvisitor.net/docs/guides/quickstart

优秀的个人博客,低调大师

工信部通报16款侵害用户权益App 当当、e代驾在列

即将开播:5月20日,基于kubernetes打造企业级私有云实践 工业和信息化部信息通信管理局本周五发布了关于侵害用户权益行为的App通报(2020年第一批),共计16款应用上榜,其中包括有当当、知乎日报、e代驾等。 公告中,工信部表示,近期组织第三方检测机构对手机应用软件进行检查,对发现存在问题的企业进行督促整改。截至目前,尚有16款App未完成整改(详见附件)。上述App应在5月25日前完成整改落实工作,逾期不整改的,工信部将依法依规组织开展相关处置工作。

优秀的个人博客,低调大师

38款手机被发现预装恶意软件:三星小米OPPO均在列

据国外媒体报道,网络安全公司CheckPoint最近在38部新款Android手机中发现预装的恶意软件,这些手机品牌包括三星、小米和OPPO等。 根据Check Point发布的一篇博文,该公司发现38部Android手机被“严重感染”。虽然我们知道越来越多的黑客使用恶意软件,但这一发现令人震惊的地方是,这些恶意软件不是通过下载感染设备的,它们是预装的。 Check Point发现,这些手机在到达用户手中之前就已经携带恶意软件了。然而,这些恶意软件并不在供应商提供的官方ROM固件中,这意味着恶意软件是在供应链中的某个环节被装在手机中的。 Check Point在Android设备中发现的大多数恶意软件都是低劣的广告网络和信息窃取程序。其中一个恶意应用程序是Slocker。Slocker是一种移动勒索软件,使用AES加密算法加密设备上的所有文件,然后要求受害者支付赎金才提供解密密钥。 发现预装恶意软件的手机包括三星、谷歌(微博)、小米、中兴、OPPO、vivo、华硕和联想等品牌。当然,这并不意味着这些品牌的全部手机都被预装了恶意软件。 恶意软件扫描器的重要性 Check Point的这一发现引起了人们对Android安全性的新的担忧。看来,手机用户不点击可疑链接,不下载来源不明的应用程序,也不足以使Android手机避免恶意软件和勒索软件的攻击。 应该注意的是,这38部预装恶意软件的Android手机来自两个匿名公司,它们的简称分别是“一个大型电信公司”和“一个跨国技术公司”。 尽管被感染的智能手机是出售给企业的手机,但这并不意味着个人用户不会有买到预先安装恶意软件的手机的风险。 为避免风险,消费者应从经过认证的手机卖家购买智能手机。此外,在拿到新手机后,消费者应该立即下载恶意软件扫描程序,以确保手机不带有免费恶意软件和勒索软件。 本文转自d1net(转载)

优秀的个人博客,低调大师

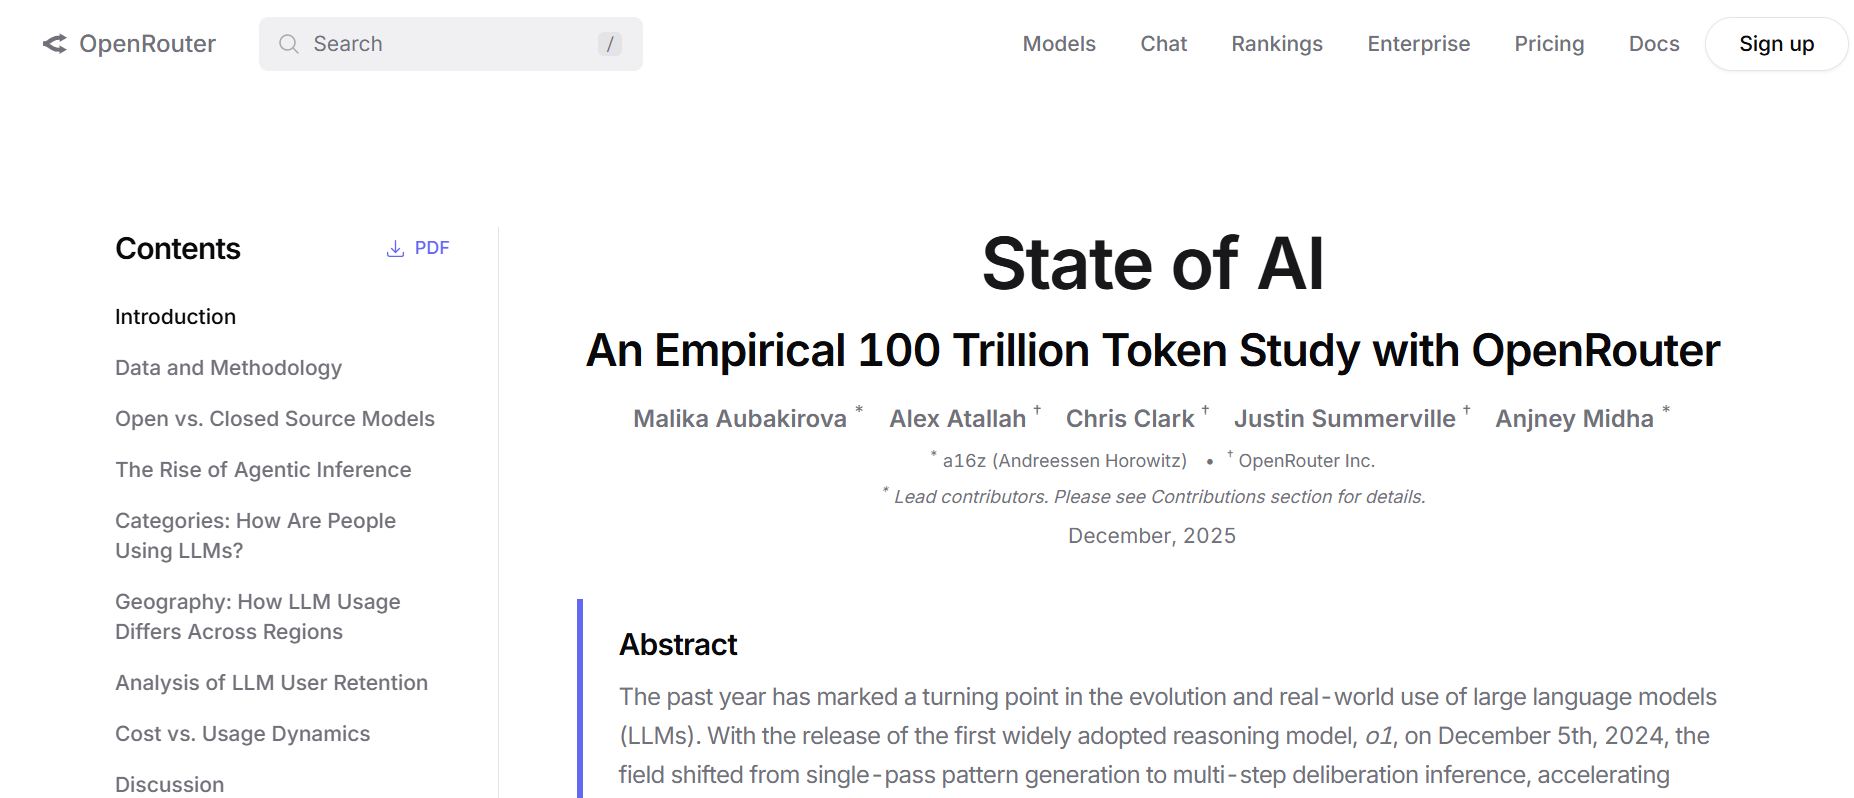
OpenRouter 发布 100 万亿 token AI 使用状态报告

OpenRouter 发布了一项研究,基于其平台上收集的超过 100 万亿个真实使用 token,分析了大型语言模型(LLMs)在不同任务、地区和时间段内的使用情况。研究显示,自2024年12月推出的首个广泛采用的推理模型 o1以来,LLMs 的使用方式发生了显著变化。 研究指出,开放权重模型的使用呈现出显著增长,特别是在创意角色扮演和编程辅助等领域,超出了人们对以生产力任务为主的预期。此外,研究发现,早期用户的参与度显著高于后续用户,这种现象被称为 “灰姑娘的玻璃鞋效应”,强调了用户需求与模型特性之间的早期对接对于保持用户粘性的重要性。 通过对数据的深度分析,研究团队揭示了多种使用模式,包括开源与闭源模型的使用趋势、全球范围内的使用差异以及与价格和新模型发布的关系。这一实证研究填补了关于 LLMs 使用情况的知识空白,强调了开发者和用户在实际应用中如何复杂多样地互动。 研究采用了 OpenRouter 平台的数据,提供了一个关于如何使用这些模型的独特视角,旨在为未来模型的设计和部署提供数据支持。分析还涵盖了用户如何在不同地区选择模型,以及在长时间内保持使用的原因。

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

用户登录
用户注册