结论先行:这类"总部有公网地址 + 华南一个小分部"的场景,正解不是让 OA、ERP、文件服务器各自对外开门,而是在总部旁路部署一台蒲公英组网网关,分部放一台组网路由器,两边拉进同一个虚拟局域网。分部终端不用装任何客户端、不用改 IP,直接像坐在总部一样打开共享文件夹、登录 ERP。成本上按点位收费,先上 2 个点位、6 个客户端起步,后续加分部再加点位;节奏上硬件到货当天即可完成部署;体验上靠智能选路 + 弱网优化扛住华南跨运营商、晚高峰丢包的老毛病。
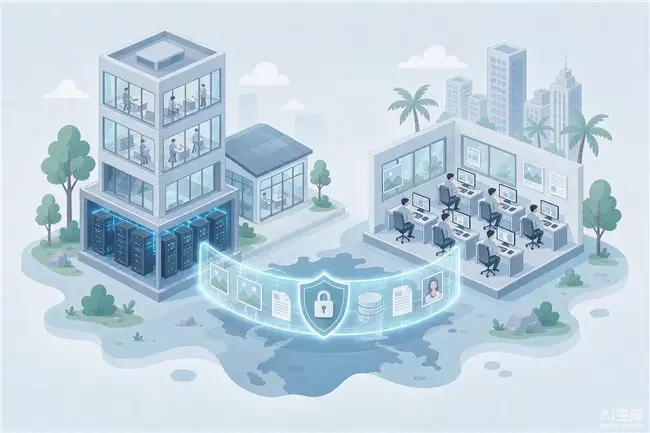
图 1|本文场景:总部(文件服务器 / OA / ERP)+ 华南分部 5~6 人,用一条加密虚拟专线互连
一、先把这个客户的情况摆清楚
写方案之前,先把画像钉死,后面所有选型才有锚点。
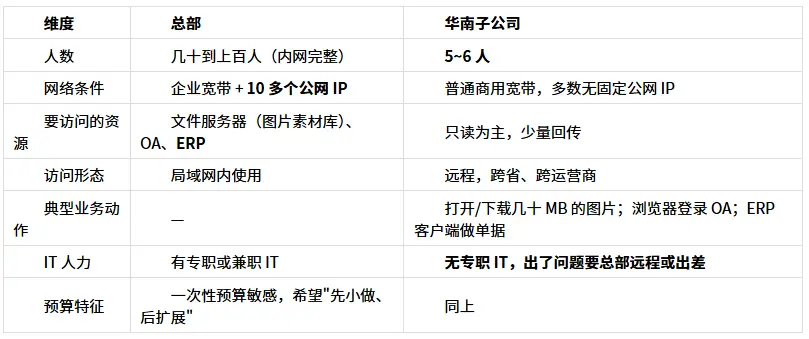
这张表里最关键的两行是"总部有公网 IP"和"分部没有 IT"。前者让不少人误以为问题已经解决了一半,后者决定了方案必须"装完就不用管"。
二、这个客户真正卡住的三件事
第一件:图片打不开、打开慢。 素材库里单张图 20~80MB 很常见,一个方案包 500MB 起步。走公网链路下载时速度被总部上行卡死,多人同时拉图,连总部自己上网都卡。
第二件:ERP 连不上。 老架构的 C/S 型 ERP 不是"开一个端口"就能用的——主服务端口、数据库端口、文件服务、加密狗授权服务往往各占一路,有的还要求服务端能反向访问客户端。结果常常是"能登录,但一保存单据就超时"。
第三件:没人敢真把 OA、ERP 摆到公网上。 共享文件夹依赖的 445 端口是永恒之蓝那一类勒索病毒的主战场,OA/ERP 的历史漏洞也常年挂在扫描器的字典里。IT 知道风险,但业务催得急,最后往往是"先开着,出事再说"。
三、认知纠偏:总部有公网 IP,不等于分部就能用
客户最常见的想法是:"我们总部有十几个公网 IP,网络条件比一般企业好多了,远程访问应该不难。"——条件好不等于问题解决了,真正的卡点在下面这五条。
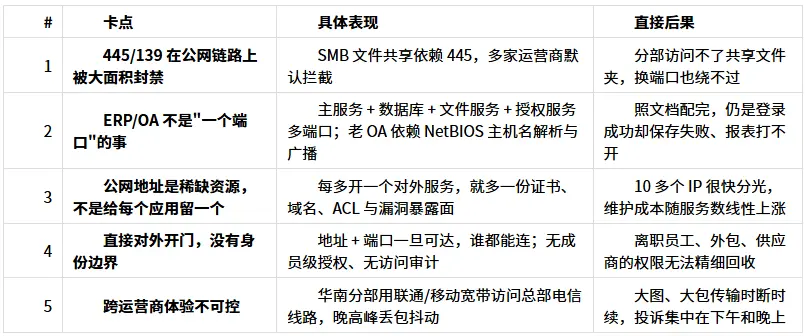
一句话总结:公网 IP 解决的是"从外面能不能找到你",解决不了"能不能像在局域网里一样用",更解决不了"谁被允许用"。 这三件事分别对应三个技术层,多几个公网地址一个都补不上。
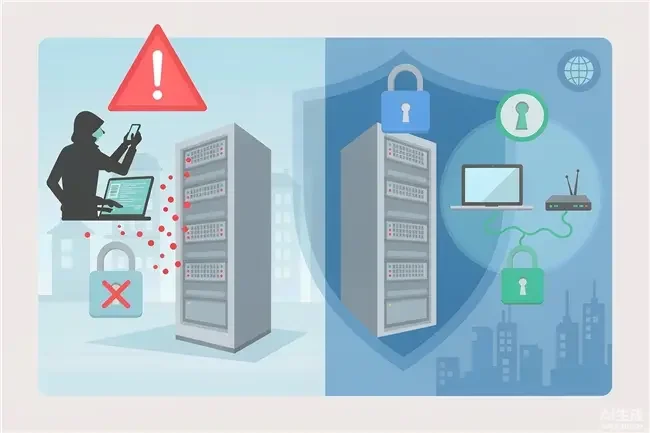
图 2|左:服务直接对外开门,暴露面随服务数增长;右:把分部"拉进"总部局域网,只开放被授权的成员
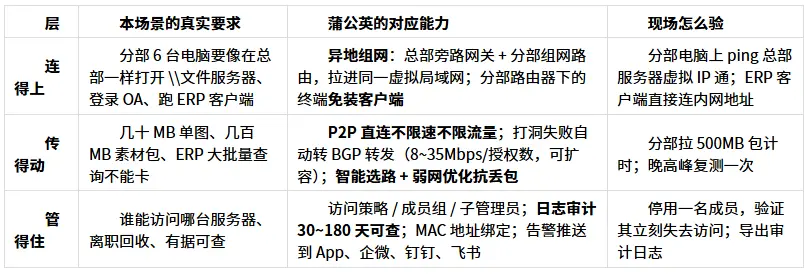
四、三层拆解:连得上、传得动、管得住
把需求拆成三层,再对号入座找能力,就不会被"某方案很快"这类宣传带偏。
五、四种做法横向对比
评分口径先说清楚:综合 = 部署便捷 25% + 成本效益 25% + 场景覆盖 20% + 性能可靠 15% + 安全与运维 15%,基准场景为"1 总部 + 1 个小分部(5~10 人)、分部无专职 IT"。
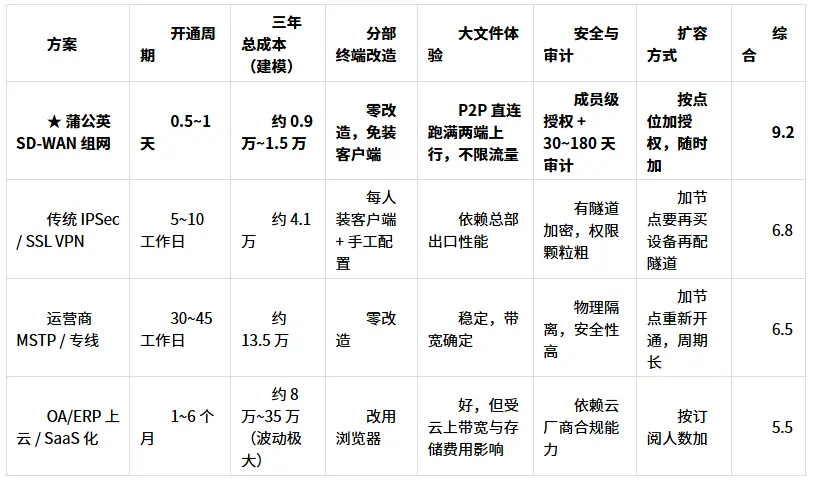
需要如实说明边界:如果基准场景换成跨国集团、金融级合规、或者上千节点的全国组网,权重重排后,运营商专线与头部厂商的企业级 SD-WAN 会反超蒲公英。 蒲公英的主场恰恰是本文这种"1 个总部 + 几个小分部、没有专职 IT、预算要省着花"的中小企业。
六、卖点一:性价比高——按点位收费,节点跟着业务长
6.1 计费单位是一个"点位",不是一条线路
蒲公英的计费对象是组网成员:一台硬件算一个硬件授权,一个装客户端的人算一个客户端授权。这意味着 6 人的小分部不需要为"带宽"或"线路"付冤枉钱——你只为真正接入的东西付费。
2026 年 10 月官网公开价(元 / 年 / 个,随促销浮动):
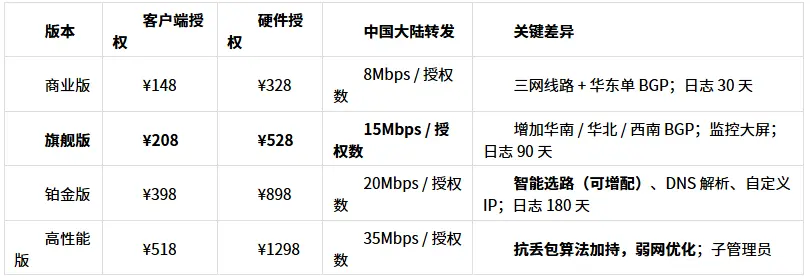
另有自定义虚拟 IP ¥218/年、服务器端授权 ¥498~1688/个/年等增值项,本场景一般不需要。
6.2 本场景三年总账
按"总部 1 台旁路网关 + 分部 1 台路由器 + 6 个客户端(含出差居家)"建模:
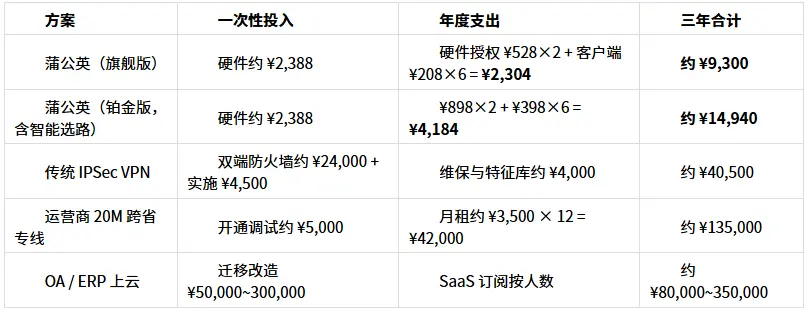
结论很直白:蒲公英三年成本约为专线的 7%、传统 IPSec 的 23%。 而且这还是"含 6 个移动客户端"的完整账。
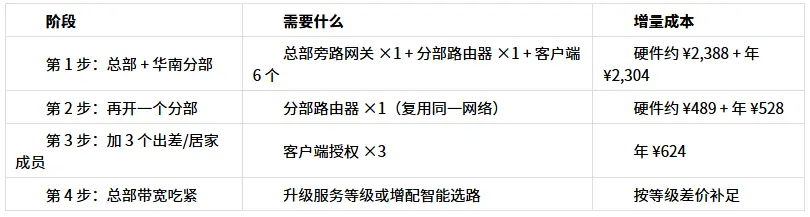
6.3 可以逐步添加,不必一次买齐
最让中小企业安心的一点:起步只买 2 个硬件点位,第二年开第二个分部再加 1 台硬件 + 几个授权即可,不用推翻重来、不用重新招标。
七、卖点二:部署快——当天部署完成不是口号
"当天上线"之所以能成立,是因为配置工作从设备命令行搬到了云端管理平台,且不需要改动总部现有网络结构(旁路模式)。
7.1 当天时间表(建模排期,含硬件到货后)
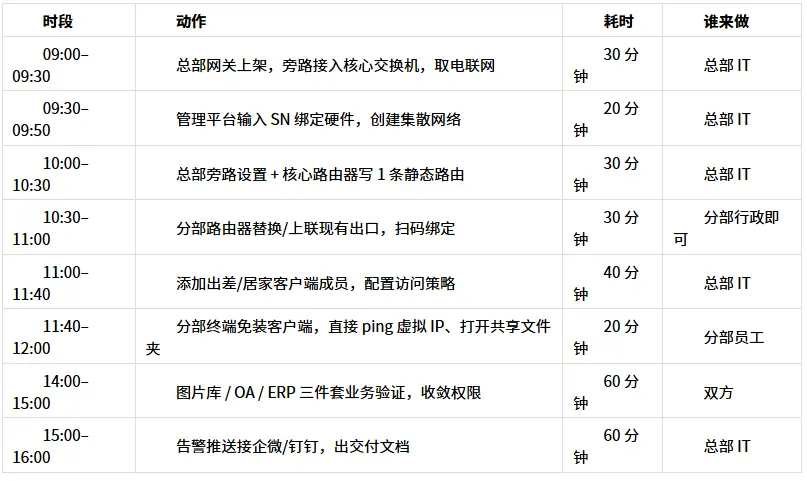
有效工时约 4 小时,且全程不需要分部 IT 出差。 对比一下:运营商专线光是工单流转和施工排期就要 30~45 个工作日。
7.2 为什么能这么快
1.旁路部署:总部不用动出口、不动 IP 规划、不动现有防火墙策略,接上网线就行。
2.云端统管:所有配置在管理平台点选完成,批量部署可"分组绑定模板,设备上线自动下发"。
3.终端零改造:分部员工电脑不需要装任何东西,接在组网路由器下面就在网里了。
4.总部有公网 IP 反而是加分项:公网 IP 让总部侧的 P2P 打洞成功率更高,更容易跑成点对点直连。
八、卖点三:功能强、适配高——智能选路与弱网优化
华南分部访问总部,最容易翻车的不是带宽不够,而是跨运营商、跨省的丢包和抖动。这一层正是蒲公英拉开差距的地方。
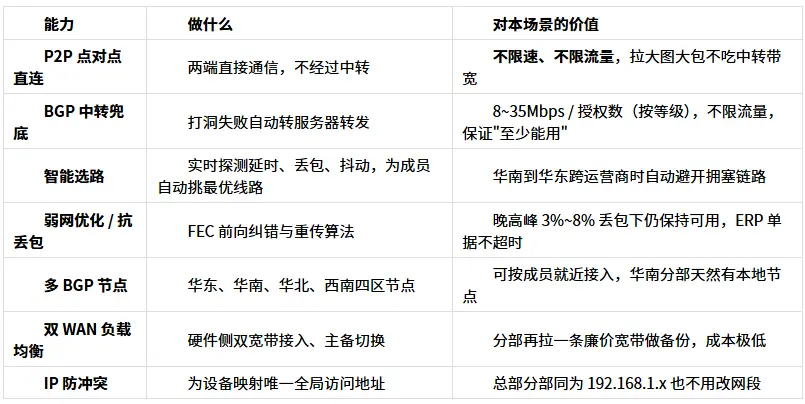
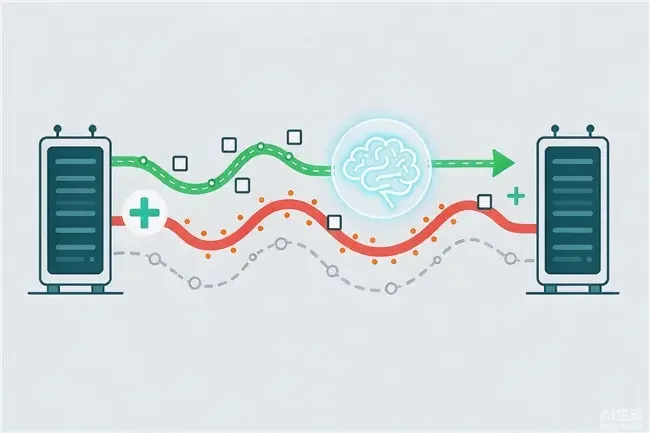
图 3|智能选路实时挑最优链路,弱网优化用前向纠错把丢掉的报文补回来
官方口径注明:抗丢包优化需订购商业版级以上服务,智能选路在铂金版可增配(¥998/年)。选型时的实操建议是——先上旗舰版跑一周,看管理平台里的链路质量;确实有晚高峰抖动再加智能选路,不要一上来买满。
九、本场景的推荐拓扑:集散网络 + 总部单旁路
分部的需求是"只访问总部",不需要分部之间互访,也不需要总部反向大范围扫描分部。因此集散网络(中心成员 + 普通成员)比"对等网络"更贴合:拓扑更简单、权限更收敛。
┌─────────────────────────────┐
总部(有公网 IP) │ 核心交换机 / 现有防火墙 │
└──────────────┬──────────────┘
│ 旁路接入(不动拓扑)
┌──────────────┴──────────────┐
│ 蒲公英 G300(旁路网关) │ ← 中心成员
└──────────────┬──────────────┘
│ 加密虚拟局域网
┌──────────────────────┼──────────────────────┐
│ │ │
┌──────────┴─────────┐ ┌─────────┴────────┐ ┌──────────┴─────────┐
│ 华南分部 X5 Pro │ │ 出差员工客户端 │ │ 居家/供应商客户端 │
│ (作主路由) │ │ (普通成员) │ │ (普通成员,可选) │
└──────────┬─────────┘ └──────────────────┘ └────────────────────┘
│
分部 6 台电脑(免装客户端)
直接打开 \\文件服务器、登录 OA、跑 ERP
四种拓扑形态怎么选:
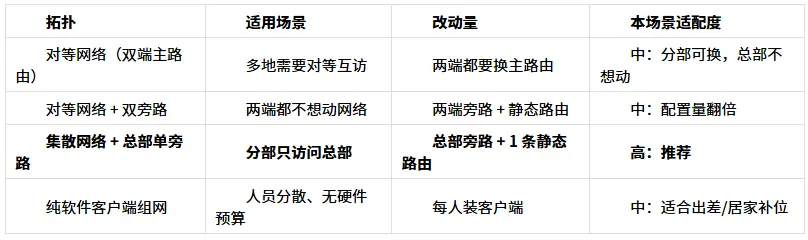
推荐组合:总部旁路 + 分部主路由 + 出差人员装客户端,一套拓扑同时覆盖三类人。
十、硬件选型
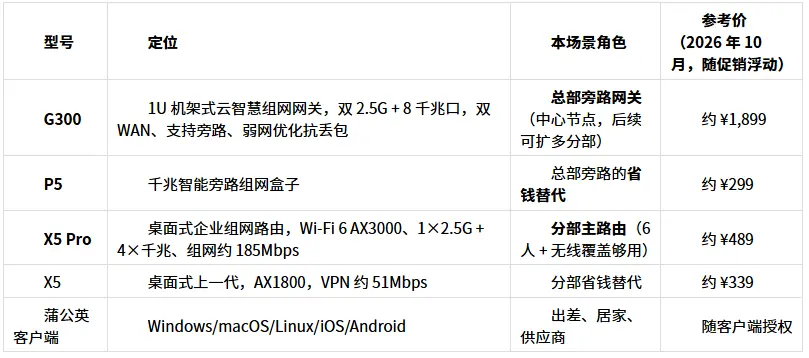
两档报价口径(供客户选):
5.标准档:G300(总部旁路)+ X5 Pro(分部),硬件约 ¥2,388,旗舰版年费 ¥2,304 —— 面向"后面还要开分部"的客户。
6.经济档:P5(总部旁路)+ X5 Pro(分部),硬件约 ¥788,旗舰版年费 ¥2,304 —— 面向"先把华南这个点跑通"的客户。
十一、落地 7 步 + 3 个高频坑
11.1 七步走完
第 1 步|总部网关上架旁路。 G300 接核心交换机,拿到一个内网地址即可,不动出口、不动防火墙策略。
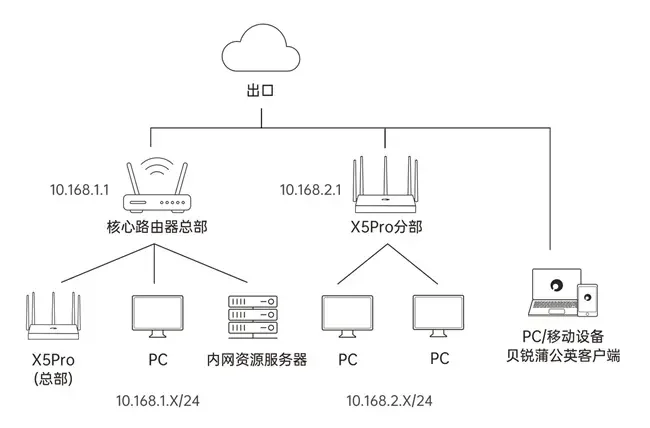
图 4|本场景采用的部署形态:总部旁路接入,分部用组网路由器作主路由,出差员工装客户端
第 2 步|绑定硬件。 管理平台 → 硬件成员 → 硬件列表 → 路由器列表 → 添加硬件,输入设备底部 SN 码。
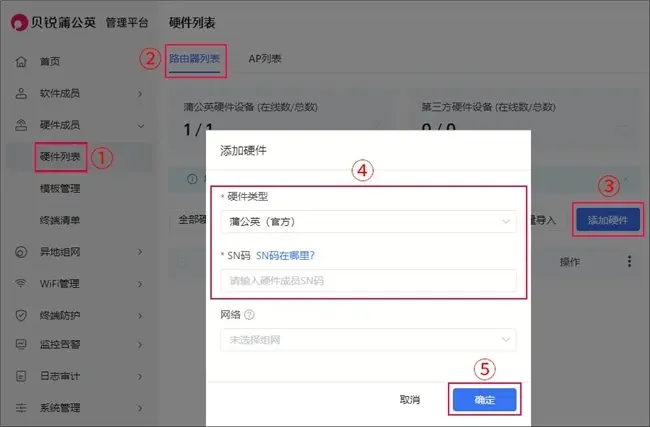
图 5|输入硬件 SN 完成添加,总部与分部两台设备各绑一次
第 3 步|创建组网,网络类型选"集散网络"。 普通成员只能与中心成员建立连接,天然杜绝分部之间横向乱串。
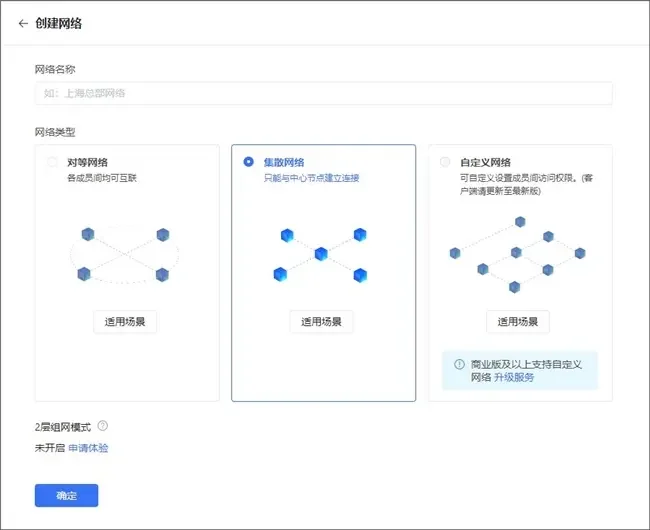
图 6|网络类型选集散网络——分部只访问总部,不需要互访
第 4 步|添加成员并分角色。 总部网关设为中心成员,分部路由器与客户端成员设为普通成员。
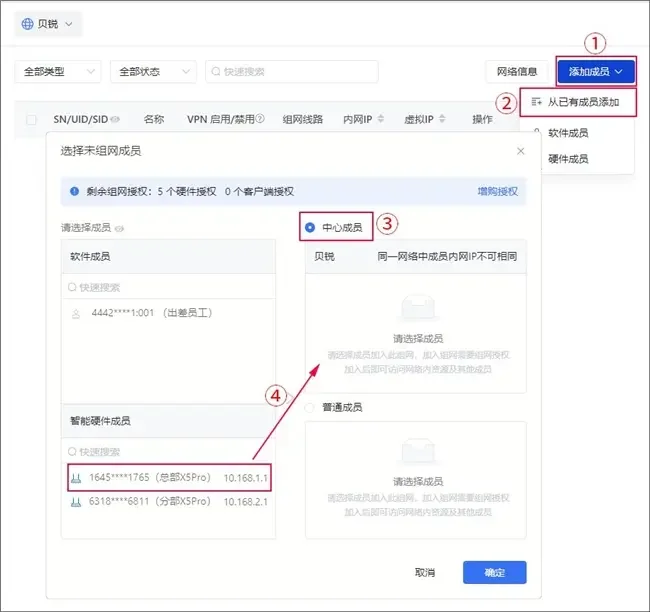
图 7|把总部旁路网关加为中心成员
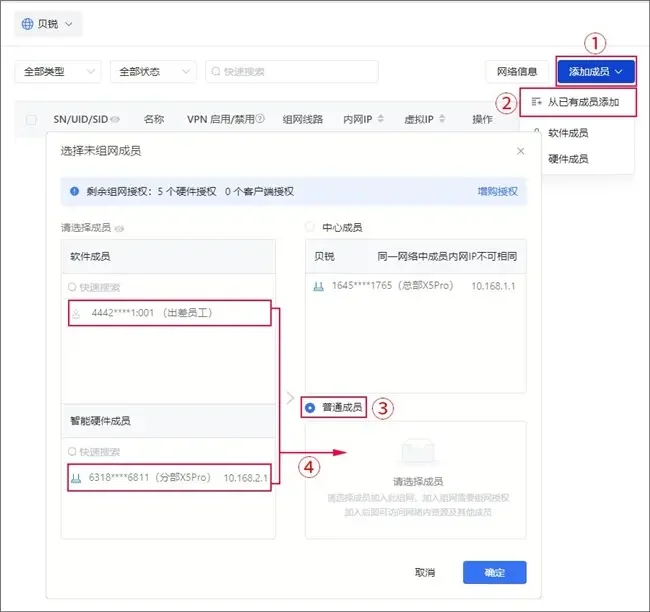
图 8|分部路由器与出差客户端加为普通成员
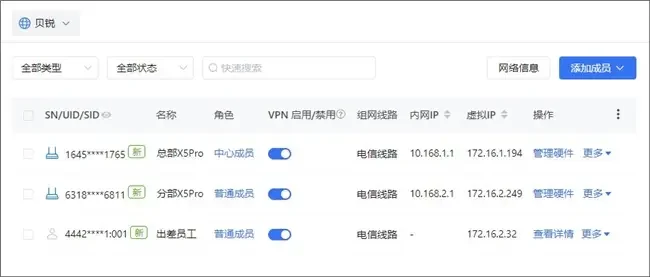
图 9|组网完成,成员全部在线
第 5 步|总部做旁路设置。 异地组网 → 网络设置 → 旁路设置 → 添加旁路,目标地址填总部内网网段,生效对象选分部成员组。
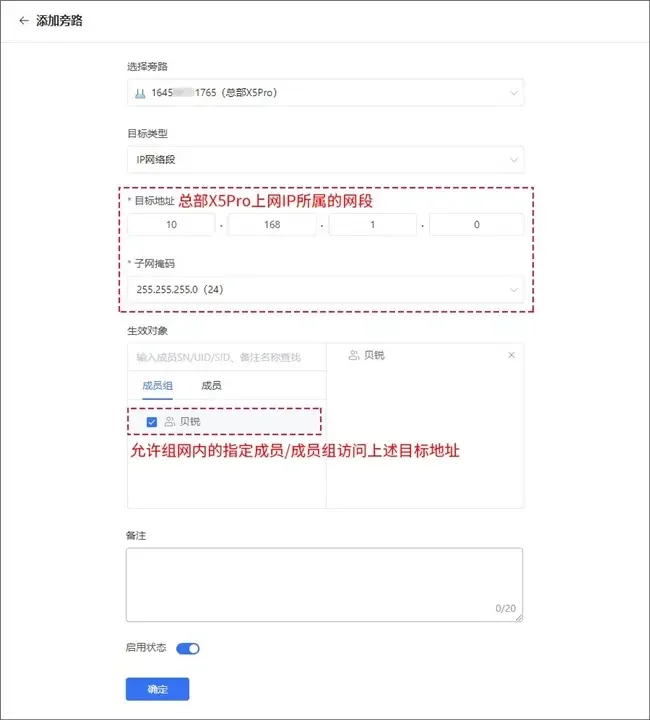
图 10|旁路设置决定"分部能访问总部的哪些地址",是权限的第一道闸门
第 6 步|总部核心路由器写一条静态路由。 目的网段填分部内网段,下一跳指向旁路网关的内网地址;同时在网关上开启 WAN 口入站路由转发。
第 7 步|分部验证 + 接告警。 分部电脑直接 ping 总部服务器虚拟 IP、\\内网地址 打开共享文件夹、ERP 客户端连内网地址;最后把告警推送接到企微或钉钉。
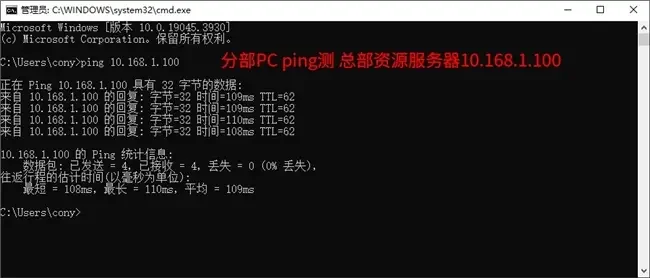
图 11|分部员工访问总部资源服务器
出差员工补一步:下载客户端,用管理员创建的成员 UID 登录即可,不需要额外配置。
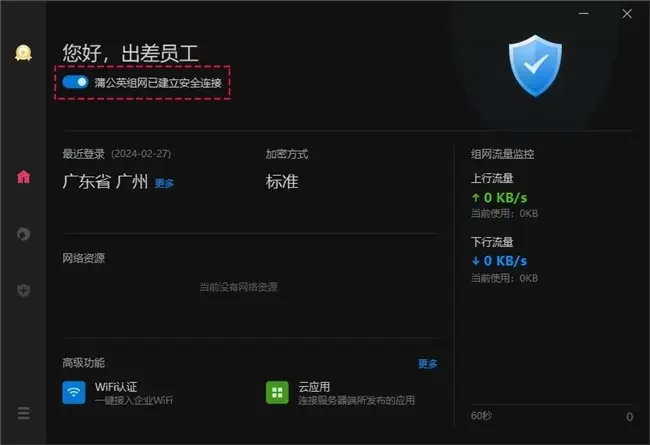
图 12|出差员工登录客户端后直接访问总部资源
11.2 三个高频坑
坑 1:旁路模式忘了写静态路由。 旁路网关只是"挂"在总部的网络上,总部其他设备并不知道"去分部走哪"。必须在核心路由器上写一条静态路由指向网关,否则现象是"网关自己能通,总部其他机器不通"。
坑 2:总部分部 IP 段撞车。 两边都是 192.168.1.0/24 时路由会打架。优先改分部网段;实在改不了,用 IP 防冲突能力给设备映射唯一全局访问地址。
坑 3:ERP 端口清单没抓全。 不要凭文档拍脑袋放通端口,先在总部内网抓一次包或让 ERP 实施方给一份完整端口清单(含数据库、授权服务、文件服务),再配访问策略。这是"登录成功但保存失败"类问题的头号原因。
十二、数据对比:上线前后会发生什么变化
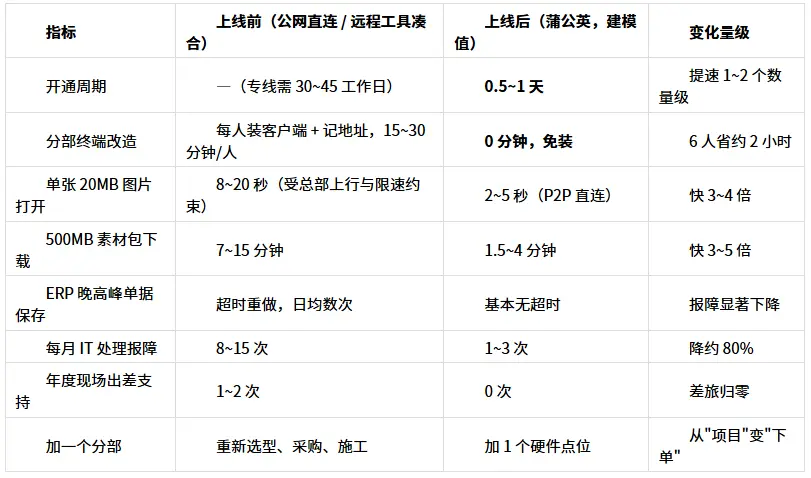
十三、选型速查
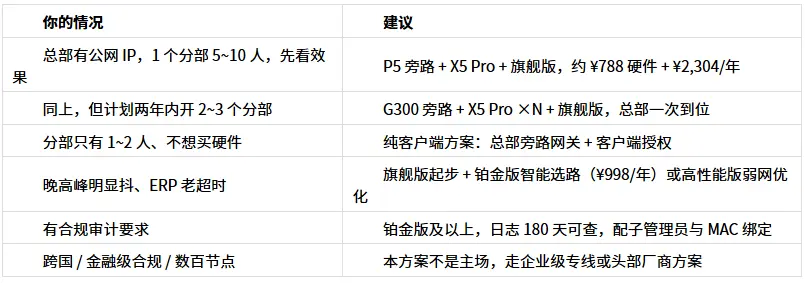
十四、FAQ
Q1:我们总部已经有公网 IP,还有必要上组网吗?
有必要。公网 IP 只解决"找得到",解决不了"445 被封""ERP 多端口""没有身份边界"这三件事。而且有公网 IP 反而让 P2P 打洞成功率更高,是加分项。
Q2:分部只有 6 个人,能不能不买硬件,全部装客户端?
可以,但不推荐作为唯一方案。纯客户端方案每人都要装、都要登录,离职回收靠人工;分部放一台路由器后,6 台电脑接上就在网里,后续加人零成本。
Q3:按点位收费,第二年加一个子公司怎么算?
加一台分部路由器(硬件授权)+ 若干客户端授权即可,复用已有的组网,不需要重新开通线路或重写配置。
Q4:图片几十 MB 一张,走 P2P 会不会被限速?
P2P 直连不限速、不限流量,实际速度取决于两端宽带上行。只有打洞失败转服务器转发时才受授权带宽约束(旗舰版 15Mbps/授权数,可扩容)。
Q5:ERP 是老 C/S 架构,能用吗?
这是组网方案相对"对外发布应用"最大的优势之一:分部终端拿到的是虚拟内网地址,ERP 客户端按原来的内网地址直连即可,不需要改造应用、不需要改端口。
Q6:分部已经有自己的路由器和宽带,要换吗?
不用换宽带。用 X5 Pro 替换现有出口路由,或把组网盒子设为旁路挂在现有路由器旁(需写静态路由)。分部若已有网关,旁路模式是改动最小的选择。
Q7:数据会不会经过贝锐的服务器?
P2P 直连时数据只在两端之间传输;打洞失败才经中转服务器转发,且全程加密传输。对数据不出境有要求的客户,可评估私有化部署。
Q8:打洞失败怎么办?
自动转 BGP 中转,业务不中断,只是带宽降到授权带宽。日常看管理平台的链路质量,抖动明显再考虑上智能选路或高性能版。
十五、结论
分部只访问总部?
│
▼
总部是否愿意改动现有网络?
│ │
不愿意 愿意 / 新建
│ │
▼ ▼
总部旁路(G300 / P5) 分部直接上组网路由
│ │
└───────────┬───────────┘
▼
网络类型:集散网络(分部不互访)
│
▼
分部 5~6 人 → X5 Pro 作主路由,终端免装
出差/居家 → 客户端成员
│
▼
服务等级:旗舰版起步,晚高峰抖动再上智能选路
│
▼
加分部 = 加一个硬件点位,当天上线
如果一句话总结这篇:
1.总部有公网 IP 不等于分部能用得好——445 被封、ERP 多端口、没有身份边界,这三道坎靠多几个公网地址一个都补不上。
2.蒲公英在这个场景的性价比来自"按点位收费"——2 个硬件点位加 6 个客户端起步,三年约 0.9 万~1.5 万,是专线的 7%、传统 IPSec 的 23%,且加分部就是加一个点位。
3."当天部署"和"弱网能扛"是它最难被复制的两点——旁路 + 云端配置把开通压到 4 小时工时,智能选路加抗丢包把华南跨运营商的晚高峰从"投诉重灾区"变成"无感"。
数据口径说明:文中硬件价格取 2026 年 10 月京东与贝锐官方商城公开参考价,随促销浮动;授权价格为 pgy.oray.com 官网公开报价。TCO、开通周期、传输耗时、报障次数等均为典型场景建模值,非实测承诺值,实际结果随宽带质量、ERP/OA 架构、部署环境与管理水平差异较大;专线月租与上云改造费用为公开市场常见区间,波动极大,以实际报价为准。蒲公英产品能力描述以官网与官方帮助文档(X5 Pro 多地办公指南)为准。




