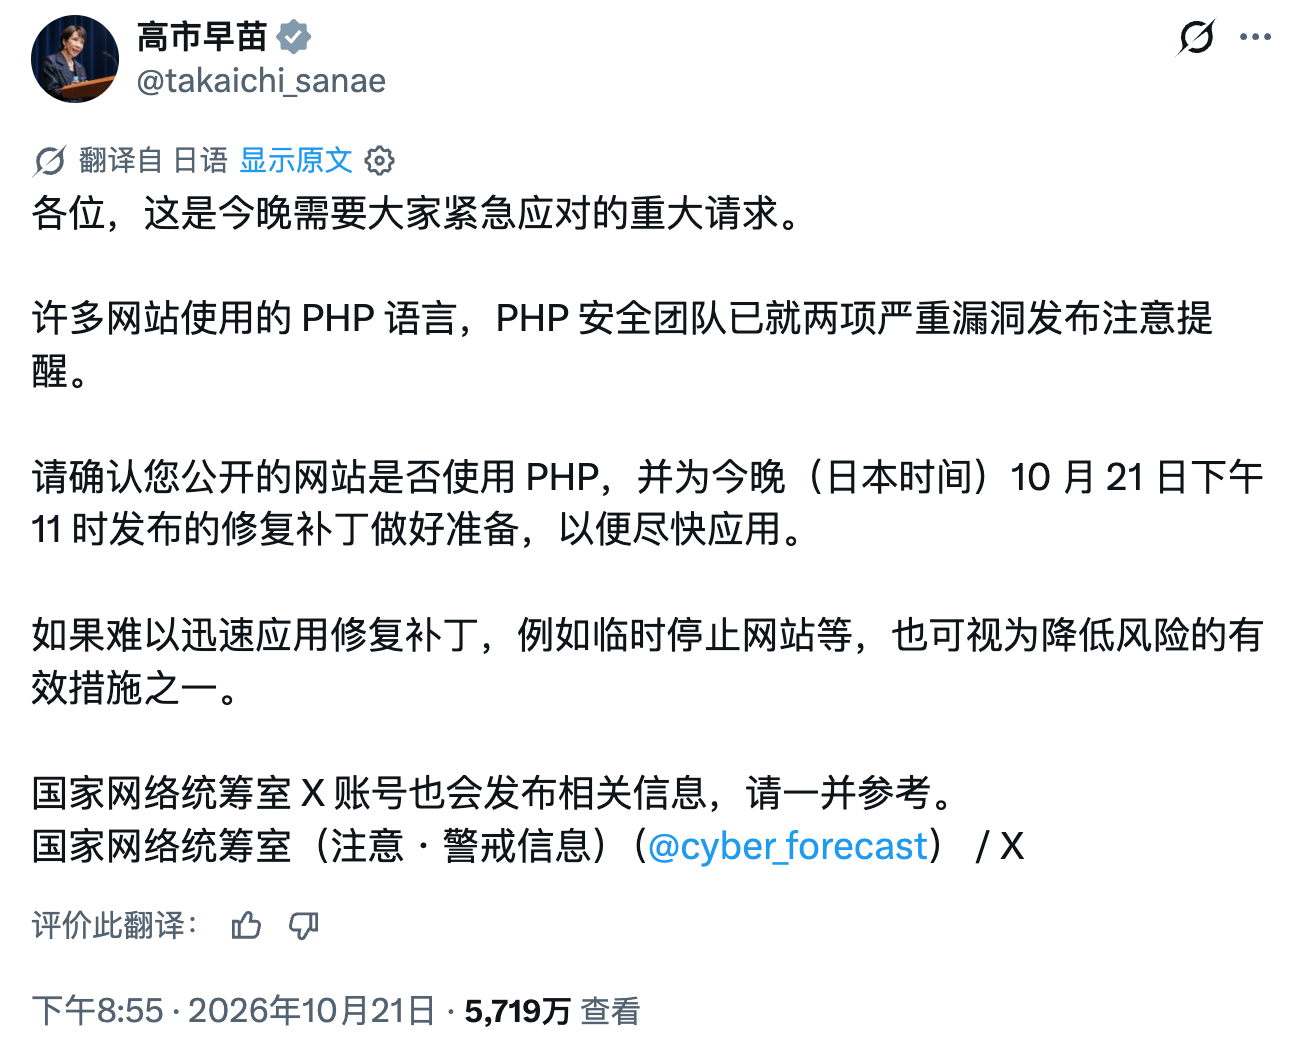
日本首相高市早苗昨晚在 X 上向国民发出「大至急」请求,内容是 PHP 的两个重大漏洞——一个开源语言的漏洞,让一国首相连夜出面呼吁国民尽快打补丁,这在安全史上极为罕见。这条推文浏览量超过 5700 万。
高市早苗的推文(10 月 21 日 20:55 发布)说得很直白:「许多网站都在使用的 PHP 语言,PHP 安全团队对两个重大漏洞发出了注意唤起。请确认公开的网站是否使用 PHP,今晚(10 月 21 日 23:00 日本时间)公布的补丁请尽快适用。如果难以迅速打补丁,暂时停止网站也是降低风险的有效手段之一。」她还提醒关注国家网络安全统括室(@cyber_forecast)的账号。
在此之前,据 watchTowr 和安全研究者的分析,这两个 RCE 漏洞影响 PHP 5、6、7、8 全系版本。安全研究员 Florian Roth 特别提醒了一个残酷的现实:只有 PHP 8 会收到官方补丁,PHP 5 和 PHP 7 多年前就已停止支持(EOL),还在跑它们的服务器将没有官方修复。考虑到互联网上仍有大量跑着 PHP 5/7 的老系统,这意味着很多服务器会「裸奔」—— 没有补丁可打。
让这件事的来龙去脉完整浮现,需要把时间线拉出来——这不是一次普通的 0Day 漏洞,而是一个拖了两年的老问题——最终以「内存管理 + 错误处理」两个核心漏洞的形式在 AI 时代爆发。
完整时间线:
2024 年:PHP 做了多年来第一次外部安全审计(Sovereign Tech Agency 资助、OSTIF 组织、Quarkslab 执行)。修复 Quarkslab 报告的问题时,核心开发者发现了 OOM(内存耗尽)问题的最初迹象——这正是后来 CVE-2026-109618 的根源。但修复卡住了:安全团队开发了多个方案,各有取舍——破坏向后兼容、引入新 DoS 风险、或需改动大量无法协调的第三方扩展。共识制团队难以抉择,一拖就是两年。
2026 年 7 月 30 日:安全公司 Calif 开始对 PHP 审计(通过 Patch the Planet 项目)。
8 月 11 日:Calif 研究员 Ryan A 报告无条件远程代码执行(RCE),与 2024 年的 OOM 问题同根因;OpenAI 同日独立报告同一根因。此后还有更多报告跟进。这也解释了为什么最近 PHP 收到的安全报告暴增 ——7 月以来发布了 15 个 CVE,处理了 100 多个无效 / 重复 / 不可复现的报告。AI 在其中扮演了双重角色:一方面 OpenAI Daybreak Red、Claude Mythos 这类工具帮团队验证报告;另一方面,AI 辅助研究也让报告的「数量」爆炸式增长。
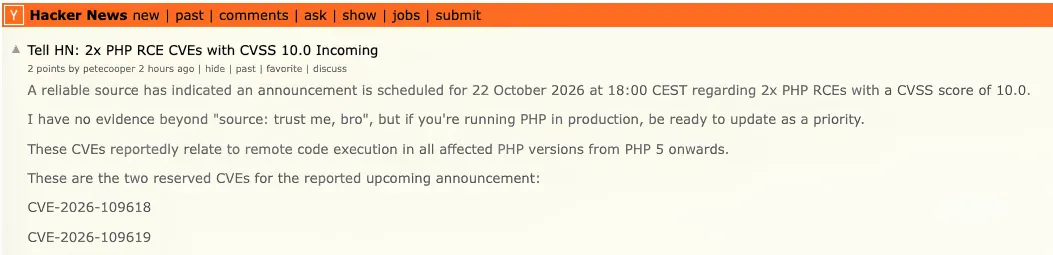
10 月 20 日:两个 CVE ID(CVE-2026-109618、CVE-2026-109619)在论坛和社交平台流传,带着错误的时间和错误的 CVSS 分数(流传 10.0,实际 9.2)。PHP 项目被迫提前预公告。随后安全公司 Calif 误发了一段 PoC 视频(展示漏洞对多个目标有效),视频虽删但副本已传开。
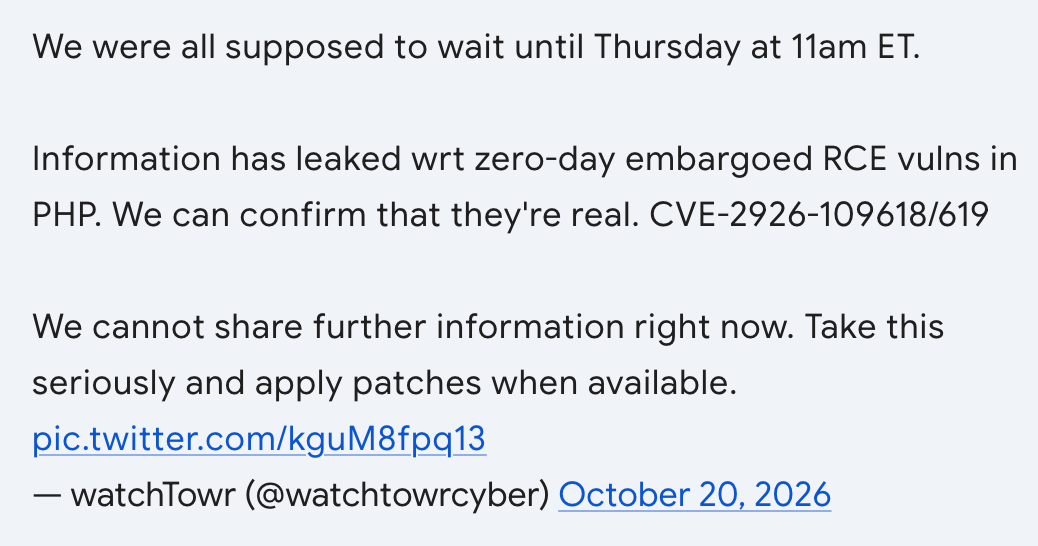
10 月 21 日:Chainguard 在协调发布前 6 小时单方面打破 embargo,发布含修复的镜像——攻击者能从二进制研究修复,而其他 PHP 用户还在裸奔。当天 23:00 日本时间(14:00 UTC),PHP 发布紧急补丁(8.2.35 等)。当晚 20:55,日本首相高市早苗发推呼吁国民尽快打补丁。
PHP 基金会事后发文复盘,解释了为什么这个漏洞这么难修:两个漏洞都藏在 PHP 几乎每个请求都会碰到的部分——内存管理和错误处理。修复难在不能破坏兼容性、不伤性能、不强迫大量第三方扩展改变。
但这里有个重要的平衡视角——Elias Taylor 写了篇 noexploit 文章,直说这个漏洞没那么容易利用:「这显然是个 bug,也确实重要,但远没有 Log4Shell/Heartbleed 那么容易利用。」他指出现实是:GitHub 上已经有几千个 PoC,但都不在原生 PHP 实例上工作;漏洞发布 10 小时、半个软件世界盯着之后,仍然没有工作 exploit。「5 年前人们会理解这一点,现在人们被 LLM 欺骗,以为它们有了 exploit,而其实没有。」
把事件全貌拼起来,漏洞是真的,一个根源拖了两年的内存漏洞,被 AI 辅助的安全研究加速发现,被 AI 生成的假 PoC 淹没真实风险,最后升级到一国首相连夜呼吁国民打补丁。但「严重」不等于「容易利用」。对管理员来说,升级 PHP 8 依然是对的;但对吃瓜群众来说,别被 GitHub 上那几千个「PoC」吓到,漏洞严重 ≠ 容易利用,毕竟大部分是 LLM 产物。
参考来源: