首页 文章 精选 留言 我的

文章列表

共 228548 篇
供应链数据泄露催生高仿真钓鱼:硬件钱包用户的安全盲区

供应链数据泄露催生高仿真钓鱼:硬件钱包用户的安全盲区

硬件钱包凭借私钥离线存储的特性,被很多数字资产使用者视作资产安全的 “终极防护手段”。但 2026 年 Trezor 连续发生的两起第三方服务商数据安全事件,揭示了一个容易被忽视的现实:即便硬件设备本身没有漏洞,供应链与第三方服务商的数据泄露,依然可以催生欺骗性极强的网络钓鱼攻势,直接威胁用户资产安全。这一系列攻击不破解芯片、不入侵钱包固件,全部依靠社会工程...

如何用 Python 做量价分析?放量突破与 OBV 量价背离识别

如何用 Python 做量价分析?放量突破与 OBV 量价背离识别

一句话回答: 量价分析的核心是"用成交量给价格信号做验证"。用 AlphaFeed 取复权日线,用「今日成交量 > N 日均量的 K 倍」判断放量、用「收盘突破前 N 日最高价 + 放量」识别放量突破,再用 OBV(能量潮) 和价格比对识别量价背离——几十行代码就能把"量"这一维加进你的分析。

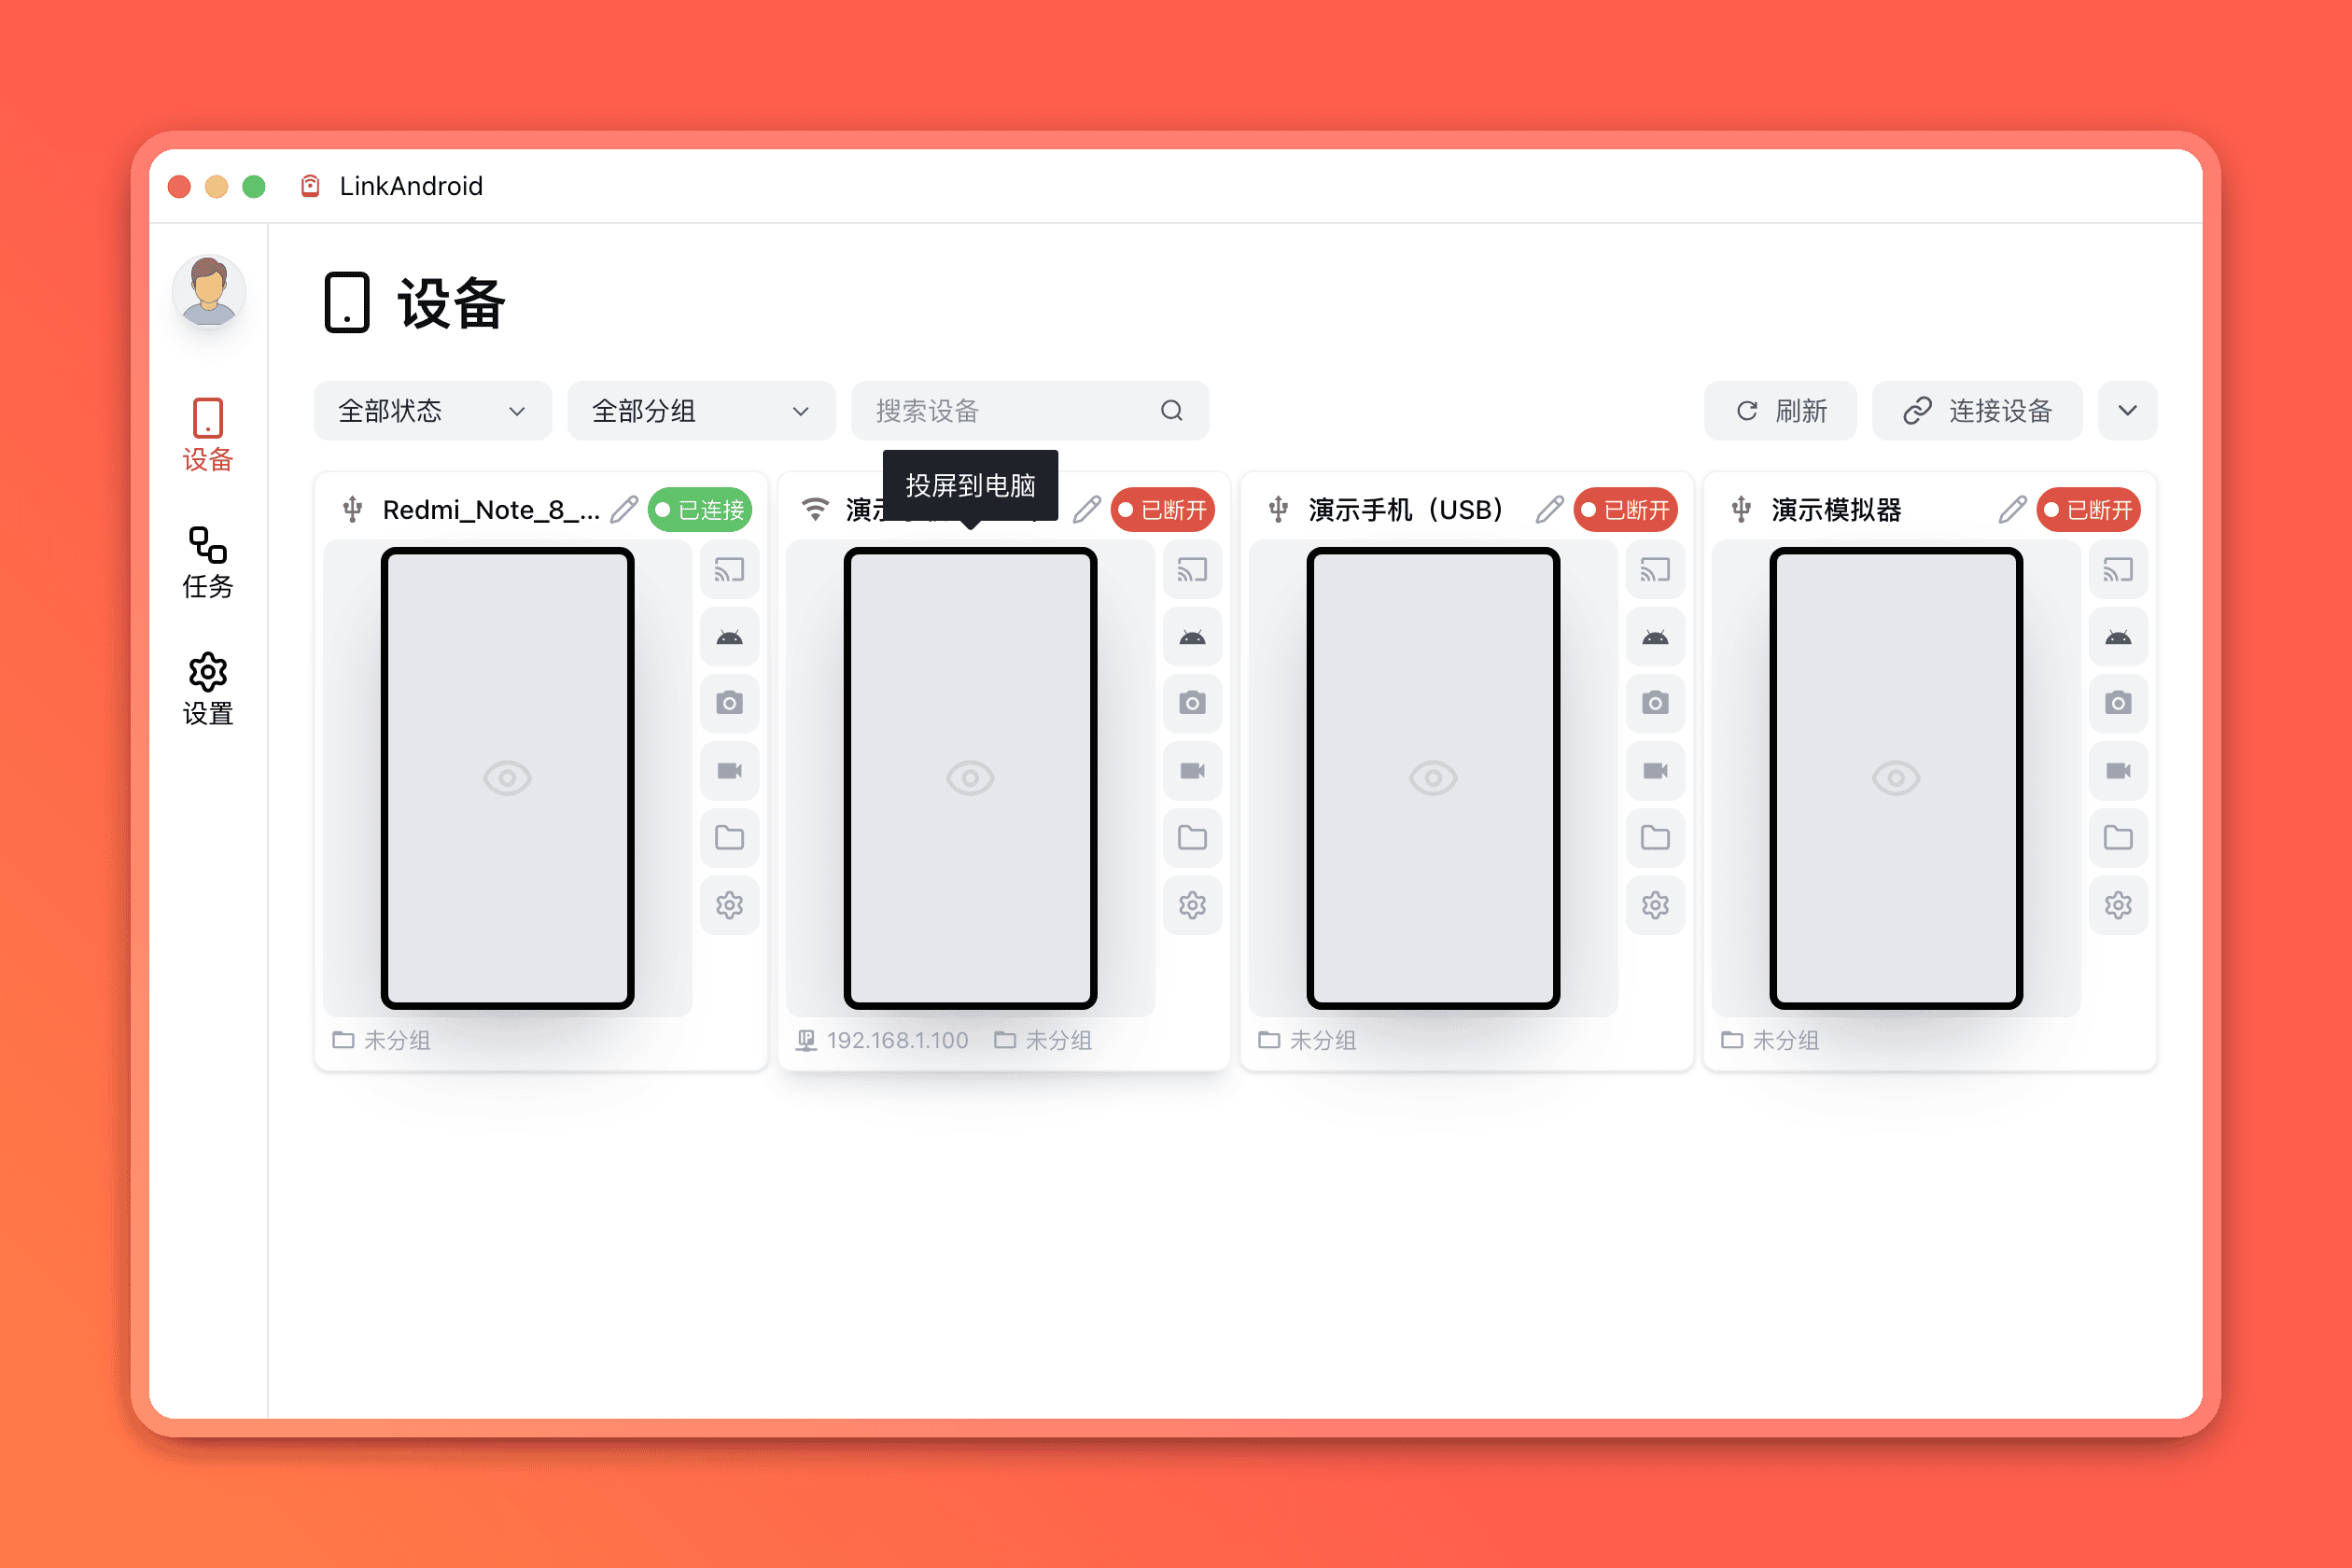
LinkAndroid v2.2.0 运行记录与无线设备管理增强,投屏诊断上线

LinkAndroid v2.2.0 运行记录与无线设备管理增强,投屏诊断上线

投屏出问题不再靠猜,运行记录和无线设备也变得更顺手 LinkAndroid 是一款开源的 Android 手机连接桌面工具,支持投屏、文件管理、脚本自动化等一站式操作。v2.2.0 的三个主要改进方向很明确:让投屏失败能被诊断、让运行记录更好管、让无线设备连接更灵活。一个好工具不是不出错,而是出错时让你一眼知道为什么。 🔍 投屏诊断:出事之后,先查哪里 投...

后量子密钥交换在 TLS 协议中的规模化部署研究 —— 以 Cloudflare 自动密钥交换机制为例

后量子密钥交换在 TLS 协议中的规模化部署研究 —— 以 Cloudflare 自动密钥交换机制为例

量子计算技术的持续发展对基于离散对数和大整数分解的传统公钥密码体系构成长期威胁,"先收集后解密" 攻击模式使得具备长期保密性需求的数据在当前阶段就已面临风险。后量子密码算法的标准化与工程化部署成为网络安全领域的紧迫议题,而传输层安全协议作为互联网加密通信的基础设施,其密钥交换环节的后量子迁移尤为关键。本文以 Cloudflare 于 2026 年推出的自动后...

市政公开信息滥用下的钓鱼诈骗风险与治理

市政公开信息滥用下的钓鱼诈骗风险与治理

美国纽约州巴比伦镇及长岛东部多个市镇相继爆发针对建筑许可申请人的定向钓鱼诈骗,攻击者依托市政网站依法公开的会议纪要、议程与申请材料,精准锁定正在办理重新分区、用地变更等审批事项的个人与企业,伪造市政部门印章与官员身份,通过免费邮箱发送格式规范的虚假费用发票,诱导受害人电汇资金。该类攻击并非孤立个案,纽约州务卿与联邦调查局均已发布专项预警,受害范围覆盖全美。本...

档案库房温湿度全域均衡监测:多点位数据融合与偏差修正技术实践

档案库房温湿度全域均衡监测:多点位数据融合与偏差修正技术实践

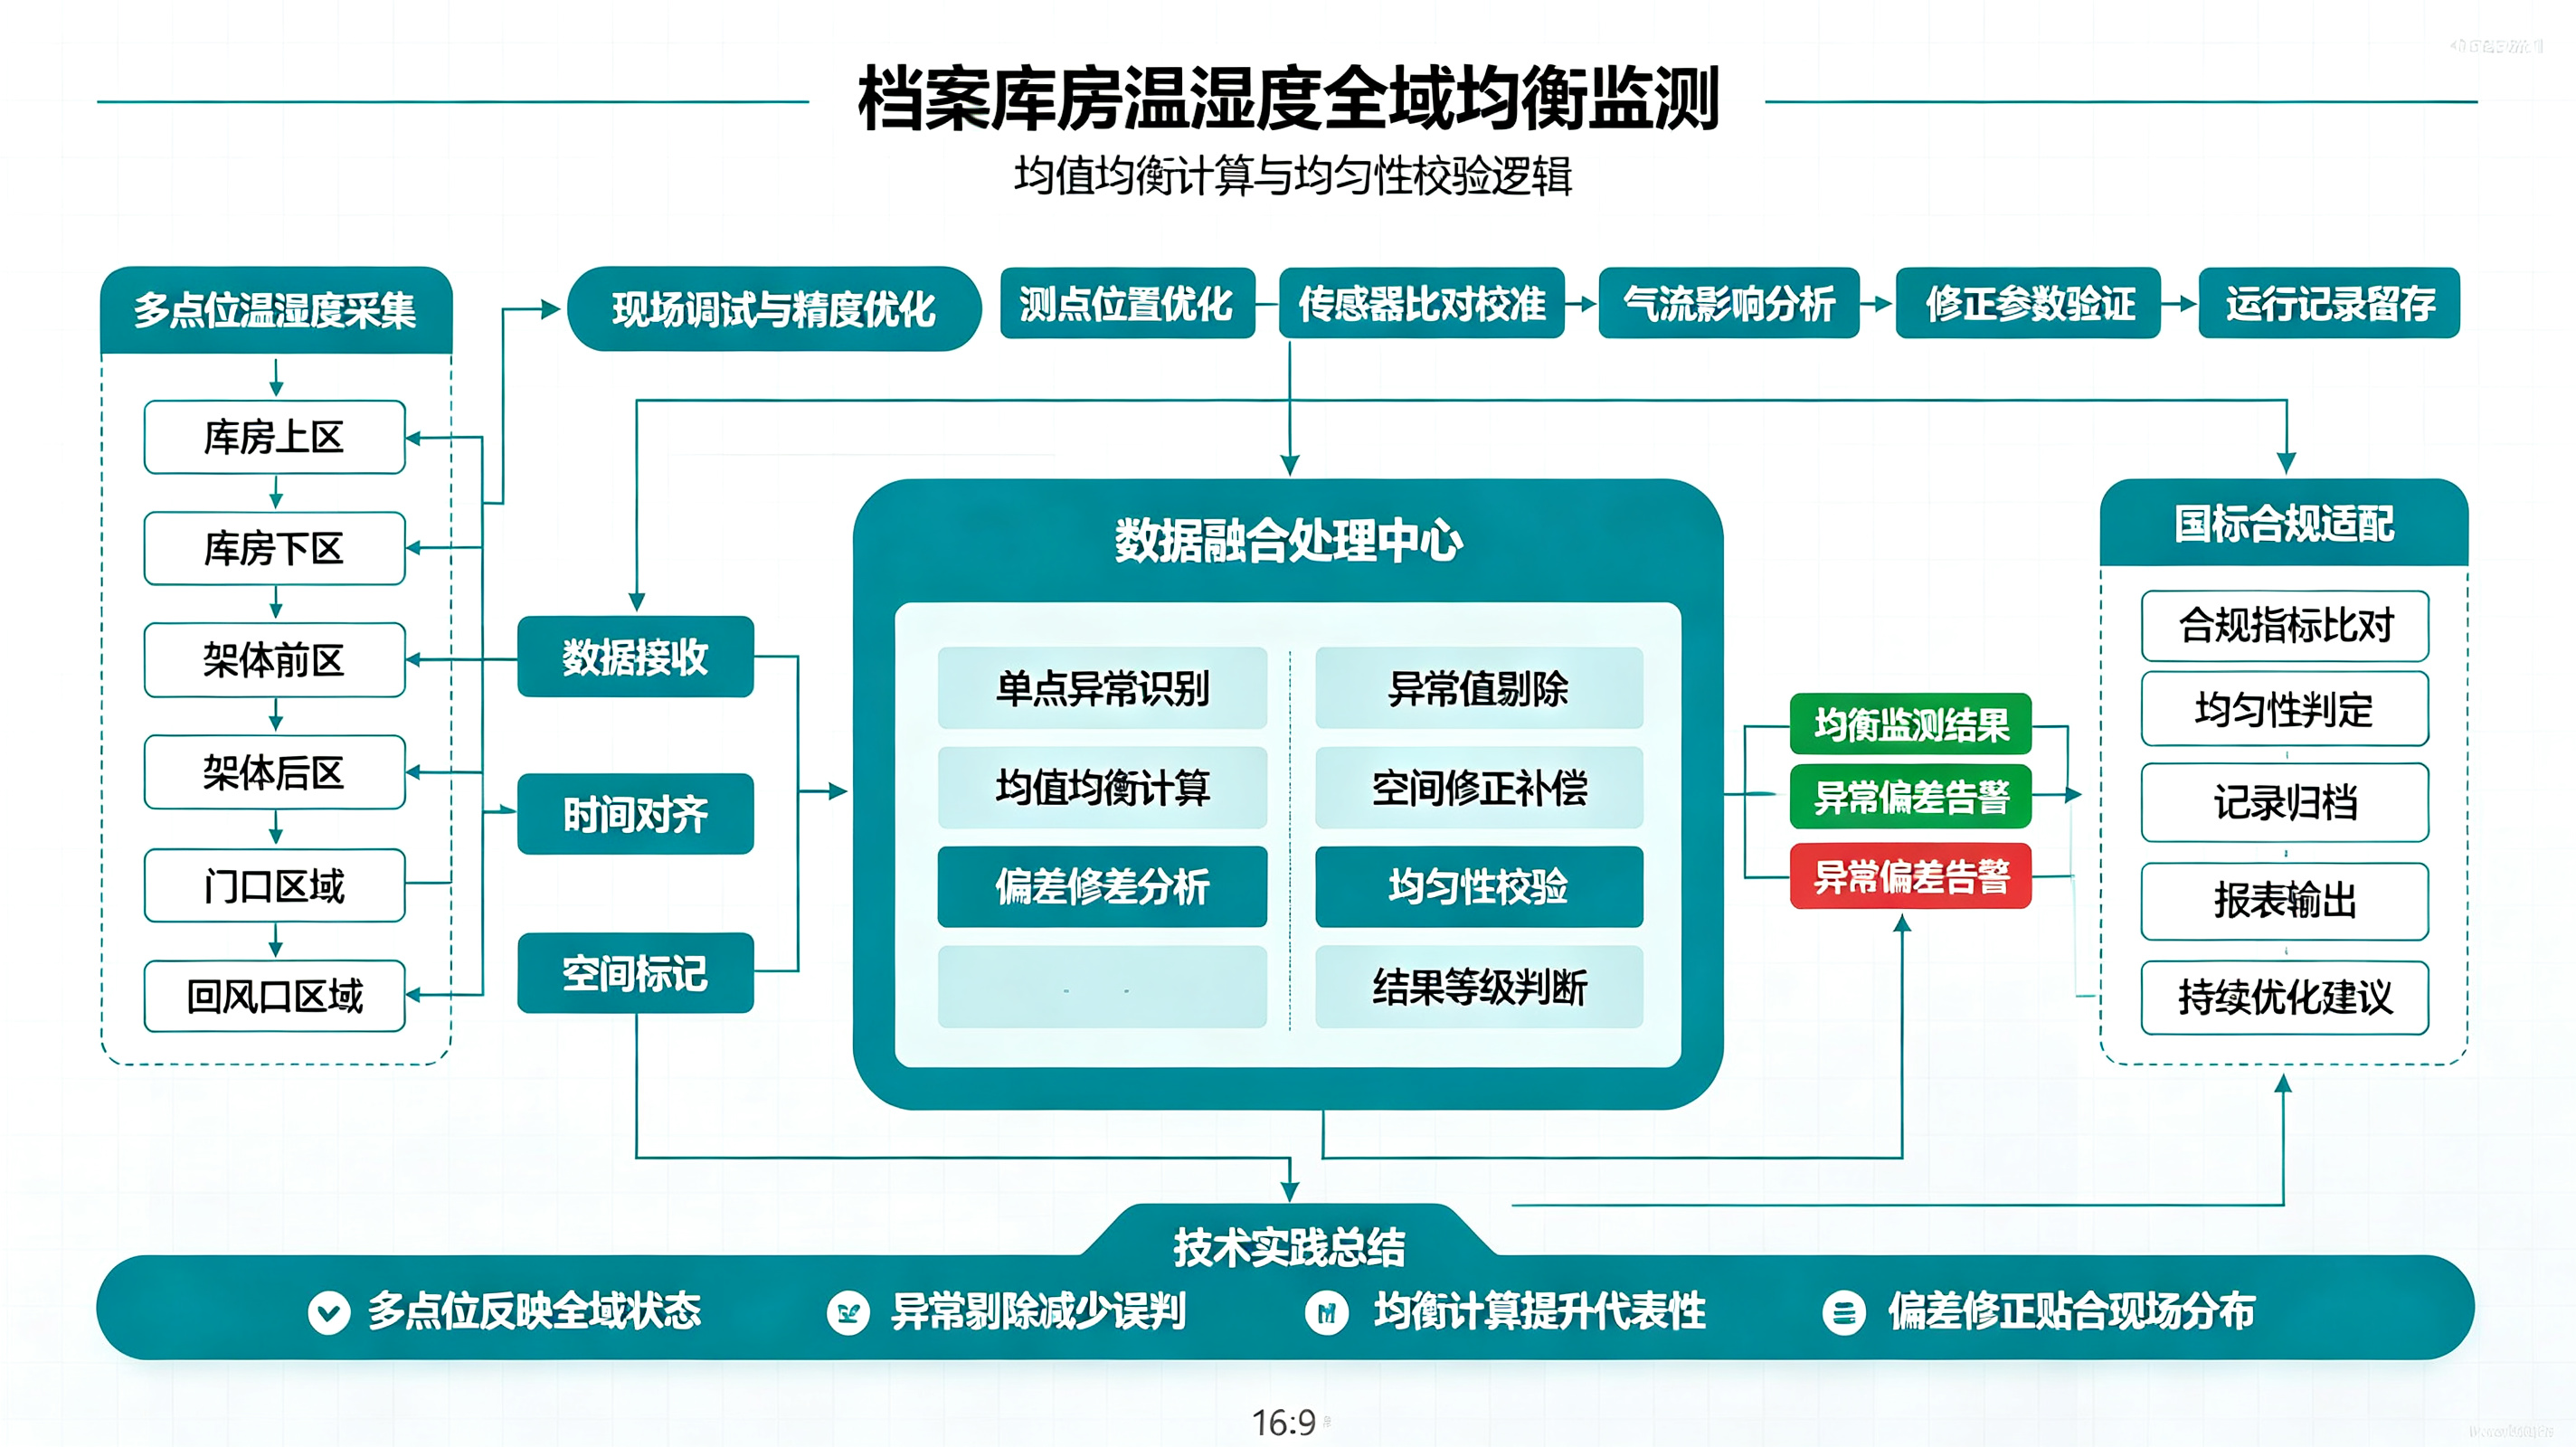
摘要:档案库房温湿度恒定均衡是纸质档案、电子载体档案长期防潮、防霉变、防老化、防褪色的核心保障,严格遵循《档案馆建筑设计规范》《档案库房空气质量检测技术规范》国标管控要求。传统单点、少点位监测模式普遍存在库房空间温差、档案架体遮挡、气流死角、局部堆积热湿区等问题,导致采样数据失真、单点数据无法代表全域环境、调控误判、合规抽检不达标。本文针对档案库房结构性监测...

Bandicam 自动化实践:/record 与 /stop 驱动的无人值守录制流水线

Bandicam 自动化实践:/record 与 /stop 驱动的无人值守录制流水线

录屏类工具在开发者日常里的使用频率其实不低:录制复现 Bug 的操作路径、记录线上会议的演示、为文档沉淀操作视频。但大部分录屏工具默认只提供 GUI 交互,难以嵌入脚本和自动化流程。本文记录 Bandicam 的官方命令行参数在实际自动化场景中的使用方式,以及与其配合的工程化思路。

轨道交通信号与数据安全的技术解析

轨道交通信号与数据安全的技术解析

轨道交通信号与数据安全的技术解析 摘要:轨道交通的信号系统直接决定行车安全——列车自动控制、联锁、列车自动监控构成完整的控制闭环,车地之间持续进行着控制指令与状态数据的无线交互;与此同时,票务清分、乘客信息、运维调度等系统又承载着大量个人信息与运营数据。信号系统的安全要求兼具"实时性"与"高可靠"...

商用大模型被国家行为体武器化的风险研究

商用大模型被国家行为体武器化的风险研究

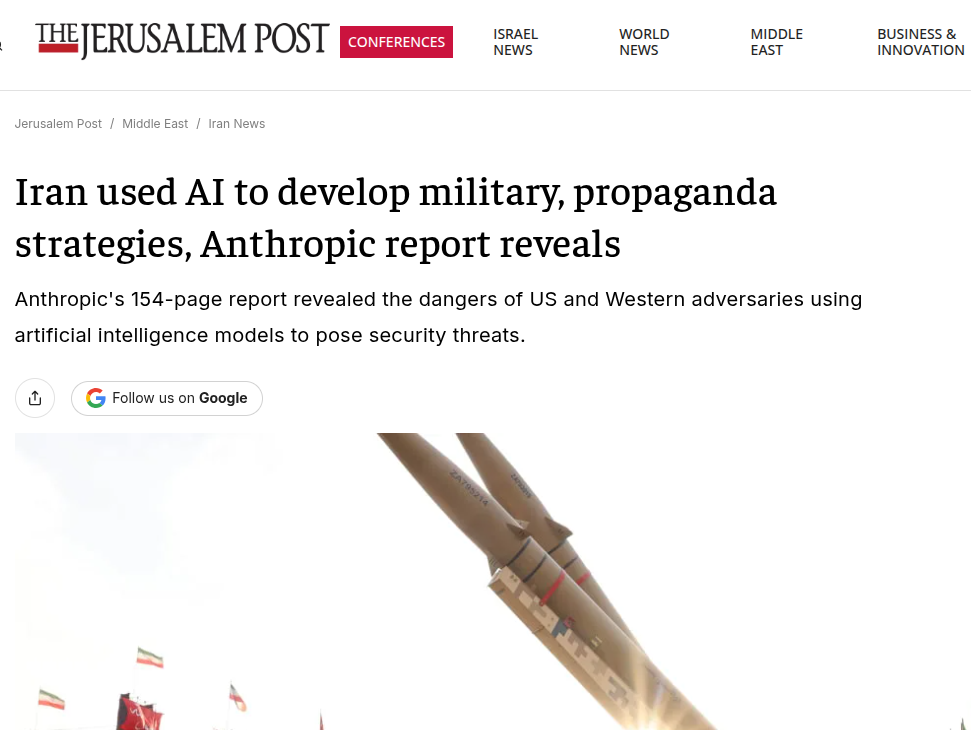
生成式大模型在降低内容生产、情报整理、脚本开发门槛的同时,也被部分国家关联威胁行为体所利用,将商用人工智能产品转化为侦察、监控、认知作战与网络攻击的辅助工具。本文以 Anthropic 发布的威胁情报报告以及《耶路撒冷邮报》公开报道为基础,围绕伊朗关联威胁行为体使用 Claude 商用大模型开展军事目标研判、开源情报流水线搭建、境内人员监控、认知宣传以及钓鱼...

SaaS 授权边界失效引发加密行业供应链钓鱼攻击研究

SaaS 授权边界失效引发加密行业供应链钓鱼攻击研究

多租户 SaaS 平台的授权逻辑缺陷能够被攻击者利用,劫持企业合法邮件通信链路,绕过传统邮件身份校验机制实施高可信度网络钓鱼。本文以 2026 年 Brevo 单点登录授权边界失效事件为研究样本,该漏洞波及 Trezor、BitBox、CoinTracking 多家加密行业主体,攻击者借助受害企业正规邮件基础设施完成钓鱼投递,面向 347000 名 Trez...

高并发下的抽奖系统:不只是扣库存,还要防作弊与风控

高并发下的抽奖系统:不只是扣库存,还要防作弊与风控

每逢大促、年会、营销活动,"抽奖"几乎是标配。但真正能把抽奖系统做稳的人,远比想象中少。本文从一个真实的高并发抽奖系统出发,从架构分层、库存原子扣减、全链路防作弊、多层风控,到兜底容灾,带你完整拆解一个生产级抽奖系统的设计思路与核心代码。全文干货,建议收藏。

AI 赋能欺诈风险演化:以钓鱼攻击为核心的企业安全挑战研究

AI 赋能欺诈风险演化:以钓鱼攻击为核心的企业安全挑战研究

生成式人工智能降低欺诈攻击的技术门槛,推动各类社会工程欺诈走向规模化、高仿真化。基于 Experian 公开调研数据,企业层面欺诈损失较往年出现上升态势,AI 生成钓鱼攻击被受访企业列为排名首位的 AI 赋能欺诈风险,其次为 AI 辅助第一方欺诈、AI 文档伪造、自动化机器人攻击、深度伪造音视频欺诈等威胁。当前市场环境下,普通终端用户对 AI 欺诈手段认知度...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册