首页 文章 精选 留言 我的

文章列表

共 224907 篇
支撑企业多域 Agent 群落:ooderAgent 部署与治理架构解读

支撑企业多域 Agent 群落:ooderAgent 部署与治理架构解读

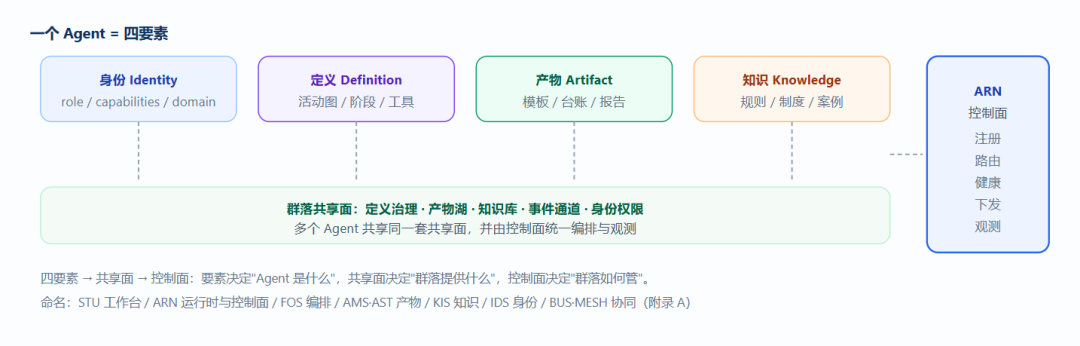
当企业开始规模化使用 Agent,最先出现的不是"模型不够聪明",而是"Agent 太多、管不住"。典型形态是:财务上线了几个 Agent,人事紧接着要上,BI 团队在做经营问答,CRM 团队又提了商机预警——每个团队各自起一个 Agent 进程、各存一份流程定义、各写一套文件处理逻辑。三个月后,没人能说清"公司现在有多少个 Agent、在跑什么、产出了什么...

文献分享--肿瘤免疫微环境的重塑可预测免疫检查点抑制剂治疗反应

文献分享--肿瘤免疫微环境的重塑可预测免疫检查点抑制剂治疗反应

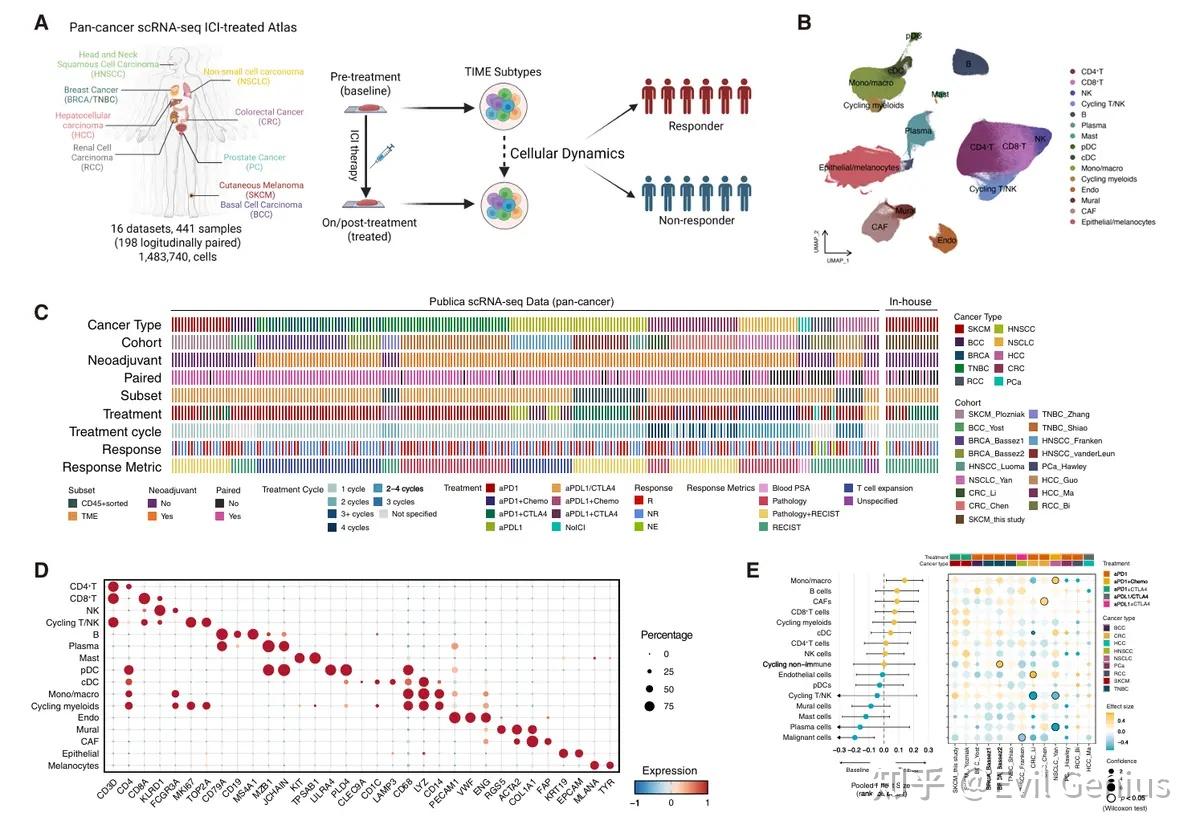
免疫检查点抑制剂(ICIs)已成为多种癌症的标准疗法,但仍有超过半数患者无应答或产生耐药。既往研究多聚焦于治疗前的“冷/热”肿瘤免疫表型,试图通过基线特征预测疗效,但效果有限。作者指出,ICI并非被动检测免疫状态,而是主动扰动微环境的干预措施,能重新激活淋巴细胞、改变髓系细胞群体。因此,应将TIME视为动态系统,而非静态属性。关键问题应转变为:治疗开始后,免...

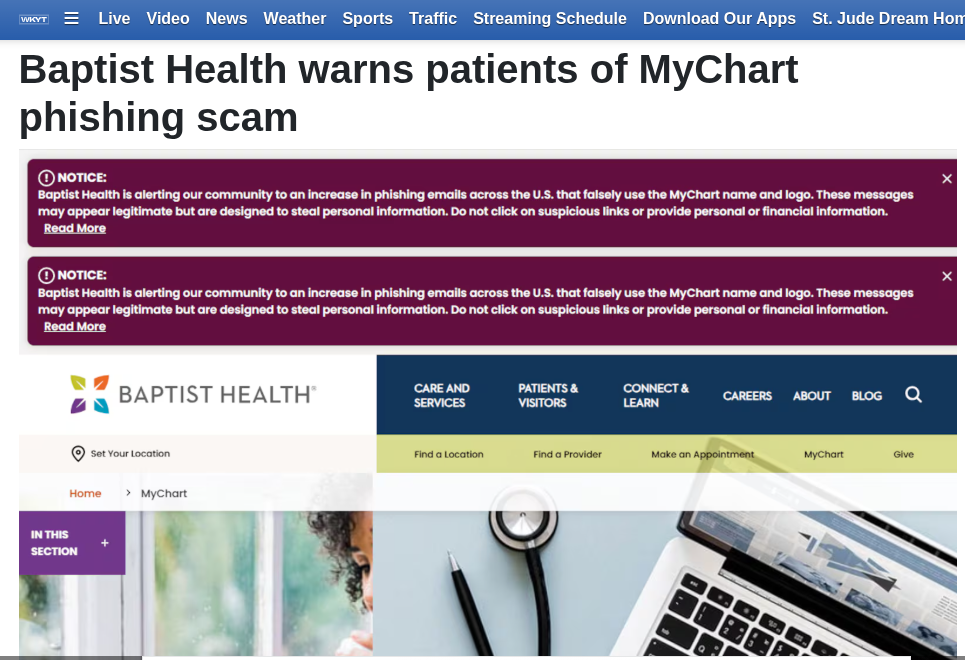
医疗患者门户钓鱼攻击机理与防控研究 —— 以 MyChart 仿冒事件为例

医疗患者门户钓鱼攻击机理与防控研究 —— 以 MyChart 仿冒事件为例

患者门户已成为医疗机构与患者之间电子病历交互、检查结果推送、在线缴费与预约挂号的核心数字化通道,其广泛部署在提升医疗服务效率的同时,也使患者个人健康信息与身份凭证成为网络钓鱼攻击的高价值目标。2026 年 8 月以来,美国多地医疗系统相继发出警告,针对 Epic Systems 旗下 MyChart 患者门户的大规模仿冒钓鱼活动持续蔓延,攻击者通过电子邮件与...

医疗患者门户网络钓鱼攻击的威胁演化与防御研究

医疗患者门户网络钓鱼攻击的威胁演化与防御研究

摘要:患者门户作为医疗机构与患者之间数字化交互的核心载体,存储大量受保护健康信息与个人身份数据,已成为网络钓鱼攻击的高价值目标。2026 年 8 月至 9 月,美国至少四十余家医疗系统相继发布警告,一场以 Epic 公司 MyChart 患者门户为仿冒对象的协调式钓鱼攻击在全国范围内扩散。攻击者并未利用 MyChart 平台本身的技术漏洞,而是借助品牌仿冒、...

语音钓鱼攻陷 SSO 账户致医疗数据泄露事件研究

语音钓鱼攻陷 SSO 账户致医疗数据泄露事件研究

摘要:2026 年 9 月,美国大型药品分销与医疗供应企业 McKesson 公开确认其第三方应用环境遭到未授权人员访问,敏感数据被窃取,受影响范围覆盖肿瘤学、多专科及医疗外科业务条线的部分客户。黑客组织 ShinyHunters 声称对该事件负责,并披露其通过语音钓鱼手段攻陷员工单点登录账户,进而访问关联的云端第三方应用完成数据窃取。该事件并非传统意义上的...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册