首页 文章 精选 留言 我的

文章列表

共 210568 篇
柬埔寨本地化钓鱼与多阶段恶意软件攻击研究

柬埔寨本地化钓鱼与多阶段恶意软件攻击研究

东南亚地区网络威胁态势持续演变,针对特定国家和地区的定向网络攻击活动呈现增长趋势。本文以 2026 年 6 月下旬至 8 月上旬针对柬埔寨个人与组织机构的未归因威胁集群为实证研究对象,系统分析该集群采用的本地化钓鱼投递策略与多阶段恶意软件感染链路。研究表明,该攻击活动以高度贴合柬埔寨本地语境的钓鱼邮件为初始入口,诱饵主题覆盖政府通知、公共卫生公告、牙科检查记...

面向对冲基金的语音钓鱼攻击链路与防御

面向对冲基金的语音钓鱼攻击链路与防御

语音钓鱼作为社会工程攻击的重要形态,正在与中间人攻击技术深度融合,形成对金融机构安全边界的新型威胁。Google 威胁情报组追踪的 UNC6671 组织针对对冲基金及金融企业发起的语音钓鱼活动,展示了一条完整的攻击链路:攻击者拨打员工个人手机,冒充 IT 帮助台人员,以紧急强制迁移、启用 FIDO2 通行密钥或更新多因素认证注册为借口,诱导员工访问伪造登录门...

SVG 载体大规模钓鱼活动的技术绕过机制与防御困境研究

SVG 载体大规模钓鱼活动的技术绕过机制与防御困境研究

可缩放矢量图形(SVG)文件本身具备 XML 文档属性,能够内嵌可执行脚本,该特性正被威胁行为者利用,形成新型邮件钓鱼逃逸载体。2026 年 6 8 月爆发的虚假语音邮件 SVG 附件大规模钓鱼活动,共计检测到 26589 封恶意邮件,波及 5527 家机构。攻击者将混淆处理的 JavaScript 脚本封装在伪装成语音邮件通知的 SVG 附件内,通过篡改 ...

从重复搭建到高效生产,RollCode的H5开发新范式

从重复搭建到高效生产,RollCode的H5开发新范式

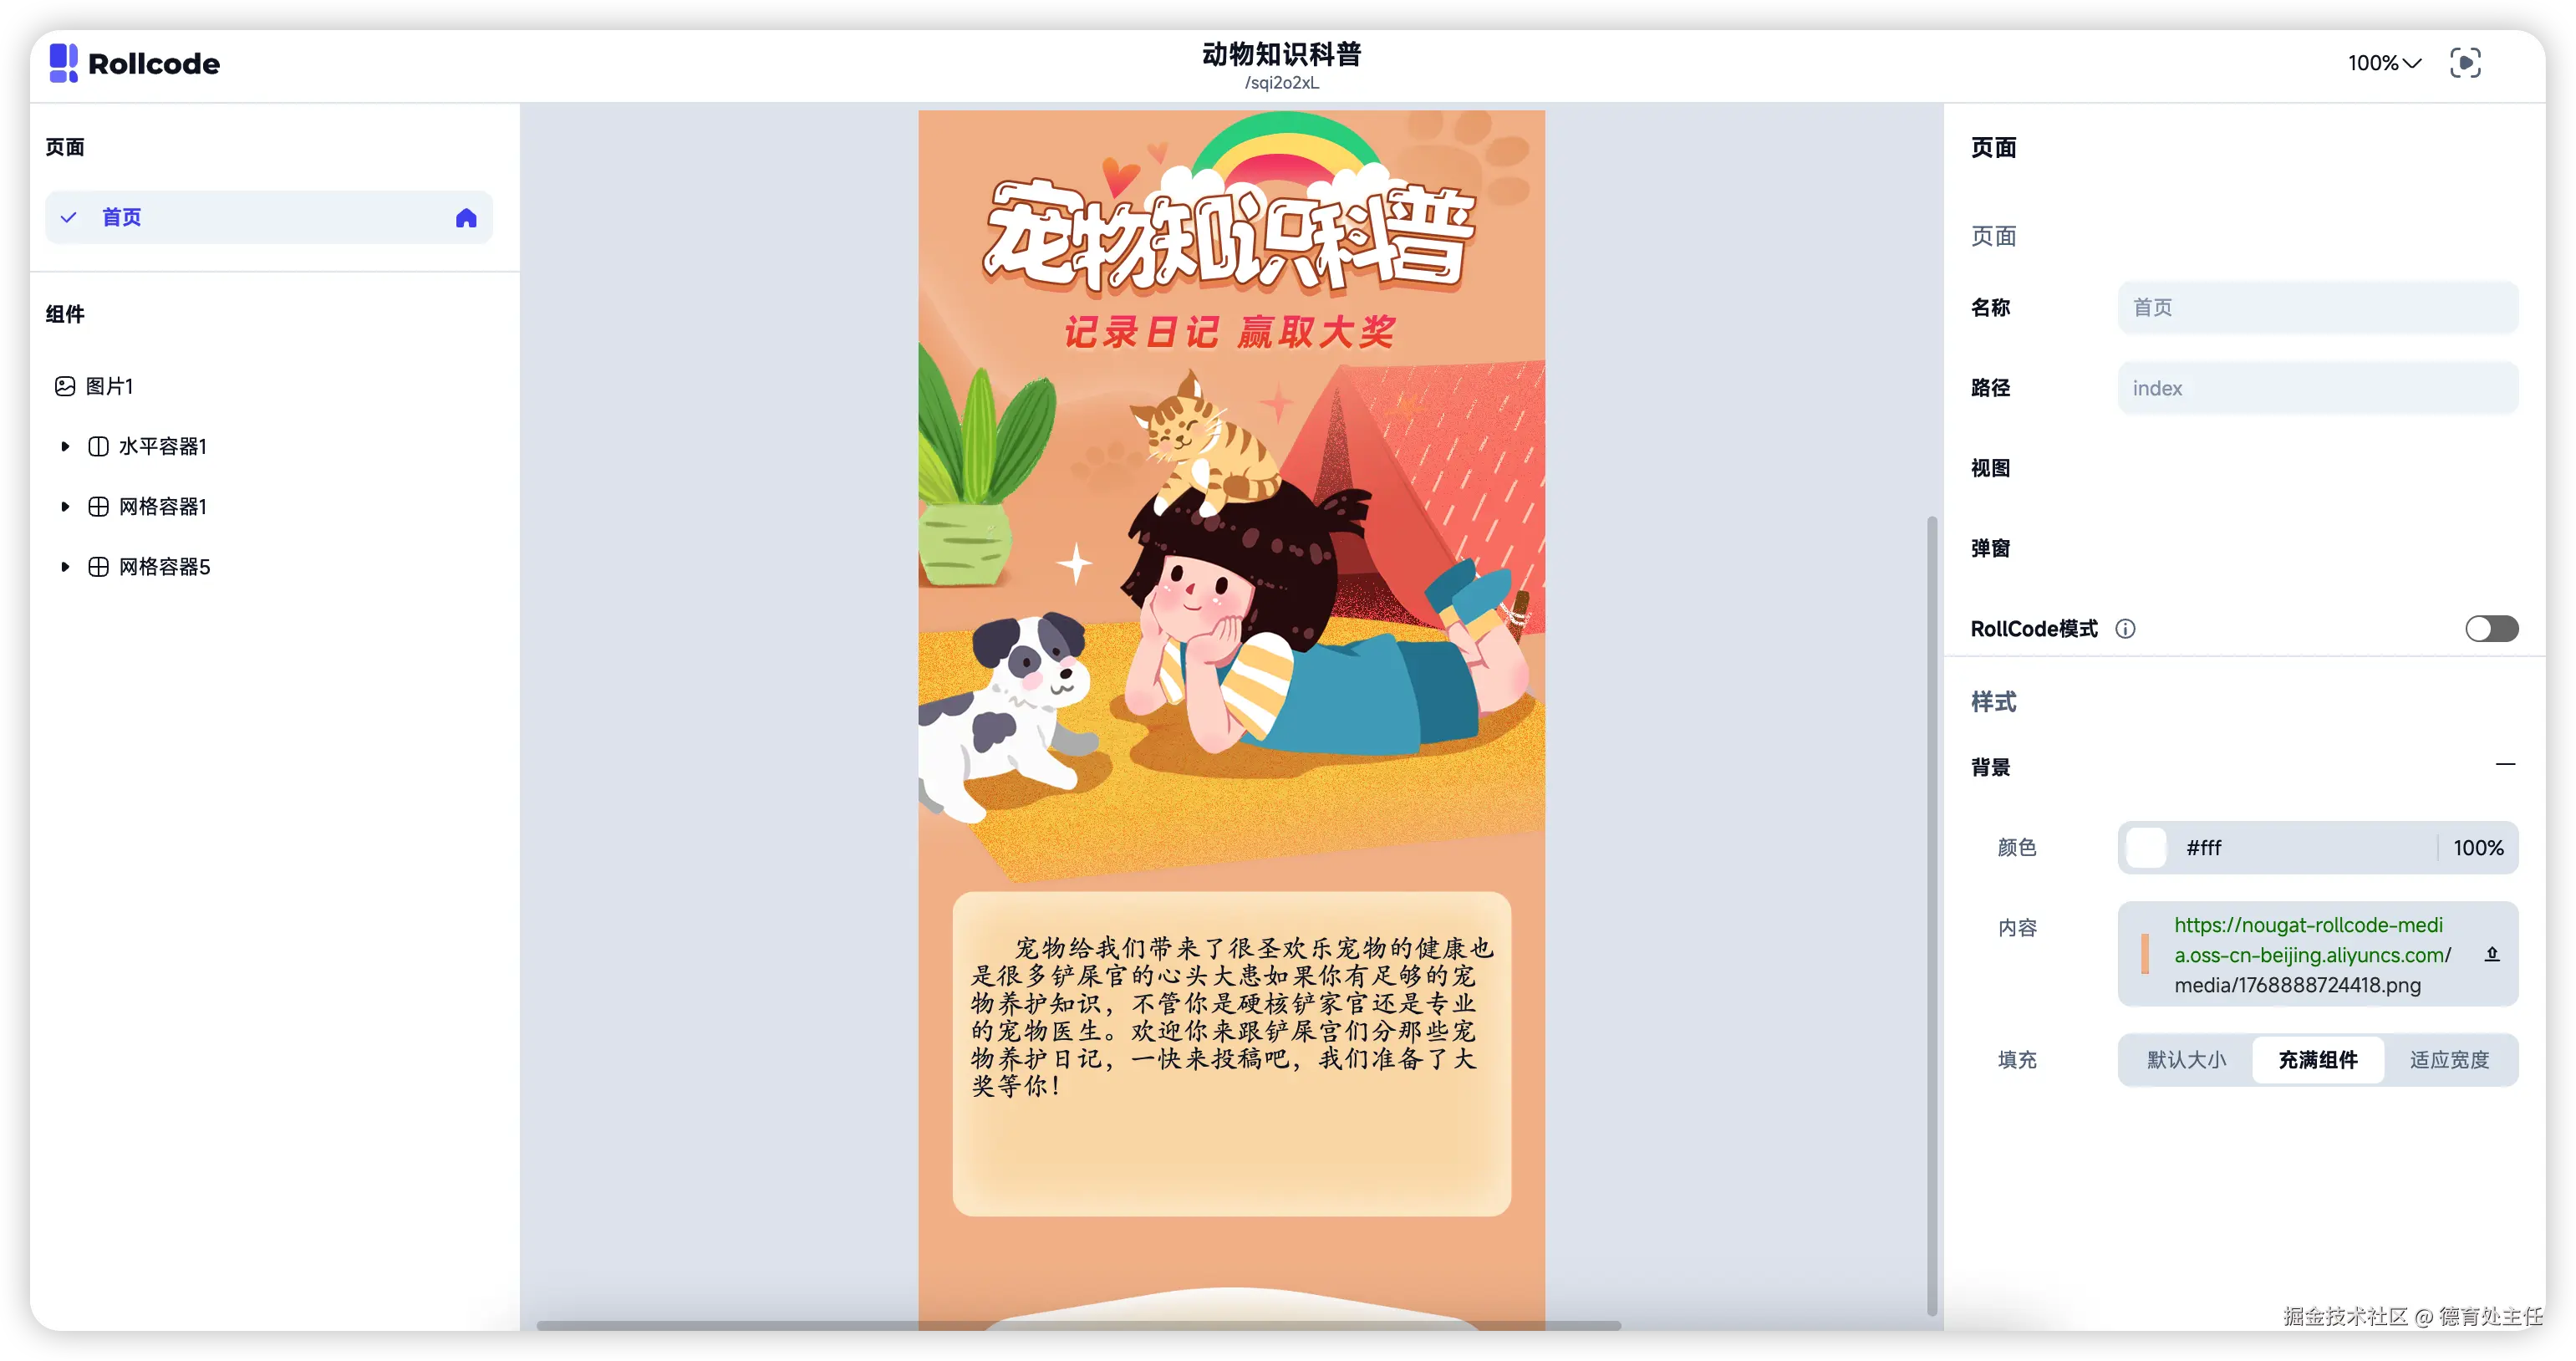
营销活动页的需求像潮水般涌来,电商大促、节日品牌宣传、招聘专场、新品发布…… 对于中小企业和初创团队的前端团队而言,两三个人要支撑全公司的 B 端 H5 开发需求,一边赶工新页面,一边维护旧页面,80% 的时间都耗费在重复的布局搭建、样式调整和基础逻辑编写上。不少团队寄希望于低代码工具解放双手,可实际用起来却陷入两难:要么是模板化工具千篇一律,满足不了品牌定...

我用Qwen3.8-Max搭了电商AI运营工作台,店铺复盘2小时人工活5分钟一键落地

我用Qwen3.8-Max搭了电商AI运营工作台,店铺复盘2小时人工活5分钟一键落地

我是一名前端开发者,日常长期帮电商商家搭建运营辅助工具,商家普遍被文案批量撰写、海量用户评价整理、直播脚本策划等重复工作困扰。市面上多数大模型长文本理解碎片化、结构化输出混乱,前端接入后需要大量二次排版修改,落地成本居高不下,因此决定自研一套轻量化商用 AI 工作台。

轻量化小模型MiniMind从训练到落地指南

轻量化小模型MiniMind从训练到落地指南

本文基于 Ubuntu 22.04 服务器环境,依托 NVIDIA RTX 家用高性能显卡,手把手讲解 MiniMind 轻量大语言模型从零搭建、数据集部署、全流程训练、可视化Web服务搭建及GGUF格式量化的完整实操方案。全程摒弃复杂高阶封装,基于原生 PyTorch 实现,适配个人开发者、人工智能入门学习者低成本完成大模型训练全链路的需求,整套方案仅需极...

面向酒店从业人员的定向钓鱼攻击风险研究 —— 基于行业安全预警案例分析

面向酒店从业人员的定向钓鱼攻击风险研究 —— 基于行业安全预警案例分析

旅游住宿行业数字化转型持续推进,酒店业务系统集中存储住客身份信息、预订记录、支付凭证等敏感数据,网络攻击者逐步改变以往直接面向普通旅客实施诈骗的攻击思路,将酒店前台、运营岗位员工作为定向钓鱼攻击的核心目标。本文以 Escudo Digital 发布的行业网络安全预警报道作为基础素材,围绕针对酒店从业人员的钓鱼攻击活动开展实证研究,还原两类主流攻击链路:伪装成...

医疗机构品牌仿冒网络钓鱼攻击特征与防御路径

医疗机构品牌仿冒网络钓鱼攻击特征与防御路径

医疗健康领域因其服务对象广泛、品牌信任度高、用户敏感信息密集,日益成为网络钓鱼攻击的重点目标。以美国圣卢克大学健康网络披露的 MyChart 品牌被滥用事件为切入点,可以观察到当前医疗领域品牌仿冒钓鱼攻击呈现出多渠道协同、诱饵场景化、品牌信任溢价被系统性利用等新特征。此类攻击并非源于医疗平台本身的安全漏洞,而是攻击者借助公众对医疗品牌的固有信任,通过电子邮件...

AI 驱动企业钓鱼攻击演化与组织防御机制重构研究

AI 驱动企业钓鱼攻击演化与组织防御机制重构研究

生成式人工智能技术大幅降低网络钓鱼攻击的实施门槛,传统依靠拼写错误、生硬语句识别钓鱼欺诈的经验判断方式逐步失效。攻击者借助人工智能不仅能够批量生成符合行业语境、语法严谨的钓鱼邮件、短信,还可以利用 AI 代理开展多轮交互式社会工程欺骗,进一步放大商业场景下的欺诈风险。Vertech 发布的行业预警案例显示,具备多年业务经验的企业从业人员同样会被 AI 代理主...

医疗患者门户品牌仿冒钓鱼攻击风险研究 —— 以 MyChart “Medicare Kit” 诈骗事件为例

医疗患者门户品牌仿冒钓鱼攻击风险研究 —— 以 MyChart “Medicare Kit” 诈骗事件为例

随着数字化医疗服务普及,患者线上门户成为医患交互、存储个人健康敏感数据的核心载体,也逐步成为网络钓鱼攻击的重点目标。本文以 2026 年 8 月美国宾夕法尼亚州总检察长公开预警的 MyChart “Medicare Kit” 仿冒钓鱼诈骗事件作为实证样本,梳理该轮钓鱼攻击的传播路径、欺骗叙事逻辑、社会工程实现手段,辨析品牌仿冒钓鱼攻击与平台系统漏洞入侵二者的...

生成式 AI 赋能下网络钓鱼攻击演化与防御路径研究

生成式 AI 赋能下网络钓鱼攻击演化与防御路径研究

生成式人工智能技术的普及降低了网络钓鱼攻击的实施门槛,推动钓鱼攻击从低质量广撒网模式转向高定制化、多模态、可自适应调整的新型威胁形态。依托海外新闻报道披露的 AI 时代网络钓鱼现实样本,本文梳理 AI 介入之后网络钓鱼攻击全流程的变化,对比传统钓鱼与 AI 赋能钓鱼在情报搜集、诱饵制作、载体分发、对抗规避、事后迭代等环节的差异,剖析新型钓鱼攻击的实现逻辑与现...

AI 赋能网络钓鱼威胁演化与区域网络安全综合治理实践研究

AI 赋能网络钓鱼威胁演化与区域网络安全综合治理实践研究

生成式人工智能技术快速普及重构了网络攻击实施路径,网络钓鱼攻击借助 AI 工具实现内容批量生成、本地化语境适配与多模态深度伪造,已经成为现阶段占比最高的网络安全威胁。基于香港电脑应急响应协调中心(HKCERT)2026 年上半年公开统计数据,网络钓鱼类安全事件占全部安全事件 63%,案件数量同比 2025 年同期上涨 25%,攻击逻辑由过去利用系统技术漏洞逐...

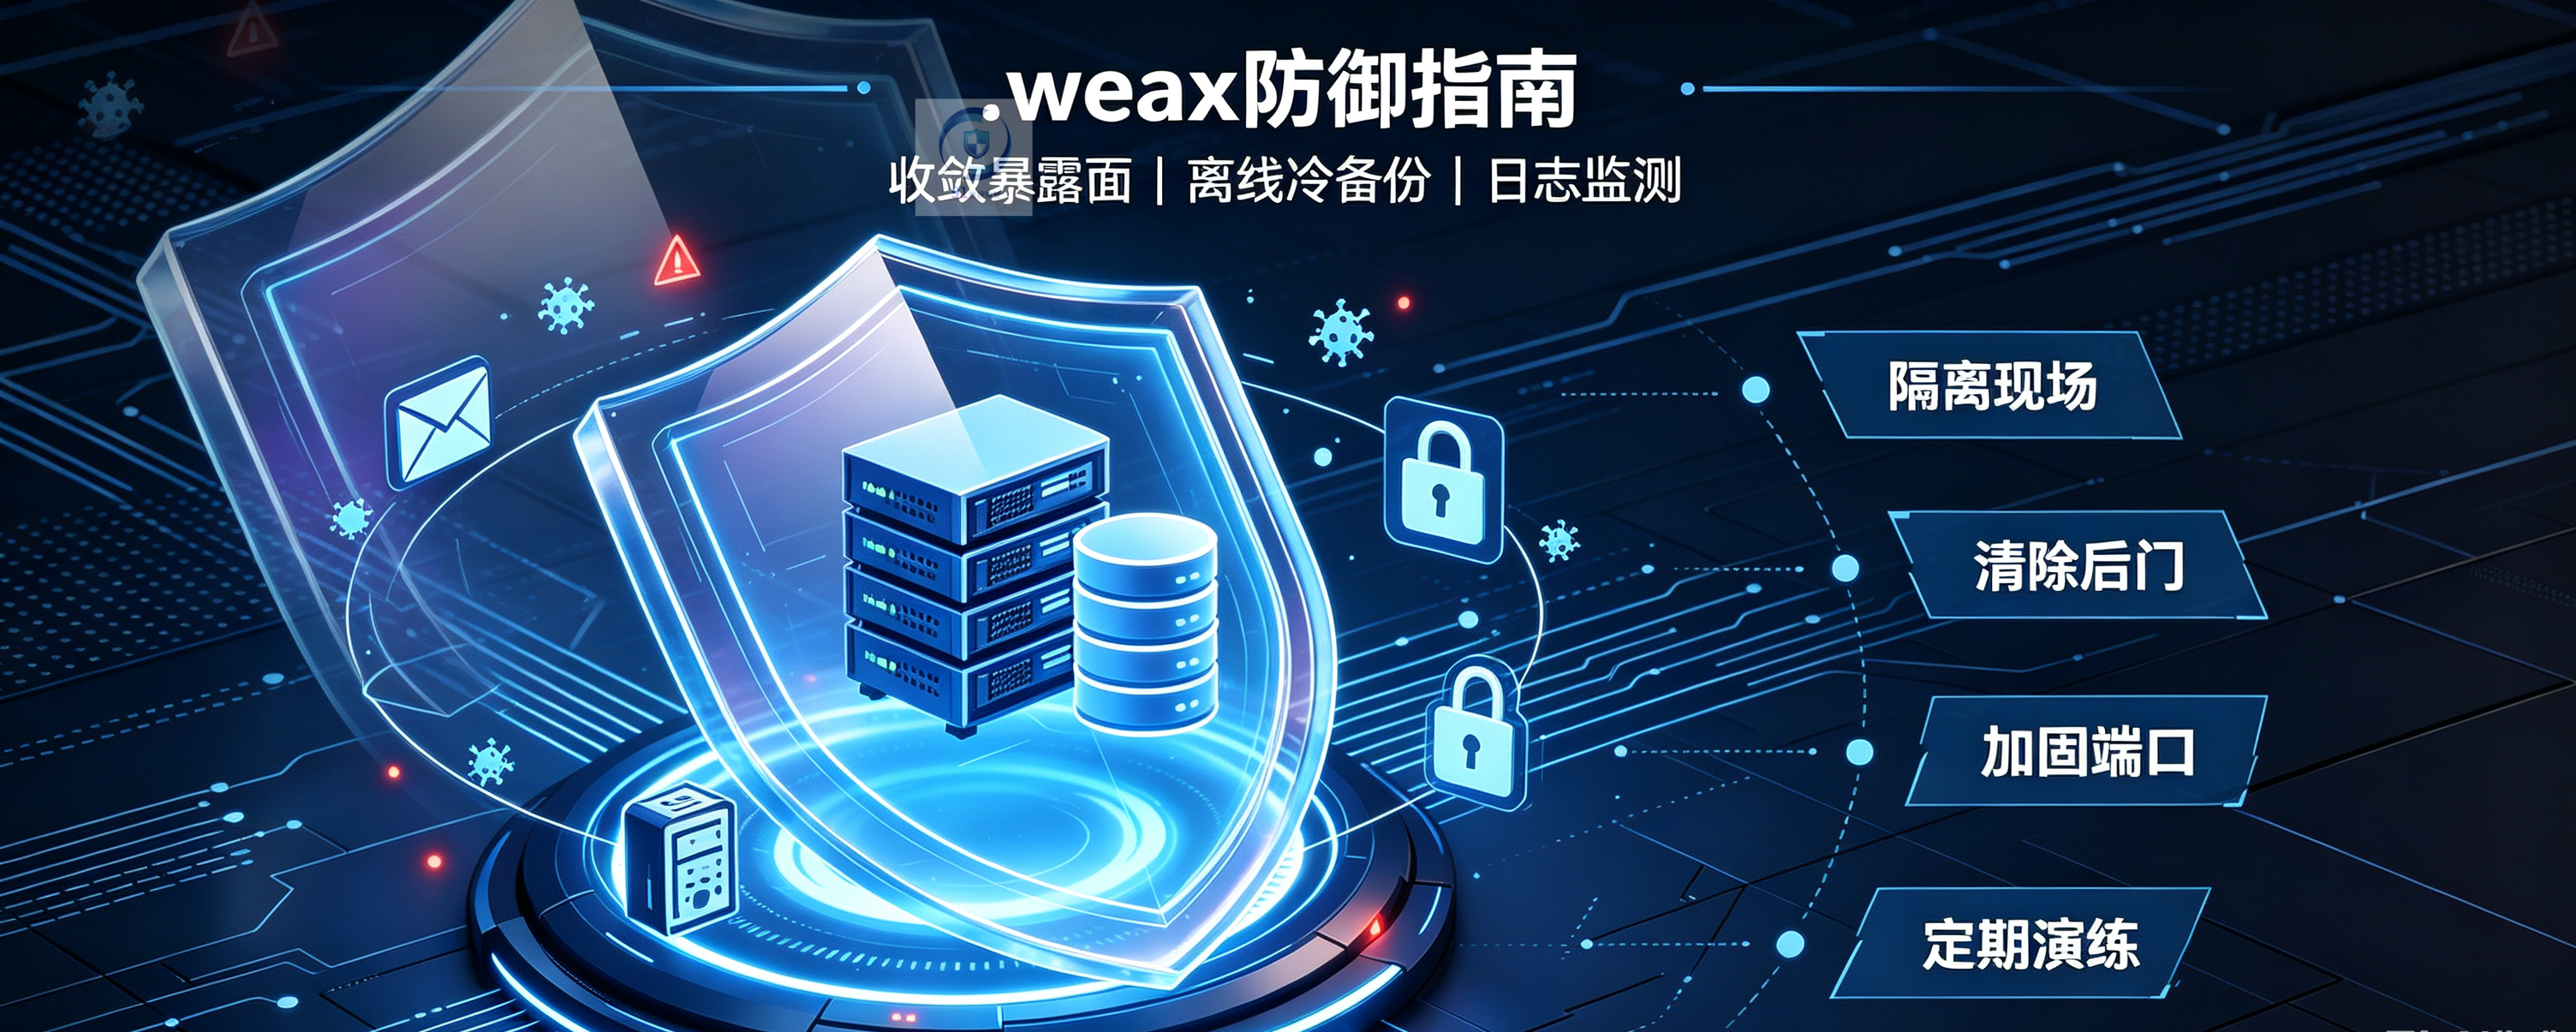
损失惨重!只因 1433 端口对外开放,企业中招.weax 勒索病毒业务全面停摆

损失惨重!只因 1433 端口对外开放,企业中招.weax 勒索病毒业务全面停摆

进入 2026 年,来自 Weaxor 团伙的.weax 恶意加密变种攻击活动持续升温,该恶意程序由老牌 Mallox 家族迭代重构而来,攻击者依靠更换后缀、内存化载荷执行等手段,绕过大量安全产品检测,将国内制造、商贸、地产类中小企业作为主要目标。一旦企业网络被突破,数据库、财务账套、工程图纸等高价值业务文件会遭到加密处理,同时伴随内部商业资料外泄风险,不少...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册