首页 文章 精选 留言 我的

文章列表

共 218406 篇
开箱即用的"数字员工":安装与第一个任务实录

开箱即用的"数字员工":安装与第一个任务实录

很多人第一次用 WorkBuddy 的感受都是:以前用 AI 是问答,问一句答一句;WorkBuddy 是把一句话变成一整套动作。它能读取你授权的文件夹、运行脚本、生成文档,再把结果交到下一个应用里。官方称它为"全场景职场 AI 智能体桌面工作台",用户则形容它是"执行型实习生":任务说清楚,它能省掉大量机械操作。

灵界 OS 5.0 稳定版 · 开箱教程上线

灵界 OS 5.0 稳定版 · 开箱教程上线

这次更新,加了一个开箱教程。 之前新用户进来,桌面一堆按钮,不知道从哪开始。所以这次做了个完整的首次体验流程: 更新内容: · 欢迎动画:进入系统时先看到「你好」「欢迎使用 灵界OS」 · 初次设置: · 语言选择(中文 / English) · 年龄确认(未满 18 周岁会停住,保护未成年人) &mi...

量化回测前的数据质量检查:如何建立一套可复用的数据验证流程

量化回测前的数据质量检查:如何建立一套可复用的数据验证流程

我以前把数据获取理解成“调用 API 拿到 DataFrame”,后来真正维护多市场量化系统以后才发现,数据获取只是第一步,真正困难的是验证数据能不能进入回测。本文从数据工程角度,介绍我如何检查标的代码、字段完整性、时间连续性、OHLC 关系、复权口径和批量数据异常,并通过 Python 建立一套可以复用的数据质量检查流程。

回测收益为什么不能直接相信:我踩过的数据质量陷阱

回测收益为什么不能直接相信:我踩过的数据质量陷阱

我曾经遇到过一种很典型的量化问题:策略代码没有改,参数没有改,回测收益却因为数据处理方式不同发生明显变化,最终导致回测结果和实盘表现完全不一致。后来我把问题拆解成数据完整性、时间连续性、复权方式和字段一致性四个层面,并把“数据质量检查”放到了回测流程的第一步。本文会结合 Python 实战,说明我为什么认为回测之前先验证数据,比先优化策略参数更加重要。

网络钓鱼的“工业化”演进:2026年第二季度全球钓鱼威胁态势分析与解读

网络钓鱼的“工业化”演进:2026年第二季度全球钓鱼威胁态势分析与解读

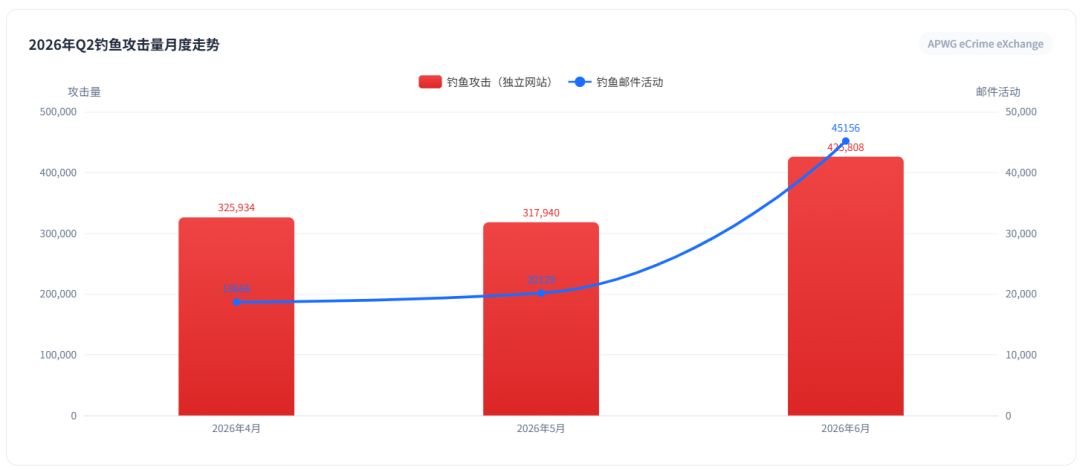
根据国际反网络钓鱼工作组(APWG)发布的《2026年第二季度网络钓鱼活动趋势报告》,全球网络钓鱼攻击已突破传统的技术边界,呈现出工业化、多态化和平台泛化的显著特征。2026年第二季度,全球钓鱼攻击总量环比增长10.1%,单月峰值创下近三年新高。攻击者不再局限于单一的电子邮件向量,而是将战场大规模迁移至社交媒体广告、短信(Smishing)及语音(Vishi...

人工智能与网络安全融合培训体系构建研究

人工智能与网络安全融合培训体系构建研究

人工智能技术与网络安全领域的深度融合,正在重塑网络威胁的形态与防御范式。一方面,攻击者借助生成式人工智能提升钓鱼邮件、社会工程话术、漏洞利用代码的生成效率,攻击门槛持续降低;另一方面,防御方将人工智能应用于威胁检测、漏洞挖掘、事件响应等环节,安全运营效率得到显著提升。技术格局的快速演变,对网络安全人才的知识结构与培训体系提出了新的要求。本文以 Bleepin...

仿冒警方弹窗钓鱼攻击的复现机理与长效防控研究

仿冒警方弹窗钓鱼攻击的复现机理与长效防控研究

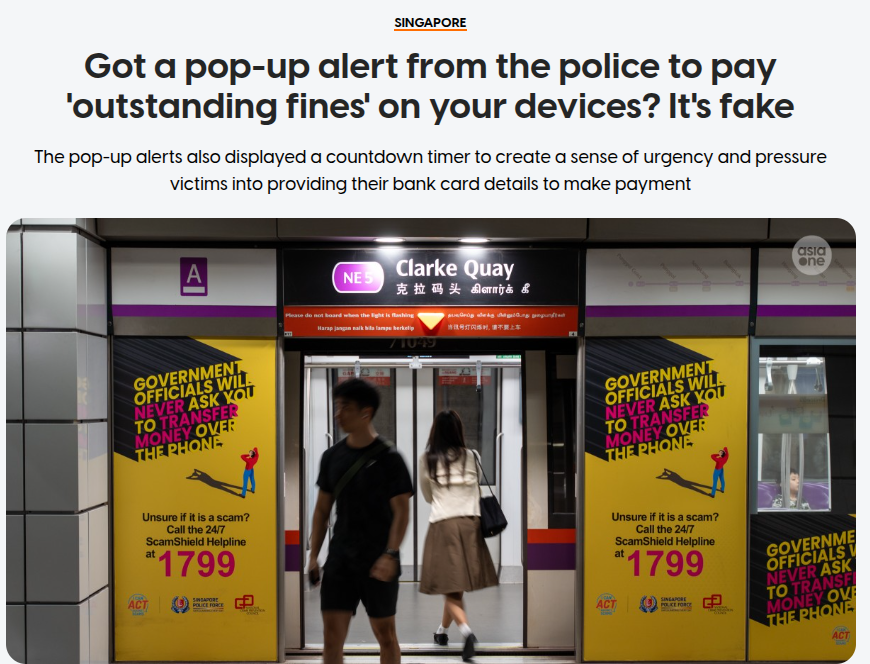
以浏览器恶意弹窗为载体、仿冒公权力机关实施钓鱼诈骗,是网络钓鱼攻击中一类高危害变体。新加坡警方于 2026 年 9 月 20 日发布公告,警示仿冒新加坡警察部队的欺诈性弹窗钓鱼攻击再次出现。该类攻击借助浏览器全屏渲染技术伪造官方警示界面,盗用警徽标识,虚构设备因访问非法内容被远程锁定的事实,以倒计时、永久锁闭、司法追诉等叙事制造心理压迫,胁迫受害者提交银行卡...

政务机构身份冒用类邮件钓鱼攻击研究 —— 基于 WYDOT 钓鱼预警事件分析

政务机构身份冒用类邮件钓鱼攻击研究 —— 基于 WYDOT 钓鱼预警事件分析

冒充政府公共部门身份的邮件钓鱼,已经成为社会工程类网络威胁的重要分支。攻击者借用政务部门名义,结合主流电子签名服务的外观特征,构建高迷惑性邮件载体,诱导普通民众点击恶意链接,以此完成个人身份、证件乃至金融信息的窃取。本文以美国怀俄明州交通部(WYDOT)对外发布的钓鱼诈骗预警事件为实证样本,还原该钓鱼事件的完整攻击链路,剖析攻击者冒用政务机构身份、滥用 Do...

浏览器虚假告警弹窗钓鱼攻击机理与防御路径研究

浏览器虚假告警弹窗钓鱼攻击机理与防御路径研究

虚假告警弹窗钓鱼是一类依托浏览器前端技术实现欺骗效果的网络钓鱼变体,攻击者利用网页脚本实现全屏弹窗渲染、页面锁定、倒计时胁迫等效果,仿冒公权力机构、系统服务商的官方警告界面,制造心理恐慌,迫使受害者提交银行卡信息、账户凭证,进而完成资金窃取。新加坡 8 视界新闻报道披露该类诈骗再度抬头,攻击者伪造新加坡警察部队的标识,宣称用户设备因访问非法内容遭到锁定,设置...

浏览器弹窗式公权机关仿冒钓鱼攻击的威胁机理与防控研究

浏览器弹窗式公权机关仿冒钓鱼攻击的威胁机理与防控研究

以浏览器恶意弹窗为载体、仿冒公权力机构开展钓鱼诈骗,是近年来网络钓鱼演化出的高危害攻击变体。新加坡出现的仿冒新加坡警察部队浏览器弹窗钓鱼案例显示,攻击者利用浏览器全屏渲染技术伪造官方警示界面,盗用警徽标识,宣称用户设备因访问非法内容被远程锁定,借助倒计时、法律追责恐吓等心理施压手段,胁迫受害者提交银行卡信息缴纳虚假罚金,最终造成受害者账户出现外币非授权交易损...

数据泄露驱动下加密货币钓鱼攻击演化与防控研究

数据泄露驱动下加密货币钓鱼攻击演化与防控研究

数据泄露事件的频发正在重塑加密货币领域网络钓鱼攻击的形态与危害层级。攻击者不再依赖盲发式群发邮件,而是利用泄露的客户姓名、地址、交易记录等身份信息构建高度个性化的欺骗场景,使钓鱼邮件在外观与内容上均接近真实服务商通知。本文以 2026 年夏末金融与钱包服务商大规模数据泄露后涌现的加密货币钓鱼浪潮为分析背景,系统梳理数据泄露与钓鱼攻击之间的耦合机制,辨析加密货...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册