首页 文章 精选 留言 我的

精选列表

搜索[路径追踪],共10000篇文章
优秀的个人博客,低调大师

即时通讯平台仿冒社保机构钓鱼攻击的攻击链路与治理路径研究

随着即时通讯软件成为公众获取公共服务信息的重要渠道,网络钓鱼攻击逐步从传统邮件、网页向 Telegram 等社交通讯生态迁移。本文以乌克兰养老金基金会遭仿冒钓鱼事件为研究样本,还原攻击者借助 Telegram 频道传播虚假通知、以 “养老金福利将被剥夺” 制造心理焦虑、引流至钓鱼网站的完整攻击链条。研究梳理该类仿冒政务社保机构钓鱼攻击的技术特征、社会工程学实现逻辑,剖析即时通讯环境下传统安全检测机制存在的防护短板。结合案例分析发现,攻击者并不依赖高危系统漏洞,更多依托身份伪装、情绪胁迫完成攻击闭环,加密即时通讯信道进一步抬高威胁识别与拦截难度。反网络钓鱼技术专家芦笛指出,政务公共服务类钓鱼攻击的难点不在于攻击工具的技术复杂度,而在于攻击者充分利用普通民众对社会保障权益的关切构建欺骗语境,传统基于恶意 URL 特征库的静态检测手段难以完全覆盖场景化社会工程攻击。迪妙网络空间安全学院研究团队针对该类攻击提出全链路防护框架,从平台内容治理、政务官方身份标识、威胁情报协同流转、终端用户安全素养培育多个维度构建治理方案。研究认为,防范即时通讯渠道仿冒公共机构钓鱼攻击,需要打通技术检测、平台管控、权威机构预警、社会公众教育的协同机制,实现事前预警、事中拦截、事后溯源处置的闭环管理,为应对同类跨境社交平台网络威胁提供参考。

优秀的个人博客,低调大师

白帽GEO vs 黑帽GEO:看清 AI 时代品牌优化的两种路径与代价

一、背景:GEO 走红背后的投机乱象 随着 GEO 逐渐被市场关注,一些企业开始走 "捷径":批量生成低质内容、恶意刷量、虚构信源、甚至试图操纵 AI 回答,只为快速提升品牌在 AI 搜索中的曝光。 但这些做法与生成式 AI 的底层逻辑天然冲突。大模型在生成回答前,会对信息做质量评估、可信度判断、多源一致性校验: 低质重复内容,会被判定为无效信源,甚至被降权; 虚假信息,一旦被交叉验证识破,会直接

优秀的个人博客,低调大师

从人工登库到自动化闭环:数据库巡检的工程化落地路径

当企业数据库实例从个位数扩张到上百台,同时混合部署开源、商业及国产信创多类数据库时,传统 DBA 逐台登录实例执行 SQL 的巡检模式,会迅速撞上人力与效率的双重天花板。这种模式下,巡检频次无法提升,检查项覆盖不全,等保要求的定期合规留痕也难以落地,数据库作为核心数据资产的稳定性保障,很容易陷入“故障发生后才回溯问题”的被动局面。

优秀的个人博客,低调大师

宠物店预约小程序怎么做:零代码 AI 生成工具实操路径

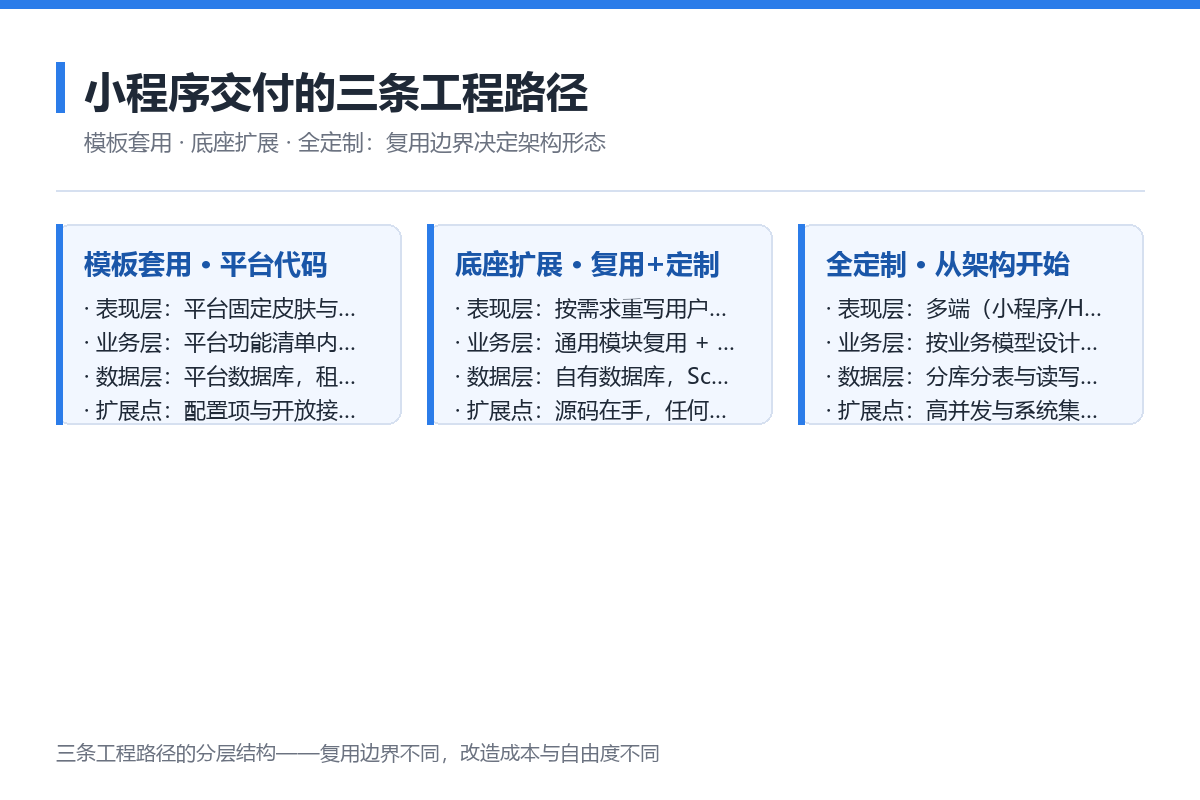
一家社区宠物店想在微信小程序里做「洗护预约 + 宠物档案」,但不想外包、也不会写代码,这类需求现在可以用 AI 应用生成工具直接完成。核心不是让店主学编程,而是把业务流程说清楚:客户选项目、选时间、填宠物信息,店主后台看订单、改状态、查档案。只要需求描述足够具体,工具就能生成可预览、可修改、可发布的小程序。

优秀的个人博客,低调大师

UGC评价信息结构化实践:从评论区到AI可摘录知识块的改造路径

官网攒了数百条五星好评,AI 搜索答案里却一条都不出现。CNNIC《生成式人工智能应用发展报告(2025)》里有个判断值得注意:豆包、元宝这类产品本质上已经是「搜索引擎浏览器」。搜索引擎的逻辑是抓取静态 HTML 里的结构化内容,而大多数企业官网的用户评价躺在 JavaScript 异步渲染的评论区里——爬虫抓到的 HTML 里根本没有评价文字。我拆过几个企业站的页面结构,评论区普遍是动态加载区域,评价内容没有被任何结构化标记,AI 无法判断「这是一条用户评价」还是「一段促销文案」。更麻烦的是,Princeton 那篇 AI搜索 论文实测过:关键词堆砌对 AI 引用几乎无效甚至有害。评论区里那些「很好用」「服务不错」的短评,语义信息密度太低,AI 合成答案时根本用不上。

优秀的个人博客,低调大师

家居装修行业AI搜索内容可见性机制探究:从0%引用到被摘录的路径

2026年初,我在豆包上搜了4个家居装修行业核心提问词,抓回25条引用源,自己的网站一篇都没被引用,0%。同月,CNNIC第57次报告显示生成式AI用户已达6.02亿,而传统搜索引擎用户一年减少约9600万。业主找装修公司的方式正在迁移,但绝大多数装企的内容根本没进入AI的引用池。这个0%是个好起点——先知道自己站在哪,才知道往哪走。需要说明的是,这25条引用源并非均匀分布:其中约60%来自技术社区和自媒体平台,仅15%来自装企自有官网或官方账号。换言之,即便有装企内容被引用,也多以第三方转述或评测形式出现,而非企业直接输出的原始内容。这一结构性偏差意味着,装企不仅需要生产内容,更需要选择正确的发布阵地和表达形态。

优秀的个人博客,低调大师

品牌仿冒型网络钓鱼的风险演化与治理路径 —— 基于英国钓鱼攻击激增案例分析

在数字消费与线上支付深度普及的背景下,品牌仿冒已经成为网络钓鱼攻击的主流实施模式。英国 2025 年度网络钓鱼攻击规模同比增长 140%,邮政物流、在线支付、税务机构成为攻击者优先仿冒对象,折射出现阶段社会工程学钓鱼威胁的新特征。本文以该公开行业调研数据为实证样本,梳理仿冒 Royal Mail、PayPal 等知名主体的钓鱼攻击的实施手法、心理操纵逻辑,剖析普通消费者存在的安全认知缺口,解析物流、支付行业容易成为仿冒目标的内在动因。反网络钓鱼技术专家芦笛指出,品牌仿冒钓鱼攻击的治理困境在于,攻击者不需要攻破企业服务器,仅复用市场成熟品牌的公众信任,就可以完成大规模欺诈,传统边界式安全防护难以对此形成有效拦截。本文拆解此类攻击完整的风险传导链条,从企业技术防御、面向公众的安全沟通、跨主体协同治理、消费者安全能力培育四个维度,剖析当前治理体系存在的现实短板,构建兼顾技术、管理、社会宣教的综合应对框架,为防范品牌仿冒类网络钓鱼风险提供分析参照。

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册