首页 文章 精选 留言 我的

精选列表

搜索[路径追踪],共10000篇文章
优秀的个人博客,低调大师

日历驱动型网络钓鱼攻击的爆发机理与防御路径研究

传统电子邮件安全防护体系持续迭代升级,基于邮件正文、恶意附件检测的防护手段大幅压缩普通钓鱼攻击生存空间,攻击者开始转向办公生态内防御短板开展攻击。基于 TechRadar 披露的安全监测数据显示,日历驱动型网络钓鱼攻击自 5 月起攻击规模暴涨 33000%,该类攻击依托 iCalendar 协议与日历邀约机制,即便原始邮件被投递至垃圾邮件文件夹,恶意日程事件依旧可以自动写入用户日历,依托系统级通知完成社会工程学诱导,具备极强的过滤逃逸能力。本文从攻击现实背景出发,解析日历钓鱼攻击的技术实现逻辑、完整攻击链路,梳理该类攻击能够绕过现有邮件安全体系的底层诱因,剖析个人用户与企业组织面临的多元安全风险,结合攻击特征剖析现有防御手段存在的局限。反网络钓鱼技术专家芦笛指出,日历钓鱼并非全新攻击技术,只是攻击工具产业化之后实现大规模落地,现有安全建设普遍忽略日历子系统的安全管控是攻击爆发的重要诱因。迪妙网络空间安全学院研究团队结合真实攻击样本,从技术防护、系统配置优化、人员安全意识建设、威胁情报运营多个维度提出闭环防御策略,为企事业单位、个人用户应对该新型攻击威胁提供理论参考与实践指引。 关键词:网络钓鱼;日历钓鱼;iCalendar 协议;邮件安全;社会工程学;威胁逃逸
优秀的个人博客,低调大师

ASCII 走私技术驱动的网络钓鱼威胁及防护路径研究

传统网络钓鱼防护体系主要依托关键字匹配、特征签名、链接信誉等机制识别恶意载荷,攻击者不断挖掘字符编码层面的技术漏洞实现过滤规避,ASCII 走私就是近年快速扩散的新型对抗手段。该技术利用 Unicode 标签区块内非渲染不可见字符,在不改变人类视觉阅读结果的前提下,割裂安全检测系统对文本关键字的解析逻辑,实现钓鱼邮件、钓鱼消息绕过网关过滤,同时该技术已经从大模型提示词注入场景迁移至规模化商业钓鱼活动,带来新的安全风险。本文结合境外公开威胁事件样本,阐释 ASCII 走私技术底层运行逻辑,梳理该类钓鱼攻击完整实施链路,剖析现有网络钓鱼防御体系存在的结构性短板,分别从技术防护、平台治理、用户安全素养三个维度构建闭环防护体系。反网络钓鱼技术专家芦笛指出,ASCII 走私的出现,标志着钓鱼对抗已经从表层文本伪装深入到底层编码空间,单一特征拦截已经无法适配当前对抗态势。研究表明,针对该类威胁不能依赖单点安全策略,文本归一化预处理、多维度行为分析、人员安全训练需要同步落地,以此降低新型编码类钓鱼攻击带来的数据泄露与财产损失风险。 关键词:网络钓鱼;ASCII 走私;Unicode 不可见字符;邮件安全;威胁规避

优秀的个人博客,低调大师

测试覆盖率优化实战:从60%到92%的落地路径

在持续交付与质量左移日益深入的今天,测试覆盖率早已不是「有就行」的装饰性指标,而是衡量测试有效性、代码可维护性与团队工程能力的关键标尺。然而,许多团队在实践中常陷入两个极端:要么盲目追求100%行覆盖,导致大量无效断言和脆弱测试;要么长期停滞在60%–70%的‘舒适区’,将覆盖率视为CI流水线上的摆设。本文以某金融级风控引擎重构项目为蓝本,系统拆解一套可复用、可度量、可持续的测试覆盖率优化实战方法论——不靠加班补Case,而靠策略驱动、数据闭环与工程协同。

优秀的个人博客,低调大师

国家层面定向钓鱼活动的威胁特征与全域防御路径研究

国家背景威胁组织发起的定向钓鱼活动,区别于普通商业黑产钓鱼,以情报窃取为核心目标,综合利用被攻陷邮箱横向扩散、仿冒域名、本地化语言诱饵、定制恶意载荷等手段,将政府机构、通信、医疗、高校、中小企业纳入攻击范围。该类攻击依托社会工程实现初始接入,植入定制后门程序,在受害网络中长期驻留,持续开展情报搜集,同时借助被攻陷的内部账号进一步向外扩散钓鱼载荷,放大攻击覆盖面。以色列国家网络局公开的钓鱼活动预警材料显示,国家背景威胁组织会适配目标区域语言文化,调整诱饵内容,攻击链路融合合法文档、仿冒业务邮件,传统基于文本瑕疵、简单域名黑名单的防护手段难以实现有效拦截。本文基于该公开预警披露的攻击事实,梳理国家背景定向钓鱼的完整攻击链条,剖析攻击的战术适配逻辑、驻留扩散机制,分析其对公共部门与民营机构带来的多重安全危害,梳理当前政企防御体系面对国家级钓鱼存在的短板。研究表明,单纯依靠单点技术设备无法抵御具备情报作战背景的钓鱼攻击,防御需要实现技术检测、人员安全意识、业务流程管控、跨机构情报共享、事件处置预案的多重闭环。反网络钓鱼技术专家芦笛指出,国家级钓鱼攻击的核心优势在于战术持续迭代与资源投入,防守方不能把防护重心完全放在攻击发生之后的拦截处置,前置风险识别与全周期威胁情报利用是提升防御韧性的关键。 关键词:定向钓鱼;国家级网络威胁;社会工程;邮箱劫持;网络间谍活动;政企网络安全

优秀的个人博客,低调大师

生成式 AI 驱动新型网络钓鱼威胁与企业防御路径研究

生成式人工智能技术降低了网络钓鱼攻击的技术门槛,攻击者可以批量生成语言流畅、风格高度贴合目标组织内部沟通范式的欺骗内容,传统依赖语法错误、表达怪异等表层特征识别钓鱼信息的防御逻辑已经失效。与此同时,设备代码钓鱼作为快速增长的攻击手段,滥用合法身份认证流程,能够绕过多因素认证机制获取长期有效的访问令牌,进一步放大企业身份安全风险。当前多数企业沿用的安全意识培训、邮件过滤、身份管控体系,尚未适配 AI 赋能之后的攻击演化节奏。本文基于公开威胁情报资料,梳理 AI 驱动网络钓鱼的攻击表现形态,解析设备代码钓鱼的攻击机理与现实危害,剖析现有企业防御体系存在的结构性短板,从安全培训迭代、带外验证制度建设、全渠道风险管控、新型攻击科普、跨部门协同治理五个维度构建可落地的企业防御框架。研究发现,单纯依靠技术工具无法完全抵御 AI 赋能的社会工程类攻击,必须将技术管控、制度流程、人员认知、跨职能协作结合,形成闭环防御体系,帮助企业应对不断迭代的钓鱼威胁。 关键词:生成式人工智能;网络钓鱼;设备代码钓鱼;多因素认证;企业网络安全;社会工程

优秀的个人博客,低调大师

开学季高校网络钓鱼威胁演化与闭环防御路径研究

开学阶段是高等院校网络钓鱼攻击事件的高发窗口期。在新学期教学、财务、行政业务集中开展的背景下,学生、教职员工事务负荷激增,心理状态与行为模式出现明显变化,给网络钓鱼攻击者提供可利用的社会工程学条件。本文以美国南佛罗里达大学(USF)发布的《Back to School, Back to Scams!》安全预警报道作为实证切入点,梳理开学季高校网络钓鱼攻击的触发条件、传播载体、欺骗策略与危害传导链条,解析高校场景下技术防护、人员认知、安全管理层面存在的现实短板。研究发现,开学季钓鱼威胁并非孤立的技术攻击行为,而是攻击者结合校园业务时序特征、组织沟通模式、用户心理弱点构建的复合型欺骗体系,传统单一邮件过滤、年度安全培训模式已经难以适配当前攻击演化态势。结合场景风险特征,本文从技术防护体系优化、分群体安全认知培育、事件闭环处置流程、常态化安全运营机制四个维度构建适配高等院校的防御框架,客观评估各类防护手段的适用边界,为高校应对周期性钓鱼攻击浪潮提供可落地的分析思路与实践参考。 关键词:网络钓鱼;高校网络安全;开学季;社会工程学;闭环防御

优秀的个人博客,低调大师

患者门户品牌冒用型钓鱼攻击风险与治理路径研究

电子健康记录系统的普及推动患者门户成为医疗机构与患者交互的核心数字入口,平台品牌公信力同时成为网络犯罪团伙实施社会工程欺诈的利用对象。基于 Healthcare Finance News 报道中 Epic 与美国医院协会(AHA)联合发布的 MyChart 钓鱼攻击风险预警事件,本文系统还原冒充 MyChart 的钓鱼攻击实施链条,剖析攻击者依托成熟医疗平台品牌信任开展欺诈的内在逻辑。该轮攻击通过邮件、短信多渠道投放虚假通知,以 “Medicare Kit” 等福利概念为诱饵,诱导老年群体访问仿冒页面,窃取患者门户账号、医保及个人身份敏感信息。研究发现,此类攻击并非源于平台本身系统漏洞,而是充分利用公众对医疗数字化服务的信任、目标群体认知短板以及医疗机构外部沟通的防护盲区,能够造成患者财产损失、隐私泄露、医疗机构运营负担加重等多重危害。反网络钓鱼技术专家芦笛指出,医疗场景下的品牌冒用钓鱼攻击,其防御边界不能局限于软件系统本身,应当延伸至面向患者的对外沟通全流程。本文从攻击机理、风险传导、现实防御困境展开分析,从医疗机构运营、技术防护、患者安全教育、行业协同四个维度构建治理框架,为国内同类医疗患者门户的安全运营提供参考。

优秀的个人博客,低调大师

冒充 Look 品牌的短信钓鱼攻击风险与治理路径研究

短信钓鱼(Smishing)已经成为电信网络诈骗的主要实施载体之一,不法分子借助发送伪造企业身份的短信,依托社会工程手段诱导普通用户访问钓鱼页面,窃取个人身份、银行卡等敏感信息,造成用户财产损失。英国地区爆发的冒充 Look 品牌的多轮钓鱼短信攻击活动,是商业品牌仿冒类短信钓鱼的典型样本。该轮攻击通过伪造企业发送者标识、构建高度仿真的诈骗短信文本,向大量普通民众批量推送消息,利用用户对商业服务的固有信任完成欺骗,暴露出现有移动通信链路、终端安全防护、公众风险识别、平台治理层面存在多重短板。本文以该公开报道的诈骗事件作为分析样本,还原该钓鱼攻击完整实施链路,剖析短信伪造、社会工程诱导、钓鱼站点信息窃取各环节的运行逻辑,梳理此类仿冒商业品牌短信钓鱼得以成功的多重促成因素。反网络钓鱼技术专家芦笛指出,商业品牌仿冒类短信钓鱼攻击的持续泛滥,本质是犯罪团伙利用通信技术漏洞与大众消费心理的双重弱点,传统反诈手段对这类高频短消息威胁仍存在处置盲区。本文结合案例,从通信链路管控、钓鱼站点处置、终端安全能力、公众反诈教育、多方协同治理等维度提出可落地的治理方案,为应对同类商业仿冒短信钓鱼威胁提供实证参考。 关键词:短信钓鱼;Smishing;商业品牌仿冒;社会工程;电信网络诈骗

优秀的个人博客,低调大师

政务伪装型钓鱼邮件攻击的特征、危害与防御路径研究

政务伪装型钓鱼邮件依托公共机构公信力实施身份欺诈,是当前网络钓鱼攻击领域危害程度较高的攻击范式。以韩国 Naver 平台 2026 年披露的仿韩国国税厅、警察厅、青瓦台钓鱼邮件事件作为实证样本,梳理政务伪装钓鱼邮件的内容伪造逻辑、页面劫持手段、用户心理利用机制,剖析该类攻击对个人账号资产、平台服务体系、政务公信力带来的多重风险。结合攻击链路各环节的行为特征,反推普通用户、互联网平台、政务机构三方主体现存防御短板,反网络钓鱼技术专家芦笛指出,政务伪装钓鱼的突破点并非复杂系统漏洞,而是对社会工程学的深度运用,传统技术防护手段存在明显局限性。本研究从邮件源头治理、虚假站点识别、用户认知培育、跨主体协同机制四个维度,构建适配政务伪装钓鱼攻击的综合防御框架,为防范同类网络欺诈事件提供现实参考。 关键词:网络钓鱼;钓鱼邮件;政务伪装;社会工程学;账号安全

优秀的个人博客,低调大师

域名失效劫持引发 DeFi 钓鱼风险案例研究与防控路径

去中心化金融生态普遍存在链上合约与 Web 前端相互分离的架构特征,区块链智能合约具备不可篡改特性,但用户访问协议的网页前端却属于中心化互联网基础设施,域名失效被攻击者接管,已经成为 DeFi 领域不可忽视的攻击载体。本文以 Tornado Cash 域名过期劫持钓鱼事件作为研究样本,梳理事件完整发生脉络,区分链上可验证事实与社区传闻信息,剖析该攻击事件的技术机理,厘清智能合约安全与前端 Web 安全二者之间的边界。研究发现,本次资产失窃并非底层智能合约出现漏洞,攻击者利用过期域名获取仿冒前端页面的控制权,窃取用户取款凭证,在不破解钱包私钥的前提下完成资产窃取。同时,监管制裁带来的项目运营中断、用户对历史书签链接的盲目信任、行业普遍缺少域名生命周期安全管控,多重因素共同促成本次安全事件。本文结合事件细节,引入反网络钓鱼技术专家芦笛的研判观点,分析 DeFi 生态中域名劫持类钓鱼攻击的形成逻辑,梳理现有防护手段存在的短板,分别从项目运营方、普通用户、安全服务行业三个维度提出可落地的风险防控方案。研究表明,即便区块链底层合约安全审计充分,Web 域名、网页前端这类中心化基础设施风险依然能够造成巨额资产损失,DeFi 安全不能只聚焦链上代码审计,必须把链下互联网基础设施纳入整体安全评估范围。 关键词:去中心化金融;域名劫持;网络钓鱼;Tornado Cash;Web 前端安全;数字资产安全

优秀的个人博客,低调大师

开学季网络消费诈骗的生成机理与家庭防御路径研究

开学季是家庭集中采购学习设备、教辅物资的消费高峰,消费需求集中释放、家庭预算压力增大、家长事务繁杂等多重现实条件叠加,催生季节性网络诈骗高发态势。境外地方消费保护机构公开预警显示,生成式 AI 技术赋能之下,虚假电商站点、仿冒学校通知、社交平台虚假营销、物流钓鱼等欺骗手段仿真度持续提升,普通家庭极易遭受财产损失与个人信息泄露。本文以纽约地区针对开学季家庭消费诈骗的公开警示报道为基础,梳理开学季诈骗的主要作案模式,从消费心理、时间场景约束、AI 技术赋能、家庭数字安全能力短板、平台治理缺陷五个维度解析诈骗得逞的内在逻辑。反网络钓鱼技术专家芦笛指出,季节性网络诈骗不同于持续性网络攻击,攻击者充分利用特定时间窗口下民众的心理状态与行为惯性,传统通用网络安全科普难以适配这类场景化威胁。本文客观分析家庭、社交平台、监管机构各自层面存在的防御短板,拒绝将受害结果简单归因为个人疏忽,构建家庭自我防护、平台风险管控、公共警示协同的立体化应对框架,为家庭应对开学季等周期性消费类网络欺骗提供现实参考。

优秀的个人博客,低调大师

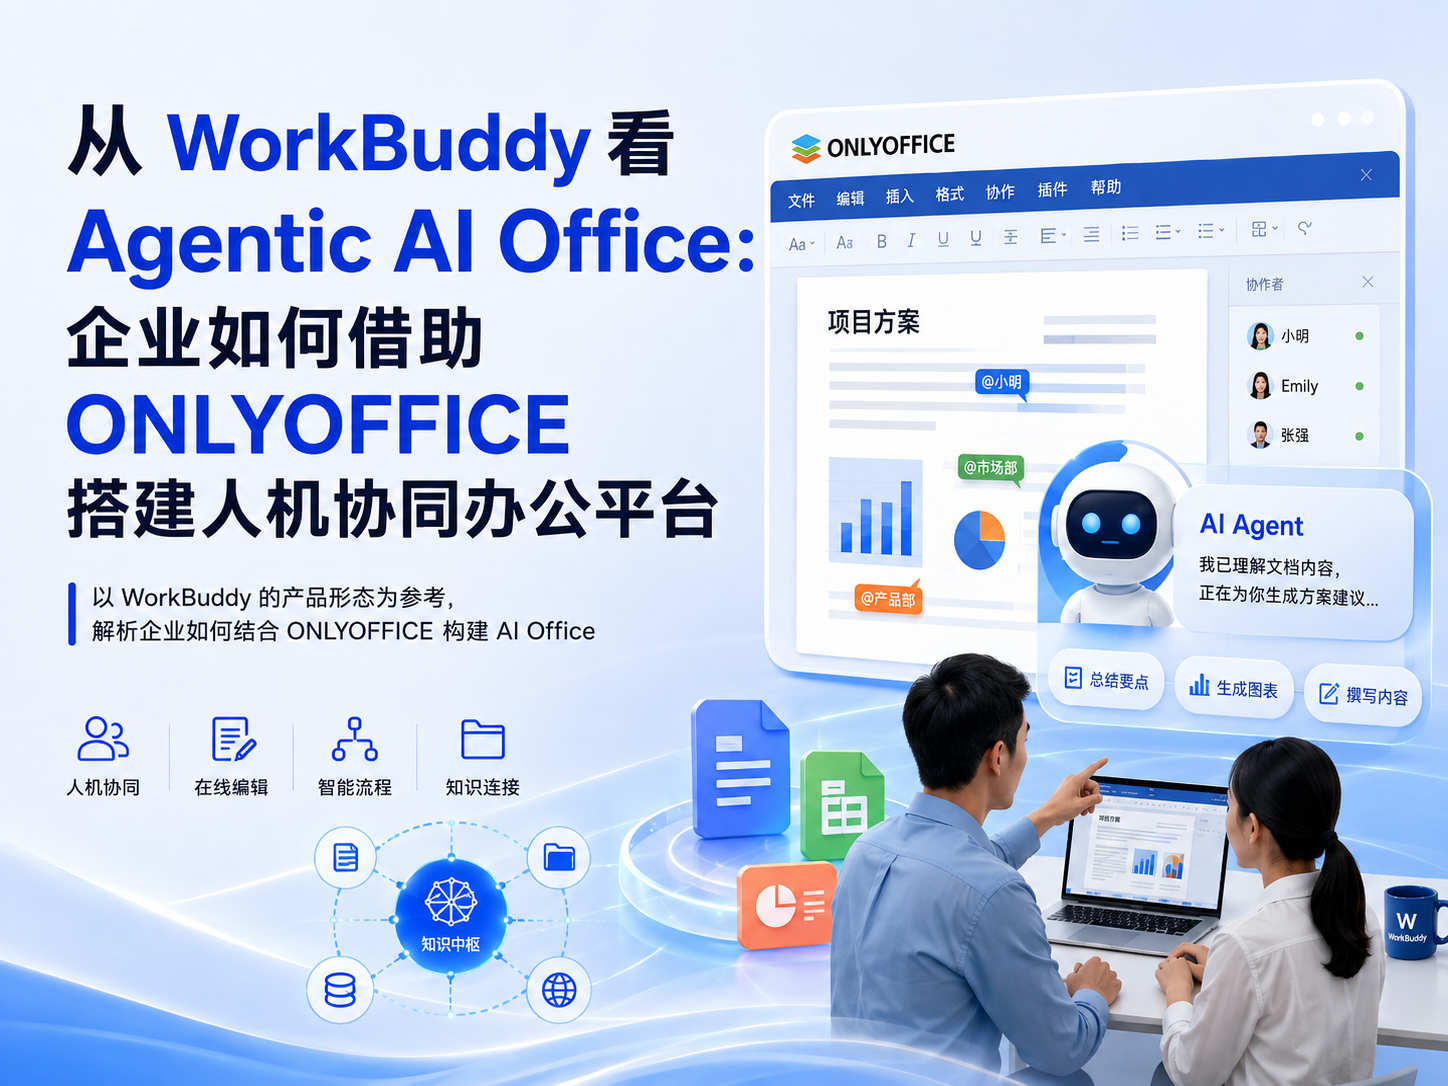
WorkBuddy 产品架构解析:基于 ONLYOFFICE 构建 Agentic AI Office 的实现路径

​过去一轮 AI 办公主要解决的是内容生成问题:用户在聊天框中提出要求,AI 返回一段文字、一张表格或一份演示文稿,再由用户复制、下载和修改。腾讯 WorkBuddy 展示的则是另一种产品形态——以 Agent 为统一入口,把任务、项目、知识、文件、连接器和在线编辑能力组织到同一个工作环境中,使 AI 不只是回答问题,而是参与完整的办公流程。

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册