首页 文章 精选 留言 我的

精选列表

搜索[大型语言模型],共10000篇文章
优秀的个人博客,低调大师

2017年预测大型数据泄露事故将不可避免

每年这个时候,我们都会开始预测未来一年可能发生的事情,并回顾我们对前一年的任何不完美的预测。 在2017年仍将继续引起轩然大波的预测是围绕数据完整性攻击。我们将会看到更复杂且无法检测的数据完整性攻击,主要出于两个目的:金钱利益和政治操纵。 当然,数据完整性攻击并不是新鲜事。数据完整性是一种承诺或者说保证,信息只能由授权用户访问或修改。数据完整性攻击的目的是获取未经授权访问以因为各种目的而修改数据,这是对数据的终极武器化。 经典例子包括2008年巴西伐木公司访问政府系统以提高伐木配额以及2010年臭名昭著的Stuxnet蠕虫病毒使用非常小的变更试图摧毁伊朗核计划。在2013年,叙利亚团伙入侵美联社的Twitter账户并发文称奥巴马在白宫爆炸中受伤,这个信息导致道琼斯指数下降147点。 快进到2015年,Anonymous开始发布美国和中国企业的财务报告,以说明这些公司欺骗故事的事实,例如,通过损害REXLot控股公司的品牌声誉,一个游戏开发商获得非常高的收益。同一年,摩根大通遭遇数据泄露事故以及随后的市场操控。到2016年,世界反兴奋剂机构合民主国家委员会遭受攻击,这些例子都说明攻击者利用数据完整性攻击来让企业和组织尴尬。 网络攻击如何变得更糟? 这与去年的预测有什么不同?这些攻击为何会变得更糟?第一代网络攻击是关于切断对数据的访问,然后是数据窃取。现在,我们已经开始看到被盗数据被更改,影响所有操作组件。 物联网(IoT)的广泛应用意味着攻击者拥有了无限数量的攻击面以及他们可操纵的对象。这给整个行业带来前所未有的风险。 现在互联的世界不断产生大量数据,这些数据帮助企业、行业专家和分析师来推动决策、预测问题等。数据完整性攻击可能摧毁整个公司,整个股市也可能因为错误的数据而崩盘。如果数据被修改,从交通灯到供水等电网和其他IoT系统都可能受到严重影响。而最大的危害是,在真正的损害显露出现之前,这些数据更改可能在多年都不会被发现。这里的关键是信任,如果我们无法信任接收到的数据,高级政府官员、企业高管、投资者和普通消费者的决策都会受到影响。 应该如何保护数据 在这一点上,你可能已经非常会感到害怕,那我们是否可以做些什么呢?答案是肯定的。当与企业交谈时,笔者通常都会问“你在试图保护什么?”如果你不知道你在保护什么数据,则没有必要花钱保护它。这是非常直接的问题,但也是难以回答的问题。尽管如此,企业可以做的事情是确保自己的安全。 数据泄露事故仍将继续发生,随着这些攻击事件规模和复杂性增加,重点关注这些攻击可能会占用企业IT安全大量资源,更好的起点是知道你想要保护什么。 本文转自d1net(转载)

优秀的个人博客,低调大师

大数据给大型药企带来的机会与风险

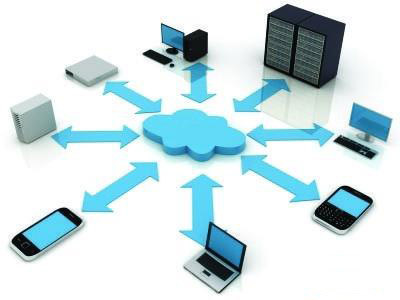
对于患者每次吸入抗肺气肿药物Onbrez的情况,诺华公司(Novartis)都想利用云服务记录下来。这家瑞士制药商跟美国技术公司——高通公司(Qualcomm)合作,开发一种联网的吸入器,可以将吸入频度信息发送到被称为“云”的远程计算机服务器上。 这种新的医疗技术旨在让患者通过智能手机或平板电脑去了解自己的用药情况,医生们也能够通过网络立刻获悉数据,以便监测患者的病情。 这种新的医疗技术也使相关公司有机会创建海量的“大数据”——有关患者病情的大量信息,以及有关某款药物或某款器械有效性的大量信息,都在通过无线传输的方式从潜在的数千名、甚至数百万名患者那里传送到数据库中。 所谓的“医学物联网”,对于全世界的制药公司和技术公司来说,潜在的规模并不逊色,两类公司都在寻求增长,较小型的公司则着眼于提供定制的产品和服务。 医学物联网打造了看似不可能联手的联盟。 例如:诺华公司国内的竞争对手罗氏公司(Roche)也跟高通公司进行了合作,丹麦的抗糖尿病制药商诺和诺德公司(Novo Nordisk)跟IBM公司合作开发云链接设备项目,而医疗设备制造商美敦力公司(Medtronic)正在跟美国数据分析企业Glooko公司进行合作。 同时,据知情人士透露:葛兰素史克公司(GlaxoSmithKline)正在跟高通公司谈判,欲建一家医疗技术合资企业,投资规模可能会高达10亿美元。 然而,风险与机会结伴而来。 安全专家警告说:黑客窃取的医疗信息比黑市上出售的信用卡详细信息更加重要,因为骗子们可以利用医疗信息伪造身份证件,去购买医疗设备或药品,然后可以将这些设备或药品转售,或者用来申请虚假的保险索赔。 美国疾病控制与预防中心估计,美国一年中有3,500万人次出院,看医生或去医院看病的情况有10亿人次,开出的处方会更多,其中绝大部分信息都储存在云数据库中。 对云服务的担忧 目前,医学物联网正在将越来越多的联网设备引入到运算中,将更多机密的患者数据推向了云服务平台。 专家们称:这就有可能给窃贼创造新机遇,他们试图掌握医疗单位的秘密信息,可能会把目标对准姓名、出生日期、保单号码、账单数据和诊断编号,用来获取药品。 高通生命公司(Qualcomm Life)是高通公司四年前成立的医疗保健部门,该公司的资深副总裁里克·瓦伦西亚(Rick Valencia)说:“最薄弱的一环往往是医疗设备本身,因为在设计时没有想到这些设备会用于互联网,没有想到信息会存储在云基础设施中。” 美敦力公司是世界上最大的独立医疗设备制造商。2014年,该公司称:在几次网络攻击中,该公司的糖尿病业务部丢失了患者的病例。 埃里克·沃勒布莱特(Erik Vollebregt)是阿姆斯特丹的一位律师,专门保护医疗设备网络安全和隐私。他说:“信息越多,身份信息盗窃就越容易,黑客卖给第三方的资料就越有价值。” 沃勒布莱特称:对于犯罪分子来说,非法侵入联网医疗设备,威胁患者生命,敲诈制造商,这些也都是有可能发生的。 对于危害患者的黑客,并没有文献记载。尽管如此,去年美国食品和药物管理局(FDA)警告说:输液泵可能会容易受到攻击,要求医疗服务部门停止使用输液泵。 智能镜片 诺华公司的目标是,到2019年将用于治疗慢性肺病的吸入器推向市场。包括Aerocrine公司和微软公司(Microsoft)在内的其他制药-技术联盟,都正在合作开发分析过敏患者和哮喘患者数据的云项目。 与此同时,谷歌公司(Google)正在跟法国制药商赛诺菲公司(Sanofi)合作,搜集并分析来自糖尿病患者的信息。这家美国技术巨头跟诺华公司也有合作,两家公司一起开发一种智能镜片,用来检测糖尿病人的血糖水平。 所有参与这些项目的公司都表示,要尽最大努力保护患者的资料,使其免受黑客的攻击。 荷兰的飞利浦公司(Philips)求助于总部位于旧金山的身份管理软件制造商ForgeRock公司,以免使自产医疗设备的数据落入坏人之手。 软件安全专家、挪威科技工业研究院(SINTEF)基金会的玛丽·穆厄(Marie Moe)称:起搏器使她的心脏保持跳动,但其中的无线端口容易使起搏器遭受干扰,可是若没有起搏器,她是无法生存的。 穆厄告诉路透社的记者说:“对于某些患者群体来说,无线接口是大有益处的。但是,作为一名研究安全的人员,我知道连接也意味着会产生漏洞。” 本文转自d1net(转载)

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册