首页 文章 精选 留言 我的

精选列表

搜索[安全框架],共10013篇文章
优秀的个人博客,低调大师

java安全框架shiro(一)

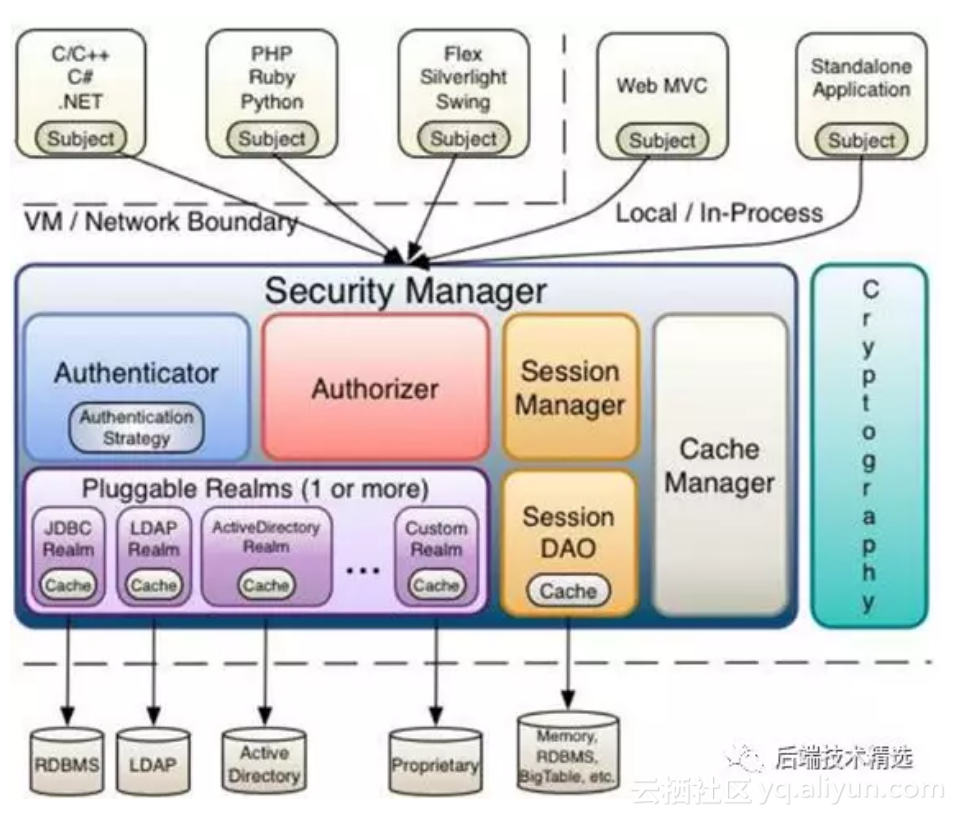
第一个简单的案例 ,通过读取.ini文件的方式模拟登陆, 1.通过Factory工厂的getInstance()方法来获取SecurityManager的实例,实例化Factory需要一个ini文件的路径作为参数; 2.将上面获取的实例set到 SecurityUtils这个类里,SecurityUtils类有一个get方法来获取Subject类 3.Subject这个类就是用来登陆和退出的,但是需要一个AuthenticationToken实例作为参数 上面是步骤,下面就来一步一步的介绍,最后会在最下面给出代码 第二步我就不说了,方法是静态的,直接类名调用就好了; 现在来到第三步,现在应该是得到subjiect的实例了,需要登录,但是需要一个token实例 现在token也有了,然后我们进行登录; 这里给出一个.ini文件的基本示例,把这个文件所在的路径填入第一步实例化工厂时的参数里即可 最后给出简单案例的代码 package com; import org.apache.shiro.SecurityUtils; import org.apache.shiro.authc.AuthenticationToken; import org.apache.shiro.authc.UsernamePasswordToken; import org.apache.shiro.config.IniSecurityManagerFactory; import org.apache.shiro.mgt.SecurityManager; import org.apache.shiro.subject.Subject; import org.apache.shiro.util.Factory; /** * 测试shiro第一个案例 * */ public class App { public static void main( String[] args ) { { /*实例化工厂*/ Factory<SecurityManager> factory = new IniSecurityManagerFactory("classpath:shiro.ini"); /*获取实例*/ SecurityManager instance = factory.getInstance(); /*设置参数*/ SecurityUtils.setSecurityManager(instance); /*获取登录实例*/ Subject subject = SecurityUtils.getSubject(); /*实例化token,传入登录的用户和密码*/ AuthenticationToken token = new UsernamePasswordToken("admin1", "admin"); try { /*进行登录*/ subject.login(token); /*退出登录*/ subject.logout(); }catch (Exception e){ System.out.println("登录错误!!"); } } } } maven中添加的依赖 <dependencies> <dependency> <groupId>org.apache.shiro</groupId> <artifactId>shiro-spring</artifactId> <version>1.3.2</version> </dependency> <dependency> <groupId>org.apache.shiro</groupId> <artifactId>shiro-core</artifactId> <version>1.3.2</version> </dependency> <dependency> <groupId>org.apache.shiro</groupId> <artifactId>shiro-web</artifactId> <version>1.3.2</version> </dependency> <dependency> <groupId>org.apache.shiro</groupId> <artifactId>shiro-aspectj</artifactId> <version>1.3.2</version> </dependency> <dependency> <groupId>org.apache.shiro</groupId> <artifactId>shiro-ehcache</artifactId> <version>1.3.2</version> </dependency> <dependency> <groupId>commons-logging</groupId> <artifactId>commons-logging</artifactId> <version>1.1.3</version> </dependency> </dependencies>

优秀的个人博客,低调大师

Spring Security 5.2.0 正式发布,Spring 安全框架

Spring Security 5.2.0 正式发布了,本次更新带来众多新特性和 bug 修复,摘取部分如下: 新特性 添加 Hello RSocket 示例#7504 添加 RSocket 参考#7502 将 OAuth2 资源服务器添加到“模块”部分#7498 初始 SAML2 登录文档#7495 SAML 2 断言 - 始终要求签名验证#7490 添加响应消息 CurrentSecurityContextPrincipalArgumentResolver#7488 完善 CurrentSecurityContextArgumentResolver#7487 添加 ClientRegistration.withClientRegistration(ClientRegistration)#7486 将 hasAuthority 方法添加到 RSocketSecurity#7478 对齐 Servlet ExchangeFilterFunction CoreSubscriber#7476 WebFluxSecurityConfiguration 不配置 oauth2Client#7470 允许在 OAuth2LoginSpec 中自定义 OAuth2AuthorizationRequestRedirectWebFilter#7467 在 OAuth2LoginSpec 中添加自定义 OAuth2AuthorizationRequestRedirectWebFilter 的功能#7466 支持文档清除站点数据#7463 支持文档 RFC 8414#7462 文档反应式模拟测试#7460 使用 Schedulers.boundedElastic()#7457 …… 完整更新内容见更新说明。

优秀的个人博客,低调大师

Spring Security 5.4.0-RC1 发布,Spring 安全框架

Spring Security 5.4.0-RC1 发布了,更新亮点包括: OAuth 2.0 允许自定义 ClientRegistration.clientAuthenticationMethod 简化内省特定属性的检索 Web 无需 WebSecurityConfigurerAdapter 反应性 SwitchUserWebFilter 用于模拟用户 添加 AuthenticationConverterServerWebExchangeMatcher Kotlin 支持在 Server Kotlin DSL 中自定义过滤器 SAML 2.0 添加 RelyingPartyRegistrationResolver 添加基于元数据的 RelyingPartyRegistration 结构 支持 SAML 2.0 SP 元数据端点 添加 AuthnRequest 自定义支持 添加 ConditionValidator 配置支持 更新说明:https://spring.io/blog/2020/08/14/spring-security-5-4-0-rc1-released

优秀的个人博客,低调大师

Spring Security 5.4.0-M2 发布,Spring 安全框架

Spring Security 5.4.0-M2 发布了,更新亮点包括: OAuth 2.0 OAuth2AuthorizedClientArgumentResolver 获取了 OAuth2AuthorizedClientManager bean 添加 JWTProcessor 配置后处理器 用于 XML 的 OAuth2AuthorizedClientArgumentResolver 在 OAuth2AuthorizationCodeGrantWebFilter 中添加 ServerRequestCache 设置器 oauth2Client 测试支持不再需要 HttpSessionOAuth2AuthorizedClientRepository 将 issuerUri 添加到 ClientRegistration Web 改进StrictHttpFirewall 弃用 X 帧选项 ALLOW-FROM 用允许/阻止列表替换白名单/黑名单 Kotlin 向 Security DSL 添加改进的功能变体 更多内容见:https://spring.io/blog/2020/07/02/spring-security-5-4-0-m2-released

优秀的个人博客,低调大师

Spring Security 5.3.0.RC1 发布,Spring 安全框架

Spring Security 5.3.0.RC1 发布了,主要更新内容包括: RSocket gh-7935- 添加 RSocket 身份验证扩展支持 OAuth 2.0 gh-7699- 引入反应式 OAuth2Authorization success/failure 处理程序 gh-4886- 将 Jackson 支持添加到 OAuth2 会话相关的类 Test gh-7828- 添加 oauth2Login 反应式测试支持 gh-7886- 添加 oauth2Client MockMvc 测试支持 Docs gh-7801- 现代化文档样式 更新说明:https://spring.io/blog/2020/02/05/spring-security-5-3-0-rc1-released

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册