研究人员最新发现了九个影响 X.Org 服务器以及 XWayland 组件的安全漏洞。其中,8 个漏洞由 Trend Micro 的 TrendAI Zero Day Initiative 发现并公布。还有一个漏洞则由红帽公司的资深 X.Org 输入开发人员 Peter Hutterer 发现。
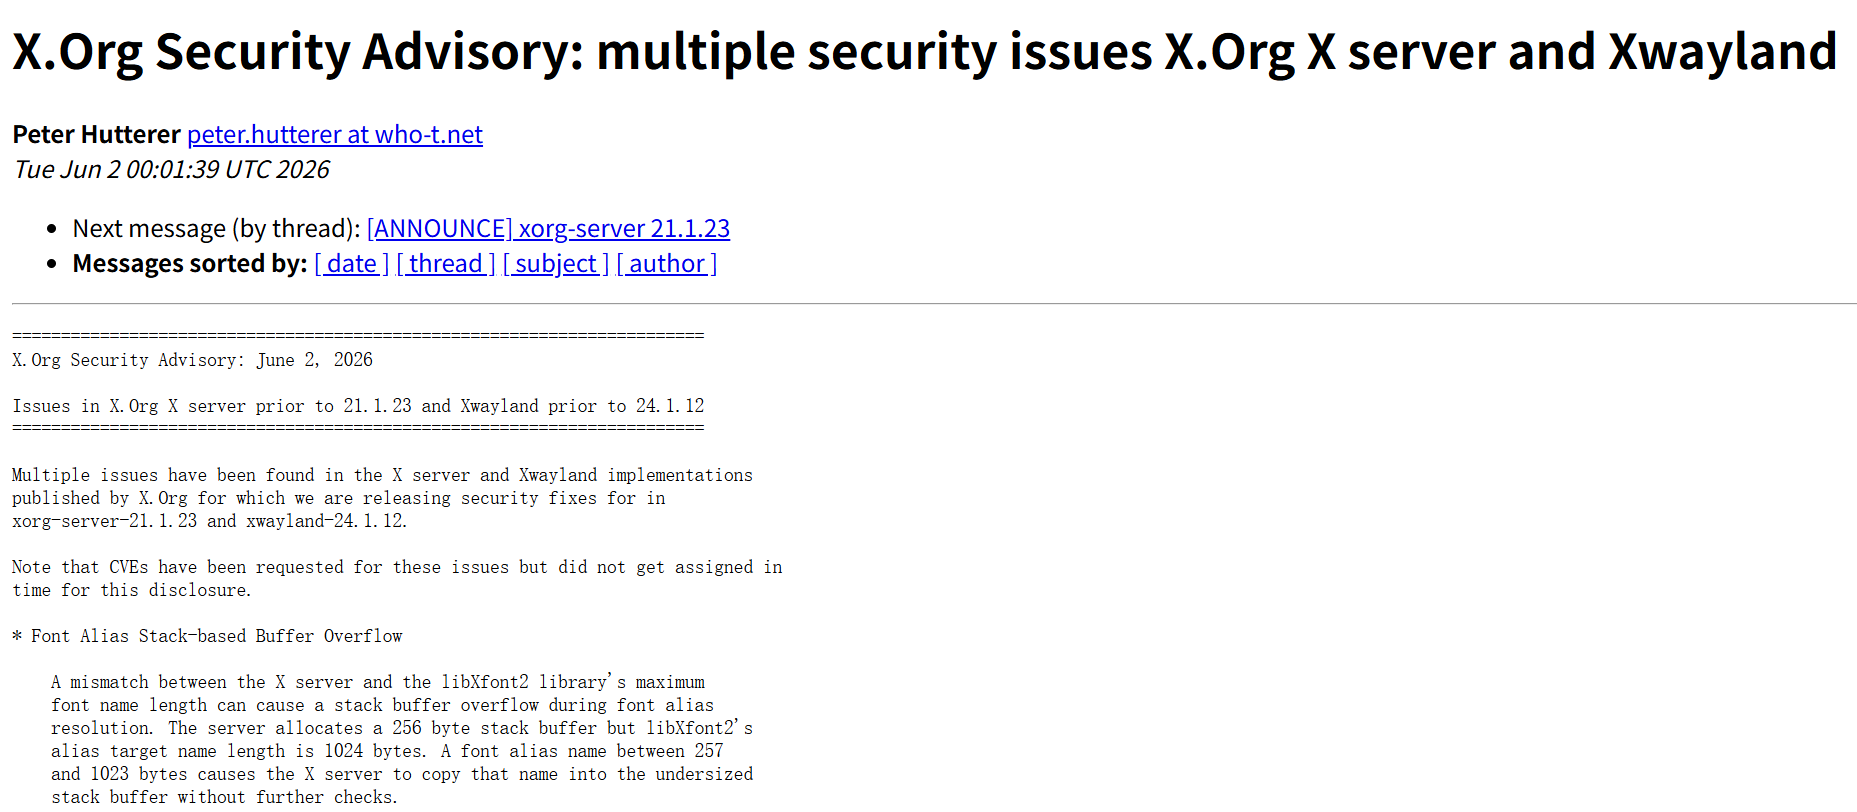
这些漏洞包括:
- Font Alias Stack-based Buffer Overflow
- XSYNC Use-After-Free in miSyncDestroyFence()
- XKB Key Types Stack-based Buffer Overflow
- XKB SetMap Request Stack-based Buffer Overflow
- XSYNC Use-After-Free in FreeCounter()
- XSYNC Use-After-Free in SyncChangeCounter()
- GLX ChangeDrawableAttributes Out-Of-Bounds Read/Write
- CreateSaverWindow Use-After-Free Information Disclosure
- DRI2 DRIGetBuffers/DRIGetBuffersWithFormat Out-Of-Bounds Write
关于披露的更多详情可参阅 xorg-announce list。项目团队计划发布 xorg-server 21.1.23 和 xwayland 24.1.12 以解决这些安全问题。