
首页 文章 精选 留言 我的
优秀的个人博客,低调大师

微信关注我们

原文链接:https://www.oschina.net/news/254563

转载内容版权归作者及来源网站所有!

低调大师中文资讯倾力打造互联网数据资讯、行业资源、电子商务、移动互联网、网络营销平台。持续更新报道IT业界、互联网、市场资讯、驱动更新,是最及时权威的产业资讯及硬件资讯报道平台。

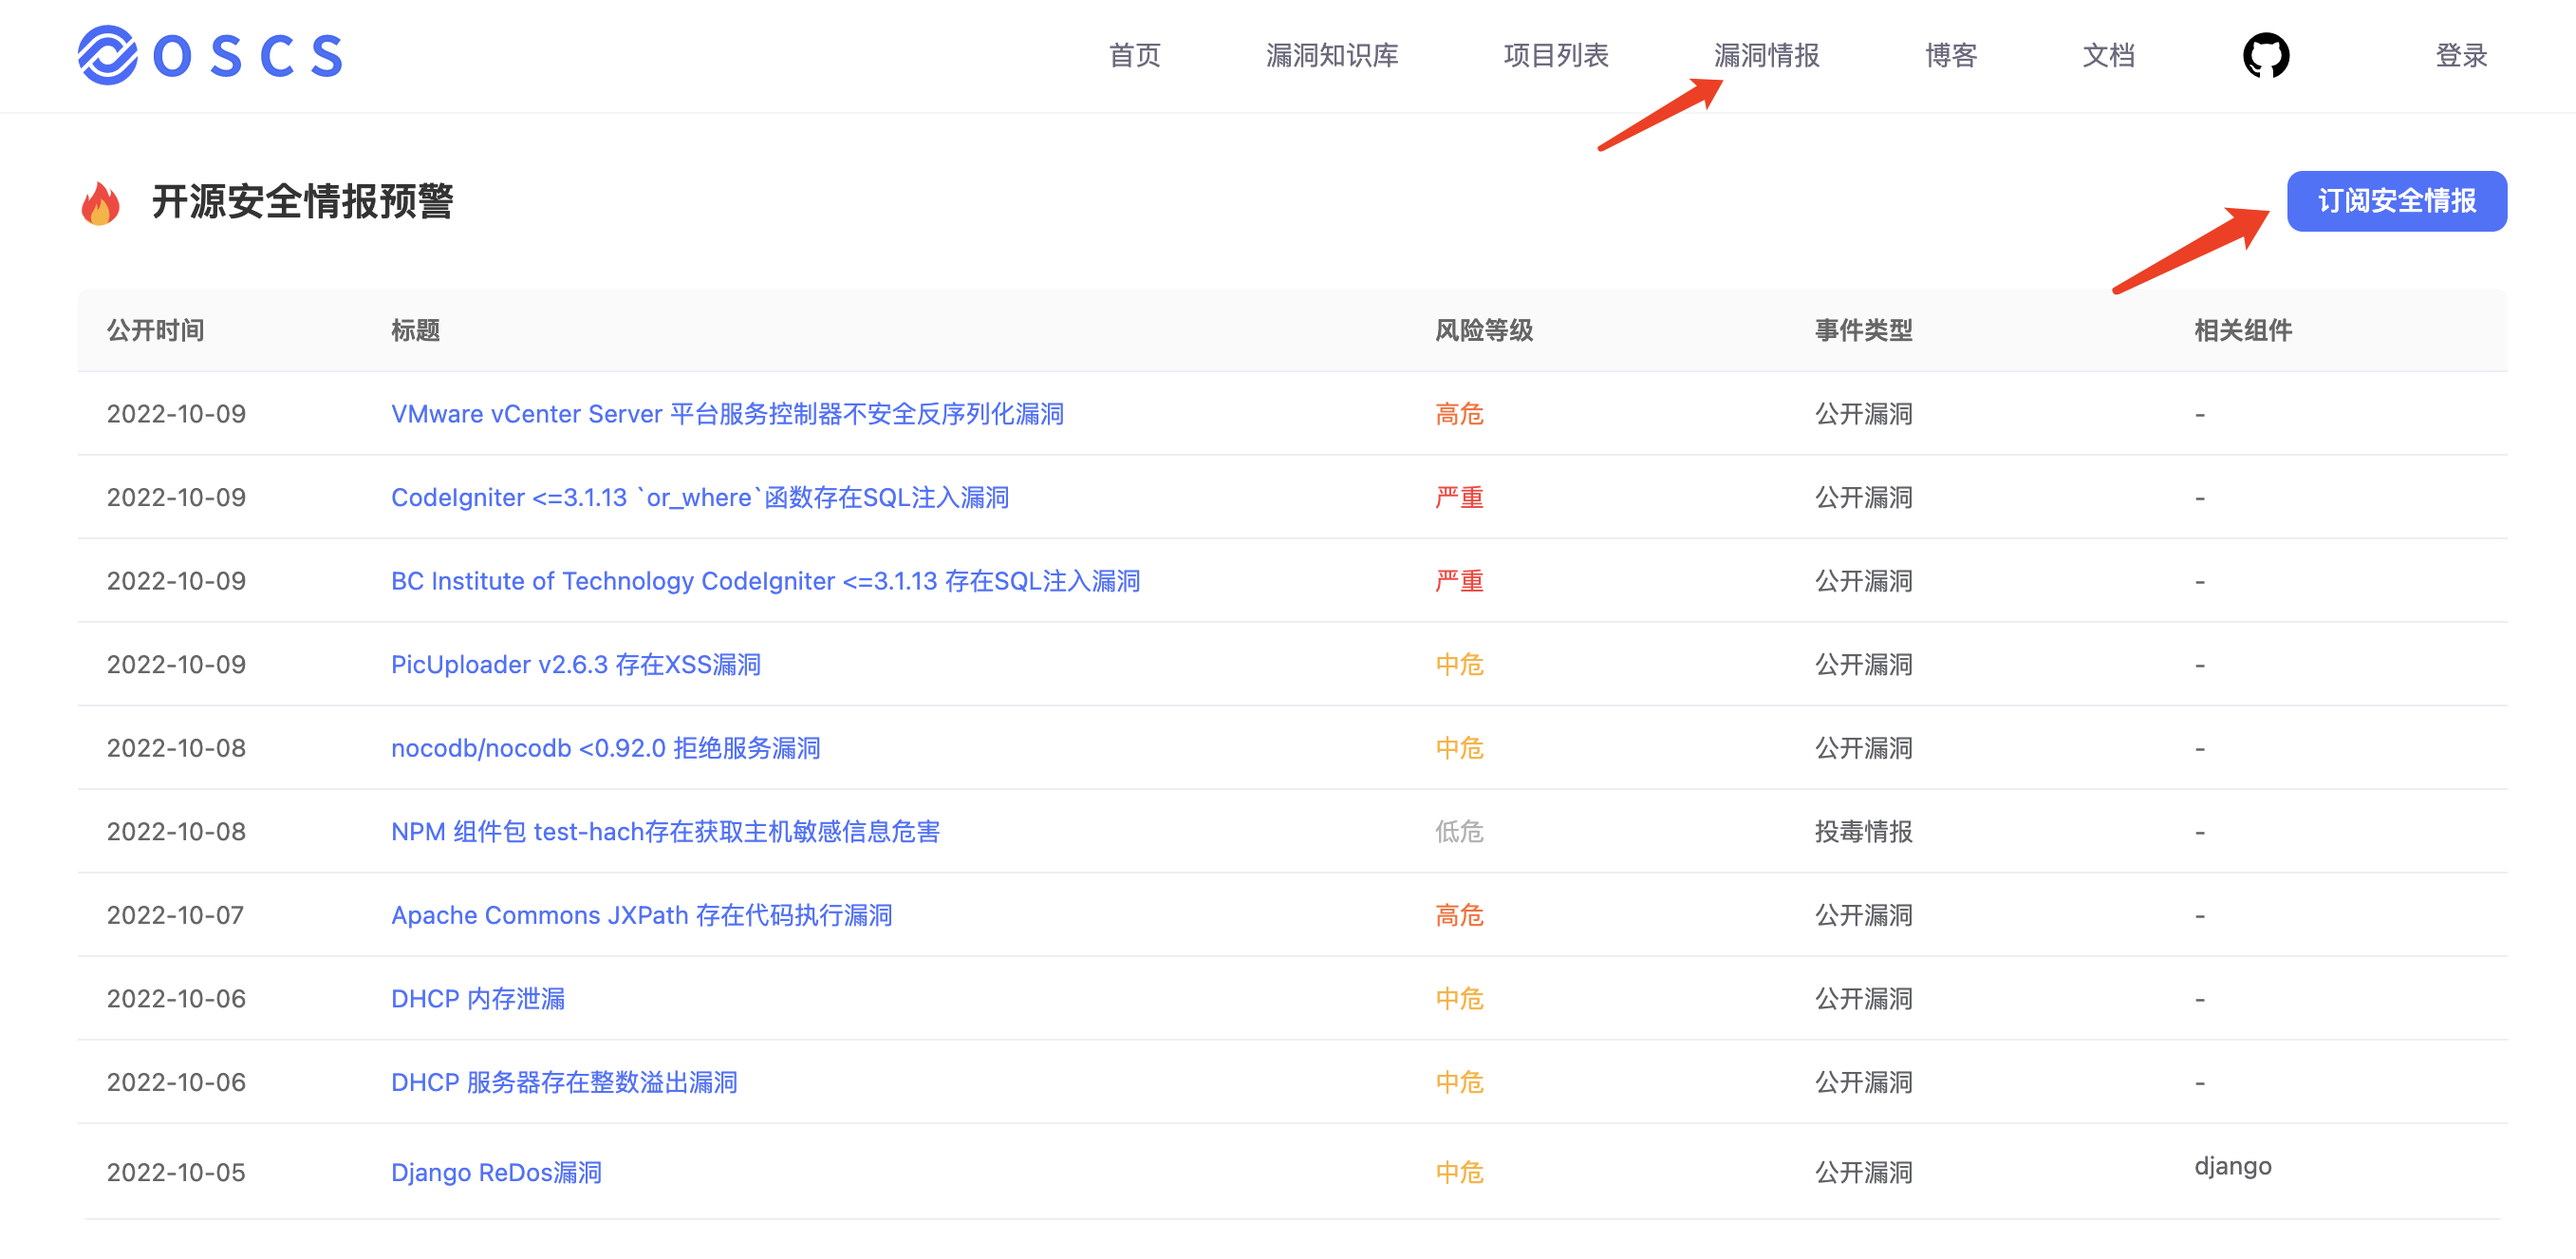
Apache Airflow Spark Provider 任意文件读取漏洞

漏洞描述 Apache Airflow Spark Provider是Apache Airflow项目的一个插件,用于在Airflow中管理和调度Apache Spark作业。 受影响版本中,在JDBC连接时,由于没有对conn_prefix参数做验证,允许输入"?"来指定参数。攻击者可以通过构造参数?allowLoadLocalInfile=true连接攻击者控制的恶意mysql服务器,读取Airflow上的任意文件。 漏洞名称 Apache Airflow Spark Provider 任意文件读取漏洞 漏洞类型 输入验证不恰当 发现时间 2023-08-17 漏洞影响广度 一般 MPS编号 MPS-w0kg-9vl7 CVE编号 CVE-2023-40272 CNVD编号 - 影响范围 apache-airflow-providers-apache-spark@(-∞, 4.1.3) 修复方案 将组件 apache-airflow-providers-apache-spark 升级到 4.1.3 或更高版本 参考链接 https://www.oscs1024.com/hd/MPS...

Apache Ivy<2.5.2 存在 XXE 漏洞

漏洞描述 Apache Ivy 是一个管理基于 ANT 项目依赖关系的开源工具,文档类型定义(DTD)是一种文档类型定义语言,它用于定义XML文档中所包含的元素以及元素之间的关系。 Apache Ivy 2.5.2之前版本中,当解析自身配置、Ivy 文件或 Apache Maven 的 POM 文件时允许下载外部DTD并加载其中包含的任何实体引用,当 Apache Ivy 解析的XML文件由攻击者可控时,攻击者可利用 XXE 获取目标主机上 Apache Ivy 有权访问的任意文件。 漏洞名称 Apache Ivy<2.5.2 存在XXE漏洞 漏洞类型 输入验证不恰当 发现时间 2023-08-21 漏洞影响广度 极小 MPS编号 MPS-2022-67125 CVE编号 CVE-2022-46751 CNVD编号 - 影响范围 org.apache.ivy:ivy@[2.0.0-beta1, 2.5.2) 修复方案 升级org.apache.ivy:ivy到 2.5.2 或更高版本 将 javax.xml.accessExternalDTD 设置成空字符串禁止外部实体引用的访问...

相关文章

发表评论

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册