PyCharm 2022.3 EAP 3 已发布,新的 EAP 版本引入了在“调试控制台”和“评估”对话框中执行异步代码的功能,改进了类文档字符串某些部分的解析和呈现,增强了使用 HTTP 客户端和 Docker 的用户体验,并添加了支持用于新的 CSS 功能。
文档字符串
PyCharm 2022.3 EAP 3 提供了对文档字符串的更新支持,包括对属性和参数的解析以及文档字符串呈现方式的改进。
更好地解析类文档字符串中的属性和参数
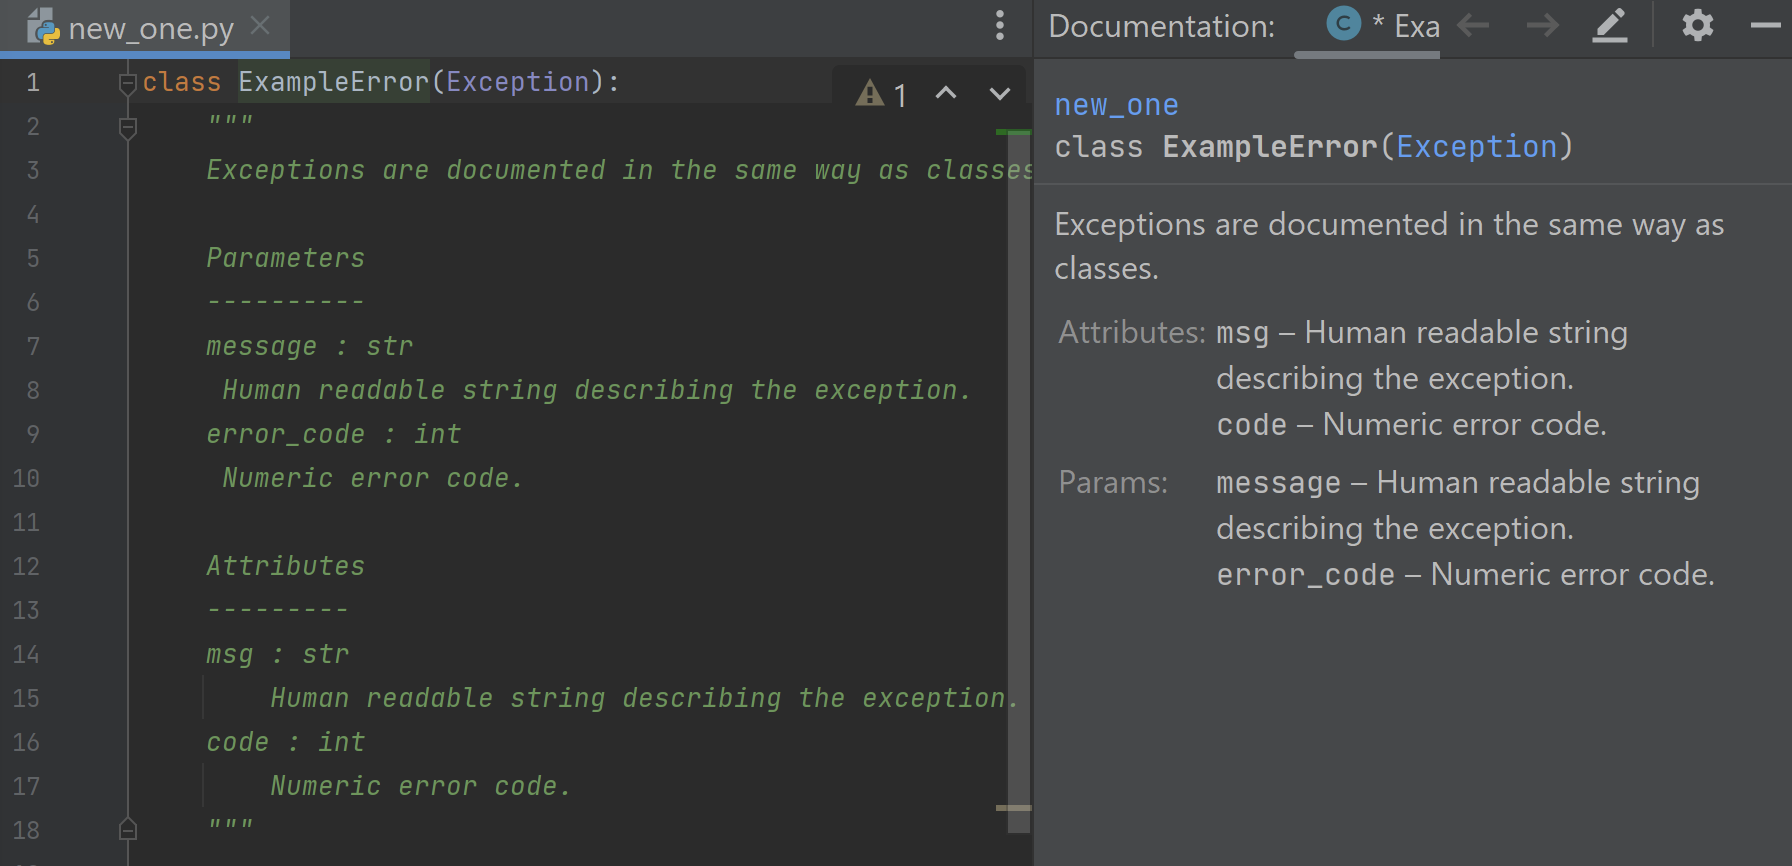
PyCharm 现在呈现类文档字符串的属性部分,有助于提供有关继承属性的信息。
PyCharm 现在能够检索包含在类文档字符串中的属性描述,并将其呈现在属性的快速文档弹出窗口中。
![]()
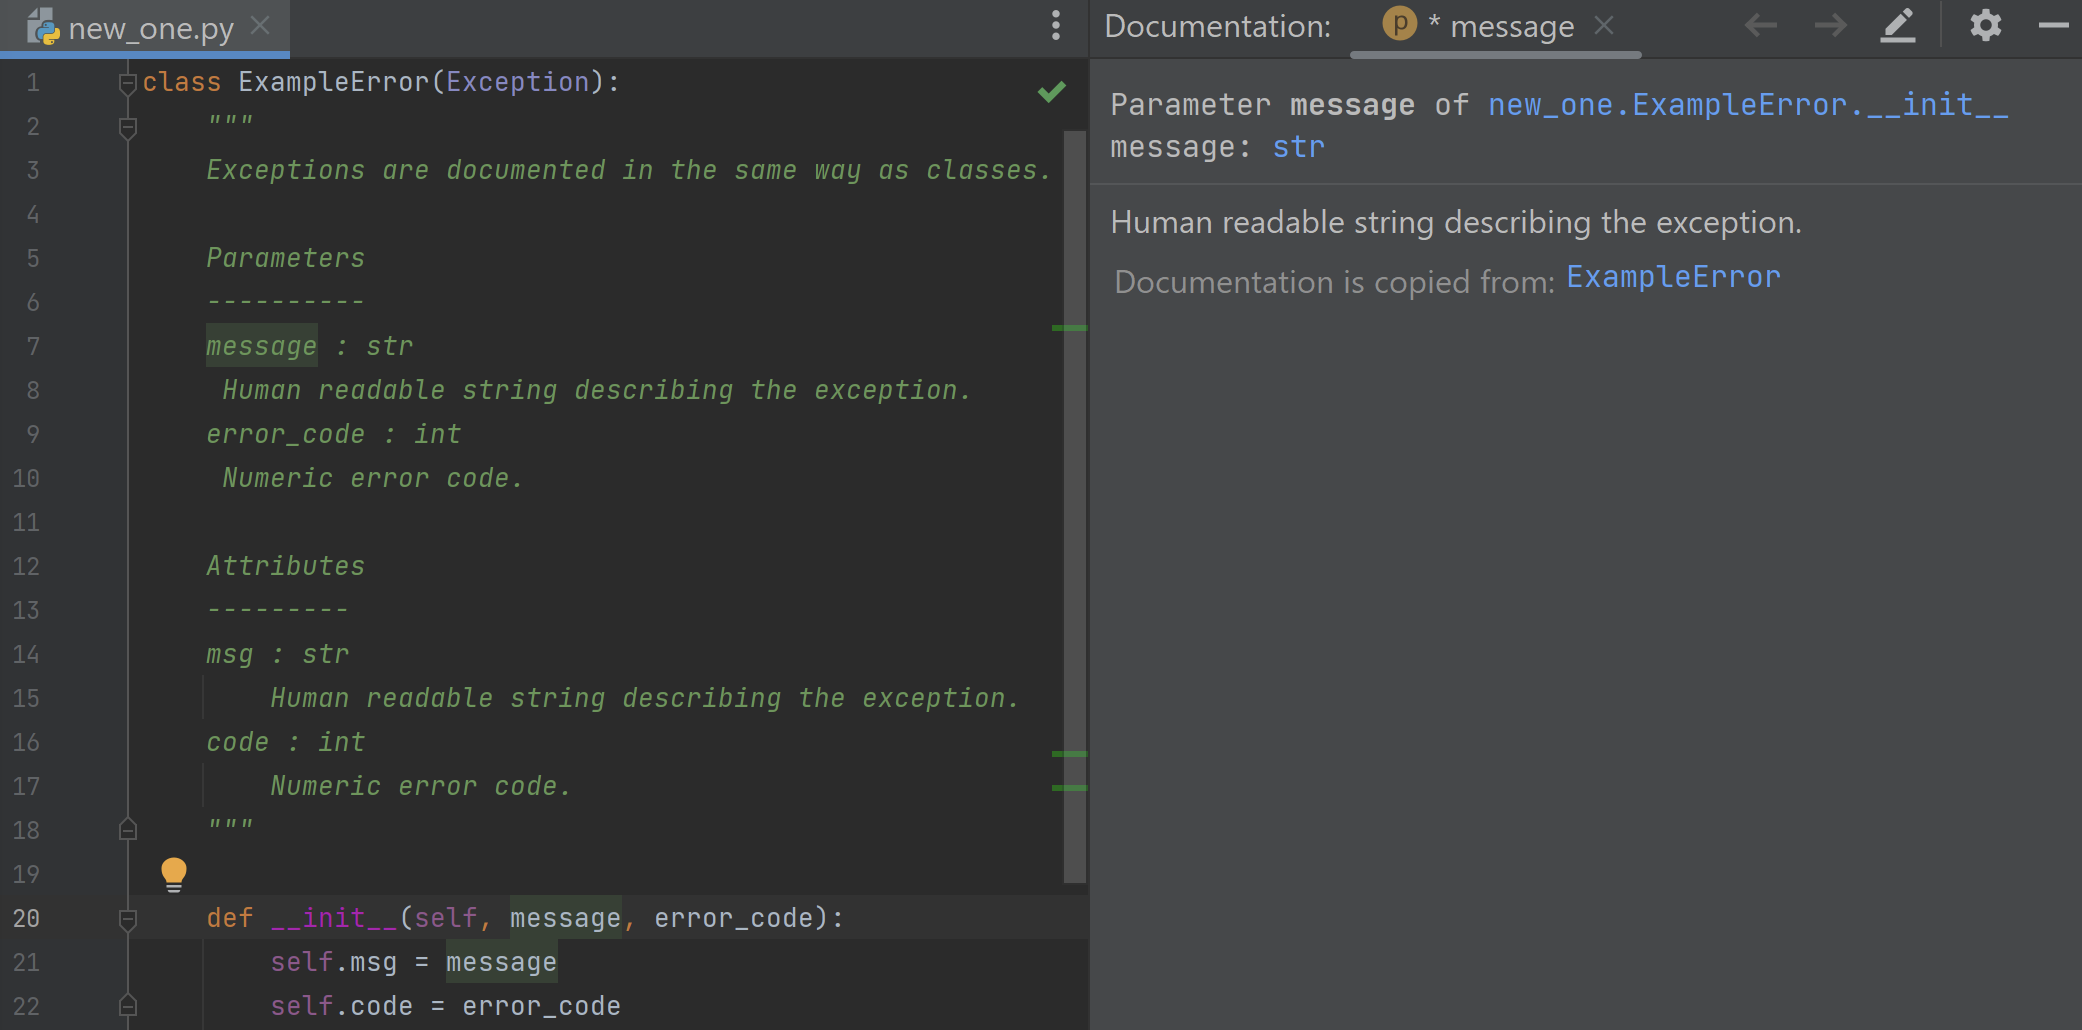
IDE 从类文档字符串中识别初始化参数的描述,并将它们呈现在参数的快速文档弹出窗口中。
![]()
要查看快速文档弹出窗口,只需将鼠标悬停在编辑器中的符号上或将插入符号放在符号上,然后在 macOS 上按F1或在 Windows 和 Linux 上按Ctrl+P 。
正确渲染文档字符串描述后没有空行的部分
PyCharm 2022.3 将改进 IDE 解析和呈现文档字符串的方式。PyCharm 将提供一个组织整齐的快速文档弹出窗口,因为即使在文档字符串中省略了描述和参数标签或部分名称之间的空白行,描述也将与其他部分分开。
调试器
能够在调试控制台中执行异步代码
PyCharm 2022.3 将在调试控制台、评估对话框、条件属性的断点中识别并执行异步代码,并使用评估和日志属性评估结果。
在评估异步表达式时,将能够在调试控制台和评估对话框中在函数外部使用 await 关键字,修复了处理多个事件循环的问题。
请注意,此功能适用于 Python 3.8 及更高版本。
HTTP 客户端的代码风格改进
HTTP 客户端现在为带有长 URL 的请求提供了更好的格式化选项。您还可以使用将查询参数放在单独的行意图操作将查询分成不同行上的较小片段。
为了控制您对 HTTP 请求格式的偏好,Settings / Preferences |中实现了一个新选项。
HTTP 客户端:用于 JavaScript 处理程序的预请求脚本和新 API
HTTP 客户端现在支持在请求之前执行的脚本块,可以在请求执行之前生成一些数据,并使用变量将其放入最终请求中。
PyCharm 2022.3 还提供了 сrypto API,使代码能够计算HTTP 请求的md5或sha1哈希值。
对于简单的情况,IDE 现在具有一组新的随机变量。
支持新的 CSS 功能
此版本对 PyCharm 的 CSS 支持进行了多项改进。
首先,PyCharm 现在理解 @supports 规则,将语句块与 @supports 条件相关联。
PyCharm 2022.3 还包括对视口单元的支持。视口百分比长度与初始包含块的大小有关。该块本身基于视口(对于连续媒体)或页面区域(对于分页媒体)的大小,并相应地进行缩放。
Docker
新意图动作:Pull Docker image
现在有一种简单的方法来提取所需的图像,而无需从 Dockerfile、docker-compose.yml 甚至使用 Testcontainers 的测试中运行它。只需在突出显示的图像名称上调用上下文操作 ( Alt-Enter / ⌥⏎ ),然后选择Pull Docker image。
支持 .dockerignore 文件类型
引入了对.dockerignore文件的全面支持,包括代码高亮和补全。现在,从 IDE 构建映像时,会考虑这些文件。
支持 Dockerfile 文件中的 heredoc 格式
这里的文档允许后续 Dockerfile 行重定向到 RUN 或 COPY 命令的输入。PyCharm 现在支持这种语法,因此您可以使用它直接在 Dockerfile 中生成配置文件或多行脚本。
来自 Docker 上下文的 Docker 连接
如果您 Docker 配置中已有此类设置,现在可以使用Docker 上下文设置其他 Docker 连接。
可以通过调用“服务”视图中的“添加服务”上下文菜单并选择Docker上下文中的 Docker 连接来执行此操作。
进一步改进
- 参数信息弹出窗口现在更短,更易于使用。[ PY-46053 ]
- 重新格式化多行返回语句不再导致多行部分的过度缩进。[ PY-24792 ]
- 实时模板:Python 超级模板有一个 Python 3 风格的版本,如果 Python 3 被检测为项目解释器,PyCharm 会自动建议它。[ PY-26060 ]
- Profiler:调用图中的节点布局现在可以正确显示。[ PY-51458 ]
以上是关键更新,有关更改的完整列表,请参阅发行说明。