首页 文章 精选 留言 我的

文章列表

共 235215 篇
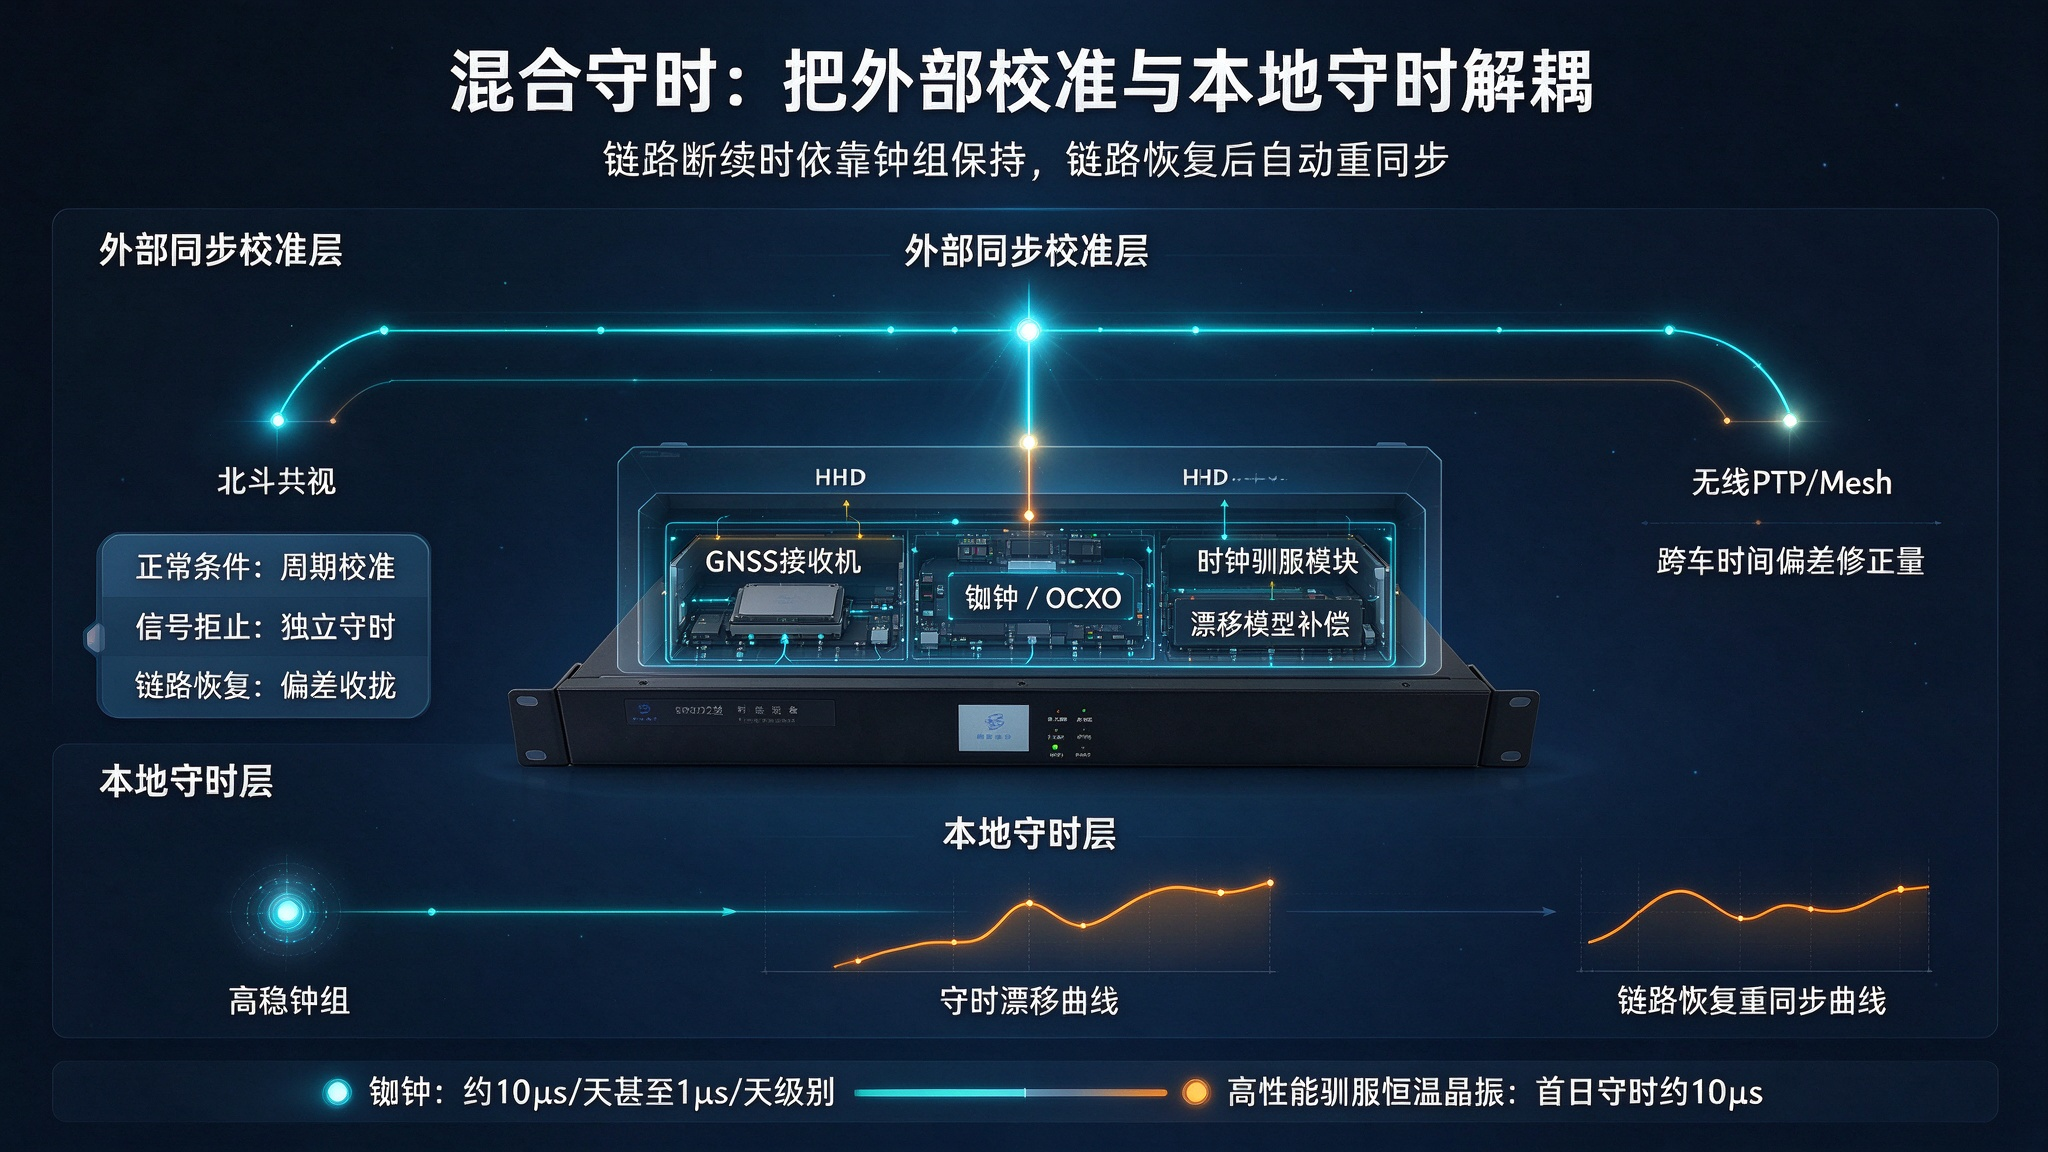
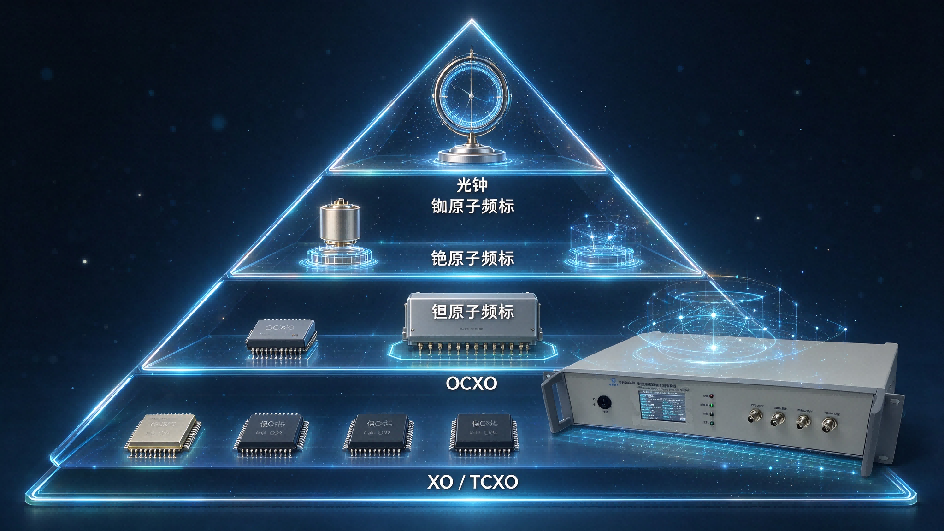
从晶振到原子钟:时间频率基准层级与传递链路

从晶振到原子钟:时间频率基准层级与传递链路

摘要:时间频率是七大基本物理量之一,也是通信、电力、测控、分布式计算、计量检测等领域的底层支撑。一套完整的时间频率体系,包含不同等级的频率基准以及逐级向下的时间传递链路。本文从最常用的晶振出发,依次介绍恒温晶振、铷原子频标、铯原子基准以及新一代光钟的性能定位,梳理国家时间基准的溯源框架,解析NTP、PTP、卫星授时等主流时间频率传递方式,同时说明驯服守时、比...

滑雪场票务系统雪具租赁与押金核销的技术设计

滑雪场票务系统雪具租赁与押金核销的技术设计

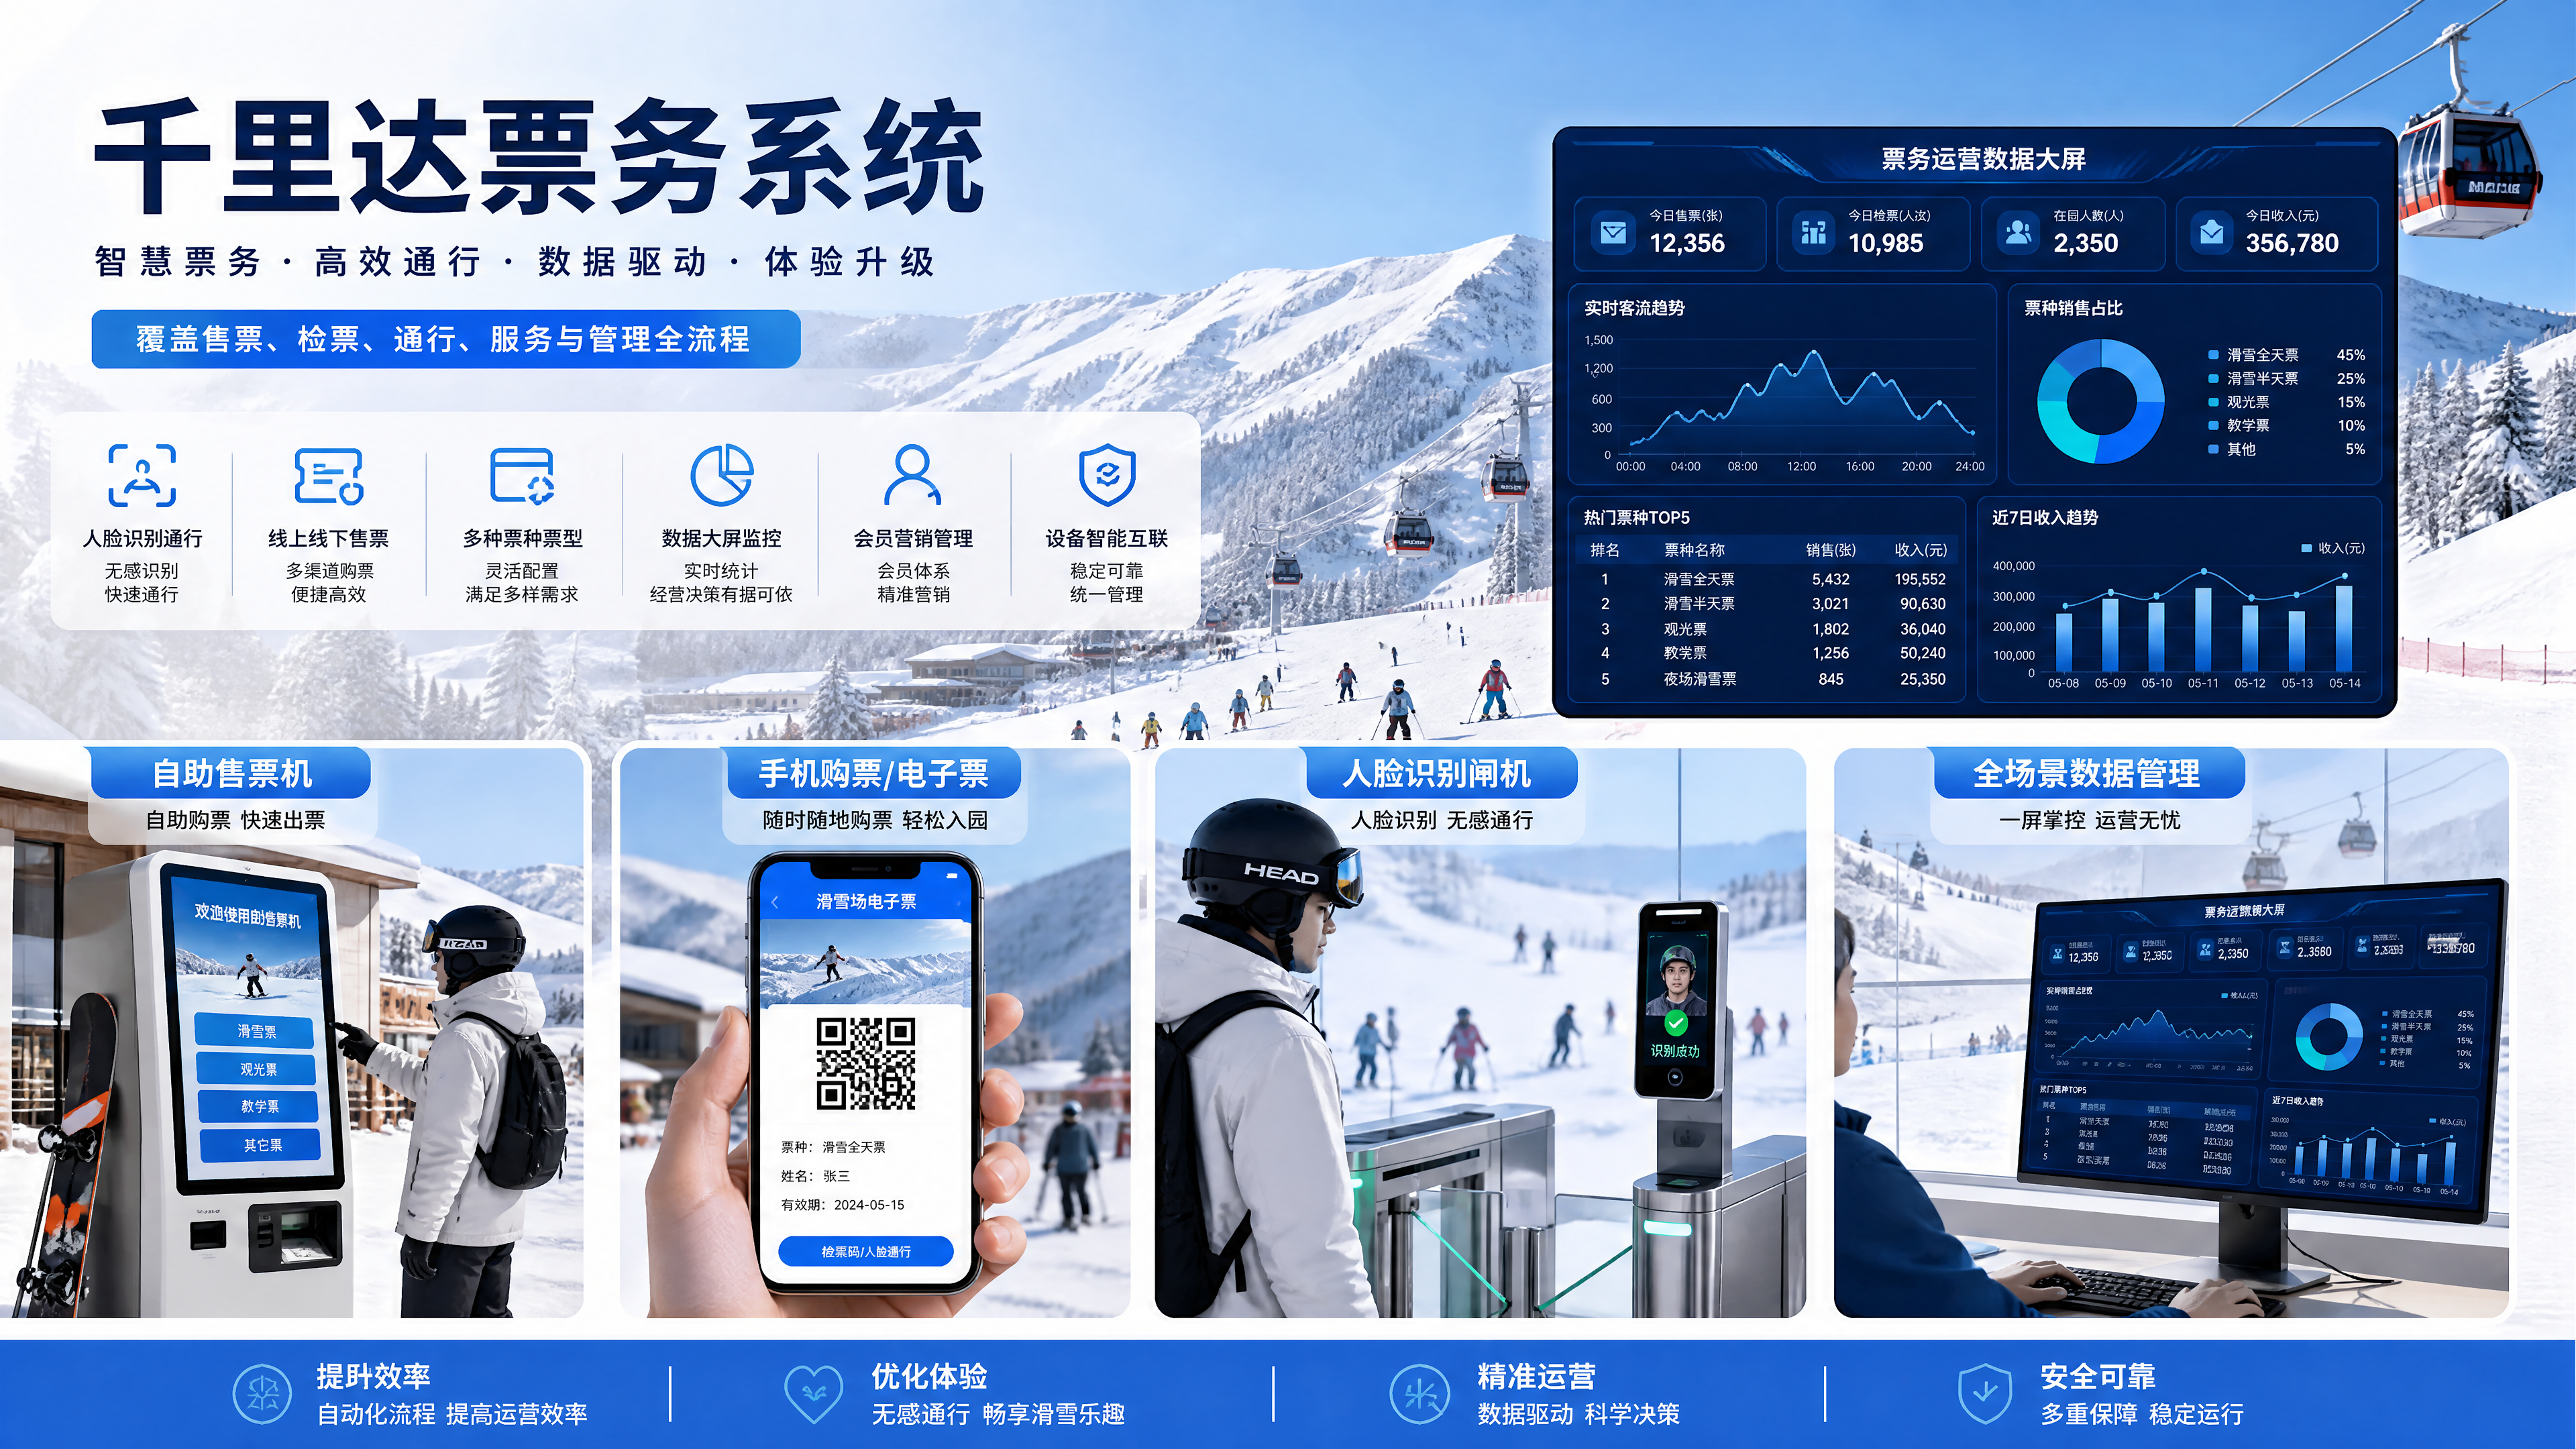
滑雪场和普通景区的售票逻辑不一样:一张雪票往往连带一套雪具,还有押金、租借时长、超时计费等一整套连带关系。游客多的时候,雪具柜台的排队长度常常比售票窗口还长。这篇文章从雪票与雪具的绑定、租赁单状态、押金资金流、超时计费与异常处理几个方面,梳理滑雪场票务系统里这块的设计思路。

一台GNSS时间校验仪实现PPS/IRIG-B/NTP/PTP/PTN多协议时间校验:原理、应用与实操要点

一台GNSS时间校验仪实现PPS/IRIG-B/NTP/PTP/PTN多协议时间校验:原理、应用与实操要点

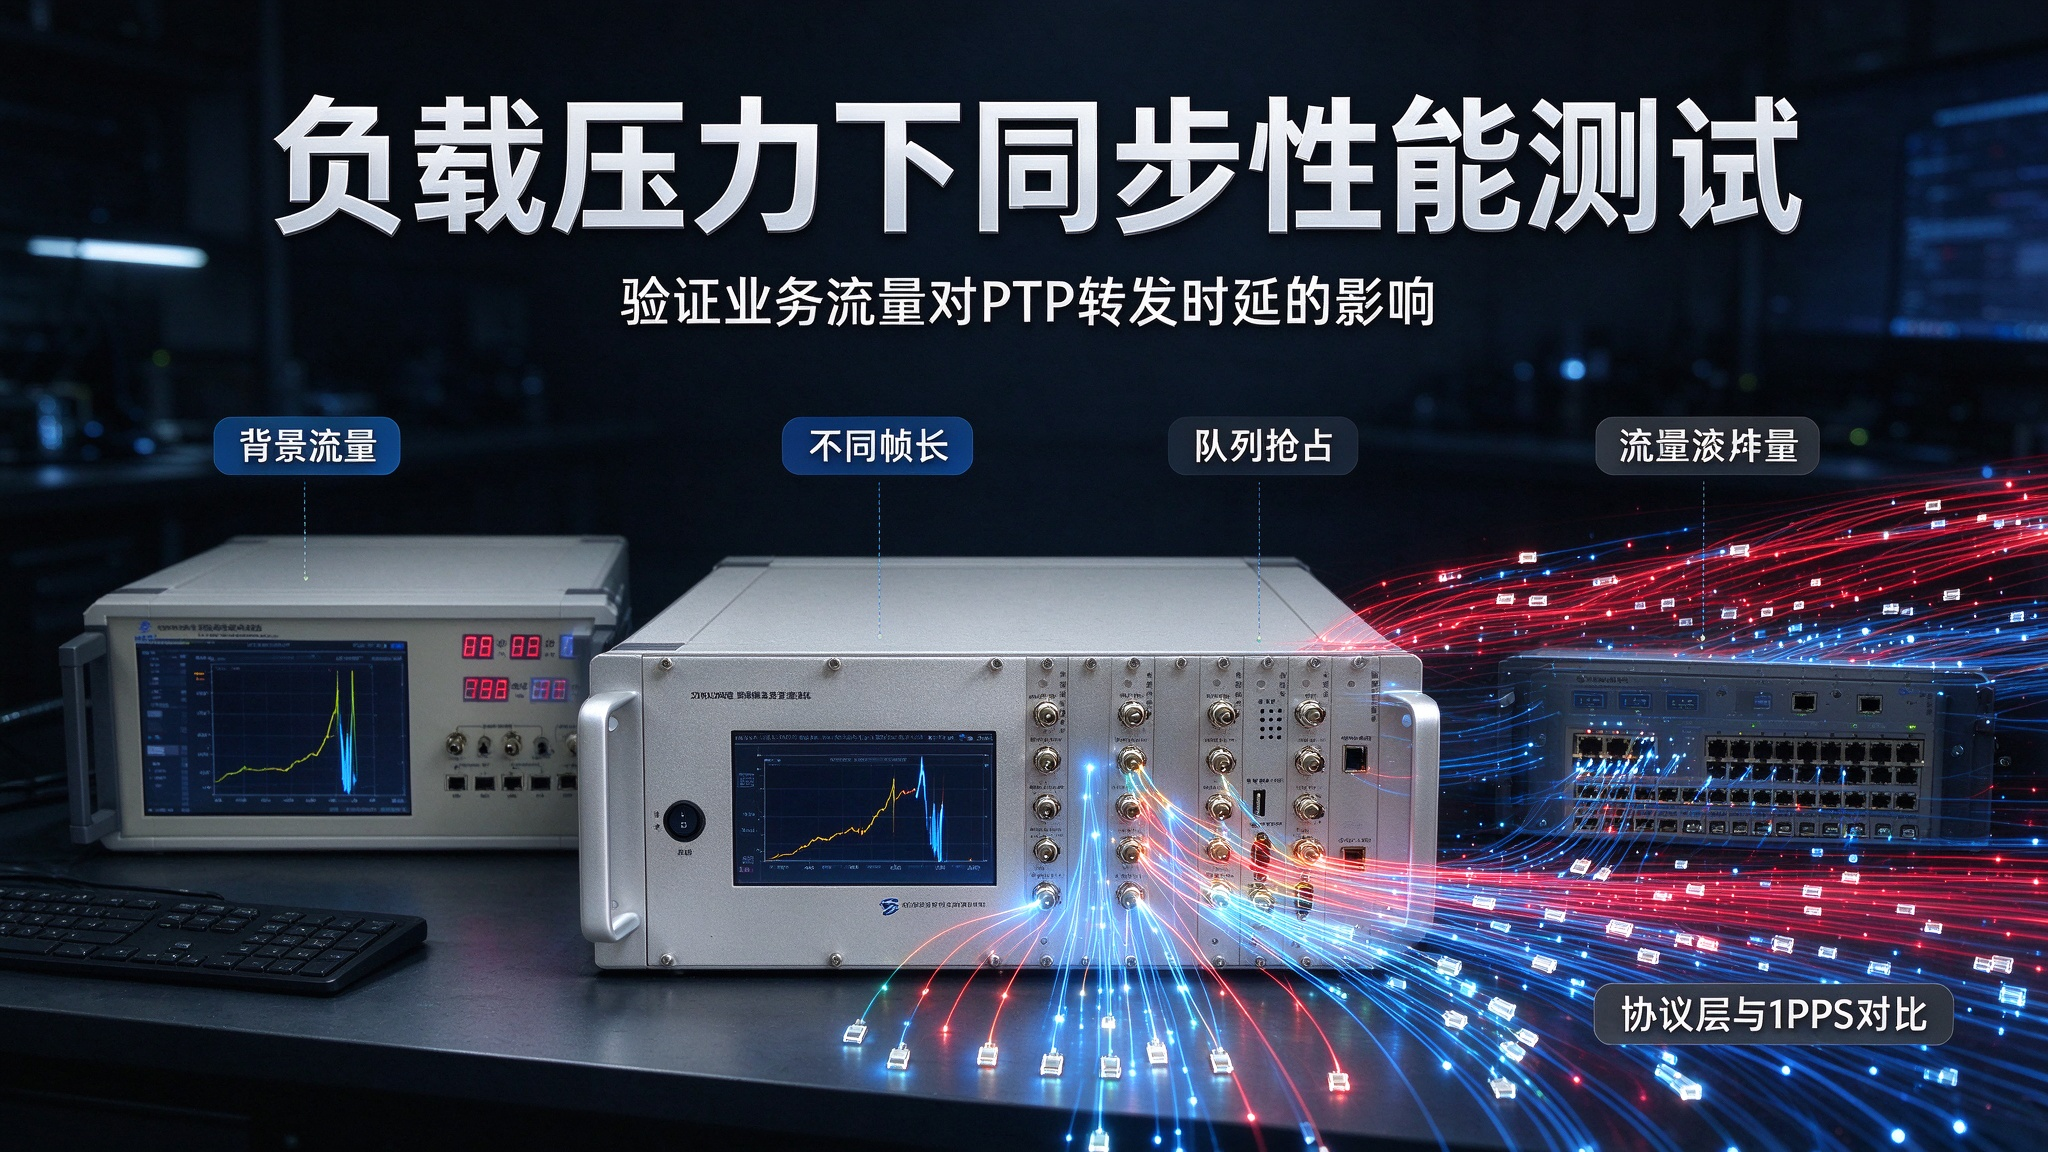
摘要:电力、轨道交通、工业控制、5G通信等基础设施系统对时间同步的要求持续提升,不同层级设备往往采用差异化授时协议,传统检测手段需要多台专用仪表分别测试PPS、IRIG-B、NTP、PTP、PTN时间信号,检测流程繁琐、基准不统一,容易引入比对误差。集成GPS/北斗双模接收的多协议时间校验仪,以GNSS溯源UTC时间作为统一基准,单台设备可完成硬脉冲、串行时...

智能体安全治理的可见性前提与身份边界

智能体安全治理的可见性前提与身份边界

摘要 以思科于 2026 年 11 月发布的 AI Discovery 能力为样本,考察智能体(AI agent)治理中 "可见性" 这一命题的实际含义与限度。该能力在身份智能平台内为每个智能体建立记录,涵盖运行位置、连接对象、所用凭证与可访问资源,并通过两条路径采集数据:对接主流智能体平台的注册清单,以及读取终端检测响应、网络传感器与浏...

不可转移的凭证:无密码认证的钓鱼防御机理与边界

不可转移的凭证:无密码认证的钓鱼防御机理与边界

摘要: 钓鱼攻击长期被当作 "判断力问题" 来处理,依靠培训、演练与邮件过滤降低点击率。但 2025 年玛莎百货与 Co-op 的案例表明,攻击者可以完全不针对个人判断,只冒充员工说服服务台重置密码;2023 年米高梅与凯撒娱乐的遭遇同样始于一次电话。这类事件提示,钓鱼的有效性来自凭证的可转移性 —— 口令、一次性...

应急通信/指挥车车载时统:多车集群组网的跨车时间同步难题

应急通信/指挥车车载时统:多车集群组网的跨车时间同步难题

应急场景下,指挥车、通信车、侦察车通常以机动集群形式开展作业,山体遮挡、室内开进、电磁干扰等情况极易造成北斗/GNSS授时信号间断。单车车载时统仅能解决本车内部传感器、电台、音视频记录设备的时序对齐,而多车集群协同的核心痛点,是跨车辆之间高精度、可自愈、不依赖光纤链路的统一时间基准。本文从集群时序需求、单车授时的天然局限、主流跨车同步技术路线对比、工程落地痛...

多因素认证中短信与语音通道的退场逻辑与治理边界

多因素认证中短信与语音通道的退场逻辑与治理边界

摘要:2026 年 11 月,哥伦比亚大学宣布在次年 1 月底前停止以短信与语音通话作为多因素认证方式,未在期限内完成切换的账户将被锁定于校内系统之外。校方信息技术部门将过去一年发生的账号失陷归因于短信拦截、号码被转移以及诱导用户误批认证请求,并援引身份服务提供商与美国网络安全和基础设施安全局的立场,说明这两类通道 "本质不安全"。本文以...

尾矿库检测数据集

尾矿库检测数据集

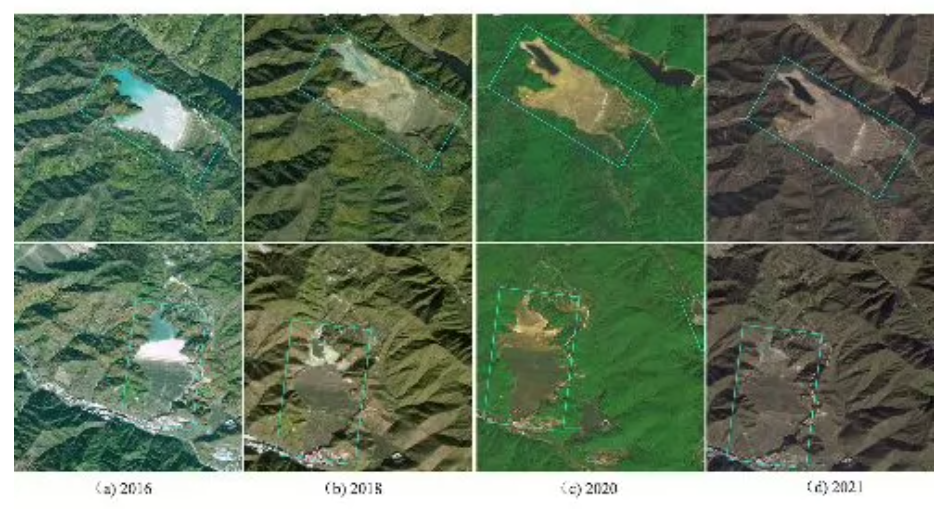
尾矿库检测数据集尾矿库检测数据集尾矿库是采矿所必需的基础设施,也是高势能人为泥石流的风险来源。存在溃坝的危险,可能造成重大的人员、经济损失和环境灾难。遥感影像中尾矿池的目标检测是在遥感影像中识别和定位尾矿池。它在找出尾矿池的分布和数量并进行动态监测方面发挥着重要作用。本数据集共1183张图像(图像尺寸为1024×1024尺寸),共标注1728个尾...

高校求职钓鱼的信任代理机制与认证失配

高校求职钓鱼的信任代理机制与认证失配

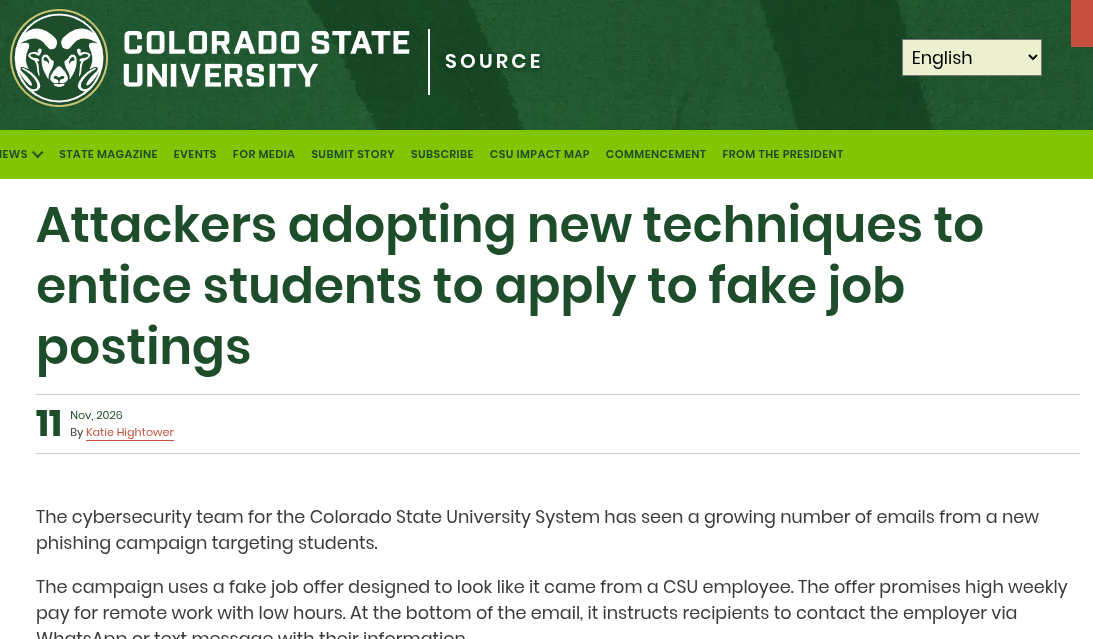
摘要 以科罗拉多州立大学系统 2026 年 11 月通报的假冒校内勤工助学岗位钓鱼活动为样本,考察求职类钓鱼由 "仿冒机构品牌" 向 "借用组织身份" 的结构性变化。该活动复制校内行政单元的名义、职务称谓与术语体系,将高时薪、短工时、远程办公组合为内部逻辑自洽的岗位叙事,并把后续接触点从邮件迁移至短信与 WhatsAp...

可信声音的失效:语音钓鱼的信任劫持与治理重构

可信声音的失效:语音钓鱼的信任劫持与治理重构

摘要: 钓鱼攻击的重心正在从可留痕、可过滤的文本渠道转向同步、短暂、难以事后取证的实时语音通道。2024 年香港工程企业 Arup 因视频会议中的伪造高管指令损失 2560 万美元,2025 年玛莎百货与 Co-op 则因攻击者冒充员工说服 IT 服务台重置密码而分别承受约 3 亿英镑营业利润损失与 2.06 亿英镑上半年收入损失。值得注意的是,后两起事件中...

鲸钓式网络钓鱼的攻击机理与分层治理

鲸钓式网络钓鱼的攻击机理与分层治理

摘要:鲸钓是定向钓鱼中针对高价值主体的特殊形态,其攻击对象或冒充对象集中于掌握资金审批权、数据处置权与对外话语权的组织高层。与以恶意载荷为核心的传统钓鱼不同,鲸钓的杀伤力来自对身份、权限与业务流程的滥用,因而在端点侧往往不留可查的恶意样本。本文以境外安全资讯站点以 "清除鲸钓" 为标题的报道现象为切入点,指出消费级 "清除&qu...

星甘(StarGantt)支持 .mpp 双向读写了:导进来能改,改完能导回去

星甘(StarGantt)支持 .mpp 双向读写了:导进来能改,改完能导回去

星甘(StarGantt)支持 .mpp 双向读写了:导进来能改,改完能导回去 用项目管理的人,大概率都碰过 .mpp 文件。老团队攒了几年的 Project 文件躺在文件夹里,想搬到线上协作,几百条任务一条条重录不现实。甲方发来一个 .mpp,自己电脑上没装 Project,点半天打不开。还有一种更常见:团队里有人用 Project 桌面版排深度计划,有人...

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册