首页 文章 精选 留言 我的

文章列表

共 236251 篇
假读书会邀约的 AI 情感定向与微额支付结构

假读书会邀约的 AI 情感定向与微额支付结构

摘要:2026 年 11 月初,英国《卫报》刊发小说家亲历的假读者来信,随后又推出面向作者的识别指南。来信者自称来自城市读书会或阅读社群,用数段篇幅赞美收件人的作品,提出可为其安排推介,条件是支付数百美元的 “贡献费”。这类邀约不附恶意链接,不索取账号口令,不使用伪造登录页,却能在数月内覆盖大量作者,并使一部分人付款。本文以该案为样本...

仿冒亚马逊支付通知邮件的钓鱼机理与识别

仿冒亚马逊支付通知邮件的钓鱼机理与识别

摘要:2026 年 11 月公开的一封仿冒亚马逊客服邮件,以 "付款方式无法验证、账户即将受限" 为由,要求收件人经邮件内链接更新支付信息。该样本的价值不在于新颖,而在于完整呈现了品牌仿冒型支付钓鱼的典型构造:外观层面的品牌复用、话术层面的损失规避动员、技术层面的身份与域名错配、链接层面的显示文本与实际目标分离。本文以该样本为分析对象,逐...

如何监控品牌在不同 AI 平台的提及率变化?同一家 AI 连续两周都是 44.64%,40 道题里 23 道其实变了(附 pandas)

如何监控品牌在不同 AI 平台的提及率变化?同一家 AI 连续两周都是 44.64%,40 道题里 23 道其实变了(附 pandas)

监控品牌在不同 AI 平台的提及率变化,先把每家 AI 分开:同一组题每天各问一遍,按 7 天汇总成这家 AI 这一周的提及率,和上一周比的时候再逐题看,每道题提到你的天数多了还是少了,用这些差算出这一家、这两周自己的线。差在线内写「持平」,过了线才叫涨或掉。别拿某一天的数下结论,也别把几家合成一个数来判断。

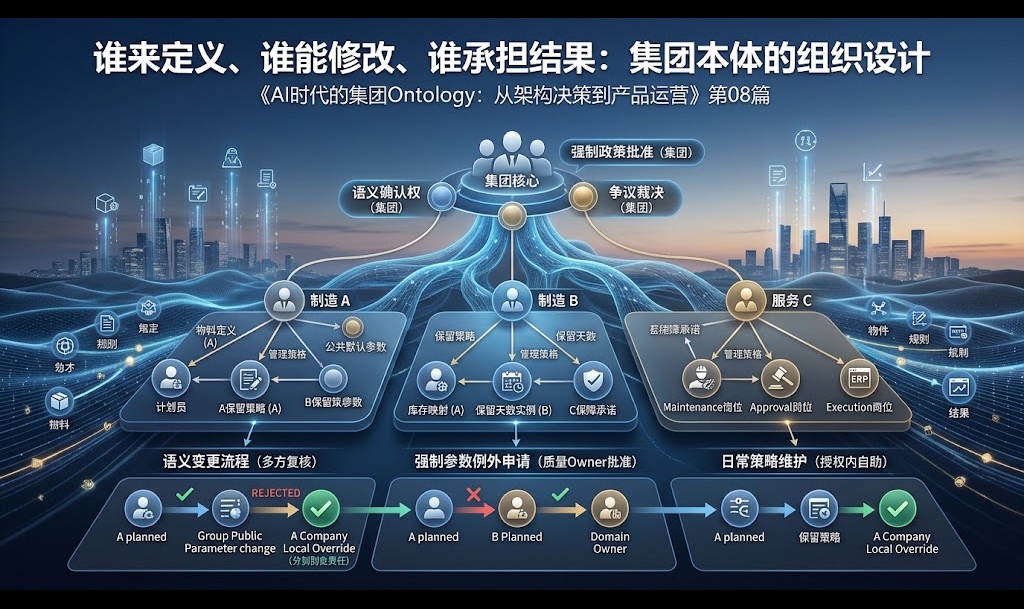
谁来定义、谁能修改、谁承担结果:集团本体的组织设计

谁来定义、谁能修改、谁承担结果:集团本体的组织设计

甲集团的A、B两家公司从事制造业务,C板块提供设备服务。前几篇已经为它们建立供应商身份、物料关系和供应中断处置的教学模型。现在,供应风险助手已经可以读取库存、检查约束,向既有系统提交经过人工确认的调拨申请。一次演示结束后,负责人提出一个看似普通的要求:以后经营参数变化,能不能让业务自己修改?

车联网攻击面迁移与授权边界研究

车联网攻击面迁移与授权边界研究

摘要:面向车主的车联网安全指引通常从用车习惯切入,提示软件过期、账号被盗、钓鱼冒充、非官方应用、第三方服务与数字所有权转移六类风险,并给出可执行的处置步骤。这类指引具有实用价值,却把系统性风险转化为个人责任:其援引的安全研究显示,攻击者可以从一辆处于自己控制下的车辆中提取客户端证书、私钥与会话材料,随后在应用层改写车辆标识,跨车型平台访问他人车辆的功能与数据...

商业登记名义钓鱼的权威借位与核验缺口

商业登记名义钓鱼的权威借位与核验缺口

摘要:2026 年 11 月 6 日,瑞士联邦网络安全局就一批以商业登记机关名义发出的邮件发布预警。邮件声称企业登记数据存在错误,要求管理层在六个工作日内完成更正,否则将面临行政措施与登记暂时注销;所附链接指向一个仿照联邦政务视觉搭建的站点,在要求输入参考号之后,依次采集人员、企业与联络信息,并以核验授权为由索取企业银行账号与开户行名称。本文以该预警、警方通...

AI 网关设计:多模型路由、配额与成本观测

AI 网关设计:多模型路由、配额与成本观测

LLM 应用规模化后的必然需求:几十个业务接十几个模型(自建的 + 云厂商的 + 开源部署的),每个模型有自己的鉴权、配额、计费。没有网关层,每个业务重复接一遍 API、密钥散落各处、成本没人算得清。AI 网关把模型的访问收敛到一层——鉴权、路由、限流、观测全部集中。本文讲这层的完整设计。

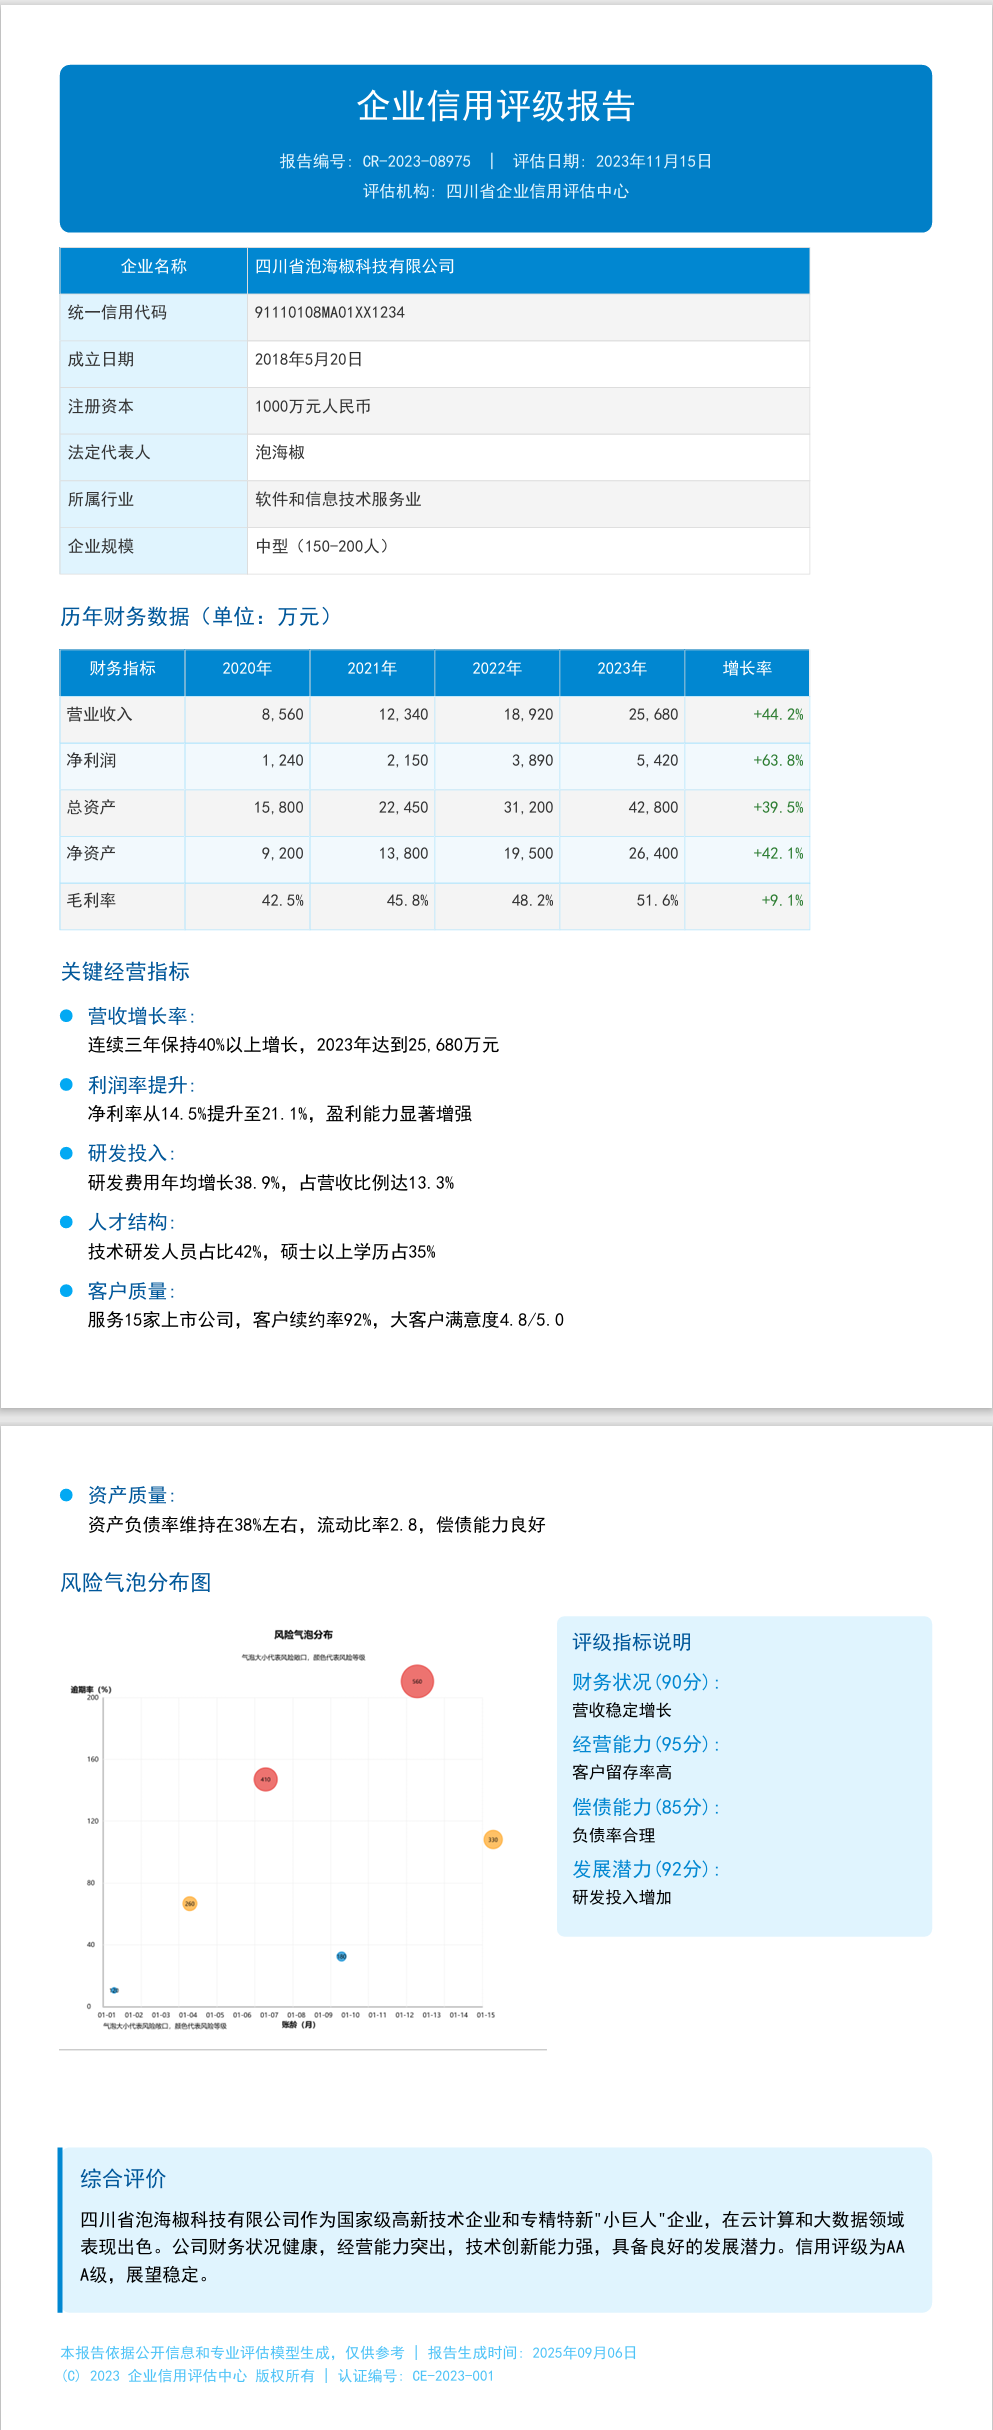
Java PDF 报表开发:一条逾期数据从 Map 到气泡再到评级报告 PDF 的完整链路

Java PDF 报表开发:一条逾期数据从 Map 到气泡再到评级报告 PDF 的完整链路

摘要(meta description):气泡图是散点图的加料版——x、y 定位置,size 定敞口,颜色定等级,一条数据同时编码四个维度。本文以 jquick-pdf 气泡图为例,跟着"客户C:账龄 9 个月、逾期率 6.8%、敞口 410、高风险"这条数据走完全程:从 Map 组装、轴配置、图例挂载,到 ren...

AI 邮件助理场景下提示注入型钓鱼攻击的机理与防御

AI 邮件助理场景下提示注入型钓鱼攻击的机理与防御

摘要:邮件安全防护长期围绕人来设计,判定对象是收件人是否会点击链接、打开附件或提交凭据。生成式模型接入邮箱之后,这一前提发生位移:在收件人阅读之前,助理已按原始报文完成解析、摘要与检索,攻击者得以把指令写入人眼不可见、模型可读的位置,使一封邮件从说服工具变成对代理的调用指令。本文以公开披露的一起在野样本为分析对象,复原其双层载荷结构:一层借助助理的转发能力实...

钓鱼攻击的类型演化与防护效能边界

钓鱼攻击的类型演化与防护效能边界

摘要:钓鱼攻击通常被当作识别与举报链条上的末端问题处理,但 2026 年的多源统计显示,其类型结构已从仿冒页面骗取口令,转向会话接管、授权劫持与服务化投放,以邮件文本和链接信誉为重心的防护框架因此出现系统性偏差。本文以公开报道对钓鱼类型的梳理为问题起点,以反网络钓鱼工作组季度报告、美国联邦调查局互联网犯罪投诉中心年报、微软威胁情报季度分析、安全厂商对钓鱼即服...

事件邀请型钓鱼的攻击链重构与身份防线失效分析

事件邀请型钓鱼的攻击链重构与身份防线失效分析

摘要:2026 年 10 月下旬,一宗以 OpenAI、SpaceX、Anthropic 品牌活动为诱饵的钓鱼行动在客户浏览器侧被拦截。与常见的仿站取密不同,该行动在同一个注册页面上并联了两条认证攻击路径:面向微软身份的是 OAuth 2.0 设备授权授予的滥用,面向谷歌身份的是反向代理型中间人转发。两条路径都不依靠伪造登录页骗取口令,而是让受害者在真实身份...

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册