首页 文章 精选 留言 我的

文章列表

共 223609 篇
大模型底层架构与推理流程AI源码深度剖析

大模型底层架构与推理流程AI源码深度剖析

本文针对简易Transformer大模型核心推理链路进行源码解析,聚焦模型前向推理、注意力计算两大核心模块。旨在帮助开发者理解大模型底层数据流转逻辑,厘清从输入token到输出文本的完整计算流程。示例代码为简化版本,剥离分布式训练、KV缓存优化等工程化模块,保留最核心算法逻辑,便于快速上手阅读。​

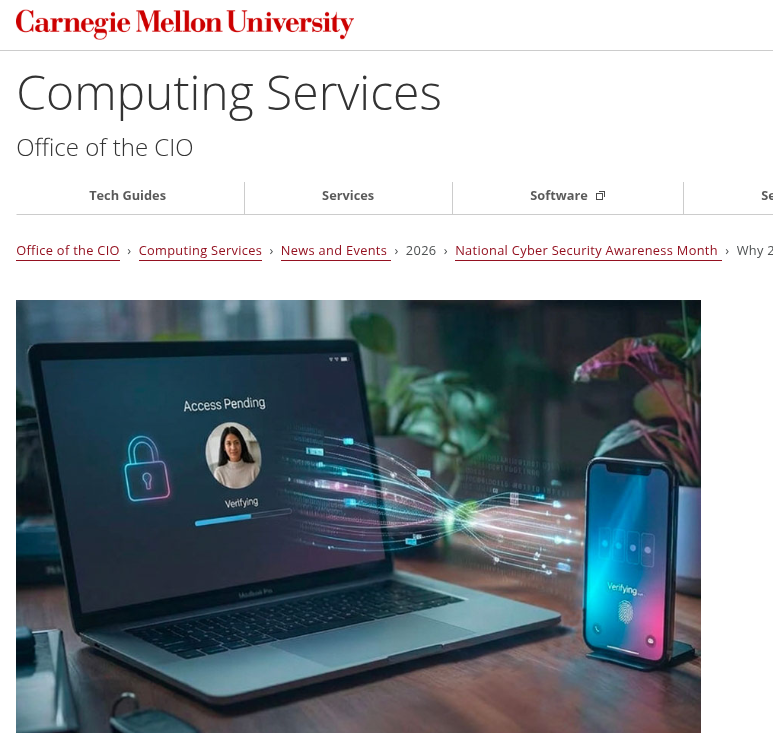
双因素认证抗钓鱼效能与部署策略研究

双因素认证抗钓鱼效能与部署策略研究

凭证窃取类网络攻击持续演化,单纯依赖口令的身份验证机制已经无法抵御现代钓鱼与撞库威胁,双因素认证通过引入独立于口令的第二验证因子,显著提升账号被非法接管的门槛。本文以卡内基梅隆大学 2026 年国家网络安全意识月发布的双因素认证实践指南作为核心研究材料,系统梳理双因素认证的技术原理、校园部署模式、抗钓鱼能力差异以及运维最佳实践。研究发现,双因素认证并非同质化...

自动化偏见视域下 AI 监督失效机制与干预路径研究

自动化偏见视域下 AI 监督失效机制与干预路径研究

人工智能工具在专业工作场景中的快速普及,使得 "人在回路中" 的人工监督被普遍视为防范自动化错误的核心机制。然而,越来越多的实证证据表明,在真实工作条件下,承担监督角色的人员往往未能对 AI 输出进行独立核验,而是表现出系统性的过度依赖,即自动化偏见。本文以美国东北大学针对 107 名开发者开展的 AI 编码代理破坏实验为核心实证材料,结合 Romeo 与 ...

国家级 APT 组织 RedFlick 钓鱼投递技术演化研究

国家级 APT 组织 RedFlick 钓鱼投递技术演化研究

网络空间高级持续性威胁组织的攻击手法始终处于持续迭代之中,其投递载体、持久化机制与社会工程策略的演化直接影响防御体系的有效性。本文以俄罗斯联邦安全局下属威胁组织 Star Blizzard 在 2026 年上半年大规模采用的 RedFlick 恶意软件投递技术为研究对象,系统梳理该组织从定向鱼叉式钓鱼向规模化初始接触钓鱼的战术转向,完整拆解从 ClickFi...

CSuite 混合钓鱼攻击:身份劫持与 RMM 滥用威胁研究

CSuite 混合钓鱼攻击:身份劫持与 RMM 滥用威胁研究

混合向量钓鱼攻击已经成为针对企业高层与关键业务部门的主流威胁形态,攻击者不再局限于单一窃取账号凭证,而是同时向云身份体系与本地终端发起渗透,利用合法工具实现持久驻留。本文以 2026 年 9 月曝光的 CSuite 定向钓鱼活动作为实证样本,依托 ANY.RUN 沙箱公开的 351 份攻击样本分析数据,完整还原攻击全链路,解析该活动双路径入侵模式:其一通过设...

AI 时代高校钓鱼攻击演化与防护体系研究

AI 时代高校钓鱼攻击演化与防护体系研究

人工智能生成技术的普及显著降低了钓鱼攻击的实施门槛,高等教育机构因其人员构成复杂、开放网络环境、学术合作频繁以及学生群体安全意识参差不齐,已成为钓鱼攻击的高价值目标。本文以内华达大学雷诺分校校警察局北方司令部 2026 年发布的钓鱼攻击安全提示为核心案例材料,结合内华达州 2025 年网络犯罪损失数据,系统剖析 AI 时代高校场景下钓鱼攻击的技术演化路径、社...

钓鱼攻击滥用 RMM 工具构建冗余持久化访问的机理与防御研究

钓鱼攻击滥用 RMM 工具构建冗余持久化访问的机理与防御研究

传统网络入侵多依赖定制恶意程序完成驻留与远程控制,而近年威胁行为者转向滥用具备数字签名的合法远程监控与管理(RMM)软件开展攻击。本文以 2026 年 7 月微软安全团队监测到的双重 RMM 钓鱼入侵事件作为研究样本,该攻击通过多主题钓鱼诱饵分发经过签名的 MSP360 安装程序,在获取终端管理员权限之后部署第一重 RMM 通道,再利用该工具的脚本执行能力静...

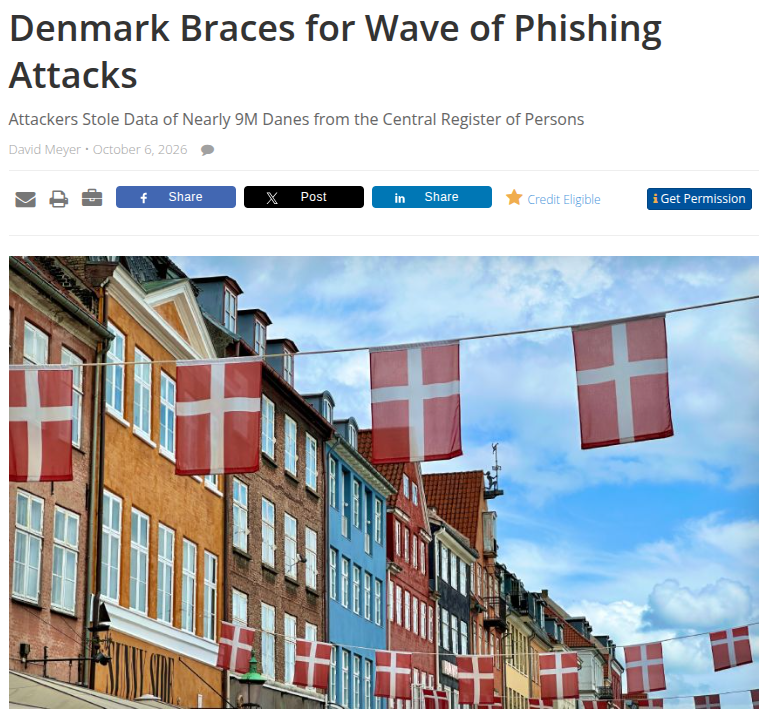
第三方授权滥用引发数据泄露与网络钓鱼风险研究 —— 基于丹麦 CPR 登记系统安全事件

第三方授权滥用引发数据泄露与网络钓鱼风险研究 —— 基于丹麦 CPR 登记系统安全事件

数字化公共身份登记系统是现代社会政务服务、金融核验与社会保障业务运行的底层基础设施,第三方机构合法授权访问机制能够提升公共数据社会化利用效率,但同时衍生出授权被恶意滥用的新型安全威胁。本文以丹麦中央人口登记系统(CPR)大规模数据泄露事件作为核心研究样本,梳理事件完整发生脉络,剖析攻击者借助合作企业合法查询权限实施批量数据窃取的攻击路径,结合同期丹麦技术大学...

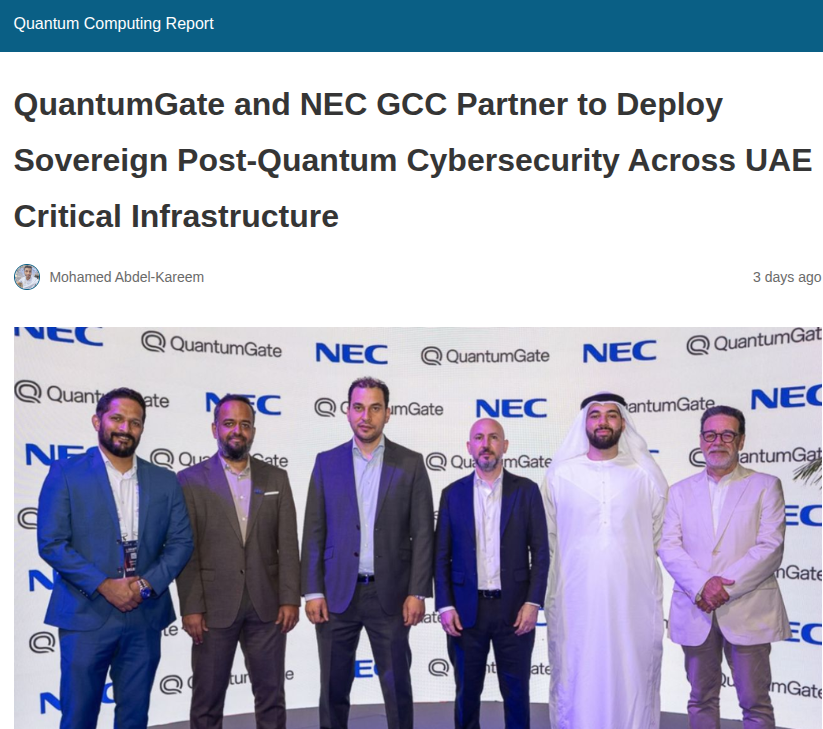
主权后量子密码在关键基础设施的部署实践研究 —— 基于阿联酋 QuantumGate 与 NEC GCC 合作案例

主权后量子密码在关键基础设施的部署实践研究 —— 基于阿联酋 QuantumGate 与 NEC GCC 合作案例

量子计算技术的持续迭代对传统公钥密码体系构成实质性安全威胁,“先收集、后解密” 攻击模式使得能源、通信、交通等国家关键基础设施面临长期潜伏的安全风险,后量子密码(Post Quantum Cryptography,PQC)由此成为全球网络安全领域重点落地的技术方向。主权可控的后量子密码体系建设,不单纯属于密码算法技术迭代,同时涉及国家网络安全监管制度、系统集...

即时通讯平台仿冒社保机构钓鱼攻击的攻击链路与治理路径研究

即时通讯平台仿冒社保机构钓鱼攻击的攻击链路与治理路径研究

随着即时通讯软件成为公众获取公共服务信息的重要渠道,网络钓鱼攻击逐步从传统邮件、网页向 Telegram 等社交通讯生态迁移。本文以乌克兰养老金基金会遭仿冒钓鱼事件为研究样本,还原攻击者借助 Telegram 频道传播虚假通知、以 “养老金福利将被剥夺” 制造心理焦虑、引流至钓鱼网站的完整攻击链条。研究梳理该类仿冒政务社保机构钓鱼攻击的技术特征、社会工程学实...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册