首页 文章 精选 留言 我的

文章列表

共 212585 篇
风控开发指南:Java集成全能消金报告实现精准合规审查

风控开发指南:Java集成全能消金报告实现精准合规审查

在企业零售银行信贷评估系统(Enterprise Retail Banking Credit Evaluation System)的设计与落地中,评估个人客户的资信状况、多头借贷记录及履约隐患,是保障金融产品安全流转的核心环节。以往银行往往依赖业务员线下收集并人工比对客户提交的繁杂纸质资料。这种传统方式不仅耗费大量人力,且存在严重的数据滞后和人为判断失误的隐...

风控开发指南:Python集成全能消金报告实现精准合规审查

风控开发指南:Python集成全能消金报告实现精准合规审查

在AI驱动的消费金融资信评估引擎中,对用户的信用合规确认是不可或缺的环节。随着数字金融的普及,无论是小额消费分期、数字租赁还是信用支付,业务系统都需要快速、精准地评估申请人的履约隐患。传统的离线资料收集和人工比对方式流程繁琐、效率较低,且难以实时防范信息偏差,极易引入非真实日常账号或资信不佳的用户。

Python 尽职调查实战开篇:立场切换与程序框架

Python 尽职调查实战开篇:立场切换与程序框架

问题审计和尽调,外人看都是"看账",但立场天差地别。审计是"报表是否公允、责任是否清晰",为股东/监管负责;尽调是"这笔投资/收购值不值、有什么雷、钱去哪了",为买方/投资方负责。立场一变,看同一张报表的关注点全变:审计盯错报,尽调盯"值不值"和"会不会爆雷"。本系列 10 篇从买方视角重写前面工具箱,案例用山东源泰新材料、贝宝、欧勒奋、美欣达等真实尽调项目...

风控开发指南:PHP集成全能消金报告实现精准合规审查

风控开发指南:PHP集成全能消金报告实现精准合规审查

在当前的 O2O 智能设备免押租赁行业中(如高端数码、无人机、摄影器材租赁等),平台需要在极短的时间内对用户的信用资质与履约隐患进行精准评估。这种“先用后付”或“信用免押”的模式,对真实身份确认与资信评估有着极高的要求。传统的人工审核流程不仅效率低下,且容易因信息孤岛导致评估偏差,无法满足大规模并发和实时风控的需求。

风控开发指南:Go集成全能消金报告实现精准合规审查

风控开发指南:Go集成全能消金报告实现精准合规审查

在构建高并发消费金融信贷网关(High-Concurrency Consumer Finance Lending Gateway)的实战场景中,确保每一笔流转资金的安全合规是系统设计的核心指标。传统的资信评估往往依赖人工收取纸质流水或多头比对零散截图,这种方式不仅流程繁琐、效率低下,更无法适应秒级流量洪峰下的快速决策需求。面对海量的进件申请,系统亟需一种能够...

第三方服务商沦陷引发定向钓鱼:Trezor 事件带来的安全启示

第三方服务商沦陷引发定向钓鱼:Trezor 事件带来的安全启示

2026 年 9 月,硬件钱包厂商 Trezor 对外披露一起钓鱼安全事件,攻击者入侵其第三方邮件营销服务商 Brevo,直接调用服务商的邮件发送渠道,向 347000 名订阅新闻通讯的用户投递仿冒官方钓鱼邮件。攻击者伪造安全预警,谎称 Trezor 硬件的 STM32 微控制器存在高危漏洞,会导致钱包助记词面临暴力破解风险,诱导收件人点击恶意链接下载应用程...

组织恐惧文化对钓鱼邮件举报的抑制机理与治理研究

组织恐惧文化对钓鱼邮件举报的抑制机理与治理研究

钓鱼邮件长期位居企业网络入侵初始访问向量之首,而员工主动举报是缩短攻击者驻留时间、降低事件损害的关键前置环节。现实中大量企业并未建立有效的员工举报机制,其核心障碍并非技术工具缺失,而是组织内部弥漫的恐惧与责备文化。员工在误点钓鱼链接或收到可疑邮件后,因担心遭受纪律处分、绩效影响、公开羞辱乃至职业发展受损,倾向于选择沉默而非上报,导致安全团队失去最具价值的一线...

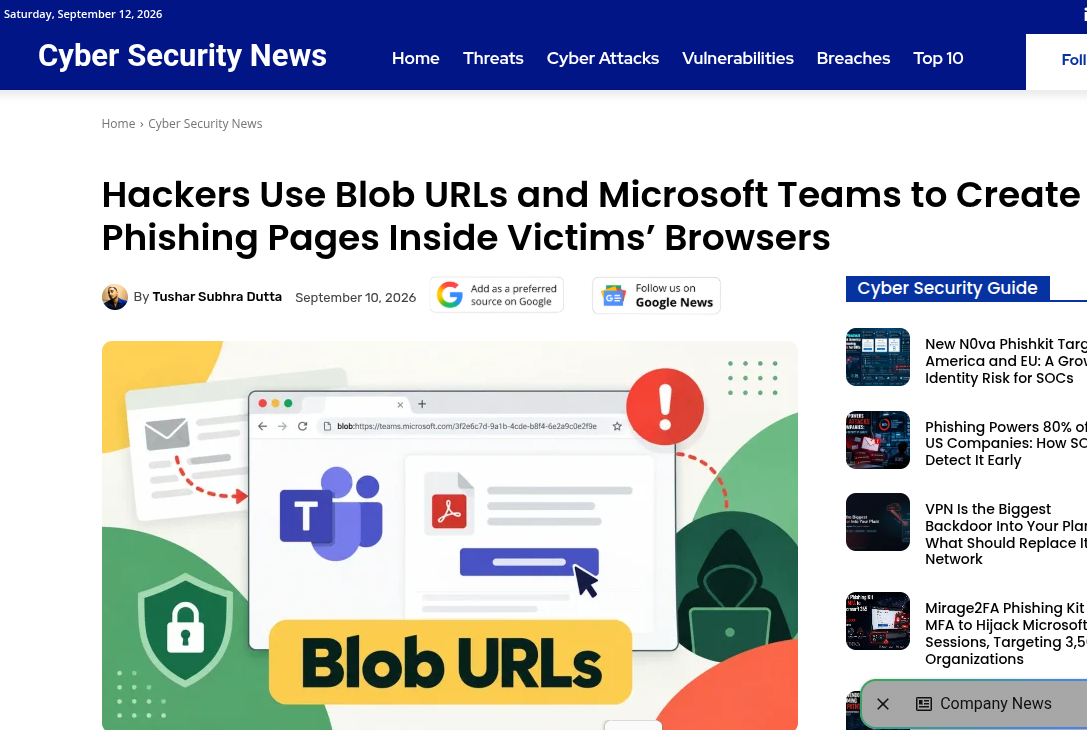
浏览器内 Blob URL 钓鱼攻击机制与防御研究

浏览器内 Blob URL 钓鱼攻击机制与防御研究

摘要 网络钓鱼攻击的技术形态持续演进,传统基于恶意域名检测与链接目的地分析的防 御手段正面临新的挑战。本文以一项利用浏览器 Blob URL 与 Microsoft Teams 协 作平台实施的新型钓鱼活动为研究对象,系统剖析该攻击从初始投递、可信路由跳 转、浏览器本地页面组装到凭证窃取的完整实施链路。研究发现,该类攻击的核心 特征在于将钓鱼页面从攻击者托管...

医疗健康机构员工邮箱钓鱼攻击致数据泄露风险研究

医疗健康机构员工邮箱钓鱼攻击致数据泄露风险研究

员工邮箱账号被钓鱼攻击攻陷已经成为医疗健康行业敏感数据泄露的重要诱因。2025 年 6 月 VNS Health(VNS Behavioral Health Inc.)发生数据安全事件,攻击者通过钓鱼邮件骗取一名员工邮箱账号访问权限,在 2025 年 6 月 12 日至 6 月 26 日期间非法访问该邮箱,致使 739 名个人的敏感信息面临泄露风险。泄露信息...

语音钓鱼引发医疗数据泄露的法律风险与安全治理研究

语音钓鱼引发医疗数据泄露的法律风险与安全治理研究

医药分销巨头 McKesson 遭遇 ShinyHunters 组织语音钓鱼(Vishing)攻击事件后,受影响个体相继发起集体诉讼,暴露医疗健康行业在身份安全、社会工程防御、云 SaaS 平台管控、合规义务落实层面的系统性短板。攻击者并未利用软件漏洞,依托伪装企业 IT 运维人员的语音社会工程手段,骗取员工单因素凭证并诱导批准 SSO 单点登录请求,以此为...

人工智能驱动下高等教育欺诈风险与防控研究

人工智能驱动下高等教育欺诈风险与防控研究

摘要 高等教育机构以开放、准入与信任为运行基础,而数字化教学扩张、招生流程自动 化与支付环节加速,正在使欺诈行为从机会型骗局转向有组织的身份驱动型滥用。 本文以高等教育领域欺诈形态的最新演变为研究对象,系统梳理人工智能赋能的社 会工程、幽灵学生计划、学生邮箱劫持、商业邮箱劫持与供应商冒充、助学金与退 款欺诈五类核心威胁的运作机制与风险传导路径。研究发现,当前...

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册