首页 文章 精选 留言 我的

文章列表

共 215423 篇
药店行业网络钓鱼攻击风险与防护体系研究

药店行业网络钓鱼攻击风险与防护体系研究

社区药店作为医疗健康服务体系的基层节点,持有大量患者处方记录、个人身份信息与医保结算数据,已成为网络钓鱼攻击的重点目标。本文以澳大利亚社区药房支持组织各州领地管理员遭遇钓鱼攻击激增的事件为切入点,系统分析药店行业面临的网络钓鱼威胁特征、攻击路径与防护短板。研究表明,药店行业钓鱼攻击普遍采用伪装可信来源的社会工程学手法,核心攻击逻辑并非直接突破技术防线,而是通...

如何使用 Python 获取股票实时行情:从 API 查询到实盘轮询的完整实践

如何使用 Python 获取股票实时行情:从 API 查询到实盘轮询的完整实践

我在量化实盘中真正需要的并不是“把股票价格打印出来”,而是稳定地获取最新价格、成交量和涨跌信息,并让这些数据能够被策略持续消费。本文从单只股票实时行情查询出发,介绍我如何用 Python 建立一套简单可靠的行情获取流程,并重点处理 API Key、空数据、异常重试、轮询频率和数据字段校验等问题。

高校学生网络安全防护体系构建研究

高校学生网络安全防护体系构建研究

高校学生群体正处于数字生活深度嵌入的阶段,但其网络安全知识储备与实际面临的威胁程度之间存在显著落差。本文以新墨西哥州立大学校园网络安全实践为观察样本,结合 2026 年 5 月 Canvas 母公司数据泄露事件的影响范围,系统分析高校学生群体面临的网络钓鱼、凭证填充、公共无线网络窃听、社交媒体账号劫持等主要安全威胁。研究发现,仅有少数高校的首席技术官认为本校...

能力导向下网络对手模拟服务标准化研究 —— 基于英国 NCSC CyAS 计划

能力导向下网络对手模拟服务标准化研究 —— 基于英国 NCSC CyAS 计划

网络对手模拟(Cyber Adversary Simulation,CyAS)是检验组织机构真实网络韧性的重要实战化手段,市场上对手模拟服务商能力参差不齐、测试流程脚本化、交付报告流于清单核验等问题长期制约该类服务价值释放。英国国家网络安全中心(NCSC)公开发布 CyAS 计划系列文档,推出以能力为核心导向的第三方服务商认证框架,区别于传统固定脚本式渗透测...

教育机构内部身份仿冒钓鱼攻击实证与防御研究

教育机构内部身份仿冒钓鱼攻击实证与防御研究

教育机构邮箱系统存储学生档案、教务资料、财务审批等多类敏感信息,已经成为网络钓鱼攻击的重点目标。本文以 Decatur County Schools 曝光的仿冒校内工作人员钓鱼邮件事件作为实证样本,还原攻击者借助邮件显示名称伪造校内身份、以签署文档为诱饵诱导用户点击恶意链接的完整攻击场景。该攻击不依赖复杂系统漏洞,主要利用组织内部人员对于本校工作人员身份的天...

192 · Python G 系列收官:从单项目质控到所级底稿质控中台

192 · Python G 系列收官:从单项目质控到所级底稿质控中台

问题前面九篇把单项目的质控闸门跑通了。所里同时压着年审、经责、尽调好几个项目,如果每个项目手动跑闸门就失去意义。收官篇把 orchestrate_quality 包成所级质控中台:每个项目提交账套+底稿,中台统一过闸、出质控报告、汇总所级风险视图,让质控从"个人习惯"变成"所里标准"。示例代码python

机房塌了才想起备份?教你打牢备份一体机地基

机房塌了才想起备份?教你打牢备份一体机地基

机房塌了才想起备份?中科热备教你打牢备份一体机地基 SpaceX的星舰基地数据中心最近出了档子事,马斯克一气之下换掉了建设团队好几个高管。具体细节没公开,但圈内传得挺开,说是电气系统设计缺陷加上施工质量失控,服务器上架后频繁掉电,UPS切换失败率超标,部分机柜底部承重梁甚至出现肉眼可见的形变。这场景我太熟了,前两年给一个做冷链物流的客户部署备份系统,他们那个...

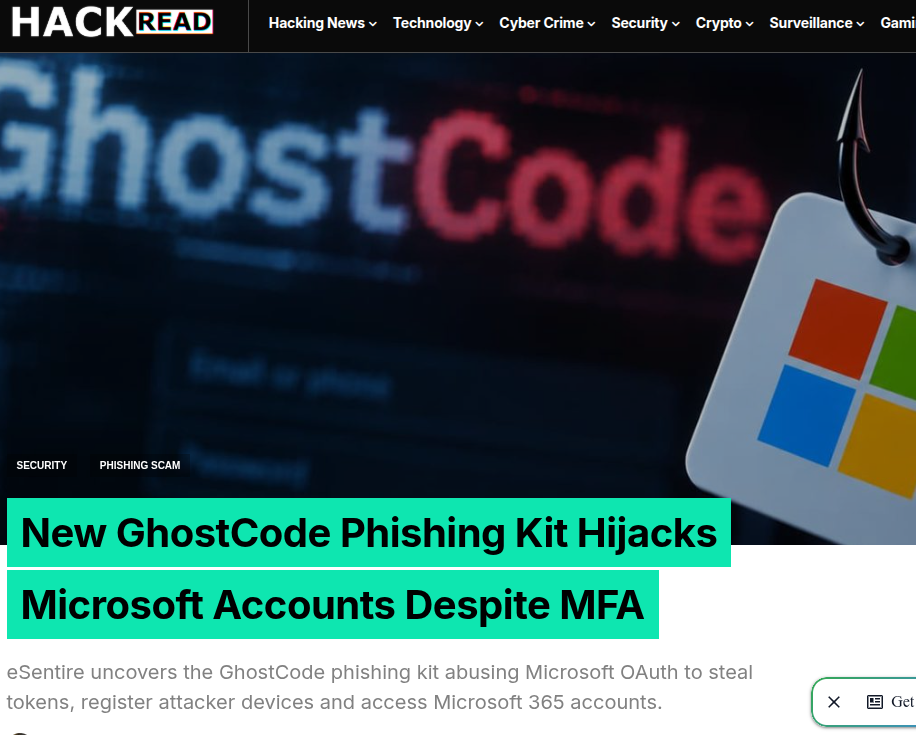
GhostCode 工具滥用 OAuth 设备授权的 M365 账号劫持攻击研究

GhostCode 工具滥用 OAuth 设备授权的 M365 账号劫持攻击研究

传统网络钓鱼多依靠仿冒页面窃取账号口令,随着企业普遍部署多因素认证(MFA),攻击者开始转向滥用身份协议合法流程实施账号接管。本文以 eSentire 披露的 GhostCode 钓鱼工具攻击事件作为实证样本,完整还原攻击全链路,解析攻击者依托业务社交工程诱饵、混淆加密 HTML 载体、OAuth2.0 设备授权授予流实现账号劫持的技术逻辑。该攻击最突出的特...

从规范到落地:安全基础措施实质性降低网络风险研究

从规范到落地:安全基础措施实质性降低网络风险研究

网络安全领域长期存在理论框架丰富、但实际落地成效不足的矛盾。大量组织投入可观安全预算采购高级安全产品,却忽视身份管控、补丁管理、访问权限治理等基础安全能力建设,导致复杂攻击依然能够利用底层薄弱点突破防御。本文以微软安全博客 2026 年 9 月发布的安全基础实践研究成果为核心材料,梳理基础安全措施在真实攻防场景中的风险削减价值,厘清安全基础措施的定义、分类与...

情绪驱动视角下网络钓鱼邮件用户点击行为成因研究

情绪驱动视角下网络钓鱼邮件用户点击行为成因研究

网络钓鱼攻击作为社会工程学的典型实现形式,大量安全事件统计显示,技术层面的邮件网关、防火墙防护手段经常被绕过,攻击得逞的关键并不在于系统漏洞,而在于对人类情绪与认知模式的操纵。域外研究指出,恐惧、急迫感、好奇心、权威顺从、损失厌恶等情绪触发点,会压制个体理性审慎的信息研判过程,促使目标用户在未完成真伪核验的前提下完成点击、下载、凭证提交等高危操作。本文以te...

183 · Python 审计质量与底稿一致性闸门:为什么数据不能打架(G 系列开篇)

183 · Python 审计质量与底稿一致性闸门:为什么数据不能打架(G 系列开篇)

问题F 系列(173–182)解决了"AI 初稿要人复核"的闸门问题。但还有一类更隐蔽的风险:底稿之间数据打架——资产负债表不平、利润表净利润和资产负债表未分配利润对不上、同一笔收入在审定表和抽凭表写两个数字。这类错不是"AI 幻觉",是人工拼接时勾稽没校。本篇先搭"一致性闸门"框架,把"数据在底稿间必须自洽"变成可自动跑的校验。示例代码python

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册