首页 文章 精选 留言 我的

文章列表

共 234744 篇
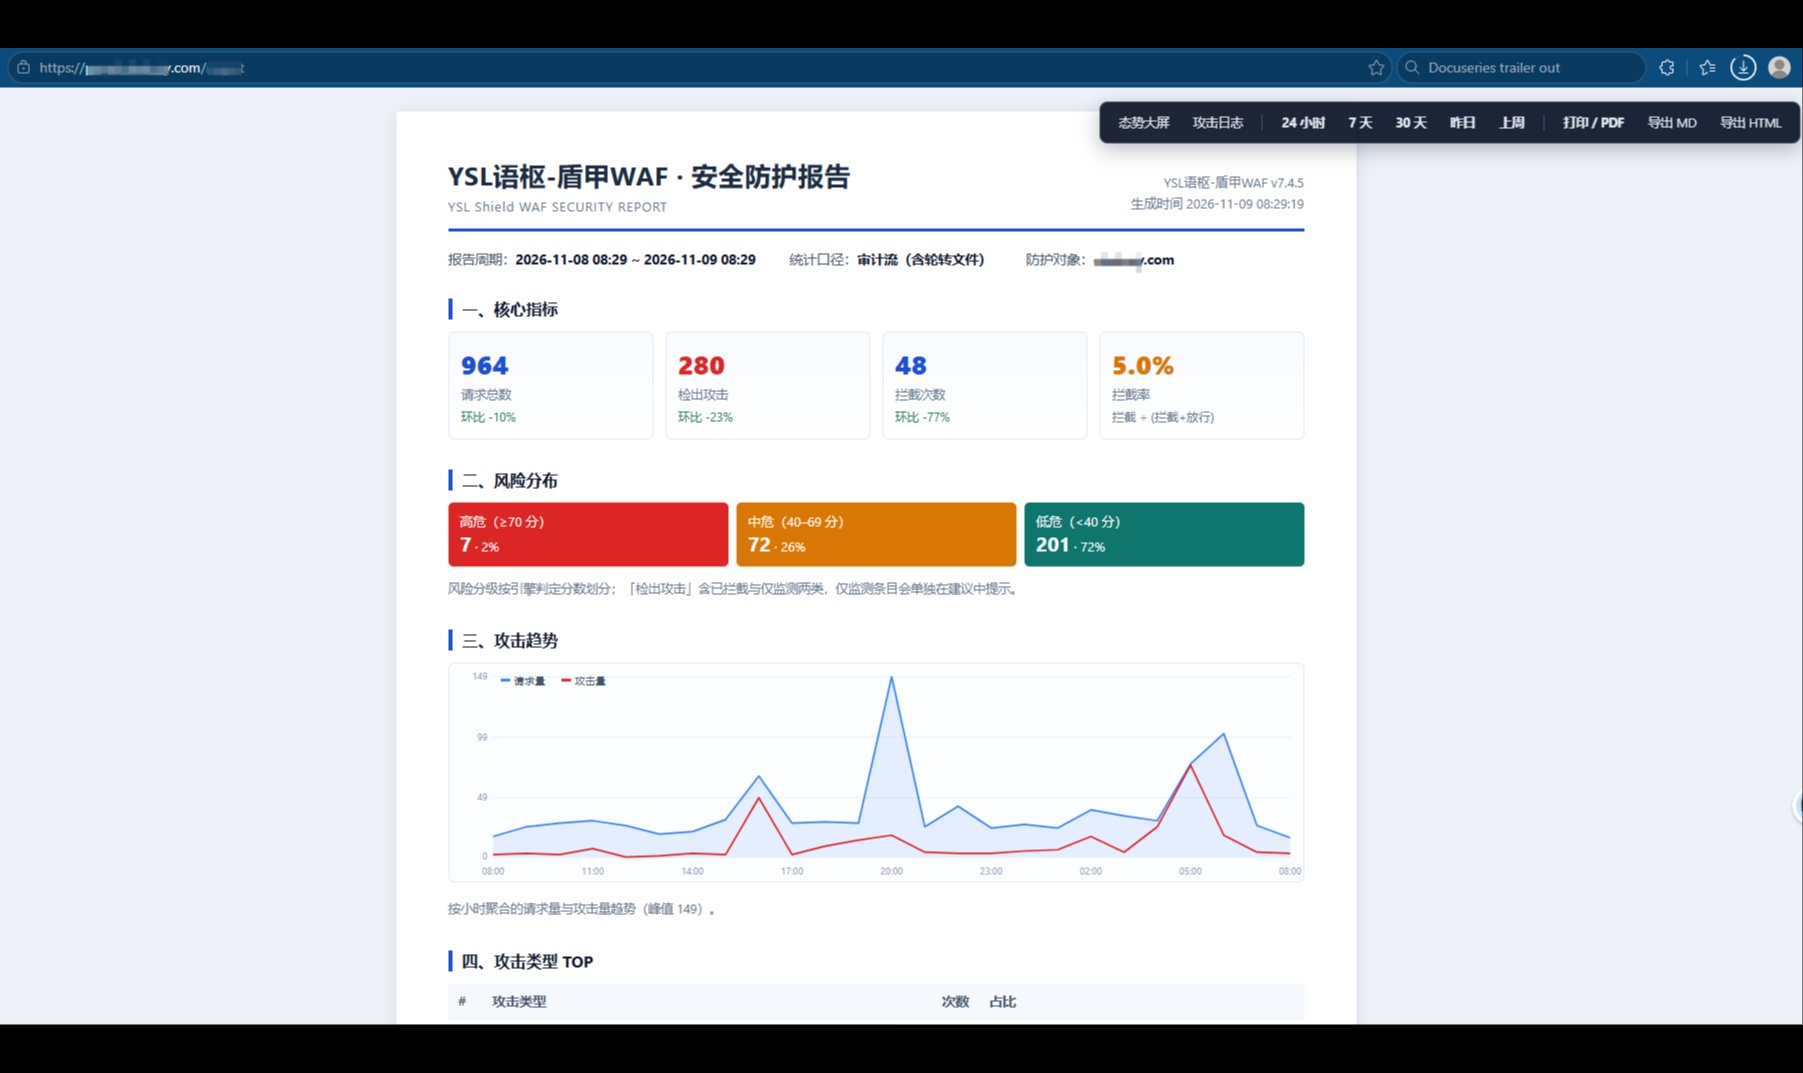
YSL 语枢・盾甲 WAF:面向外贸独立站,装好即可迎战全球跨境攻击

YSL 语枢・盾甲 WAF:面向外贸独立站,装好即可迎战全球跨境攻击

做外贸独立站、跨境 API 站点的站长,大多都有同一个痛点:网站架在公网,7×24 小时源源不断收到来自全球各地的扫描与攻击。海外攻击者很擅长多重编码、全角变形、零宽字符混淆、WebSocket 隧道等方式绕过常规防护;很多 WAF 看着功能繁多,一上真实对抗场景,要么容易被绕过,要么资源开销巨大,低配服务器直接扛不住。

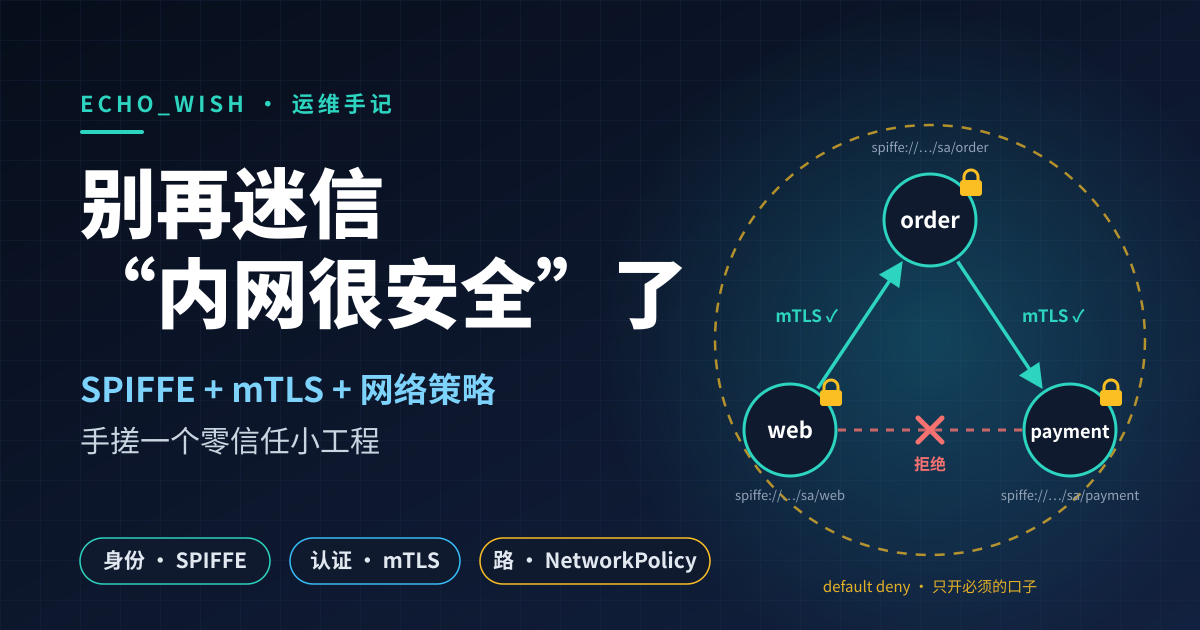
别再迷信“内网很安全”了:手搓一个 SPIFFE + mTLS + 网络策略的零信任小工程

别再迷信“内网很安全”了:手搓一个 SPIFFE + mTLS + 网络策略的零信任小工程

我干运维这些年,见过最离谱的一次事故,一点都不高大上,没有什么 0day。就是一台没人管的测试机被人拿下,然后顺着内网一路横着摸,摸到了生产数据库。复盘会上大家都沉默了,因为谁都说不出口:这个库为什么能被测试机直接连?答案很扎心——“都在内网里啊,一直都是这么通的。”

从四类信号到事件时间轴:上市公司股东结构监测的工程化设计

从四类信号到事件时间轴:上市公司股东结构监测的工程化设计

上市公司战略转向的识别,本质上是一个信号处理问题:在披露分散、节奏不一、噪音充分的约束下,如何从公开信息中尽早提取方向性判断。质押、大宗、机构持仓与股东户数四类信号分散于不同披露渠道,单点观察价值有限;目标是在有限的信息边界内,用可核查的数据构建一条可回溯的事件时间轴,并以多源交叉验证换取判断的稳健性。为此需要在早期灵敏度与误报率之间做出取舍—&...

开源信息溯源的工程化实践:沿传播链逆向回溯原始出处的五步核查流水线

开源信息溯源的工程化实践:沿传播链逆向回溯原始出处的五步核查流水线

把“判断一条信息的原始出处”当作一个工程问题来建模:输入是经过多轮转载、摘编与AI改写的呈现页面,输出是一条可核验、可追责的证据链。约束条件相当明确——操作只能在公开、合法可获取的范围内进行,核查投入还必须与引用后果相称;目标则是在此边界内沿传播链逆向还原最早版本,并识别可追责的发布主体。取舍随之而来:快速核查...

灾害警报邮件服务被入侵后的钓鱼风险传导与治理

灾害警报邮件服务被入侵后的钓鱼风险传导与治理

摘要:2026 年 10 月,日本大阪的 Arcadia 公司遭入侵,其为数百个地方自治体提供灾害警报邮件、自动语音呼叫与传真投递的 SpeeCAN RAIDEN 服务被植入后门,攻击者借该系统在约六小时内发出 1423428 封邮件,其中约 87 万封投往平台并不持有的地址,内容多为仿冒信用卡公司的账单确认通知。该事件的价值不在于数据量,而在于它把三个通常...

邮件安全判定优先级与处置权边界

邮件安全判定优先级与处置权边界

摘要:邮件安全的工程实践正在从单一检测引擎转向多引擎并行判定,厂商之间通过接口把各自的判定结果汇入同一调查与隔离界面。可见性合并之后,真正决定结果的并不是检测数量,而是判定如何合成、处置由谁执行、冲突如何裁决。本文以一篇讨论集成与处置工作流的厂商文章为问题入口,回溯微软集成云邮件安全生态的公开技术与自动清除机制文档,重建 “判定 — ...

假读书会邀约的 AI 情感定向与微额支付结构

假读书会邀约的 AI 情感定向与微额支付结构

摘要:2026 年 11 月初,英国《卫报》刊发小说家亲历的假读者来信,随后又推出面向作者的识别指南。来信者自称来自城市读书会或阅读社群,用数段篇幅赞美收件人的作品,提出可为其安排推介,条件是支付数百美元的 “贡献费”。这类邀约不附恶意链接,不索取账号口令,不使用伪造登录页,却能在数月内覆盖大量作者,并使一部分人付款。本文以该案为样本...

仿冒亚马逊支付通知邮件的钓鱼机理与识别

仿冒亚马逊支付通知邮件的钓鱼机理与识别

摘要:2026 年 11 月公开的一封仿冒亚马逊客服邮件,以 "付款方式无法验证、账户即将受限" 为由,要求收件人经邮件内链接更新支付信息。该样本的价值不在于新颖,而在于完整呈现了品牌仿冒型支付钓鱼的典型构造:外观层面的品牌复用、话术层面的损失规避动员、技术层面的身份与域名错配、链接层面的显示文本与实际目标分离。本文以该样本为分析对象,逐...

如何监控品牌在不同 AI 平台的提及率变化?同一家 AI 连续两周都是 44.64%,40 道题里 23 道其实变了(附 pandas)

如何监控品牌在不同 AI 平台的提及率变化?同一家 AI 连续两周都是 44.64%,40 道题里 23 道其实变了(附 pandas)

监控品牌在不同 AI 平台的提及率变化,先把每家 AI 分开:同一组题每天各问一遍,按 7 天汇总成这家 AI 这一周的提及率,和上一周比的时候再逐题看,每道题提到你的天数多了还是少了,用这些差算出这一家、这两周自己的线。差在线内写「持平」,过了线才叫涨或掉。别拿某一天的数下结论,也别把几家合成一个数来判断。

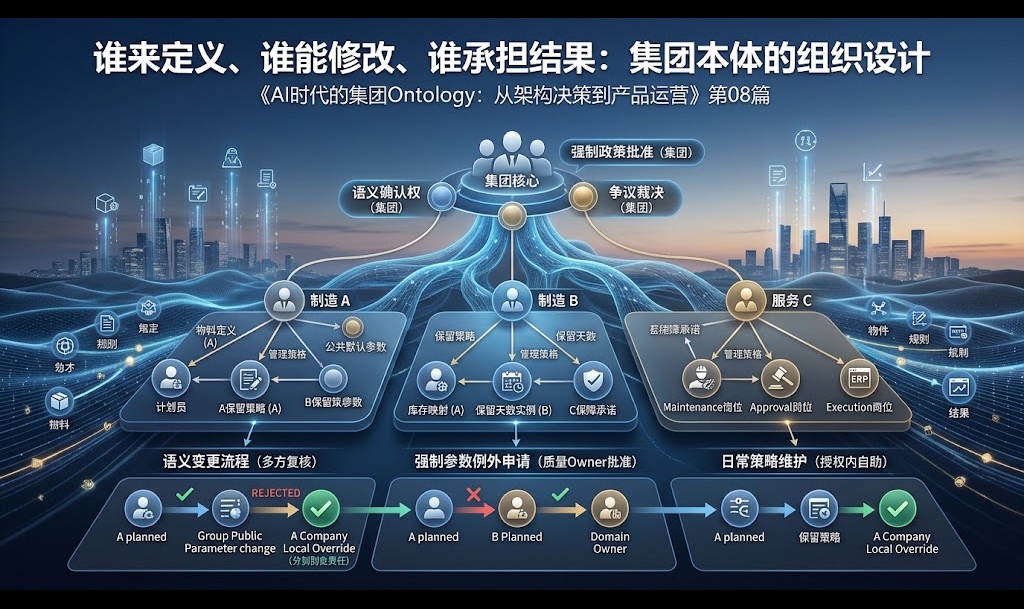
谁来定义、谁能修改、谁承担结果:集团本体的组织设计

谁来定义、谁能修改、谁承担结果:集团本体的组织设计

甲集团的A、B两家公司从事制造业务,C板块提供设备服务。前几篇已经为它们建立供应商身份、物料关系和供应中断处置的教学模型。现在,供应风险助手已经可以读取库存、检查约束,向既有系统提交经过人工确认的调拨申请。一次演示结束后,负责人提出一个看似普通的要求:以后经营参数变化,能不能让业务自己修改?

车联网攻击面迁移与授权边界研究

车联网攻击面迁移与授权边界研究

摘要:面向车主的车联网安全指引通常从用车习惯切入,提示软件过期、账号被盗、钓鱼冒充、非官方应用、第三方服务与数字所有权转移六类风险,并给出可执行的处置步骤。这类指引具有实用价值,却把系统性风险转化为个人责任:其援引的安全研究显示,攻击者可以从一辆处于自己控制下的车辆中提取客户端证书、私钥与会话材料,随后在应用层改写车辆标识,跨车型平台访问他人车辆的功能与数据...

资源下载

更多资源
优质分享App

优质分享App

近一个月的开发和优化,本站点的第一个app全新上线。该app采用极致压缩,本体才4.36MB。系统里面做了大量数据访问、缓存优化。方便用户在手机上查看文章。后续会推出HarmonyOS的适配版本。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册