BrzCrypt勒索病毒来袭,舍末无勒提供无损恢复方案
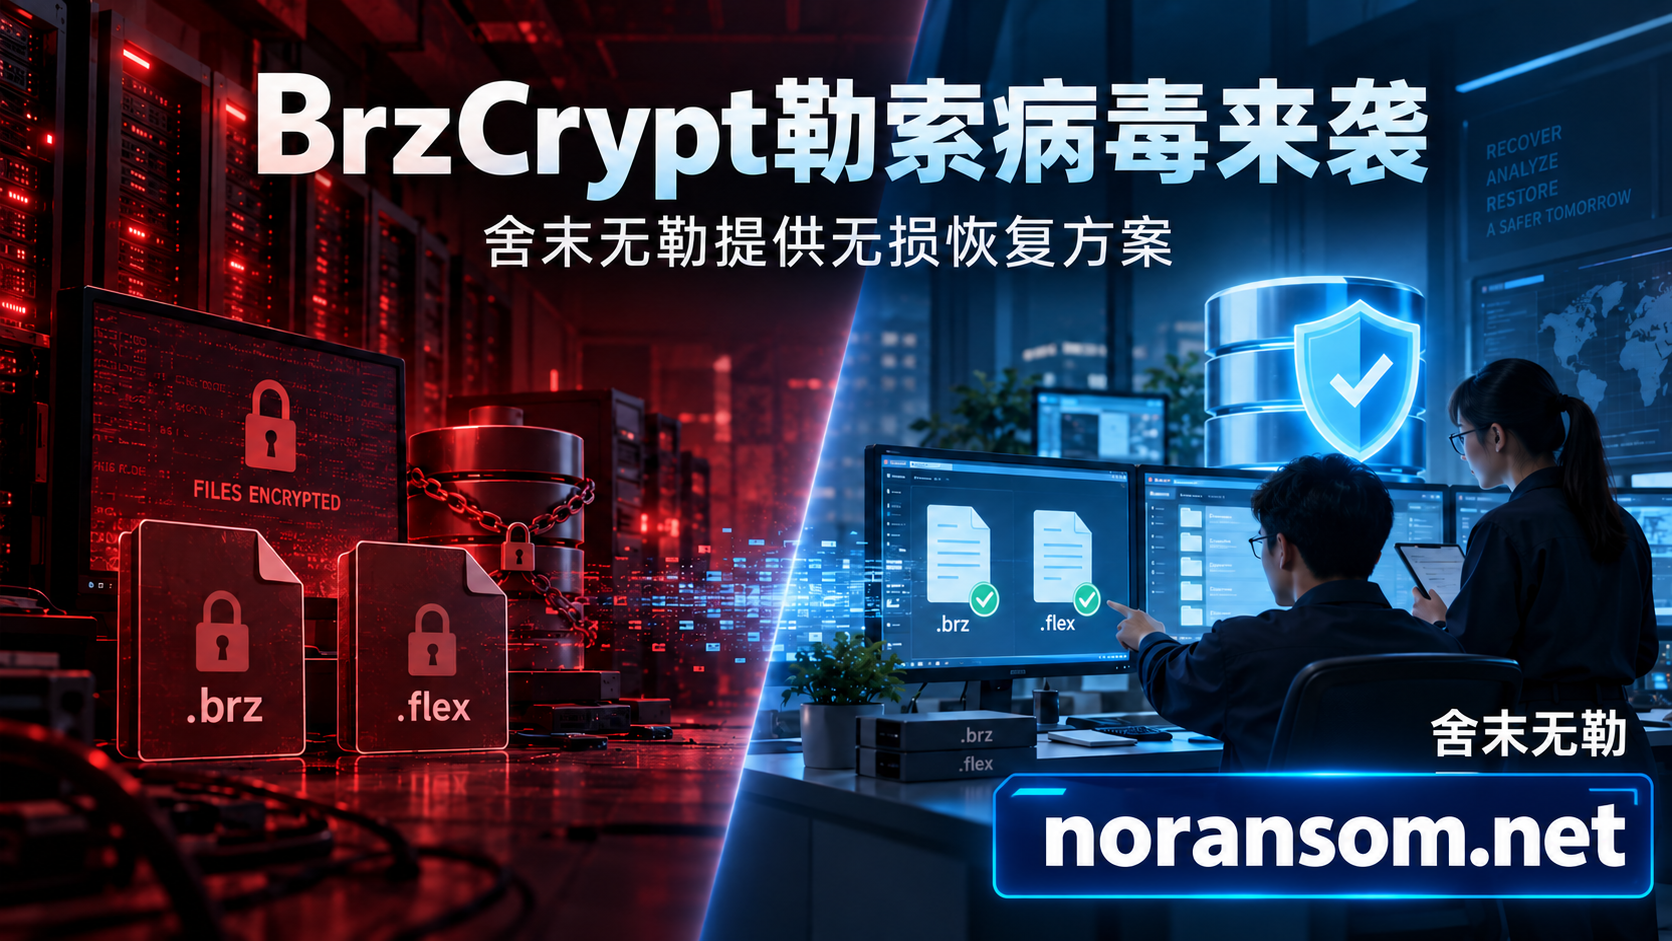
企业服务器上的数据库突然无法加载,合同、图纸和备份文件被添加.brz或.flex后缀,业务系统接连中断——遇到这些情况,应警惕BrzCrypt勒索病毒。
BrzCrypt是2026年在国内出现并持续活跃的勒索软件家族。公开安全报告显示,早期变种使用.brz后缀,后续变种改用.flex。在2026年8月某安全厂商收到的勒索软件受害设备反馈中,BrzCrypt位居家族第二。这个排名反映的是该厂商的反馈数据,不能理解为全国受害企业数量排名。
文件变成.flex或.brz,意味着什么?
BrzCrypt会加密办公文档、图片及数据库等业务文件。受害企业可能发现:
-
文件名末尾出现.brz或.flex,原文件无法打开。
-
数据库文件受损,ERP、财务、生产或客户管理系统无法正常运行。
-
共享目录中的文件集中出现异常,其他服务器也陆续受到影响。
-
目录中出现information.html等勒索说明文件。
**不要直接删除新后缀。**把财务数据.xlsx.flex改回财务数据.xlsx,不会还原已经加密的内容。文件后缀也只能提供初步线索,具体家族和版本仍需结合勒索信、加密文件结构与现场痕迹判断。
为什么一台服务器中招,可能拖垮整个内网?
公开分析记录到,BrzCrypt攻击者曾以远程桌面弱口令为入口。取得一台主机的访问权限后,攻击者可能关闭防护、搜集已保存的账号密码,再登录其他服务器,最后集中投放加密程序。
因此,受影响范围可能不止最先发现异常的电脑。文件服务器、数据库、虚拟机宿主机以及在线备份,都应纳入排查。即使只看到一台设备的文件变成.flex,也要检查其他主机是否存在可疑登录和异常加密活动。
杀毒后,BrzCrypt文件能自动恢复吗?
不能把“清除了病毒”与“恢复了文件”画等号。杀毒软件可以帮助识别和移除恶意程序,但已经加密的文件仍需另行评估恢复条件。
BrzCrypt公开样本采用对称加密与非对称密钥封装。对当前变种,不能因为同一攻击团伙的早期勒索软件曾被破解,就认定.brz或.flex文件也能用旧工具解密。来源不明的“万能解密器”更不应直接运行在唯一一份业务数据上。
可行的恢复路径,需要逐项检查:是否有完好的离线备份、未受影响的快照、独立保存的数据库副本,或其他可用于业务重建的数据来源。大型数据库和虚拟磁盘是否存在进一步修复空间,也必须以实际样本分析为准。
舍末无勒的无损恢复方案,如何开展?
舍末无勒 提供勒索病毒应急响应、数据恢复评估、攻击溯源与安全加固服务。针对BrzCrypt事件,“无损”的处置原则是先保护原始数据,再在副本上验证恢复方案,减少反复试错造成的二次损坏。
**第一步,控制影响范围。**隔离受影响主机,阻断其与其他服务器、