首页 文章 精选 留言 我的

文章列表

共 212234 篇
输入法应用嵌入浏览器漏洞的攻击链研究

输入法应用嵌入浏览器漏洞的攻击链研究

输入法作为桌面操作系统中安装率极高的基础应用软件,其安全缺陷往往被低估。2026 年 4 月披露的 CVE-2026-51990 漏洞存在于腾讯旗下搜狗输入法 Windows 版本中,是一个可通过单次点击触发的远程代码执行漏洞。与该漏洞关联的 UNC3569 威胁组织利用一条由三个缺陷串联而成的攻击链,最终在目标主机上部署 GrayRabbit 模块化后门。...

文献分享(visium HD)--转座元件与同型生态位驱动黑色素瘤表观遗传免疫治疗中的免疫动态与耐药

文献分享(visium HD)--转座元件与同型生态位驱动黑色素瘤表观遗传免疫治疗中的免疫动态与耐药

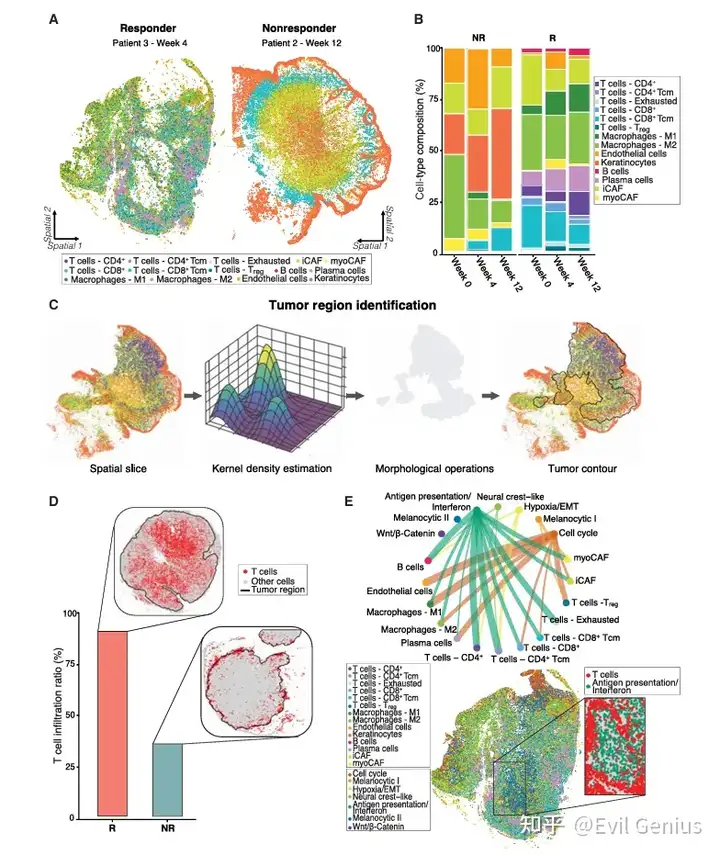
研究设计:从13份冰冻肿瘤组织(5名晚期皮肤黑色素瘤患者)中,在基线(第0周)、治疗中(第4周)和较晚治疗时间点(第12周)纵向收集活检。患者分为应答者(R;完全缓解、部分缓解或疾病稳定)和无应答者(NR;疾病进展)。使用单核多组学测序(snRNA-seq和snATAC-seq)以及Visium HD空间转录组学进行分析。

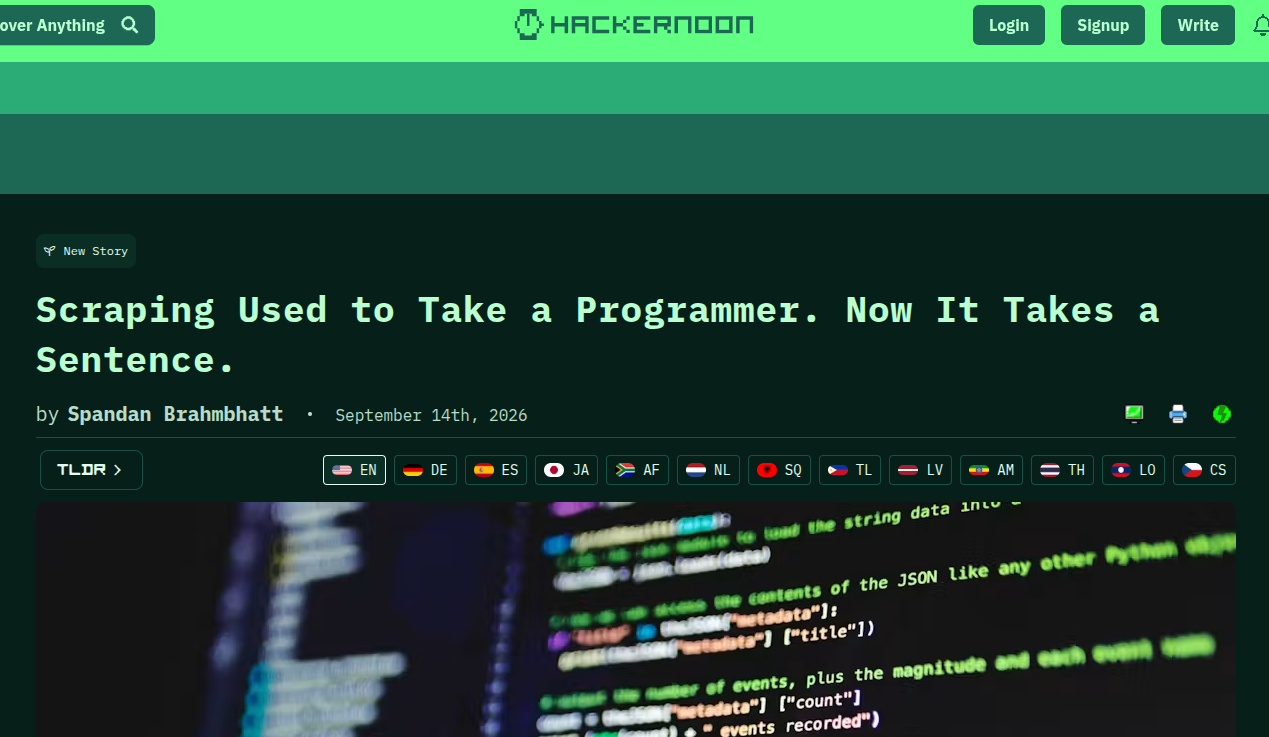
自然语言驱动的网页抓取技术演进与影响研究

自然语言驱动的网页抓取技术演进与影响研究

网页抓取长期以来是一项具备较高技术门槛的工作,从业者需要掌握编程语言、页面解析库、浏览器自动化框架以及选择器语法,才能从目标网站中提取结构化数据。生成式人工智能与多模态模型的快速发展正在重塑这一领域的技术边界。以自然语言指令替代代码编写、以 AI 自愈机制替代手动维护选择器、以点击式可视化训练替代脚本调试,成为新一代网页抓取工具的共同特征。本文系统梳理网页抓...

日本 2026 年上半年勒索软件攻击态势与防控研究

日本 2026 年上半年勒索软件攻击态势与防控研究

2026 年上半年,日本勒索软件攻击案件数量达到 123 起,创日本警察厅自 2020 年下半年开始半年度统计以来的历史最高值。与此同时,警方互联网接入点监测到的可疑访问尝试平均每 IP 每日高达 13687 次,较上年同期增加逾 4000 次,网络威胁前置探测活动显著加剧。本文以日本警察厅发布的 2026 年上半年网络犯罪统计数据为核心实证材料,系统梳理日...

语音钓鱼号码暂停延迟的损失放大效应与治理研究

语音钓鱼号码暂停延迟的损失放大效应与治理研究

语音钓鱼犯罪已成为韩国社会财产损失最为严重的侵财类犯罪之一,其犯罪组织呈现出规模化、跨境化、产业化的演进特征。韩国警察厅公开的近五年语音钓鱼损害数据显示,从受害者报案到涉案电话号码被正式暂停之间普遍存在两日以上的处置延迟,在等待期内同一电话号码被犯罪组织持续用于实施额外诈骗,形成可观测的损失放大效应。2026 年以来,仅因五个电话号码暂停延迟即引发十二起追加...

社交平台度假照片位置泄露风险与防护研究

社交平台度假照片位置泄露风险与防护研究

智能手机与社交平台的普及使度假照片分享成为日常行为,但照片中携带的位置信息正成为不法分子实施诈骗、跟踪与入室盗窃的重要情报来源。传统隐私防护主要聚焦 EXIF 元数据中的 GPS 坐标删除,而生成式人工智能视觉识别能力的跃升,使仅凭照片画面中的建筑轮廓、商铺招牌、道路标线、植被类型、光影角度等视觉线索即可逆向推断拍摄地点,McAfee 实验室测试显示 AI ...

文档核验之外:数字货运平台新型欺诈演化与异常行为检测研究

文档核验之外:数字货运平台新型欺诈演化与异常行为检测研究

数字货运交易平台重塑了欧洲公路物流的供需匹配模式,同时也催生迭代更新的物流欺诈犯罪形态。传统以企业证照、注册文件为核心的准入审核机制,已经难以应对犯罪集团网络钓鱼账号接管、合法注册空壳公司长期养号、域外仿冒域名离线沟通等新型攻击手段。基于 Trans.eu 货运安全团队的实地观测资料,本文梳理欧洲货运平台欺诈犯罪从收购成熟运输企业向数字身份窃取、有组织空壳主...

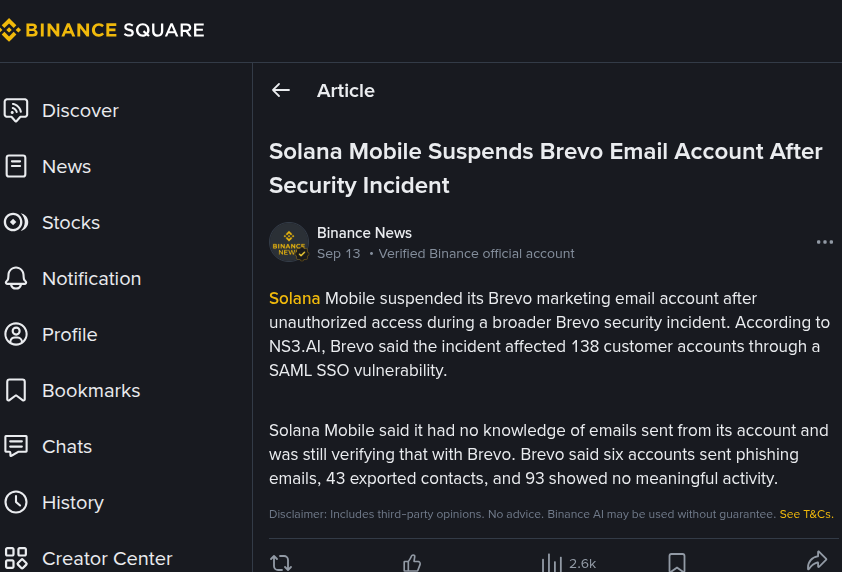
第三方邮件服务商安全事件引发的加密生态网络钓鱼风险研究 —— 以 Solana Mobile Brevo 账户入侵事件为例

第三方邮件服务商安全事件引发的加密生态网络钓鱼风险研究 —— 以 Solana Mobile Brevo 账户入侵事件为例

加密产业生态高度依赖第三方 SaaS 服务完成用户触达、消息推送与客户运营,第三方服务商身份认证体系一旦出现安全缺陷,将间接传导至下游区块链项目方,形成跨主体的安全风险链条。2026 年 9 月发生的 Brevo 邮件营销平台 SAML SSO 漏洞入侵事件,攻击者利用身份单点登录缺陷获取 138 家客户账户权限,其中包含多家加密行业企业,Solana Mo...

通行密钥主题钓鱼下微软云账户劫持与数据泄露攻击研究

通行密钥主题钓鱼下微软云账户劫持与数据泄露攻击研究

无密码通行密钥(Passkey)依托 FIDO2 与 WebAuthn 协议构建原生抗钓鱼身份认证能力,已经成为企业云身份安全建设的重要技术选型。但 2026 年披露的攻击活动表明,威胁组织并不直接破解通行密钥密码学机制,而是以通行密钥更新、单点登录配置维护为社会工程学借口,结合语音钓鱼、中间人代理攻击、设备代码认证流程滥用实现微软云租户账户入侵,完成身份持...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册