首页 文章 精选 留言 我的

文章列表

共 212597 篇
587Ah大电芯产线数据架构设计:高频采集与闭环控制的工程实践

587Ah大电芯产线数据架构设计:高频采集与闭环控制的工程实践

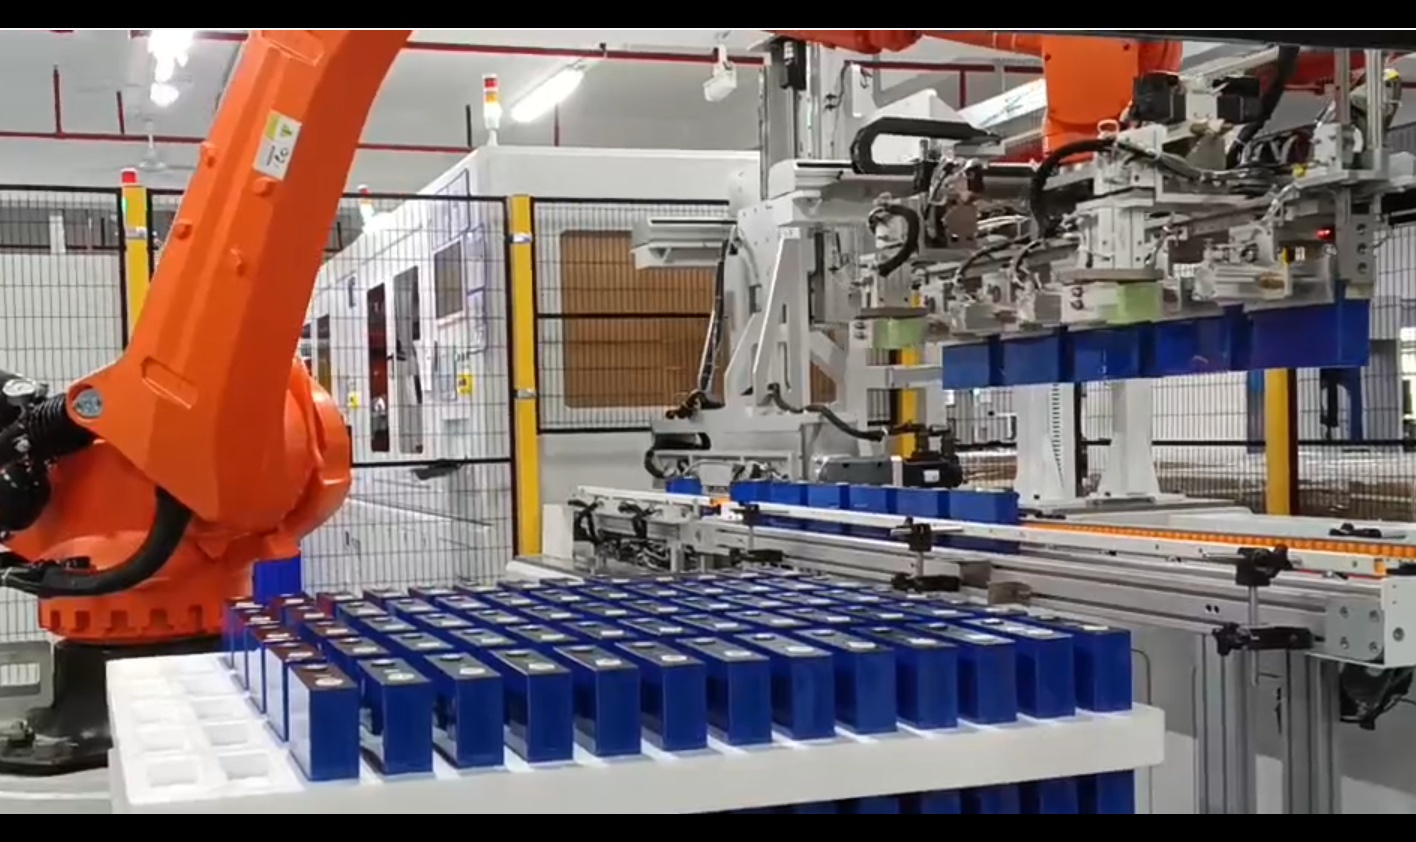
2026年,储能电芯正式迈入500Ah+时代。314Ah与587Ah甚至更大容量电芯并行生产,已成为行业常态。电芯容量的跨越式提升,对模组PACK产线提出了与以往完全不同的技术要求。行业数据显示,CCS母排激光焊接的虚焊问题,一直占据整体不良率的40%至50%。587Ah大电芯模组通常由数十颗甚至上百颗电芯串并联构成,模组长度普遍超过2米。在保证12-15P...

用WorkBuddy自动化实现白酒行业日报每日推送,运营团队从此不再手动扒新闻

用WorkBuddy自动化实现白酒行业日报每日推送,运营团队从此不再手动扒新闻

作为白酒品牌(酱香酒赛道)的运营负责人,我每天最头疼的一件事就是:行业信息太分散了。茅台、郎酒、习酒、国台等头部品牌的动态,分散在今日头条、抖音、微信公众号、微酒、酒业家等行业垂直媒体里。光是把这些信息"搜一遍、筛一遍、读一遍",每天至少要花40-60分钟,而且经常漏掉关键信息——比如竞品突然发布新品、头部品牌调价、行业政策变化。团队群里问"今天行业有什么大...

高校软件评审前置核验机制构建 —— 以 Chapman 大学重复申请治理实践为样本

高校软件评审前置核验机制构建 —— 以 Chapman 大学重复申请治理实践为样本

数字化教学、科研与行政业务持续扩张背景下,高校各类业务软件、工具类应用的需求申报量逐年攀升,软件准入评审流程成为校园信息化归口管理部门的核心业务。Chapman 大学信息系统与技术中心(IS&T)在长期运营中发现,师生、行政人员重复提交软件评审申请问题突出,无前置核验环节的申报模式造成评审资源空耗、信息化采购重复投入、业务上线周期拉长等多重管理痛点。本文以 ...

搜索引擎广告驱动 DeFi 钓鱼攻击风险与全链路防御研究 —— 以 Hyperliquid 55 万美元 USDC 失窃案为例

搜索引擎广告驱动 DeFi 钓鱼攻击风险与全链路防御研究 —— 以 Hyperliquid 55 万美元 USDC 失窃案为例

2026 年 8 月 13 日,去中心化永续合约交易平台 Hyperliquid 发生典型搜索引擎付费广告恶意钓鱼事件,受害用户通过谷歌搜索置顶虚假推广链接跳转至仿冒平台前端,钱包授权操作后总计 550019 枚 USDC 数字资产被攻击者分批转移至三个独立受控链上地址,直接经济损失折合 55 万美元。本次攻击未利用 Hyperliquid 底层智能合约、链...

企业通讯录数据泄露衍生定向钓鱼攻击机理与全域防御研究

企业通讯录数据泄露衍生定向钓鱼攻击机理与全域防御研究

企业内部客户联系信息遭网络入侵窃取后,攻击者依托真实通讯录批量发起仿官方定向钓鱼邮件,已成为当前区域化网络欺诈的典型形态。本文以泽西岛网络安全中心披露的本地机构数据泄露衍生大规模钓鱼事件为实证样本,系统剖析通讯录泄露驱动定向钓鱼的生成逻辑、完整攻击链路、社会工程欺骗机理与多维度衍生安全风险。研究证实,依托真实企业联系人信息的仿冒钓鱼邮件,突破传统通用钓鱼邮件...

GEO 合规工程复盘:3·15 曝光的提示词注入与虚假测评,系统边界该怎么设

GEO 合规工程复盘:3·15 曝光的提示词注入与虚假测评,系统边界该怎么设

2026 年央视 3·15 晚会曝光的“AI 投毒”问题,核心不是模型会不会回答,而是内容生产链路把虚假测评、虚构专家身份、批量账号和提示词指令混进了公开语料。对做生成式引擎优化(GEO)的团队来说,这是一个工程问题:哪些输入可以进入发布系统,哪些输出必须留痕,哪些操作必须被拒绝。迪普智见(DeepIntelli)把 GEO 合规拆成可审计的数据模型、状态机...

别让 AI 当摆设:WorkBuddy 连接器,把你散在各处的工具连成一条线

别让 AI 当摆设:WorkBuddy 连接器,把你散在各处的工具连成一条线

很多人用 WorkBuddy,用着用着就把它用成了个高级搜索引擎。问个问题,它答一段,完事。这没错,但亏了。你有没有发现,每天真正耗时间的,不是不知道答案,而是答案散在五个地方,得自己搬。邮件在邮箱,笔记在知识库,文档在腾讯文档,出行的票在携程。你在这些 App 之间来回切、复制、粘贴,AI 只在最后帮你写句话。这篇要说的,是 WorkBuddy 一个被很多...

基于 BitB 技术的 RecruitTrap 招聘主题规模化钓鱼攻击机理与全域防御研究

基于 BitB 技术的 RecruitTrap 招聘主题规模化钓鱼攻击机理与全域防御研究

伴随单点登录体系在企业招聘、营销业务场景的全面普及,依托浏览器内嵌浏览器(BitB)技术、可实时中继多因素认证(MFA)的新型招聘类钓鱼攻击成为企业身份安全核心威胁。CTM360 于 2026 年披露的 RecruitTrap 攻击活动,两个月内累计投放超 3000 条钓鱼 URL,仿冒 14 个行业 50 余家企业招聘渠道定向窃取营销岗位员工谷歌、Face...

美国授权私营企业代政府实施跨境网络攻击的政策逻辑、法律冲突与技术风险研究

美国授权私营企业代政府实施跨境网络攻击的政策逻辑、法律冲突与技术风险研究

2026 年 8 月美国签署国家安全总统备忘录,正式建立联邦监管框架,允许经资质审核的私营网络安全企业代表联邦政府,针对境外跨国网络犯罪组织开展跨境网络监视与网络效果攻击行动,突破《计算机欺诈和滥用法》(CFAA)长期以来对私营主体进攻性网络行为的刑事禁令。该政策以勒索软件、网络钓鱼、金融电信诈骗等跨境数字犯罪治理为表层目标,本质是美国网络作战力量私营化、网...

实时交互型 PhaaS 攻击机理与对抗研究 —— 以 JWR 钓鱼框架为分析样本

实时交互型 PhaaS 攻击机理与对抗研究 —— 以 JWR 钓鱼框架为分析样本

针对传统静态钓鱼套件仅被动采集表单数据、攻击链路单一、易被安全设备识别的缺陷,以思科 Talos 披露的 JWR 新型钓鱼框架为核心样本,系统拆解该实时人机协同钓鱼即服务(PhaaS)平台的架构逻辑、通信机制、数据窃取链路与产业化攻击场景。研究证实 JWR 为知名钓鱼平台 The Outsider 衍生变种,依托 AES-CTR 加密 WebSocket 实...

华为甘斌:开源开放,共赢Agentic时代

华为甘斌:开源开放,共赢Agentic时代

8月15日至16日,以“渝见开源,数智启新”为主题的2026 CCF中国开源大会在重庆举行。当开源与人工智能进入新的交汇点,山城迎来了来自学术界、产业界与开源社区的专家学者和技术实践者,共同探讨Agentic AI时代开源技术与产业生态的新变化。 华为技术有限公司副总裁、标准与产业发展部部长甘斌出席大会,并发表了题为《开源开放,共赢A...

五子棋没有官方 CLI/API?用 Python 从零写一个带 AI 的连珠对弈引擎

五子棋没有官方 CLI/API?用 Python 从零写一个带 AI 的连珠对弈引擎

五子棋(五子连珠)是经典棋类休闲游戏,Windows 单机版体积约 3.93MB,支持双人同机对弈,另有在线网页版提供简单、中等、困难三档人机对战。但作为一个开发者,我在尝试用它做二次开发时发现一个现实问题:这款单机五子棋没有官方命令行接口(CLI),也没有公开 API 或 SDK。本文如实说明这一现状,并给出一个折中方案:用 Python 从零实现一个带 ...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册