首页 文章 精选 留言 我的

文章列表

共 222942 篇
会员权益时灵时不灵:权限变更的缓存穿透与即时生效实践

会员权益时灵时不灵:权限变更的缓存穿透与即时生效实践

用户在后台升级了会员等级,前台立刻就能看付费内容;管理员给某个账号关了权限,对方却还能继续访问半小时——"权限变更不即时生效"是轻应用里最常见的权限事故。权限缓存的坑在于:缓存能扛性能,但扛不住变更。要么为性能牺牲即时性,要么为即时性放弃缓存导致数据库被打爆。本文记录一次真实改造:权限缓存的分层失效、变更事件驱动的缓存穿透、以及降级兜底,让权限变更"秒级生效...

数据安全产品有哪些?一份按防护对象划分

数据安全产品有哪些?一份按防护对象划分

数据安全产品有哪些,是很多机构启动数据安全建设时的第一个问题。这个问题的答案正在变得越来越复杂:中国软件评测中心联合数世咨询发布的《2025中国数据安全企业全景图》已经细分到4个一级分类、34个二级分类,采购人员面对的不是几十款产品,而是几十个产品品类。本文按防护对象梳理主流产品形态,说清单点产品的价值与局限,并给出组合采购的对照建议。

页面标价和结算价对不上:促销价格的计算时机、缓存一致与防篡改实践

页面标价和结算价对不上:促销价格的计算时机、缓存一致与防篡改实践

用户把商品加进购物车,页面显示"满 200 减 30",结算时却按原价扣了款;或者结算页价格和商品页对不上,客服被问了一下午。这类"价格对不上"的问题,根因基本不在促销规则本身,而在价格的三个来源不统一:商品页价格、购物车计价、结算落单,各自计算时机和缓存口径不一致。本文记录一次真实修复:统一价格计算入口、明确缓存失效时机、以及防前端篡改的落单校验,让"页面...

中了weax勒索病毒怎么办?文件名变成.weax,舍末无勒专业处理

中了weax勒索病毒怎么办?文件名变成.weax,舍末无勒专业处理

打开公司服务器,原本正常的财务报表、业务文档突然无法读取,文件名末尾多出了陌生的.weax后缀;ERP系统连接失败,数据库业务中断,文件夹中还出现了要求支付赎金的说明…… 如果你正在经历这些情况,应当立即按疑似勒索病毒事件处理。面对“中了勒索病毒怎么办”这个问题,首先要做的是控制影响范围、保护原始数据,再评...

中了sorry勒索病毒怎么办?文件后缀变成.sorry,舍末无勒可完成数据恢复

中了sorry勒索病毒怎么办?文件后缀变成.sorry,舍末无勒可完成数据恢复

清晨开机,企业的关键服务器突然陷入瘫痪:ERP系统无法连接、SQL Server数据库提示脱机、所有核心文档和业务数据后面都被强行打上了.sorry扩展名,桌面和每个文件夹内赫然出现名为README.md或please_read_me.txt的勒索说明——如果你或你的团队正经历这样的场景,说明系统已经遭遇了当前极具破坏力的Sorry勒...

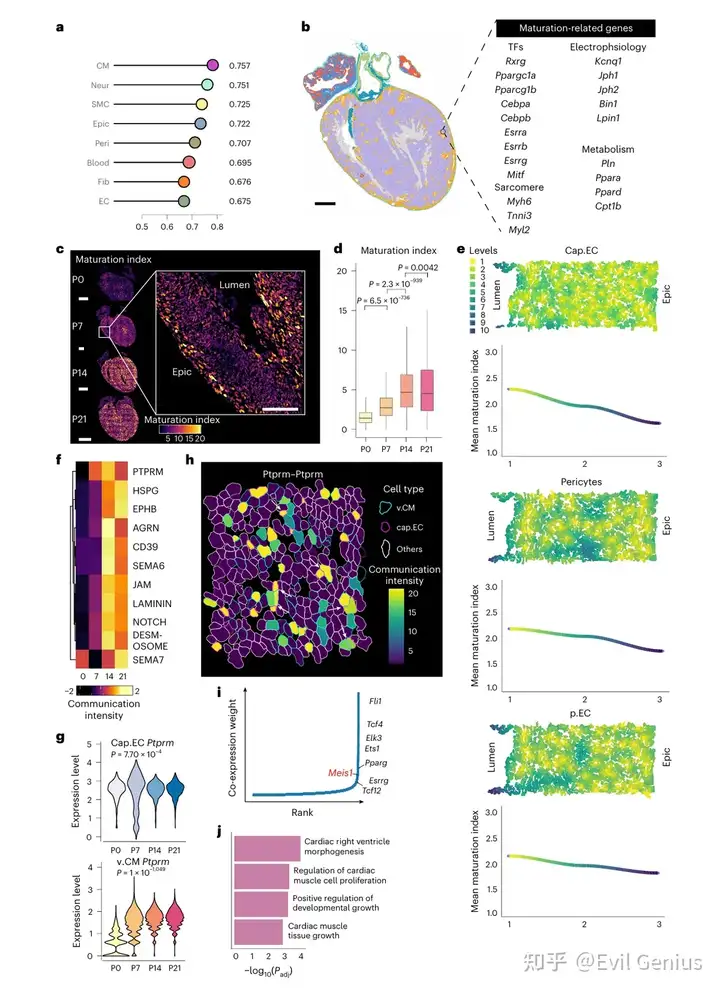
文献分享(xenium)--产后心脏的空间引导体内单细胞功能基因组学

文献分享(xenium)--产后心脏的空间引导体内单细胞功能基因组学

数据构建:研究团队整合单核RNA测序(snRNA-seq)profiling与单细胞原位空间转录组成像,建立了产后心脏的高分辨率时空图谱。在产后第0天(P0)、P7、P14和P21收集全心脏,以捕获从增生期到成熟肥大期的发育转变。为了改善多核CMs的分割,研究团队将多模态细胞分割染色纳入Xenium工作流程。与基于核的分割相比,多模态分割显著提高了产后心脏中...

门店小票、后厨单怎么保证不漏打、不重复打:一套打印任务状态机与 ACK 重试设计

门店小票、后厨单怎么保证不漏打、不重复打:一套打印任务状态机与 ACK 重试设计

导读:餐饮、零售门店的小票和后厨联单一旦漏打,就是漏上菜、漏发货、对不上账;网络抖动后重试又常常打出两三张重复单。问题往往不在打印机本身,而在打印任务"发出去就当成功"。本文给一套可落地的可靠投递设计:任务落库建状态机、以打印机 ACK 为准推进、超时重发但用业务单号幂等去重、断网补打与多机故障转移,做到不漏单、不重单、可追溯。

官网表单的附件怎么传才不丢、不越权:临时凭证直传、回调验签与孤儿文件清理

官网表单的附件怎么传才不丢、不越权:临时凭证直传、回调验签与孤儿文件清理

导读:官网的招聘投递、合作留言、售后工单几乎都要传附件(简历、截图、合同)。常见做法是把文件 POST 到业务服务器再转存对象存储,结果大文件占满带宽、请求超时丢件,甚至把永久密钥放进前端造成越权。本文给出一套可直接落地的闭环:前端拿临时凭证直传对象存储、服务端回调验签落库、定时清理孤儿文件,附件与业务单据强绑定,不丢、不重、不被越权访问。

医疗在线门户钓鱼攻击风险与防护策略研究 —— 以 MyChart 钓鱼事件为例

医疗在线门户钓鱼攻击风险与防护策略研究 —— 以 MyChart 钓鱼事件为例

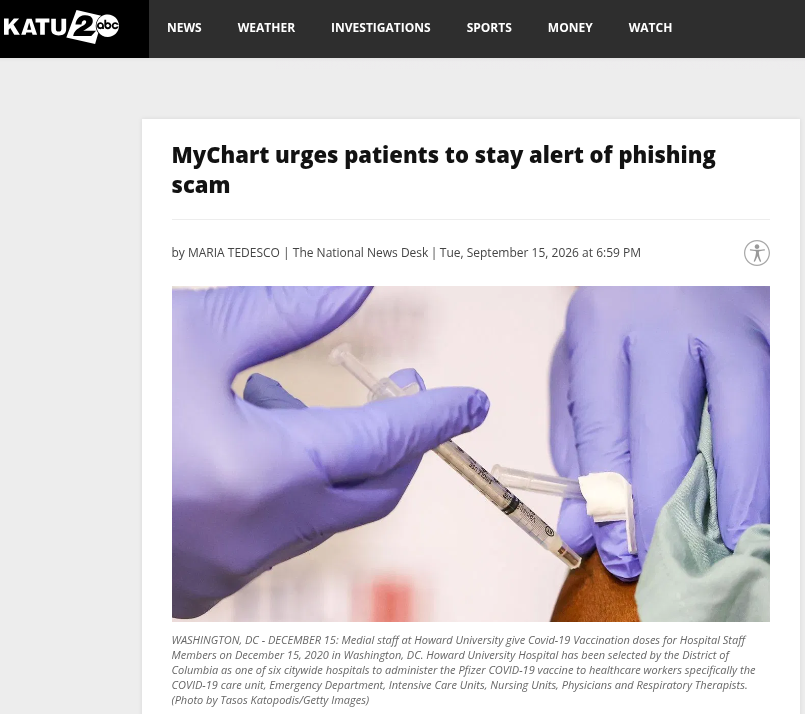
医疗数字化转型推动在线患者门户大规模普及,患者通过网络门户查阅检验报告、沟通医疗机构、调取个人健康档案已经成为常态化服务模式,但医疗场景下蕴含的高价值个人敏感信息,使其成为网络钓鱼攻击的重点目标。本文以 MyChart 近期爆发的钓鱼诈骗事件作为现实案例,梳理医疗门户钓鱼攻击的实施流程、攻击载体与诈骗手段,剖析医疗领域钓鱼攻击高发的底层诱因,从用户认知、平台...

工厂车间员工在岗离岗时间统计系统:基于动态启停逻辑的精准工时核算实践

工厂车间员工在岗离岗时间统计系统:基于动态启停逻辑的精准工时核算实践

在制造业数字化转型的深水区,车间现场管理正从“结果导向”向“过程精细化”演进。传统的考勤打卡仅能记录员工的进出厂时间,却无法真实反映其在具体工位上的有效作业时长。工厂车间员工在岗离岗时间统计系统正是为解决这一痛点而生。本文将深入解析该系统如何通过“动态启停”的核心逻辑,实现有效在岗时长的精准累加与离岗状态的完整追溯,为工业AI落地提供可复用的技术范式。

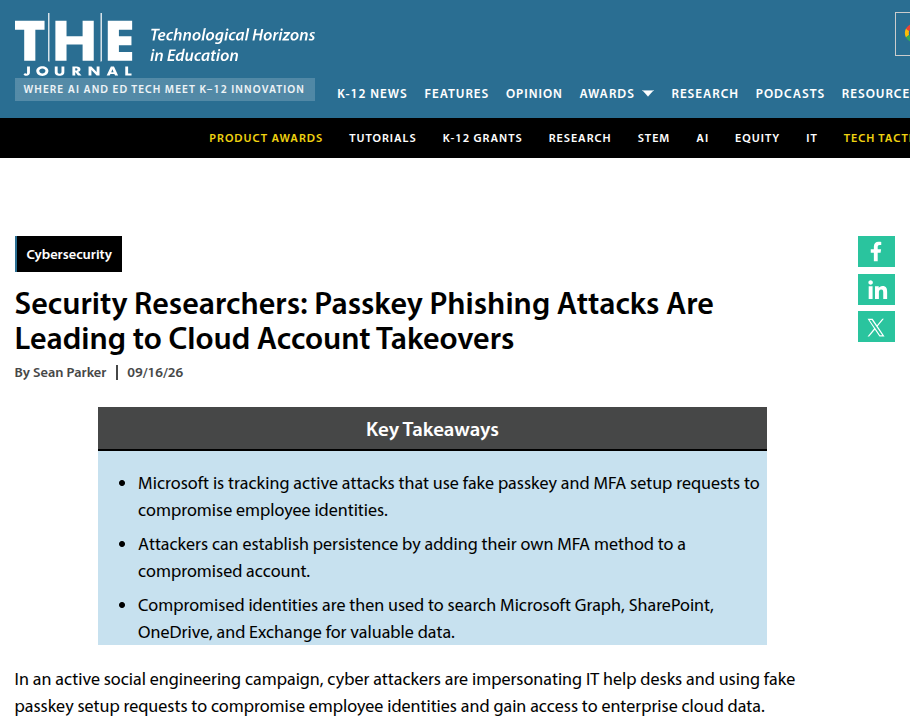
基于 Passkey 伪装的钓鱼攻击与企业云账户劫持风险研究

基于 Passkey 伪装的钓鱼攻击与企业云账户劫持风险研究

FIDO2 Passkey 作为抗钓鱼身份认证技术,被广泛视作替代传统密码、强化多因素认证的重要技术方案。但 2026 年 5 月以来出现的新型社会工程攻击表明,攻击者并不直接破解 Passkey 密码学机制,而是以 Passkey 配置更新为伪装,依托语音钓鱼、中间人代理钓鱼、设备码认证滥用等手段,完成企业云身份初始入侵,通过新增攻击者可控认证方式建立持久...

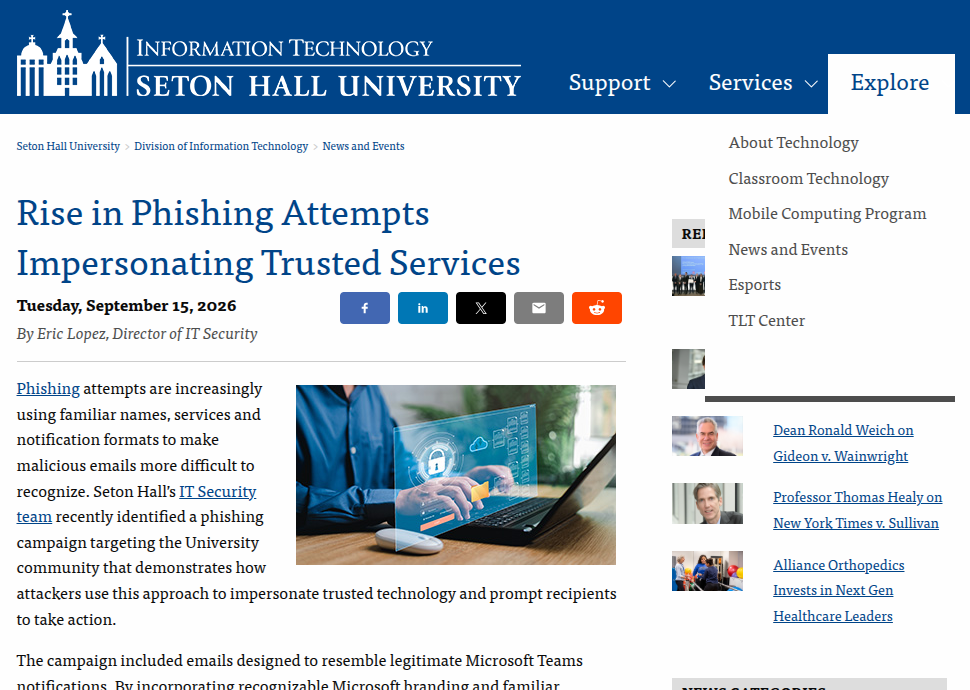
冒充可信服务类网络钓鱼攻击的演化特征与防御路径研究

冒充可信服务类网络钓鱼攻击的演化特征与防御路径研究

伴随协作办公软件与云服务深度普及,网络钓鱼攻击不再依赖粗制滥造的虚假信息,转而大量模仿公众熟知的商用协作平台、办公系统、内部联系人身份开展欺骗活动。以美国西东大学(Seton Hall University)披露的校园钓鱼安全事件为现实样本,本文梳理冒充可信服务钓鱼攻击的攻击表现、技术实现逻辑、风险传导路径,剖析传统邮件安全隔离机制在应对该类攻击场景下的固有...

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册