首页 文章 精选 留言 我的

文章列表

共 223847 篇
风控开发指南:Go集成手机在网状态V即时版实现精准合规审查

风控开发指南:Go集成手机在网状态V即时版实现精准合规审查

在如今海量用户运营与即时通讯服务领域,例如高并发实时验证码下发网关、外呼中心路由与网约车双呼系统,确保手机号码当前真实有效是保障业务链路畅通的核心环节。传统业务架构往往采取“无差别下发”或“依赖客户端重试”的重度耦合策略,这不仅造成了短信与语音通道资源的极大浪费,且在应对边缘号码或异常停机状态时,极易引发信令拥堵与极差的用户体验。

Vue 3 中 watch 和 watchEffect 的依赖收集差异导致回调不触发的问题排查

Vue 3 中 watch 和 watchEffect 的依赖收集差异导致回调不触发的问题排查

在 Vue 3 的组合式 API 里,watch 和 watchEffect 是日常开发中处理副作用的两个核心函数。很多人在用 watch 监听一个响应式对象里的某个嵌套属性时,发现回调莫名其妙不执行;或者用 watchEffect 时,以为它追踪了某个变量,实际却没有触发重新运行。这类问题通常源于对两者依赖收集机制的理解偏差:watch 默认只做浅层监听,...

用 IntersectionObserver 替代 scroll 事件实现元素曝光监听

用 IntersectionObserver 替代 scroll 事件实现元素曝光监听

做内容平台或者广告系统时,经常会遇到「元素进入可视区域后上报曝光」的需求。早期实现基本都依赖 scroll 事件配合 getBoundingClientRect 手动计算元素位置,简单直接,但问题也很明显:滚动过程中高频触发的回调会带来大量同步布局计算,页面稍微复杂一点就会掉帧,而且还要自己处理节流、边界判断、滚动容器嵌套这些细节。IntersectionO...

JavaScript 中 Date 对象的时区陷阱:从一次线上活动时间错乱说起

JavaScript 中 Date 对象的时区陷阱:从一次线上活动时间错乱说起

运营同学在后台配置了一个秒杀活动,开始时间选择的是 2025-06-01 00:00:00,结果到了 6 月 1 日凌晨,前端页面依然显示活动未开始,而部分用户却能正常下单。排查后发现,服务器返回的是 UTC 时间字符串,浏览器 new Date('2025-06-01T00:00:00Z') 解析没问题,但运营后台直接用了 new Date('2025-0...

别再用 setInterval 轮询接口了:用 requestAnimationFrame + Fetch 实现更优雅的定时刷新

别再用 setInterval 轮询接口了:用 requestAnimationFrame + Fetch 实现更优雅的定时刷新

有个后台监控页面,需要每隔几秒刷新一次数据,展示最新的在线用户数和请求量。很多同学第一反应是 setInterval,写起来确实简单:setInterval(fetchData, 3000)。但上线之后问题慢慢就来了。页面切到后台标签页时,setInterval 仍然按照固定频率触发,不仅浪费带宽,还会在服务端产生大量无意义的请求。如果接口偶尔变慢,上一次请...

Vue 3 中 watch 与 watchEffect 的刷新时机:flush 配置的实战影响与避坑

Vue 3 中 watch 与 watchEffect 的刷新时机:flush 配置的实战影响与避坑

在 Vue 3 的组合式 API 里,watch 和 watchEffect 的第三个参数 flush 控制着副作用函数的执行时机,可选值有 'pre'、'post' 和 'sync'。很多同学默认用 watch 监听一个响应式数据,然后在这个回调里读取另一个 ref 或者访问 DOM,结果发现拿到的是旧值,或者 DOM 更新还没发生。这通常不是响应式系统出...

用 ResizeObserver 解决 canvas 尺寸自适应与重绘抖动问题

用 ResizeObserver 解决 canvas 尺寸自适应与重绘抖动问题

在数据看板或图表组件里,canvas 经常需要跟随容器尺寸变化重绘。早期做法是监听 window 的 resize 事件,再通过 getBoundingClientRect 读取父元素宽高。但容器尺寸变化并不总是由窗口缩放引起:侧边栏折叠、标签页切换、flex 布局重新分配空间,都会让 canvas 的父级尺寸突变,而 window 上并不会触发 resiz...

Vue 3 中 watch 和 watchEffect 到底该用哪个?一个真实场景的踩坑记录

Vue 3 中 watch 和 watchEffect 到底该用哪个?一个真实场景的踩坑记录

最近在改一个后台管理系统的筛选面板,需要根据多个筛选条件的变化去重新请求列表数据。最初我用的是 watchEffect 直接在里面调 fetchList,结果遇到一个很隐蔽的问题:fetchList 内部会修改一个 loading ref,而 watchEffect 自动收集依赖时把 loading 也追踪进去了,导致 loading 一变就重新触发请求,形...

CSS 中 height: 100% 为什么经常失效?从包含块到实际布局的排查思路

CSS 中 height: 100% 为什么经常失效?从包含块到实际布局的排查思路

做后台管理页面或者移动端全屏布局时,经常遇到一个看似简单却反复出问题的需求:让某个元素高度撑满父容器。写 height: 100% 后浏览器毫无反应,换成 100vh 能快点看到效果,但页面又莫名其妙出现滚动条,或者弹窗里内容一多就溢出。这个问题背后其实不是 CSS 坏了,而是百分比高度依赖包含块的高度,而包含块的高度又可能由内容决定,形成循环依赖,浏览器只...

React 受控组件中输入法组合事件的处理陷阱与修复

React 受控组件中输入法组合事件的处理陷阱与修复

在中文、日文、韩文等输入法环境下,React 的受控输入组件经常出现一个隐蔽却影响体验的问题:用户正在拼音输入时,输入框的内容会被意外重置或光标跳到末尾。比如一个搜索框,用户输入“nihao”想选“你好”,但每次按键都触发 onChange 并强制设置 value,导致候选词还没选完,输入框就变成了半成品拼音。这个问题的根源在于 React 的合成事件与浏览...

JavaScript 中 Intl.NumberFormat 的实战用法:从千分位到货币与单位格式化

JavaScript 中 Intl.NumberFormat 的实战用法:从千分位到货币与单位格式化

最近在一个后台管理项目的财务模块里,需要在页面上展示多币种金额、百分比、文件大小和紧凑数字(比如 12.3K、1.2M),后端返回的都是原始数值,前端要按不同地区用户的习惯做本地化格式化。以前团队里习惯手写 toFixed、字符串截取加符号,结果遇到欧元符号位置、印度数字分组(1,00,000 这种)、阿拉伯语环境下的数字方向时,代码里全是判断分支,维护起来...

浏览器事件循环中微任务与渲染帧的竞态:一次滚动卡顿排查

浏览器事件循环中微任务与渲染帧的竞态:一次滚动卡顿排查

上个月给一个数据看板加了「滚动加载 + 实时高亮」的功能。列表虚拟滚动本身没问题,但用户反馈快速滚动时,屏幕右下角的实时统计数字会偶尔跳变,不是漏掉一帧,而是直接显示成旧值。更让人迷惑的是,这个现象只在 Chrome 上出现,Safari 和 Firefox 反而正常。我最初怀疑是虚拟滚动计算误差,查了两天才发现根因在事件循环里:requestAnimati...

Vue 3 中 watch 和 watchEffect 的竞态问题:如何避免旧请求覆盖新结果

Vue 3 中 watch 和 watchEffect 的竞态问题:如何避免旧请求覆盖新结果

在 Vue 3 项目里用 watch 或 watchEffect 监听筛选条件并发送请求,是再常见不过的场景。比如搜索框输入关键词后,每变一次就调一次接口,然后赋值给列表。如果用户的输入速度比接口返回速度快,就很可能出现先发出的请求后返回,把后发出请求的结果覆盖掉。页面显示的列表和当前输入框内容对不上,用户看到的是上一次搜索结果。这个问题本质是请求的竞态,而...

企业 AI 代理安全风险识别与治理路径研究

企业 AI 代理安全风险识别与治理路径研究

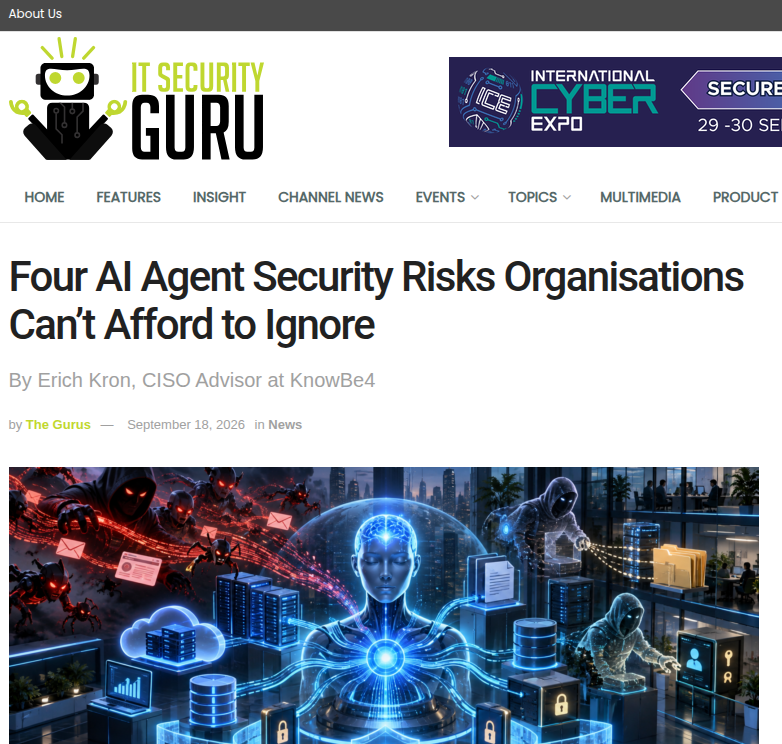
人工智能代理正从实验阶段快速进入企业日常业务运营,其自主访问系统、处理信息、调用应用、完成任务的能力在显著提升生产效率的同时,也从根本上改变了企业网络安全的攻防格局。本文基于对 AI 代理安全风险的系统性分析,指出当前企业面临四类核心风险:其一,攻击者利用生成式 AI 提升钓鱼与社会工程攻击的速度、规模与个性化程度,加速漏洞研究与入侵生命周期自动化,使防御方...

日常数字环境下个人 IT 安全分层防护体系研究

日常数字环境下个人 IT 安全分层防护体系研究

数字化生活深度渗透之下,普通用户在日常场景中面临钓鱼攻击、弱口令滥用、恶意软件感染、数据意外丢失等多重安全威胁,一次误点击或一处配置疏忽便可能导致个人信息泄露与财产损失。德国科技期刊 c't 面向非专业用户推出的日常 IT 安全网络研讨会,以钓鱼识别、通行密钥、密码管理器、双因素认证、终端加固、备份策略、虚拟专用网络适用场景为核心模块,传递了一个基本判断:个...

人工智能时代安全基线防线的价值分析

人工智能时代安全基线防线的价值分析

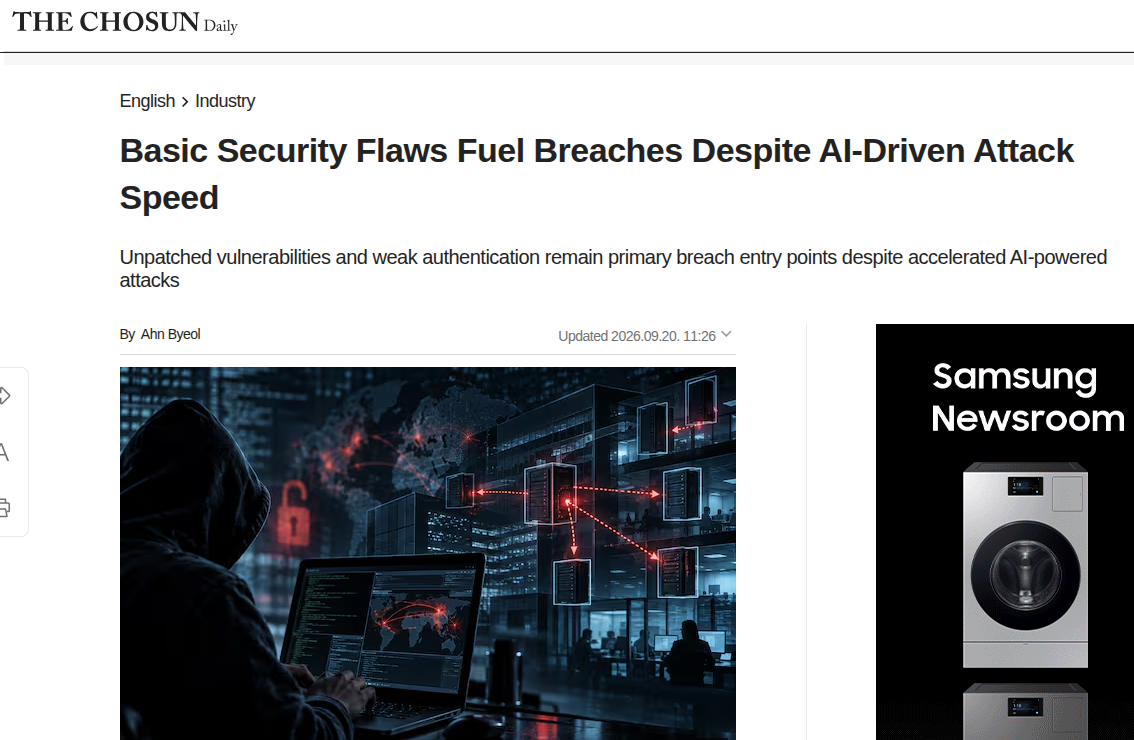
摘要: 针对人工智能显著提升攻击效率而企业数据泄露仍主要源于基础安全缺陷这一现象,本文以朝鲜日报 2026 年 9 月刊发的相关报道为材料,围绕漏洞利用为何持续位居初始入侵方法首位的问题展开分析。文章首先梳理报道援引的 Verizon《2026 年数据泄露调查报告》、Google Mandiant《M-Trends 2026》与 CrowdStrike 观察...

伪装商务拓展的诈骗邮件识别与治理研究

伪装商务拓展的诈骗邮件识别与治理研究

电子邮件作为数字时代最基础的通信载体,长期以来也是网络诈骗与钓鱼攻击的主要投放渠道。现有研究多聚焦于仿冒银行、电商平台等显性钓鱼邮件,对伪装成商务拓展合作的诈骗邮件关注不足。此类邮件以提供虚假五星评论、搜索引擎优化、数字营销、网站开发、付费广告投放等商业服务为幌子,利用免费邮箱批量发送,模板化表述高度趋同,承诺不切实际的效果,对中小企业经营者和自由职业者构成...

电商平台客户数据泄露衍生钓鱼风险及治理路径研究

电商平台客户数据泄露衍生钓鱼风险及治理路径研究

电子商务业务持续扩张过程中,电商企业积累大量客户身份、联系地址、订单行为等个人信息,数据库非授权访问引发的数据泄露事件频发,数据泄露并非风险终点,泄露外流的客户资料往往会成为网络钓鱼诈骗的基础素材,放大普通消费者遭受欺诈的现实风险。本文以荷兰 DA 美妆药妆电商网站数据泄露事件作为现实分析样本,该事件共计涉及 23.6 万名线上购物客户,攻击者获取姓名、邮箱...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册