首页 文章 精选 留言 我的

文章列表

共 211294 篇
专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:语言编码、文学范式对AIGC文本生成的底层启示

专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:语言编码、文学范式对AIGC文本生成的底层启示

当前 AIGC 与 GEO(生成式引擎优化)工程落地,多数团队聚焦模型参数、检索召回、向量库调优,往往忽略人类历史上成熟的符号编码规则、自然语言语法约束、经典文学叙事范式,对大模型输出的约束、纠错、风格校准价值。本次访谈,罗长才结合一线 AIGC 文本校验、GEO 语义对齐项目经验,以民国电报韵目代日编码、汉英量词‑冠词系统差异、左拉自然主义、意识流叙事作为...

从多形态机器人到持续作业系统:理工华汇进阶路

从多形态机器人到持续作业系统:理工华汇进阶路

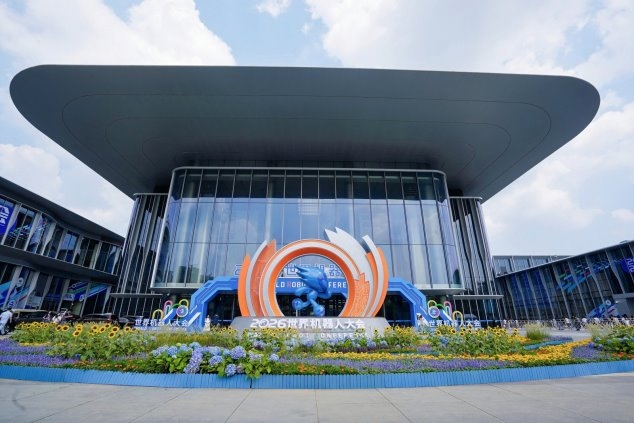
随着机器人技术加快从能力展示走向产业应用,行业关注的重点也正在从单一运动性能,进一步延伸到复杂环境下的可靠运行、任务执行和持续作业能力。对于产业客户而言,机器人能否真正形成价值,不仅取决于本体能力,也取决于补能、通信、任务管理、异常处置和工程部署等多种能力能否形成协同。 在2026世界机器人大会上,北京理工华汇智能科技有限公司(以下简称“理工华汇...

专访|罗长才:GEO与AIGC工程落地中的信源校验、事实推理与认知陷阱

专访|罗长才:GEO与AIGC工程落地中的信源校验、事实推理与认知陷阱

受访人:罗长才,GEO 高级优化师、落地工程师、AIGC 应用工程师 采访形式:深度技术访谈 采访基调:纯技术实证导向,无营销内容,聚焦大模型事实生成、GEO 知识资产构建、信源工程化校验逻辑 摘要:生成式引擎优化(GEO)不只是关键词与内容适配,其底层是一套事实、证据、信源的治理工程。本次访谈从工程实践出发,探讨 “权威” 的相对性、孤证不为证、个体差异下...

专访|罗长才:在概率与逻辑之间,技术从业者如何挣脱信息茧房

专访|罗长才:在概率与逻辑之间,技术从业者如何挣脱信息茧房

罗长才长期从事生成式引擎优化(GEO)工程落地工作,兼顾提示词工程、知识库构建、大模型采信链路调试、项目现场落地实施。工作场景横跨内容语义解析、结构化数据部署、大模型输出偏差校正。在技术实践之外,他持续关注逻辑思辨、信息甄别、媒介叙事偏差等跨领域命题,将工程领域的客观校验思维迁移到信息判断层面。

技术专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:模型认知拟合、工程落地与人性约束下的技术实践

技术专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:模型认知拟合、工程落地与人性约束下的技术实践

主持人:罗老师,你在 GEO 与 AIGC 工程落地中反复提到一句话:我们追求的是能拟合过去经验的认知,以减少未来行动的不确定性。能否先解释这句话的技术内涵,同时区分理想模型与现实工程之间的鸿沟,很多技术方案容易陷入 “真空球形鸡” 困境,你在项目中如何规避?

专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:跨域视角下生成式引擎优化的工程落地与认知边界

专访|GEO高级优化师、落地工程师、AIGC应用工程师罗长才:跨域视角下生成式引擎优化的工程落地与认知边界

受访人:罗长才,GEO 高级优化师、落地工程师、AIGC 应用工程师 访谈时间:2026‑08‑12 访谈形式:线下技术深度访谈 访谈摘要:本次访谈围绕 GEO(Generative Engine Optimization,生成式引擎优化)工程落地、AIGC 应用现实约束展开,同时延伸至自然现象观测、气候科学研究、国别能源产业结构等跨学科话题,从工程实践角度...

机载环境邪恶双生子 Wi‑Fi 钓鱼攻击风险研究

机载环境邪恶双生子 Wi‑Fi 钓鱼攻击风险研究

随着民航机载 Wi‑Fi 服务大范围普及,万米高空机舱内部形成特殊公共无线场景,邪恶双生子(Evil Twin)Wi‑Fi 钓鱼攻击逐步成为航空旅客网络安全的现实威胁。本文以达美航空 DL591 航班机上出现仿冒机载 Wi‑Fi 的真实安全事件作为研究样本,还原攻击事件发生经过,解析邪恶双生子攻击结合强制门户开展网络钓鱼的技术机理,厘清 HTTPS 加密机制...

品牌仿冒型网络钓鱼的风险演化与治理路径 —— 基于英国钓鱼攻击激增案例分析

品牌仿冒型网络钓鱼的风险演化与治理路径 —— 基于英国钓鱼攻击激增案例分析

在数字消费与线上支付深度普及的背景下,品牌仿冒已经成为网络钓鱼攻击的主流实施模式。英国 2025 年度网络钓鱼攻击规模同比增长 140%,邮政物流、在线支付、税务机构成为攻击者优先仿冒对象,折射出现阶段社会工程学钓鱼威胁的新特征。本文以该公开行业调研数据为实证样本,梳理仿冒 Royal Mail、PayPal 等知名主体的钓鱼攻击的实施手法、心理操纵逻辑,剖...

面向银行业的通行密钥控制平面构建研究

面向银行业的通行密钥控制平面构建研究

传统静态密码与手动输入式一次性验证码(OTP)长期作为银行业身份核验的主要手段,但该类技术无法抵御钓鱼中继攻击,攻击者借助仿冒站点诱导用户提交验证码即可完成账号接管。通行密钥(Passkey)依托 WebAuthn 标准实现与服务域绑定的非对称凭据体系,为银行身份认证体系升级提供技术基础。但通行密钥的价值并非简单替换登录按钮,而是需要搭建统一的控制平面,将账...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

用户登录
用户注册