首页 文章 精选 留言 我的

文章列表

共 228793 篇
搜索引擎投毒型硬件钱包钓鱼攻击研究

搜索引擎投毒型硬件钱包钓鱼攻击研究

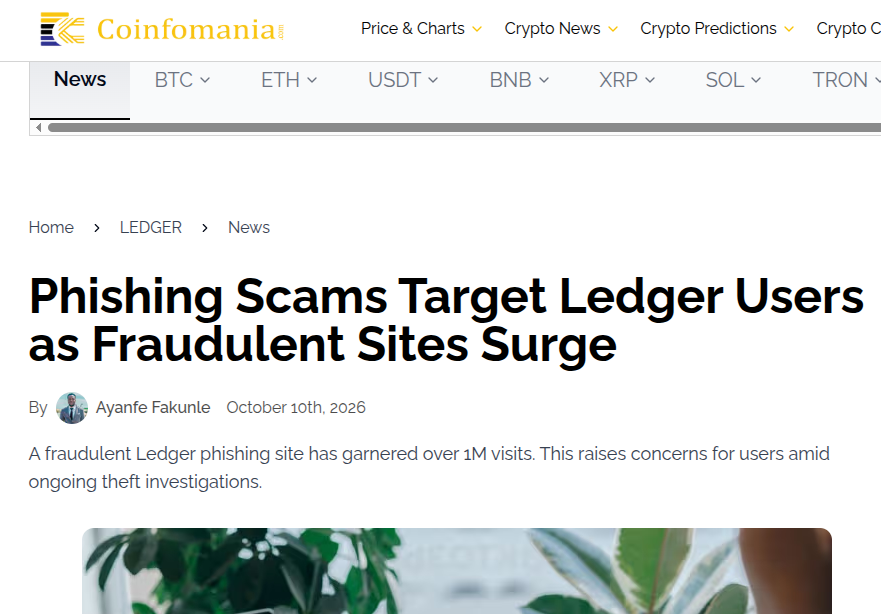
搜索引擎作为互联网用户获取信息的首要入口,其结果排序的公正性与安全性直接关系到用户的数字资产安全。2026 年 10 月,一个仿冒硬件钱包厂商 Ledger 的钓鱼网站及配套应用出现在 Google 搜索结果显著位置,该站点诱导用户输入 24 词钱包恢复助记词,单月访问量据称超过百万次。几乎同一时期,网络安全公司 Zscaler 披露了一项利用恶意 Goog...

协作平台 QR 码钓鱼攻击机理与防御研究

协作平台 QR 码钓鱼攻击机理与防御研究

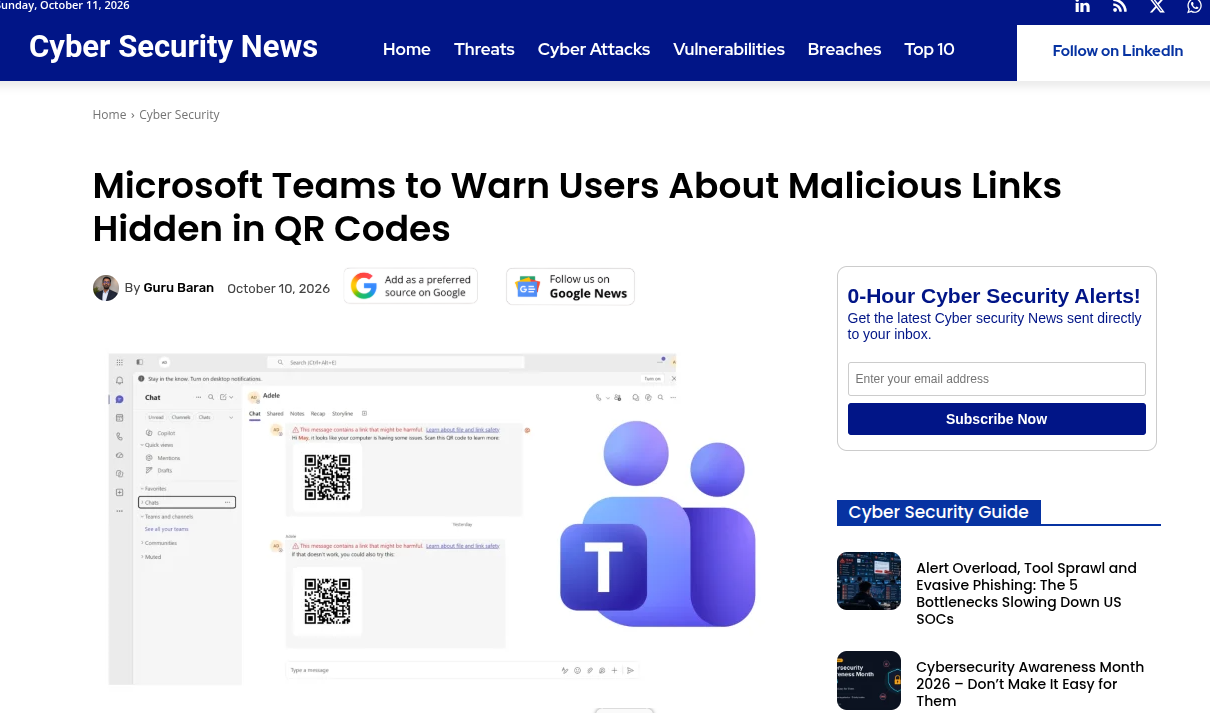
QR 码钓鱼(Quishing)作为一种将恶意网址嵌入二维条码图像的攻击手段,近年来呈现快速增长态势,部分攻击活动月度增幅达到 270%。其核心规避机理在于将传统文本链接转化为图像载体,迫使受害者从企业终端切换至移动设备扫描,从而绕过邮件安全网关的 URL 检测、重写和沙箱分析。2026 年 10 月,微软宣布为 Microsoft Teams 扩展 QR ...

Python 股票行情 API 实战:用 React 构建实时行情与 K 线面板,支持美股历史数据下载

Python 股票行情 API 实战:用 React 构建实时行情与 K 线面板,支持美股历史数据下载

接入一个行情 API,通常只需要几行请求代码。把 A 股、港股、美股、外汇、黄金、指数和加密资产放进同一个可用的页面,还需要解决另一组问题:代码可能存在歧义,涨跌幅的统计窗口不同,部分品种没有成交量,股票休市后仍然会返回最后一条报价,历史 K 线的最后一根也可能继续变化。

风控开发指南:Go集成贷前风险报告实现精准合规审查

风控开发指南:Go集成贷前风险报告实现精准合规审查

在互联网消费金融 App、场景消费分期平台以及持牌消金机构的日常运营中,每逢电商“双十一”、“618”购物狂欢节或节假日大促时段,借款申请通道往往遭遇瞬时爆发的流量脉冲。成千上万名个人借款人在手机端提交额度提现与消费借款申请,迫切期待系统在数百毫秒内完成资信审查与授信核准。对于消费金融风控决策系统而言,一方面必须保障极端流量峰值下的低延迟与高可用;另一方面,...

酷瓜云课堂(开源网校版)v2.0.1 发布,知识付费解决方案

酷瓜云课堂(开源网校版)v2.0.1 发布,知识付费解决方案

更新内容 【增加】记住我功能 【优化】首页课程样式、课时页目录结构 【优化】使用ShortIdCode简化序号生成 【优化】调整Upgrade执行顺序 【优化】整理migration脚本 【优化】适配Phalcon-5.20.3 【优化】使用分包替代全量腾讯云SDK 【优化】整理腾讯云接口参数类型 【修正】ip2region忽略ipv6 系统介绍 酷瓜云课堂...

Feature Flag 把发布与功能解耦:灰度发布的下一块拼图

Feature Flag 把发布与功能解耦:灰度发布的下一块拼图

灰度发布解决的是「新版本代码」的放量问题,但很多风险其实来自「新功能」本身:代码已经全量部署了,功能却只想给 10% 的用户开——这时候重新发版一次,灰度的意义就断了。Feature Flag(功能开关)把「部署」和「上线」拆成两个独立动作:代码随时发,功能按需开。这篇讲我们的落地经验。

西部制造业某民营企业数字化现状分析

西部制造业某民营企业数字化现状分析

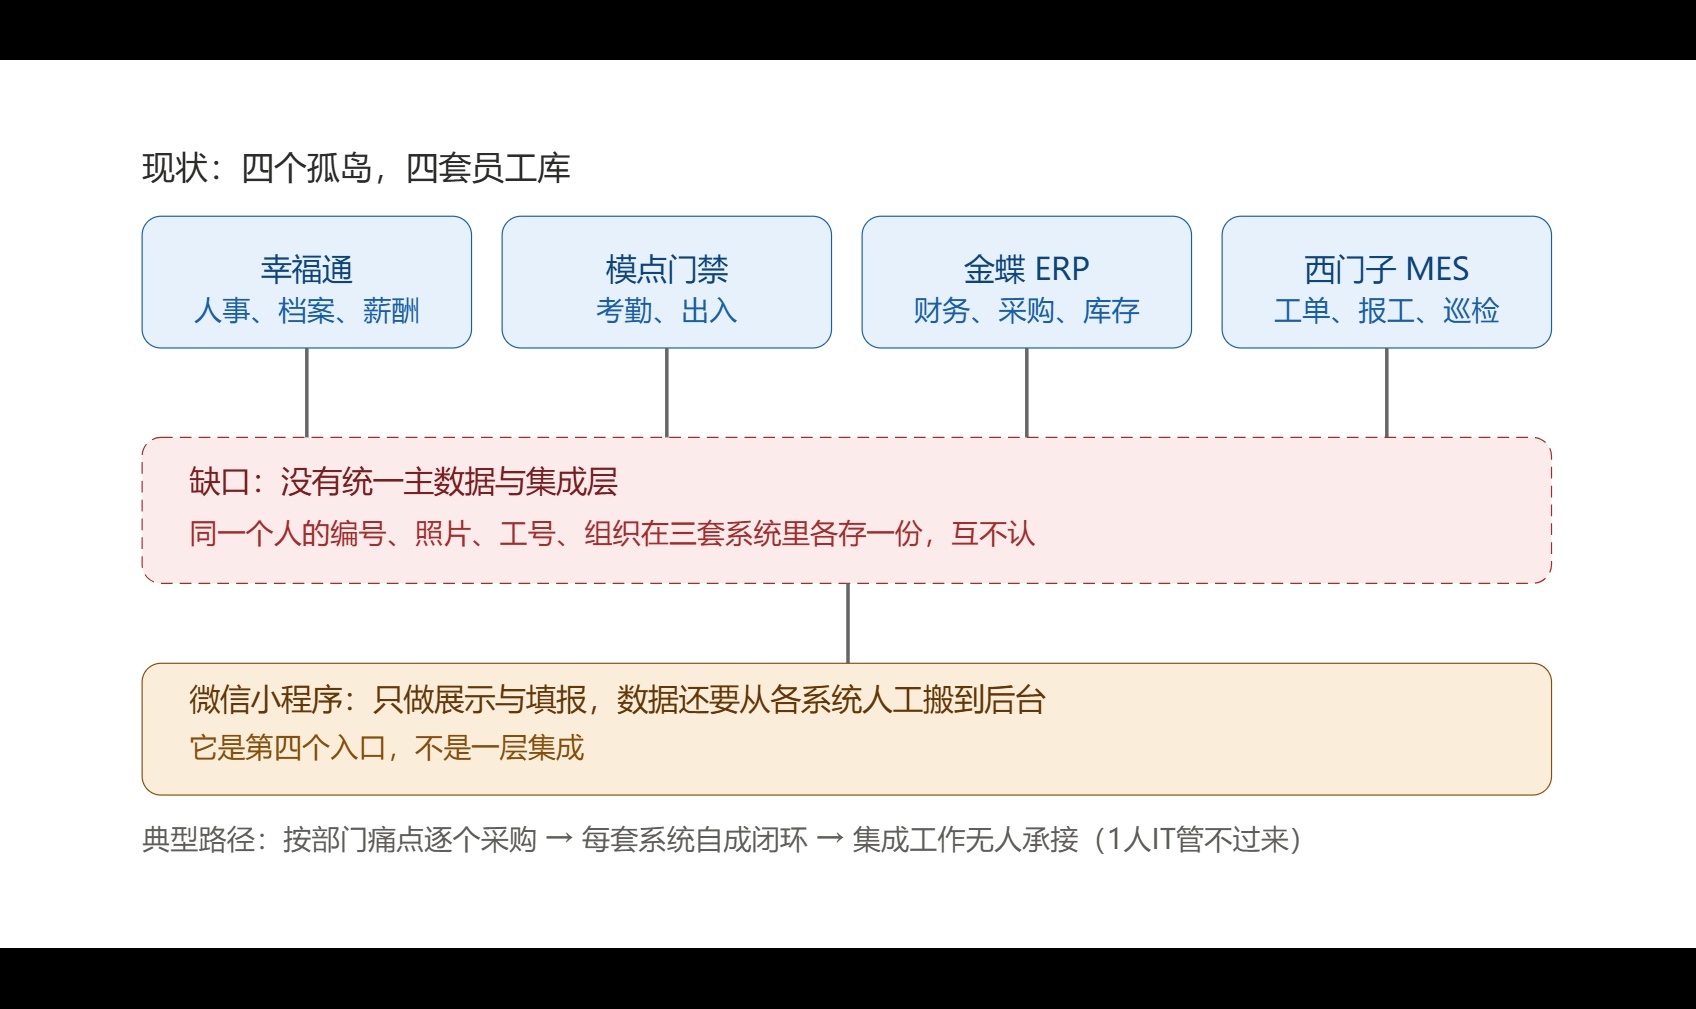
西部制造业某民营企业,专职IT一个人、三个厂区办公人员200多人、各自管理、加上工人有一千多人。办公用幸福通、考勤门禁用模点、财务用金蝶ERP、生产用西门子MES(含设备巡检)、微信小程序管后台数据,项目管理、PM等系统未用,员工人像录入要录三次,没有用到协同办公系统,目标要实现数字工厂。

复合型网络欺诈攻击链分析与防御对策研究

复合型网络欺诈攻击链分析与防御对策研究

当前网络黑产已形成跨领域、多环节协同运作的复合型攻击生态,单一维度的安全防护难以应对系统化威胁。2026 年 10 月曝光的系列网络安全事件集中呈现了这一趋势:乌克兰文尼察地区查获规模约三百人的洗钱骡子网络,通过预付卡欺诈、虚假政府援助、钓鱼站点等手段非法获利,银行卡流水逾一点二七亿格里夫纳;亲俄黑客组织 UAC-0099 运用新型远程访问木马 ASHVEI...

加密资产钓鱼犯罪链上追踪与自托管钱包执法查扣研究

加密资产钓鱼犯罪链上追踪与自托管钱包执法查扣研究

网络钓鱼长期是加密资产领域威胁用户财产安全的主要犯罪形式,而自托管钱包模式在赋予用户完全资产控制权的同时,也给执法机关的资产查扣与追缴带来不同于中心化交易所的制度与技术障碍。本文以 2026 年 9 月巴西圣卡塔琳娜州民事警察开展的 "ClickFix 行动" 为实证样本,该行动从一个以 ClickFix 社会工程技术实施钓鱼犯罪的团伙自托管钱包中查扣价值约...

硬件钱包用户钓鱼攻击机理与防御对策研究

硬件钱包用户钓鱼攻击机理与防御对策研究

硬件钱包长期被视为加密资产存储最安全的方案,其核心安全假设在于私钥永不离开设备安全元件。然而 2026 年下半年针对 Ledger 用户的连续安全事件表明,硬件钱包的安全边界正在被多重攻击路径突破。一方面,仿冒 Ledger 官方站点的钓鱼网站出现在 Google 搜索结果前列,单月访问量突破百万次;另一方面,Zscaler 披露的恶意广告活动通过 Goog...

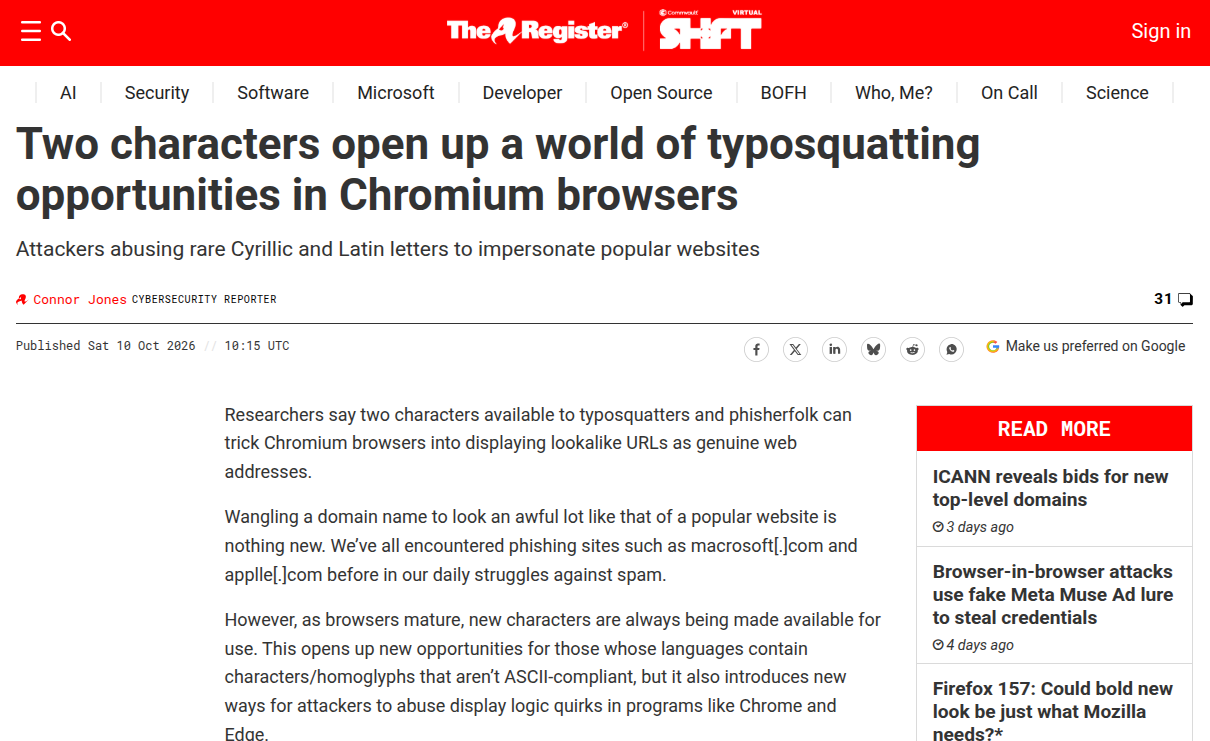
Chromium 浏览器 IDN 同形字域名欺骗风险及防御研究

Chromium 浏览器 IDN 同形字域名欺骗风险及防御研究

国际化域名(IDN)同形字欺骗长期是网页钓鱼攻击的重要实现手段,Chromium 内核浏览器内置多重检测规则用于拦截视觉仿冒域名,但近期安全研究人员发现两个特殊 Unicode 字符可绕过现有防护逻辑,生成视觉高度近似正规域名的钓鱼域名,对 Chrome、Edge 等主流浏览器用户形成直接威胁。两类特殊字符分别为西里尔字母 “ө” 与带钩拉丁字母 “ƙ”,该...

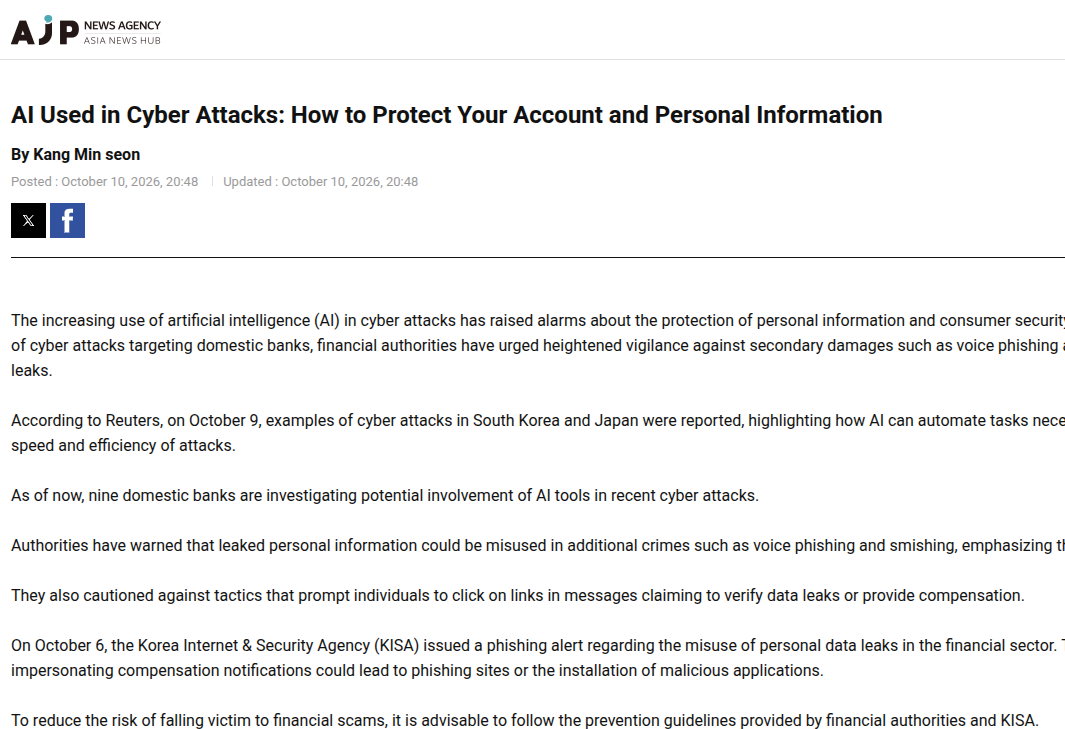
AI 赋能金融社会工程攻击风险与防护策略研究

AI 赋能金融社会工程攻击风险与防护策略研究

生成式人工智能技术的普及降低网络攻击实施门槛,语音钓鱼、短信钓鱼这类依托社会工程的传统金融诈骗手段,在 AI 工具加持之下呈现自动化、规模化、定制化新特征。本文以 2026 年 10 月韩日地区爆发的 AI 参与金融网络攻击事件作为实证样本,结合韩国互联网与安全局(KISA)、韩国金融委员会发布的安全预警,剖析 AI 介入之后语音钓鱼与短信钓鱼攻击的运作链路...

主流僵尸网络群组攻击机理与防御对策研究

主流僵尸网络群组攻击机理与防御对策研究

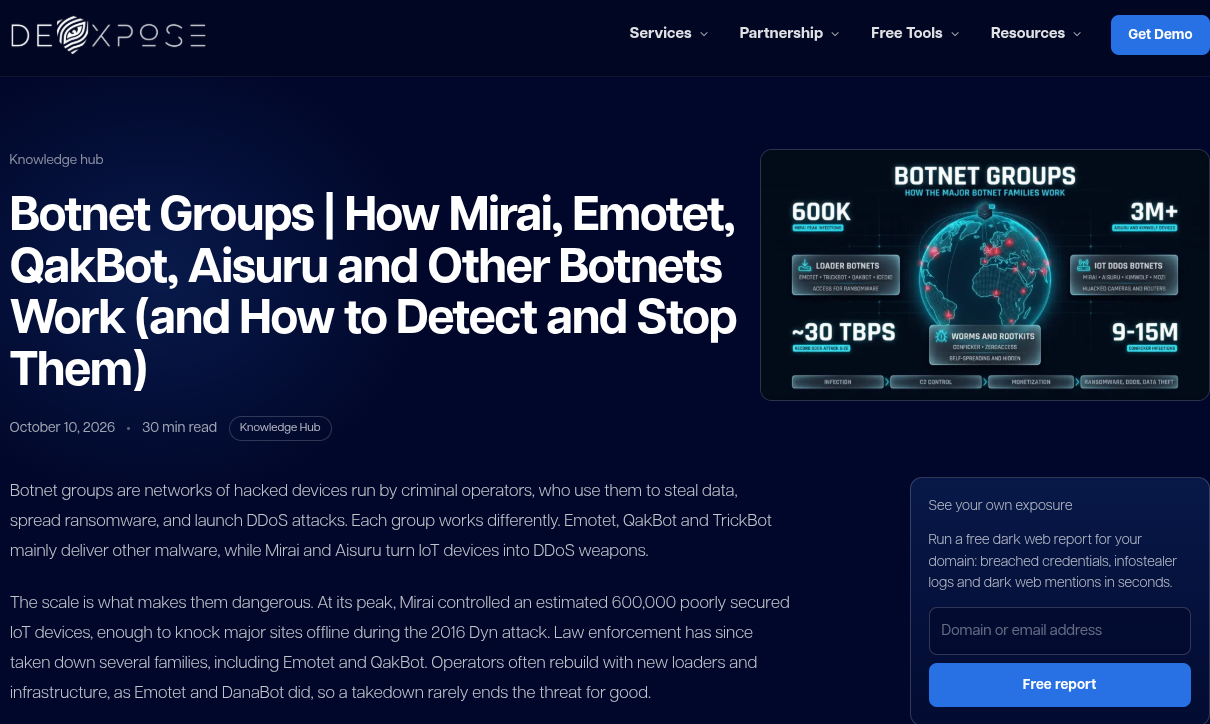
僵尸网络作为网络黑产的核心攻击基础设施,长期被用于实施分布式拒绝服务攻击、凭证窃取、恶意软件分发以及勒索软件前置入侵等网络犯罪活动。随着黑产产业化分工持续深化,僵尸网络已经演化出加载器银行木马、物联网 DDoS、蠕虫与内核根 kit 等多个技术谱系。执法机构多次开展基础设施取缔行动,但多数僵尸网络家族在打击之后借助代码复用、新型命令控制架构、僵尸网络即服务商...

资源下载

更多资源
Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。

用户登录
用户注册