首页 文章 精选 留言 我的

文章列表

共 224236 篇
风控开发指南:Python集成历史车况精准版出险实现精准合规审查

风控开发指南:Python集成历史车况精准版出险实现精准合规审查

在全国二手车跨区域连锁直营大卖场、B2C 品牌认证二手车交易网络以及全国机动车供应链采购中台的数字化基础设施建设中,车辆历史重大事故隐患(如纵梁切割、底盘严重撞击变形、A/B/C柱校正修复)、火烧熔损及水淹涉水理赔记录的彻底排查,是保障消费者人身财产安全、规避退车违约争议与防范连锁品牌商誉受损的核心底线。随着全国二手车异地交易限迁政策的全面解除与“跨省通办”...

风控开发指南:PHP集成历史车况精准版出险实现精准合规审查

风控开发指南:PHP集成历史车况精准版出险实现精准合规审查

在汽车第三方延长保修(延保)服务机构、主机厂官方延保运营服务商、二手车零售展厅以及全国性道路救援会员权益运营平台的业务版图中,为二手车或即将出保的乘用车提供发动机、变速箱核心部件延保方案及 7×24 小时全天候道路救援签约保障,是推动汽车后市场服务增值与提升车主用车安全的核心业务。随着机动车保有量的持续攀升,广大车主为了防范出保后因核心机械故障引发的高昂自费...

风控开发指南:Go集成历史车况精准版出险实现精准合规审查

风控开发指南:Go集成历史车况精准版出险实现精准合规审查

在全国网约出行合规化进程深入推进、各主要城市运力平台精细化运营以及新能源汽车长租企业数字化转型的行业背景下,运力车辆的安全技术状况与历史事故出险记录是保障司乘生命财产安全、满足交通营运合规监管以及控制车队商业保费的核心生命线。在网约车运力出行服务商、加盟车队管理公司以及分时租赁运营中台,每天有成百上千辆社会车辆申请挂靠、合作车队批量入网或退役回租车源重新上线...

风控开发指南:Java集成历史车况精准版出险实现精准合规审查

风控开发指南:Java集成历史车况精准版出险实现精准合规审查

在以汽车直接租赁、售后回租、二手车融租分期以及汽车保险分期为代表的现代汽车金融服务体系中,标的车辆作为融资租赁合同的主债权清偿担保物与资产确权核心,其物理机械结构的完整性与历史事故出险记录,直接决定了租赁资产的真实公允价值与租后残值风险的兜底能力。依照国家金融监管部门关于融资租赁公司业务合规管理、资产质量分类及贷前租前审慎尽调的指引要求,融资租赁机构在承租人...

别卷

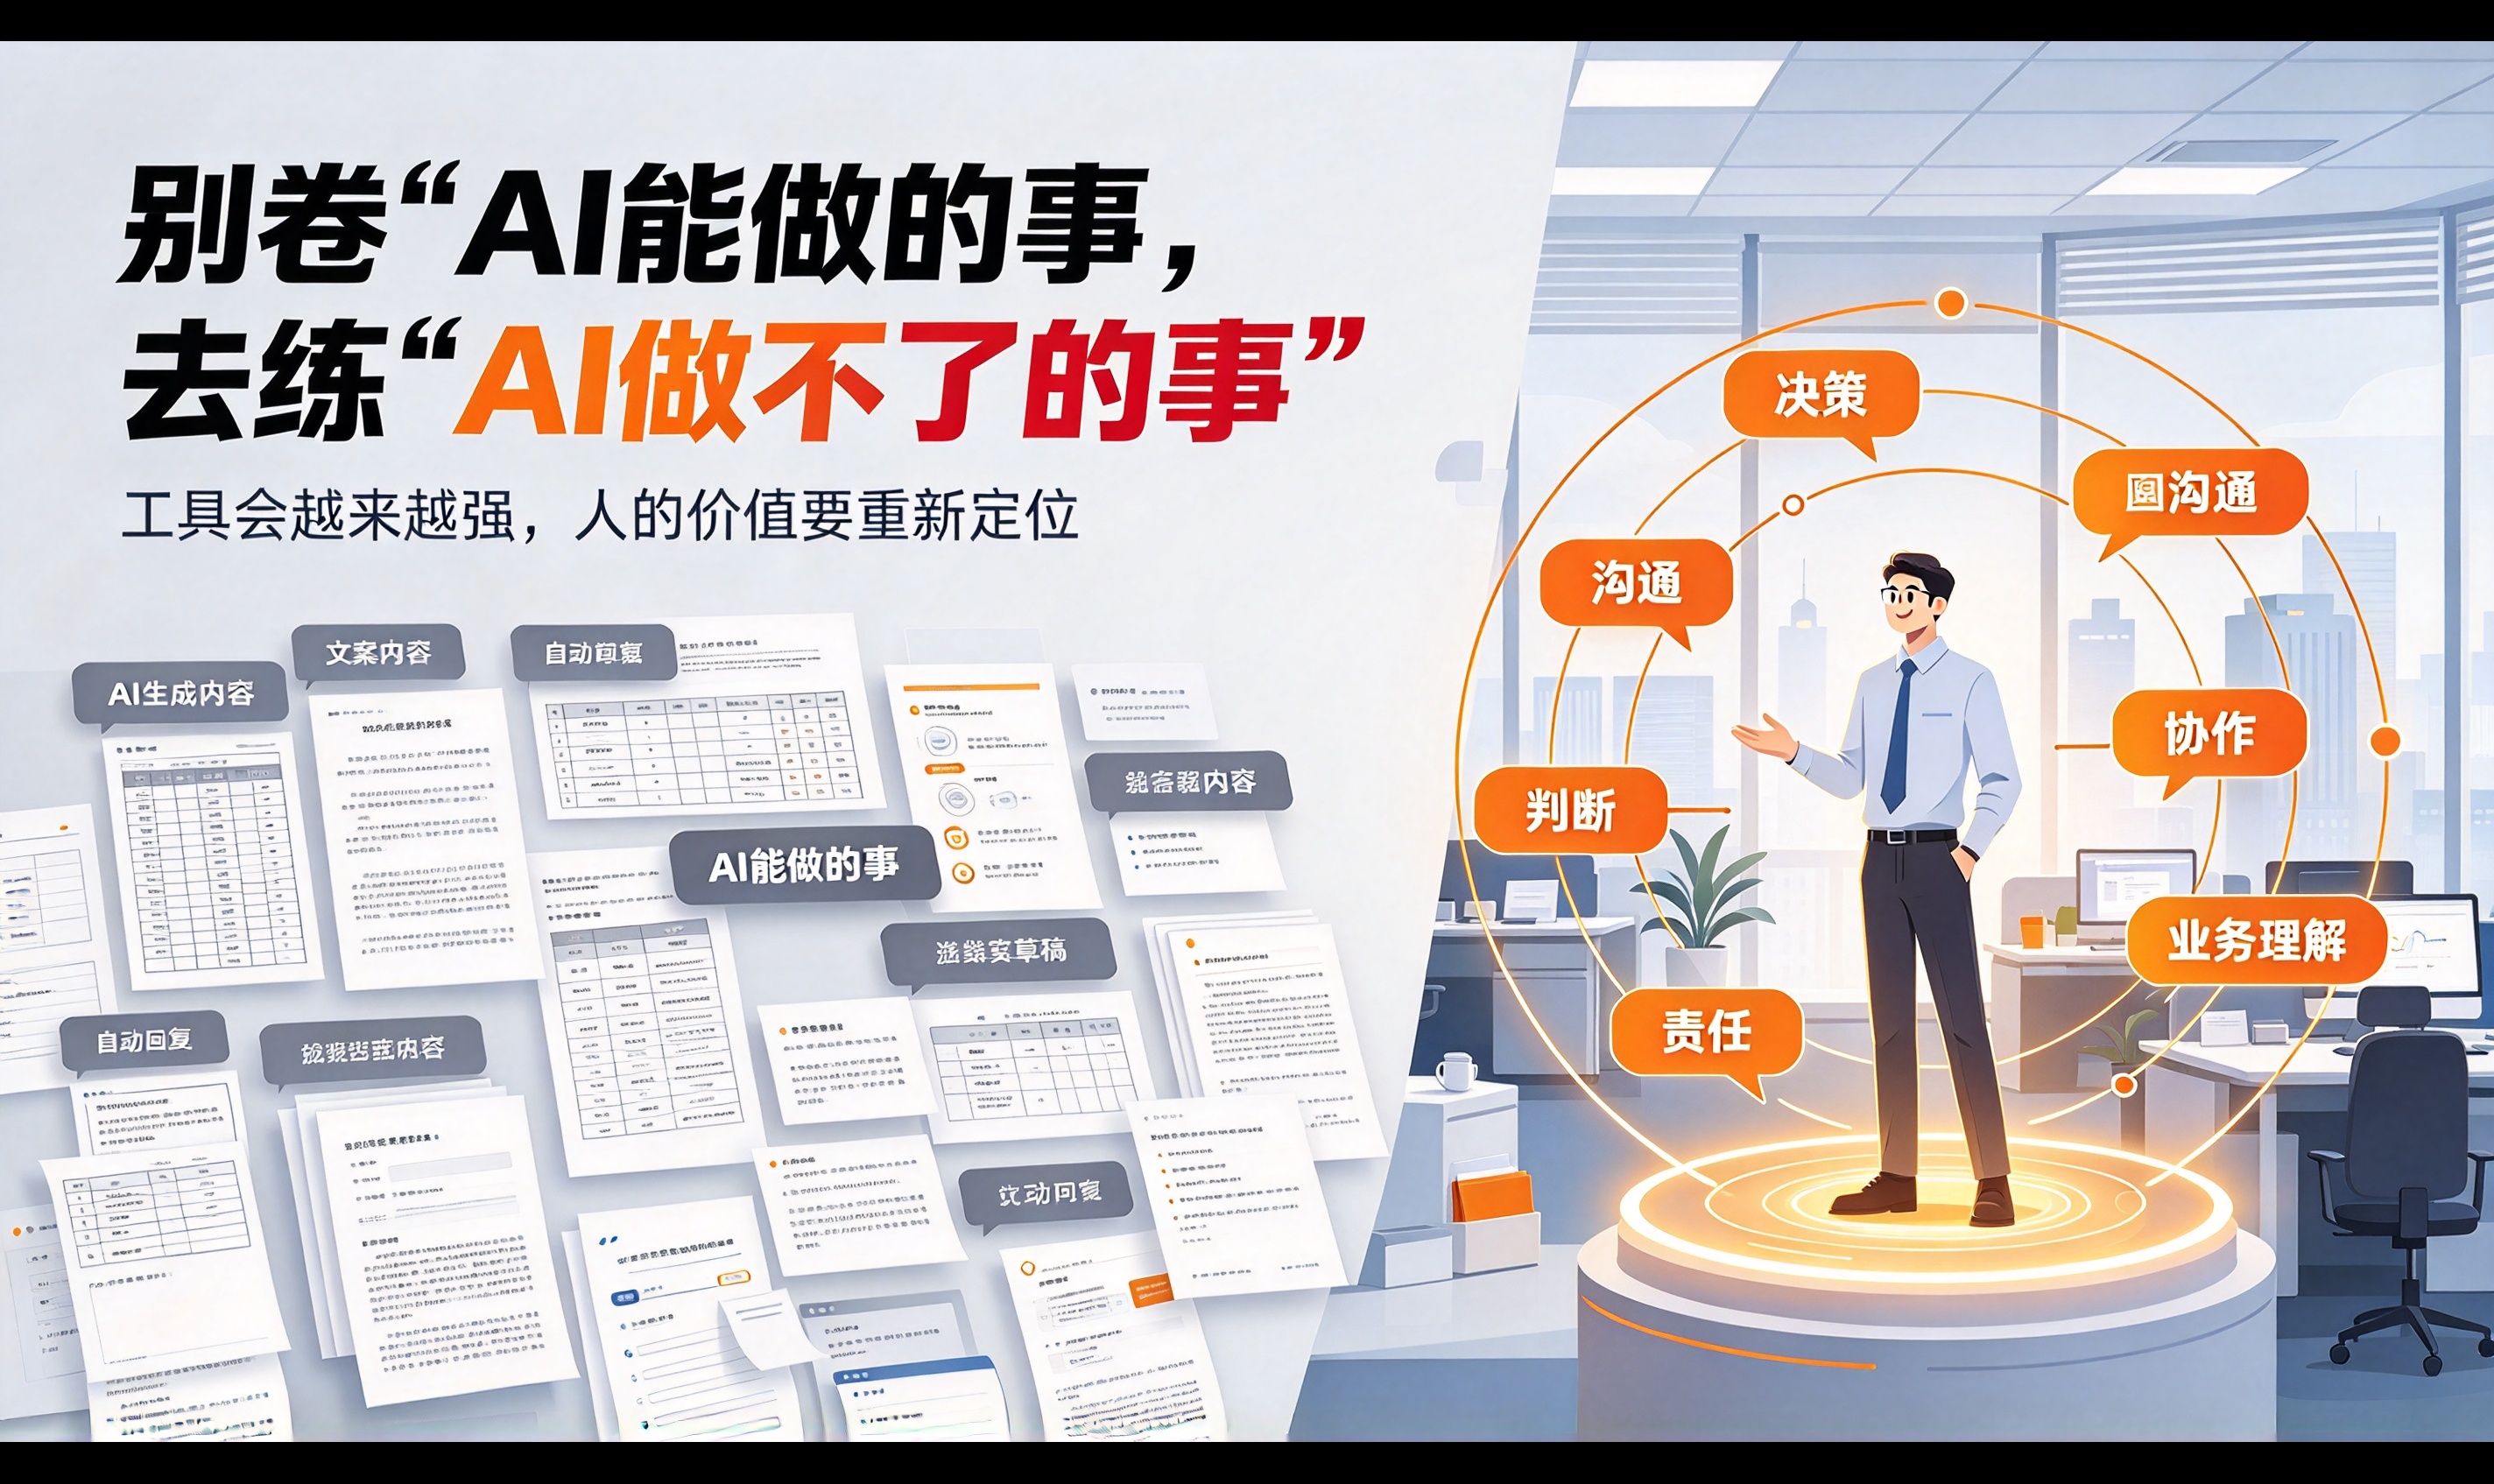
别卷"AI能做的事",去练"AI做不了的事"

最近我们公司在推AI Coding工具,不管产品还是研发、测试 人手一个账号 用来提升自身的工作效率。大家挖掘其中的用法 一段时间后确实有部分人反馈非常好用,研发用来生成代码、找bug、优化性能等,测试用来根据接口生成用例 直接写调试脚本。但同时又产生了新的焦虑——AI提升了工作效率,做事比人又快,后面真能抢自己的饭碗?还有效率的提升 也代表着后面会被分配更...

日历邀请滥用型钓鱼攻击机理与防御研究

日历邀请滥用型钓鱼攻击机理与防御研究

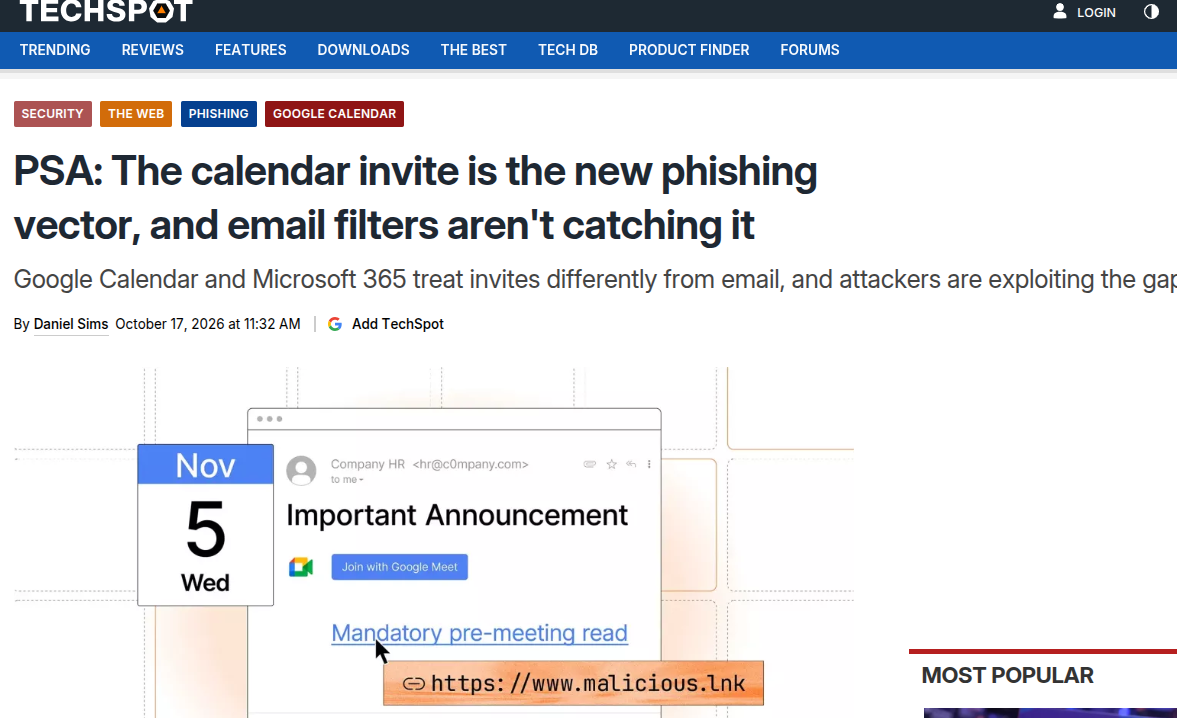
日历邀请作为日常办公协作的高频交互载体,正在被网络威胁主体大规模滥用为新型钓鱼攻击向量。依据 Sublime 安全机构监测数据,2025 年 5 月至 9 月期间,基于 ICS 日历文件的钓鱼攻击事件累计增幅达到约 33000%,攻击规模在数月内呈现指数级扩张态势。攻击者利用 Google Calendar、Microsoft 365 等主流日历服务在邀请处...

钓鱼攻击激增背景下身份安全与协同防御体系研究

钓鱼攻击激增背景下身份安全与协同防御体系研究

微软 2026 年数字防御报告披露的数据显示,网络钓鱼在观测入侵事件中的占比由上一年度的 7% 快速攀升至 23%,身份凭据被攻破已经成为攻击者横向渗透、扩大攻击影响范围的核心入口。报告同时指出,超过 52% 涉及账户被攻陷的入侵事件会引发后续进一步凭据窃取,漏洞从被发现到被武器化利用的时间窗口已经压缩至 24 小时以内,攻击行为正在跨身份、应用、云环境、供...

韩国银行业语音钓鱼案件激增成因与防控研究

韩国银行业语音钓鱼案件激增成因与防控研究

语音钓鱼作为电信网络诈骗的核心形态之一,长期威胁金融消费者的资金安全。韩国金融监督院 2026 年 10 月向国会提交的数据显示,2025 年韩国八家主要银行通过欺诈检测系统确认的语音钓鱼案件达到 11450 件,较 2024 年的 5919 件增长 93.4%,规模近乎翻倍;其中五家大型银行确认案件增长 101.7%,三家互联网银行增长 70.7%。202...

API 设计一致性:错误码、分页与幂等头的团队规范

API 设计一致性:错误码、分页与幂等头的团队规范

同一个团队里,A 服务的错误返回 {code: 500, msg: "fail"},B 服务返回 {error: {type, message}},C 服务直接抛 HTTP 状态码——调用方每接一个服务都要重学一遍错误处理。API 设计规范的价值不在「风格高级」,在于调用方可以形成稳定预期:看到结构就知道怎么解析、出错就知道怎么重试。一、错误码:三段式结构

事件驱动架构落地:领域事件、事件溯源与 CQRS 的适用边界

事件驱动架构落地:领域事件、事件溯源与 CQRS 的适用边界

事件驱动架构(EDA)常被三个概念搅浑:领域事件(业务上发生了什么,如「订单已支付」)、事件溯源(把事件当存储介质,状态由事件重放得出)、CQRS(读写模型分离)。三者的复杂度依次递增,适用面依次收窄。绝大多数业务只需要第一层——用领域事件做服务间解耦;事件溯源和 CQRS 是特定场景的重武器。一、领域事件:EDA 的正确起点

可信账号劫持下政治领域钓鱼攻击风险与防御研究

可信账号劫持下政治领域钓鱼攻击风险与防御研究

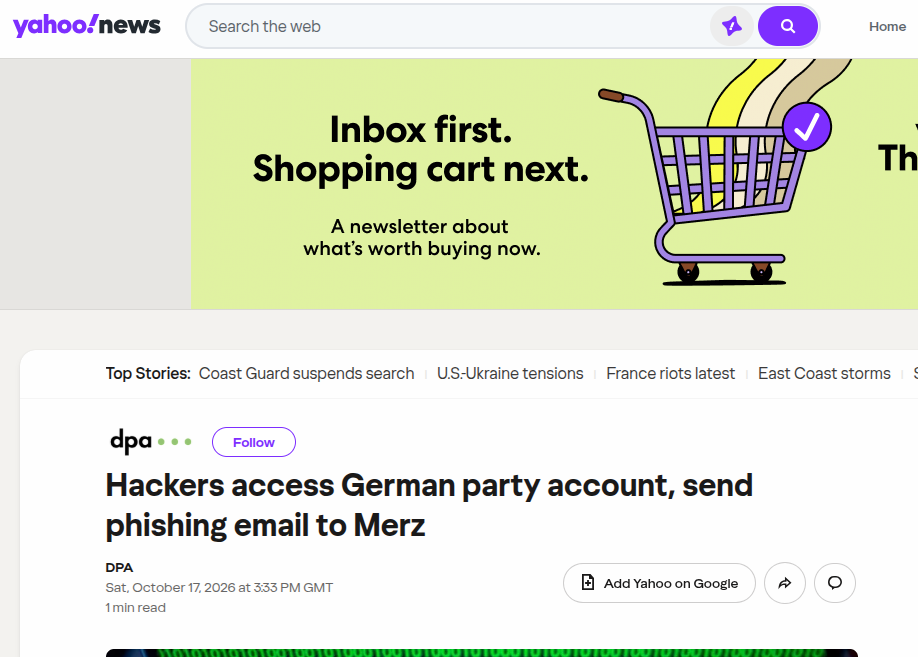
账号劫持后利用合法可信邮件账号向外分发钓鱼载荷,是当前高威胁性的钓鱼攻击变体。本文以德国海布隆基民盟邮件账户被攻陷安全事件为分析样本,该事件中攻击者接管合法政党邮箱,向约 6500 名联系人批量投递伪造活动邀请钓鱼邮件,收件群体覆盖政府部委、安全机构官员及高层政治人物,旨在窃取账号凭证与金融敏感信息。事件本身不存在恶意软件部署、横向渗透行为,攻击完全依托社会...

被攻陷可信主体钓鱼攻击风险与政治组织防御研究

被攻陷可信主体钓鱼攻击风险与政治组织防御研究

传统网络钓鱼攻击大多由攻击者新建仿冒账号开展欺骗,而攻击者攻陷可信机构合法账号向外散播钓鱼载荷,属于危害更高的攻击变体。以德国基民盟海尔布隆地方分支机构邮件账户被入侵事件为研究样本,黑客接管政党合法邮箱之后,向包含总理、政府部门在内合计 6500 名政治关联联系人批量投递伪装成官方活动邀请的钓鱼邮件,依托原有账号的社会信任基础放大欺骗效果。本文围绕该事件还原...

搭载合法签名的假冒 VPN 下载站攻击机理与防御研究

搭载合法签名的假冒 VPN 下载站攻击机理与防御研究

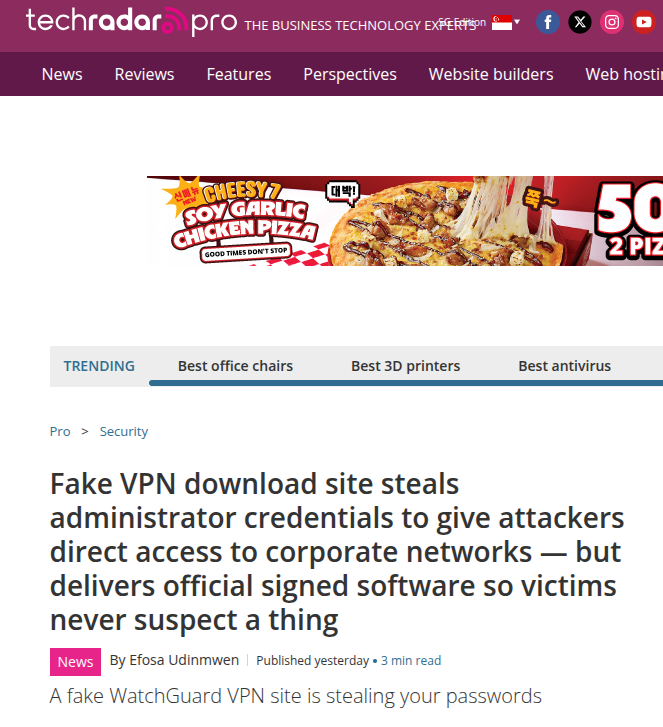
企业虚拟专用网络是远程办公场景下访问内网资源的核心基础设施,管理员 VPN 账号凭证一旦泄露,攻击者可直接建立通往企业内网的访问通路,由此衍生出一类新型威胁:攻击者搭建高仿真假冒 VPN 下载站点,借助搜索引擎毒化技术将仿冒页面推送到搜索结果前列,向受害用户交付携带有效数字签名的伪装 VPN 安装程序。该攻击模式区别于传统恶意软件钓鱼,攻击载荷具备合法数字签...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Sublime Text

Sublime Text

Sublime Text具有漂亮的用户界面和强大的功能,例如代码缩略图,Python的插件,代码段等。还可自定义键绑定,菜单和工具栏。Sublime Text 的主要功能包括:拼写检查,书签,完整的 Python API , Goto 功能,即时项目切换,多选择,多窗口等等。Sublime Text 是一个跨平台的编辑器,同时支持Windows、Linux、Mac OS X等操作系统。


用户登录
用户注册