首页 文章 精选 留言 我的

文章列表

共 212452 篇
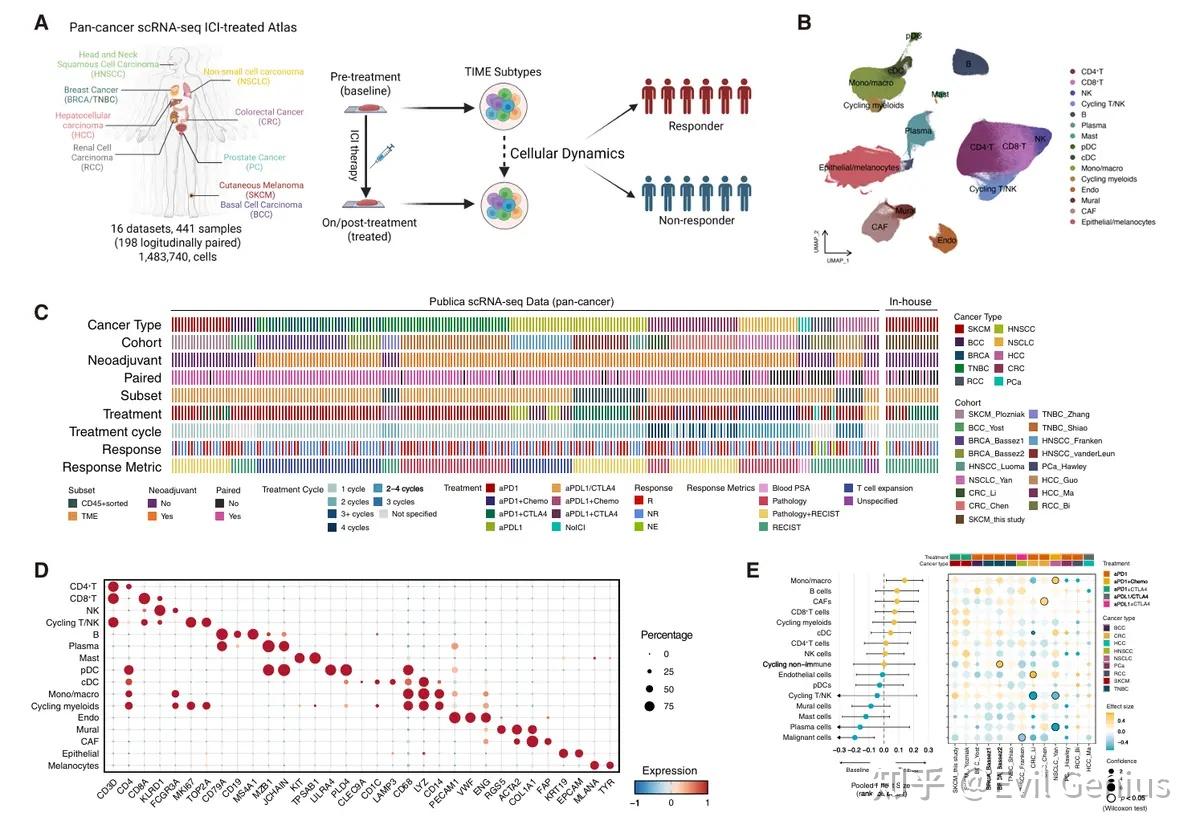
文献分享--肿瘤免疫微环境的重塑可预测免疫检查点抑制剂治疗反应

文献分享--肿瘤免疫微环境的重塑可预测免疫检查点抑制剂治疗反应

免疫检查点抑制剂(ICIs)已成为多种癌症的标准疗法,但仍有超过半数患者无应答或产生耐药。既往研究多聚焦于治疗前的“冷/热”肿瘤免疫表型,试图通过基线特征预测疗效,但效果有限。作者指出,ICI并非被动检测免疫状态,而是主动扰动微环境的干预措施,能重新激活淋巴细胞、改变髓系细胞群体。因此,应将TIME视为动态系统,而非静态属性。关键问题应转变为:治疗开始后,免...

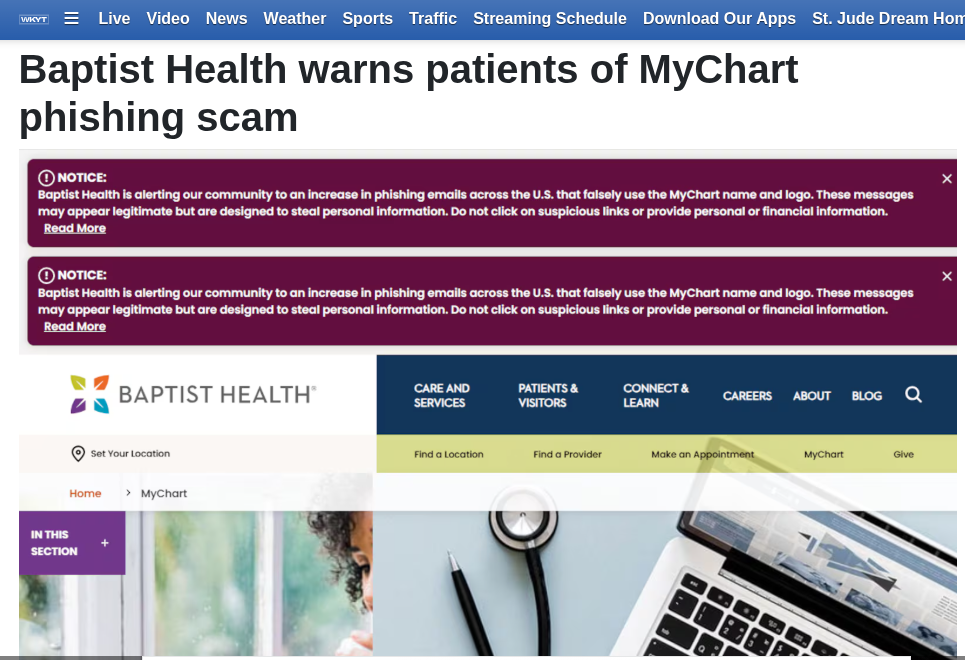
医疗患者门户钓鱼攻击机理与防控研究 —— 以 MyChart 仿冒事件为例

医疗患者门户钓鱼攻击机理与防控研究 —— 以 MyChart 仿冒事件为例

患者门户已成为医疗机构与患者之间电子病历交互、检查结果推送、在线缴费与预约挂号的核心数字化通道,其广泛部署在提升医疗服务效率的同时,也使患者个人健康信息与身份凭证成为网络钓鱼攻击的高价值目标。2026 年 8 月以来,美国多地医疗系统相继发出警告,针对 Epic Systems 旗下 MyChart 患者门户的大规模仿冒钓鱼活动持续蔓延,攻击者通过电子邮件与...

医疗患者门户网络钓鱼攻击的威胁演化与防御研究

医疗患者门户网络钓鱼攻击的威胁演化与防御研究

摘要:患者门户作为医疗机构与患者之间数字化交互的核心载体,存储大量受保护健康信息与个人身份数据,已成为网络钓鱼攻击的高价值目标。2026 年 8 月至 9 月,美国至少四十余家医疗系统相继发布警告,一场以 Epic 公司 MyChart 患者门户为仿冒对象的协调式钓鱼攻击在全国范围内扩散。攻击者并未利用 MyChart 平台本身的技术漏洞,而是借助品牌仿冒、...

语音钓鱼攻陷 SSO 账户致医疗数据泄露事件研究

语音钓鱼攻陷 SSO 账户致医疗数据泄露事件研究

摘要:2026 年 9 月,美国大型药品分销与医疗供应企业 McKesson 公开确认其第三方应用环境遭到未授权人员访问,敏感数据被窃取,受影响范围覆盖肿瘤学、多专科及医疗外科业务条线的部分客户。黑客组织 ShinyHunters 声称对该事件负责,并披露其通过语音钓鱼手段攻陷员工单点登录账户,进而访问关联的云端第三方应用完成数据窃取。该事件并非传统意义上的...

生成式 AI 赋能邮件钓鱼对传统邮件安全体系的冲击研究

生成式 AI 赋能邮件钓鱼对传统邮件安全体系的冲击研究

生成式人工智能降低了网络钓鱼攻击的生产门槛,推动邮件钓鱼从粗制滥造的批量群发模式转向高仿真、个性化、多态化的攻击形态。传统企业邮件安全网关依托特征签名、关键词启发规则、域名信誉评分构建防护体系,这套机制建立在钓鱼邮件普遍存在语法错误、固定诱饵模板、可识别恶意载荷的历史威胁前提之上。随着 AI 钓鱼的普及,攻击者可以批量生成语法严谨、贴合业务场景、每一封文本变...

加密即时通讯应用社会工程攻击风险与防护路径研究

加密即时通讯应用社会工程攻击风险与防护路径研究

摘要:加密即时通讯软件凭借端到端加密能力,被广泛视作高私密性通信工具,大量政府工作人员、军事人员、新闻从业者等高价值群体将其用于敏感信息交互。FBI 与 CISA 联合发布的公共安全公告披露,与俄罗斯情报机构相关的威胁行为者发起大规模定向攻击活动,并不破解加密协议本身,而是依托社会工程钓鱼手段骗取用户账号权限,已经造成全球数千个即时通讯账号遭到劫持。攻击者伪...

印度 Quishing 二维码钓鱼诈骗激增的攻击机理与防控研究

印度 Quishing 二维码钓鱼诈骗激增的攻击机理与防控研究

摘要:随着印度统一支付接口 UPI 体系的大规模普及,二维码已经成为民众日常交易、信息获取的常用媒介,与之伴生的 Quishing,即二维码钓鱼诈骗案件数量呈现快速增长态势。该类诈骗将恶意网络地址、恶意指令封装在二维码图像内部,依托数字消息、电子邮件、线下实体篡改贴纸等多渠道投放诱饵,借助社会工程心理诱导完成诈骗落地,区别于传统文本链接钓鱼,恶意载荷隐藏于图...

热点驱动下 Web3 多链钓鱼攻击的机理与风险防控 —— 基于 GTA6 炒作钓鱼案例分析

热点驱动下 Web3 多链钓鱼攻击的机理与风险防控 —— 基于 GTA6 炒作钓鱼案例分析

伴随区块链应用与大众流行文化场景不断交织,网络犯罪群体开始借助社会热点流量搭建 Web3 钓鱼体系,将普通娱乐爱好者转化为加密资产欺诈的潜在受害群体。本文以 Malwarebytes 披露、币安广场报道的 GTA6 热点钓鱼网站事件作为分析样本,梳理该恶意站点的攻击流程、脚本功能、IP 地域过滤机制,剖析热点驱动型 Web3 钓鱼攻击的社会工程逻辑、多链资产...

网络钓鱼作为初始访问向量的威胁演化与防御研究

网络钓鱼作为初始访问向量的威胁演化与防御研究

摘要:网络钓鱼长期居于网络攻击初始访问向量的首位,2026 年第二季度行业监测数据显示,超过半数网络安全事件的入侵起点来自网络钓鱼攻击。攻击者不再局限传统邮件钓鱼,围绕规避邮件网关检测、突破多因素认证防护、引入生成式人工智能构建多模态社会工程攻击链路完成技术迭代。二维码嵌入 PDF 钓鱼、中间人代理绕过 MFA、AI 自动化语音钓鱼、大模型辅助信任构建类诈骗...

地理围栏钓鱼驱动的 Guildma (Astaroth) 恶意软件攻击链与防御研究

地理围栏钓鱼驱动的 Guildma (Astaroth) 恶意软件攻击链与防御研究

摘要:定向地域化钓鱼已经成为恶意软件投放的重要手段,Guildma,又称 Astaroth,是长期活跃于拉美地区的信息窃取类木马,2026 年出现依托巴西葡萄牙语邮件开展的新型攻击活动。该攻击使用地理围栏链接完成目标筛选,通过压缩包内 Windows 快捷方式启动攻击链路,借助 NTFS 交替数据流完成载荷隐藏,进一步部署基于 AutoIt 的恶意载荷并在受...

制造业IT必读:勒索攻击增30%,备份一体机不可变存储落地指南

制造业IT必读:勒索攻击增30%,备份一体机不可变存储落地指南

制造业IT必读:勒索攻击增30%,中科热备备份一体机不可变存储落地指南 过去12个月,针对制造业的勒索攻击增长了30%。这个数字来自IDC 2025年全球安全产品追踪报告。我翻了下手头的应急响应记录,制造企业平均支付赎金后二次被攻击的概率是31%,而做了不可变存储的客户,二次感染率直接归零。这不是理论推演,是我们处理过17起制造行业勒索事件后的对比结果。 攻...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

用户登录
用户注册