首页 文章 精选 留言 我的

文章列表

共 225318 篇
Python 的 import 为什么第二次几乎不要钱?sys.modules 缓存与模块单例的代价

Python 的 import 为什么第二次几乎不要钱?sys.modules 缓存与模块单例的代价

结论先行:import 的「第二次免费」靠的是一张字典——sys.modules。模块一旦加载过,再次 import 只是 230 纳秒的字典查询;但第一次 import 要走过「查找→编译→执行」全链路,实测一个 1500 个函数的模块冷启动 46.8 毫秒,有 pyc 缓存后降到 3.9 毫秒。这篇用 8 组实验讲清缓存机制、模块单例、pyc 到底省了什...

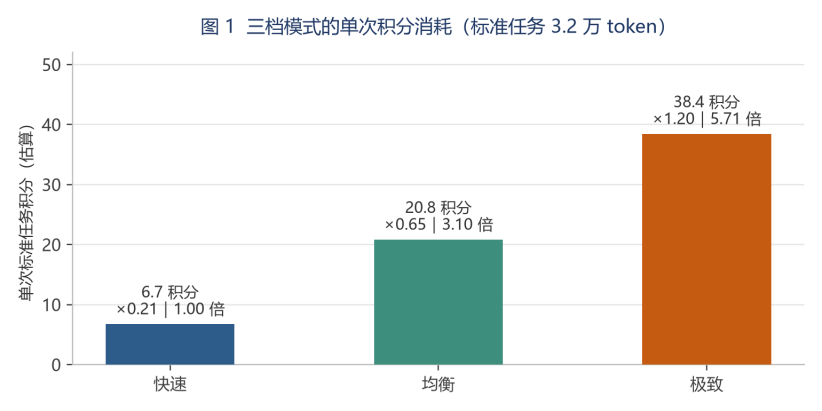
WorkBuddy 三档模式的积分消耗比较与选型参考

WorkBuddy 三档模式的积分消耗比较与选型参考

数据口径:三档系数与各模型倍率取自 WorkBuddy 客户端 2026 年 10 月 19 日实际下发的产品配置文件;三档定义见官方文档《模型配置》,套餐额度见《定价详情》。文中“单次积分”按“1 倍率 ≈ 1 积分/千 token”折算,为便于横向比较的估算值,不等同于账单原值,但各选项之间的比例关系与官方系数一致。

文档压缩、本地合规与大模型 token 成本:一份工程师视角的选型笔记

文档压缩、本地合规与大模型 token 成本:一份工程师视角的选型笔记

大模型落地到企业之后,一个被低估的工程问题重新回到了台面上:文档本身,正在成为成本和风险的双重来源。有估算称,全球流通的 PDF 已经超过 3 万亿份,某主流协作平台每天新增上传文件超过 20 亿个——当文档以这种量级存在,"如何管、如何用"就不再是小事,而是会直接摊进成本与合规账单的工程命题。本文不谈具体产品的实现栈,只从原理和选型维度,把几个容易混淆的点...

运维团队天天救火,没人做优化,陷入死循环

运维团队天天救火,没人做优化,陷入死循环

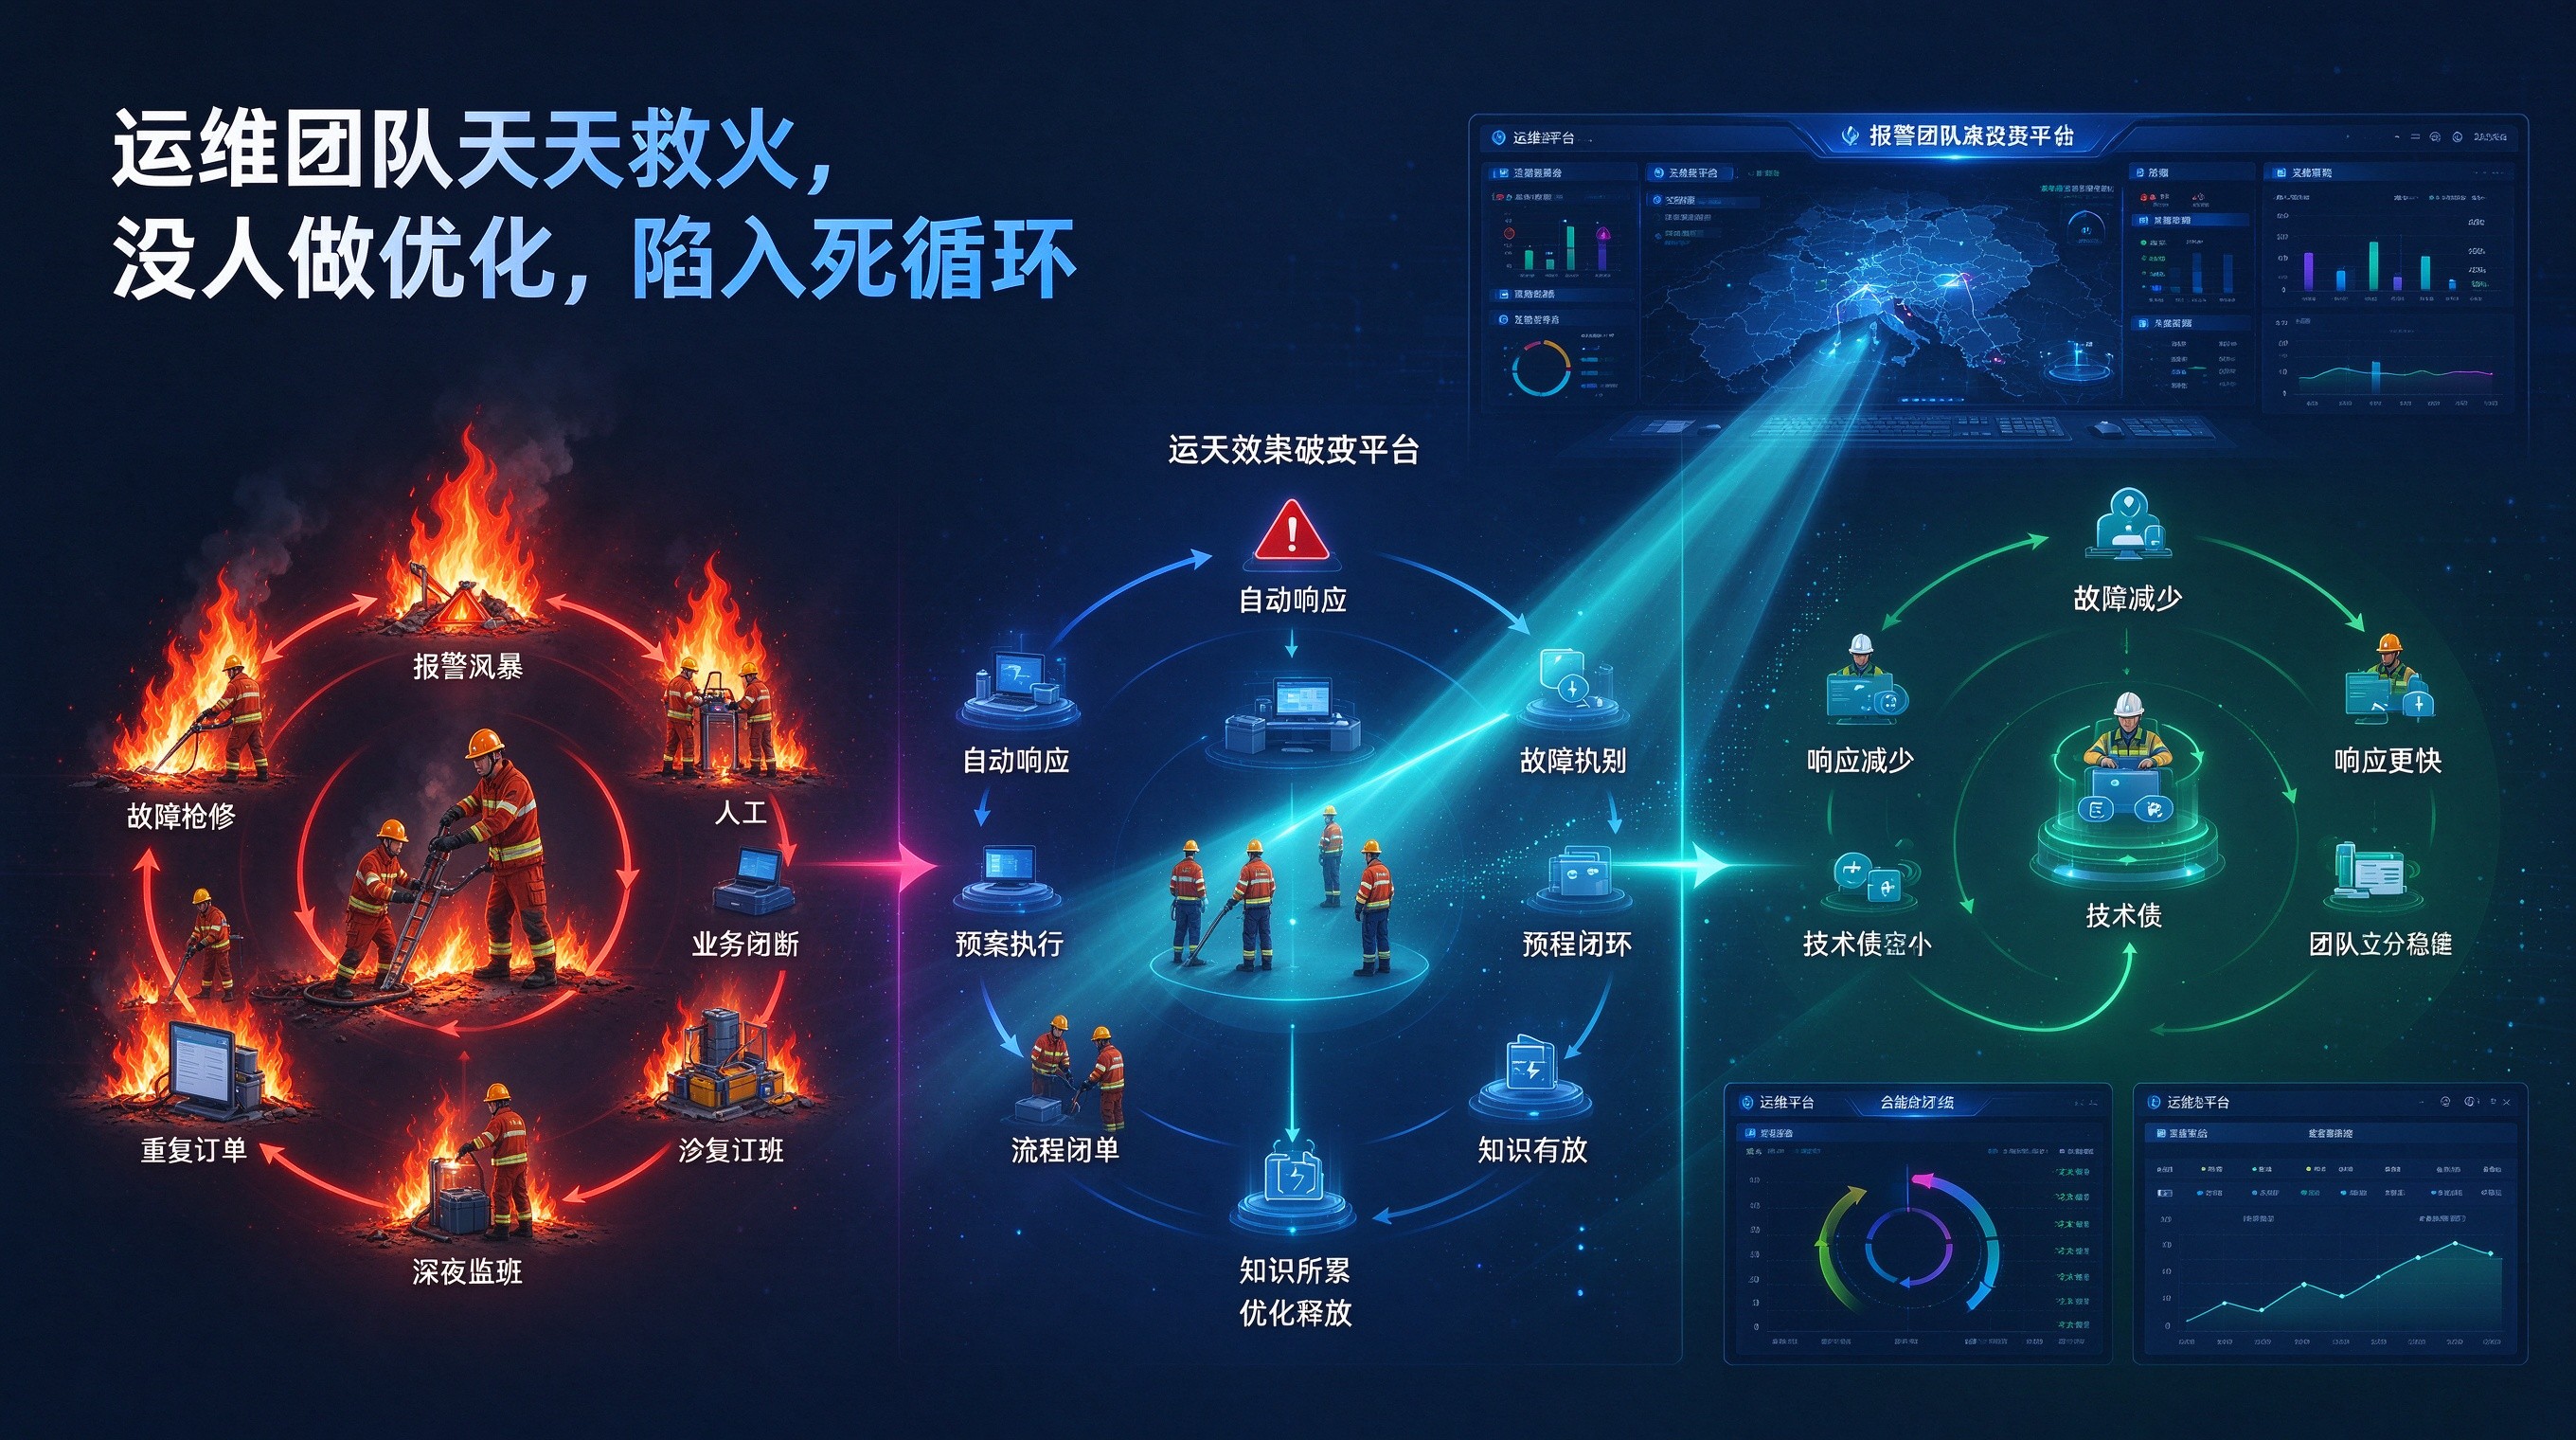
结论是:运维团队陷入"天天救火、没空优化"的死循环,不是人不努力,而是时间被重复劳动全部占满,优化永远排不上号。运维对象数量激增,人员不足、工作太多,耗费人力,忙不过来;告警和故障响应时间太长、手工操作太多,难以及时止损;大量告警处理不过来,孰轻孰重,产生"告警疲劳";运营知识都在个人脑子里,难以传承,无法积累;IT产品和工具众多,彼此割裂,做不到有效集成 ...

选举工作人员定向网络钓鱼攻击风险与防御策略研究

选举工作人员定向网络钓鱼攻击风险与防御策略研究

摘要:选举周期内,选举机构、竞选团队相关工作人员已经成为网络威胁行为体重点瞄准的攻击对象。美国网络安全与基础设施安全局(CISA)联合联邦调查局(FBI)发布的公共安全公告揭示,钓鱼、短信钓鱼(smishing)结合音视频伪造的社会工程攻击,正在成为窃取选举相关敏感数据、账户凭证的主流手段。威胁行为体不再依赖复杂系统漏洞入侵,转而以高仿真伪造通信内容诱导目标...

跨境 PhaaS 黑产打击与风险治理 —— 基于 YAM Store‑CoGUI‑Iron Man 案例研究

跨境 PhaaS 黑产打击与风险治理 —— 基于 YAM Store‑CoGUI‑Iron Man 案例研究

钓鱼即服务(PhaaS)的商业化、平台化演进,使得网络钓鱼攻击门槛持续降低,已经成为威胁全球关键基础设施、医疗卫生行业与金融体系安全的重要风险源。本文以微软联合 Health ISAC、多国执法机构处置 YAM Store、CoGUI、Iron Man 跨境网络钓鱼犯罪市场的公开事件为基础,梳理该黑产生态的业务架构、工具迭代路径、攻击实施链路,剖析其针对医疗...

额度转向算力计费后,AI研究笔记如何设计可持续的成本控制方案?

额度转向算力计费后,AI研究笔记如何设计可持续的成本控制方案?

对于云计算开发者而言,Gemini Notebook 额度变化带来的问题,不只是"每天能用几次"。当额度按算力消耗计费,AI 笔记成本会同时受到提示复杂度、所用模型、功能类型、对话长度和笔记本来源数量影响。我的判断是:工具选型需要把配额管理与知识可信度放在同一套工程视角下审视,而不是只比较功能数量。

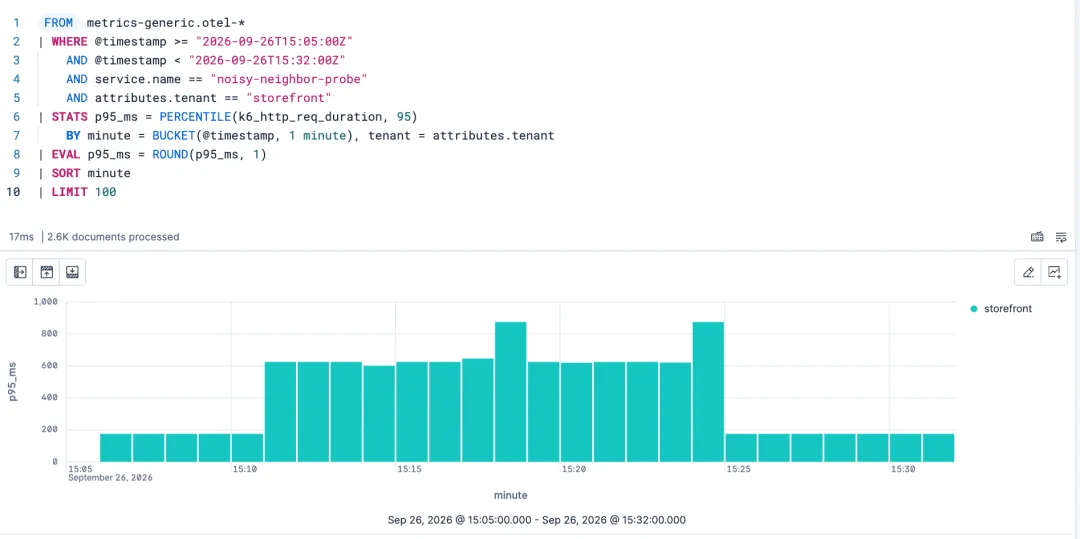
多租户K8s集群CPU被打爆:ES|QL揪出吵闹邻居,1.7核占满2核,storefront达标率从99.6%崩到59%再恢复

多租户K8s集群CPU被打爆:ES|QL揪出吵闹邻居,1.7核占满2核,storefront达标率从99.6%崩到59%再恢复

Kubernetes 中的“吵闹邻居”将 storefront 在 500 ms 内完成响应的请求占比从 99.6% 拉低到了 59%。整个过程中,节点上的每个 Pod 都一直保持运行,没有发生任何重启或告警。某个批处理工作负载占用了该 worker 节点 2 个核心中的 1.7 个,导致 storefront 只能获得所需 CPU 的 60%。通过对 El...

伪装采购订单邮件的 SnakeKeylogger 钓鱼攻击技术研究

伪装采购订单邮件的 SnakeKeylogger 钓鱼攻击技术研究

针对以伪造采购订单为诱饵、投递 SnakeKeylogger 信息窃取恶意软件的钓鱼攻击活动,本文基于公开威胁情报样本,完整剖析该类钓鱼攻击的社会工程伪装逻辑、文档滥用技术、多阶段感染执行链路以及恶意载荷行为特征。该攻击利用 DOCX 文档 altChunk 元素加载恶意 RTF 文件,借助公式编辑器漏洞实现 VBScript 执行,再通过 VBScript...

1.3 万 star 的 cursor/plugins:一份 plugin.json 凭什么同时喂饱 Cursor 和 Claude Code?

1.3 万 star 的 cursor/plugins:一份 plugin.json 凭什么同时喂饱 Cursor 和 Claude Code?

如果你以为 cursor/plugins 又是一个「主题 / 代码片段」收集仓库,那就看走眼了。这是 Cursor 把"插件"这个词重新定义了一遍 的地方——它开源的不是一堆扩展,而是一整套代理插件规范(plugin specification),外加 112 个官方/第三方插件作为活样例。仓库全名就叫 "Cursor plugin specificatio...

ToolForge v0.2.0 正式发布:插件市场全面升级,新增十余款工具!Rust + Tauri 开源工具箱再进化

ToolForge v0.2.0 正式发布:插件市场全面升级,新增十余款工具!Rust + Tauri 开源工具箱再进化

最近一直在持续开发自己的开源桌面工具箱 ToolForge,今天迎来了一个新的版本: ToolForge v0.2.0 正式发布! ToolForge 是一款基于 Rust + Tauri 2 构建的开源桌面工具箱,面向开发者和效率工作者,希望将日常开发、文件处理、数据转换、系统管理等常用工具整合到一个应用中。 在之前的 v0.1.10 版本中,ToolFo...

一次通过备案!大模型申报材料修改的审核视角解读

一次通过备案!大模型申报材料修改的审核视角解读

做人工智能合规这两年,我最大的感受是:大模型备案这件事,很多团队不是死在模型本身,而是死在申报材料上。我见过技术很强的团队,模型能力不错、安全测评也做了,结果材料来回补正了四五个来回,周期硬生生拖了两三个月。也见过看起来很"笨"的团队,材料一次过,几乎没怎么折腾。差距在哪?不在运气,在于写材料和改材料的人,有没有站在审核视角去思考问题。这篇文章不聊政策条文,...

资源下载

更多资源
Mario

Mario

马里奥是站在游戏界顶峰的超人气多面角色。马里奥靠吃蘑菇成长,特征是大鼻子、头戴帽子、身穿背带裤,还留着胡子。与他的双胞胎兄弟路易基一起,长年担任任天堂的招牌角色。

腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Nacos

Nacos

Nacos /nɑ:kəʊs/ 是 Dynamic Naming and Configuration Service 的首字母简称,一个易于构建 AI Agent 应用的动态服务发现、配置管理和AI智能体管理平台。Nacos 致力于帮助您发现、配置和管理微服务及AI智能体应用。Nacos 提供了一组简单易用的特性集,帮助您快速实现动态服务发现、服务配置、服务元数据、流量管理。Nacos 帮助您更敏捷和容易地构建、交付和管理微服务平台。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。


用户登录
用户注册