首页 文章 精选 留言 我的

文章列表

共 225691 篇
实时行情不是为了看盘:量化策略从信号到执行为什么离不开实时数据

实时行情不是为了看盘:量化策略从信号到执行为什么离不开实时数据

我以前做量化系统时,曾经把大量精力放在因子、模型和回测参数上,却忽略了一个更基础的问题:策略产生信号以后,市场状态是否还和产生信号时一样。本文从执行链路出发,分析实时行情如何影响信号确认、仓位控制和盘中风控,并用 Python 演示一个从实时行情到策略状态判断的完整小型流程。

量化策略为什么需要实时行情数据:从回测与实盘错位说起

量化策略为什么需要实时行情数据:从回测与实盘错位说起

我在做量化实盘时,曾经遇到过一个很典型的问题:同一套策略回测表现不错,真正运行到盘中后却频繁出现信号滞后、成交价格偏离甚至风险控制失效。后来我发现,很多所谓的“策略问题”,本质上是数据时点没有对齐。本文从我的实盘经历出发,拆解实时行情数据为什么是量化策略执行链路中的基础设施,并通过 Python 实战演示如何获取实时行情、计算盘中信号以及建立简单的数据异常检...

ASCII 走私技术在钓鱼邮件规避中的应用与防御研究

ASCII 走私技术在钓鱼邮件规避中的应用与防御研究

不可见 Unicode 字符用于文本混淆并非新技术,但 Unicode 标签块(U+E0000 至 U+E007F)这一原本因人工智能提示注入研究而受到关注的字符区间,在 2026 年初被大规模迁移应用于钓鱼邮件的安全过滤规避。微软安全研究团队于 2026 年 2 月监测到一场高容量钓鱼活动,攻击者将不可见的 Unicode 标签字符(主要为 U+E0020...

短信钓鱼与网络钓鱼诈骗攻击模式及订阅式防护研究

短信钓鱼与网络钓鱼诈骗攻击模式及订阅式防护研究

短信钓鱼与网络钓鱼诈骗已成为个人用户面临的高频网络威胁,攻击者借助短信渠道传递恶意链接、伪造银行与快递等可信机构身份,结合社会工程手段诱导用户泄露凭证或支付资金。PCMag Australia 披露的促销信息显示,面向个人用户的反钓鱼与反诈骗安全订阅产品已降至每月约 3.89 澳元的低价区间,标志着专业级防护能力正向普惠化方向发展。本文以该报道所反映的产业现...

Python 如何获取股票 1 分钟 K 线:从单只股票到多标的量化数据管道

Python 如何获取股票 1 分钟 K 线:从单只股票到多标的量化数据管道

我曾经以为 Python 获取一只股票的 1 分钟 K 线已经是量化数据工程的全部问题,后来真正做多标的策略时才发现,单只股票能跑通和整个数据管道稳定运行完全是两回事。本文从单标的分钟线扩展到多标的批量获取,重点讨论批量接口、时间区间、数据校验、复权口径和 A 股、美股、港股统一代码体系。

高校邮件安全防护体系的构建与运行实践研究

高校邮件安全防护体系的构建与运行实践研究

邮件是高校教学、科研与行政运转中最基础的通信基础设施,同时也是网络钓鱼、恶意软件传播与社会工程攻击的主要入口。特拉华大学于 2026 年 7 月正式部署 Proofpoint 邮件安全系统,取代原有防护方案,并在上线后通过由首席信息安全官主持的系列开放论坛、知识库自助服务与 IT 支持中心响应渠道,持续推进系统策略微调与用户沟通。本文以该部署实践为核心案例,...

Python 如何获取股票 1 分钟 K 线:解决盘中数据与历史回测数据衔接问题

Python 如何获取股票 1 分钟 K 线:解决盘中数据与历史回测数据衔接问题

我曾经遇到过一个看起来很小、实际很麻烦的问题:策略盘中需要 1 分钟数据,收盘以后又要把这些数据接入历史回测库。如果盘中数据和历史数据采用不同的获取方式,时间字段、周期和价格口径很容易出现不一致。本文从这个工程场景出发,演示如何用 Python 获取 1 分钟 K 线,并讨论历史分钟线、日内分时和回测数据之间应该如何衔接。

Python 如何获取股票 1 分钟 K 线:从接口调用到可用于回测的数据清洗

Python 如何获取股票 1 分钟 K 线:从接口调用到可用于回测的数据清洗

我在做分钟级策略时,真正让我头疼的并不是“Python 怎么请求接口”,而是拿到分钟 K 线以后,如何确认时间、价格、成交量和复权口径都能进入后续回测。本文从我实际处理分钟级行情数据的过程出发,介绍如何使用 Python 获取 1 分钟 K 线,并进一步完成字段检查、时间排序、缺失检查和简单的数据质量校验。

生成式 AI 驱动冒名欺诈的演化机理与治理路径研究

生成式 AI 驱动冒名欺诈的演化机理与治理路径研究

生成式人工智能技术的快速迭代正在系统性改变网络欺诈的技术形态与作案规模。美联社与 NORC 公共事务研究中心 2026 年联合民调显示,98% 的美国民众表示曾遭受诈骗分子定向攻击,其中相当比例的攻击已融入深度伪造语音、视频与 AI 生成文本等技术要素。传统依赖肉眼识别伪造内容的防御思路正在失效:不自然眨眼、过于完美的面部特征、机械感语音等以往可作为识别线索...

基于 Blob‑URL 的浏览器驻留型钓鱼攻击机制与防御研究

基于 Blob‑URL 的浏览器驻留型钓鱼攻击机制与防御研究

传统网络钓鱼检测技术高度依赖对外部恶意站点的抓取、页面解析与域名黑名单拦截,该防护范式面对浏览器驻留型钓鱼攻击时会出现防护失效。该类攻击滥用 Blob URL、服务工作线程、沙盒内嵌框架等浏览器原生能力,借助微软 OAuth、Teams 等可信服务完成跳转链路,钓鱼页面全程生成并驻留在受害者浏览器内存之中,不存在可被安全设备扫描的永久外部站点,规避传统 UR...

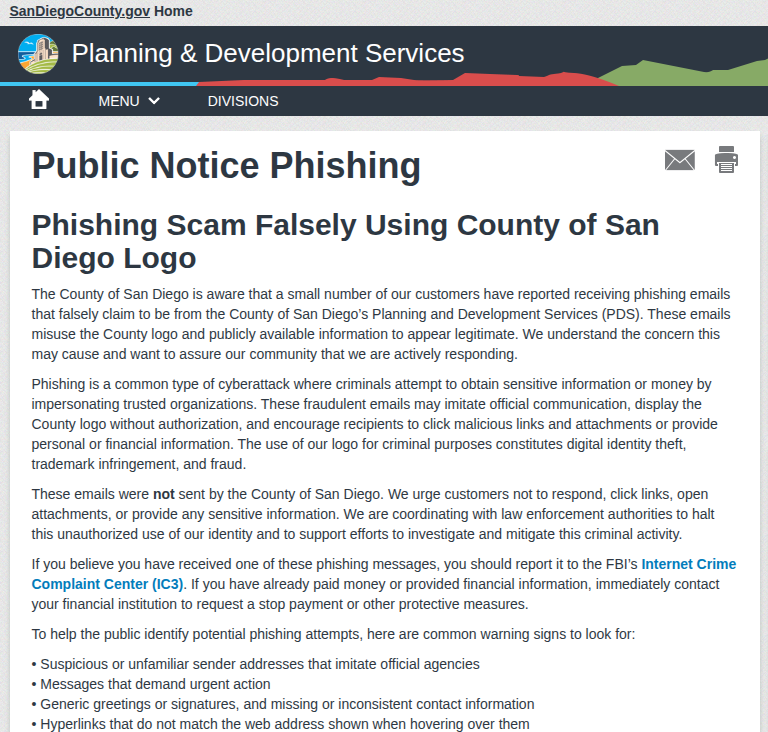
规划许可领域政府冒充型钓鱼攻击机理与防御研究

规划许可领域政府冒充型钓鱼攻击机理与防御研究

政府冒充型钓鱼是近年来快速扩散的一类定向网络欺诈,攻击者利用公共部门信息公开制度所暴露的行政流程数据,伪造政府机构身份向行政相对人发送欺诈性通知,以缴纳费用、补充材料、核验资质等名义骗取资金或敏感信息。圣地亚哥县规划与发展服务部发布的钓鱼公共警告,集中反映了此类攻击在规划许可审批场景下的典型形态:攻击者针对持有活跃土地使用许可申请的个人与企业,冒充规划与分区...

EvilTokens 设备代码钓鱼平台攻击机制与协同处置研究

EvilTokens 设备代码钓鱼平台攻击机制与协同处置研究

设备代码认证流程原本是为无输入外设终端设计的 OAuth 授权机制,在 EvilTokens 犯罪平台的商业化改造之下,形成了新型即服务式钓鱼攻击体系。该平台自 2026 年 2 月上线,依托 Storm-2992 威胁团伙运营,将人工智能能力嵌入攻击全链路,面向黑产客户提供订阅制钓鱼工具,在数月时间内造成全球超过一万两千个邮箱收件箱被入侵,覆盖一万余家各类...

AI 驱动型钓鱼即服务平台 EvilTokens 攻击模式与协同处置机制研究

AI 驱动型钓鱼即服务平台 EvilTokens 攻击模式与协同处置机制研究

生成式人工智能技术降低了网络钓鱼攻击的制作门槛,钓鱼即服务商业模式进一步推动黑产攻击产业化,EvilTokens 作为典型案例,借助 Telegram 机器人向黑产客户提供一站式钓鱼工具链,利用 AI 对被入侵邮箱内的通信关系、支付权限进行自动化分析,依托微软设备代码登录机制实现多因素认证绕过,对微软 365 账户及加密货币用户群体实施定向欺诈。本文以 Fo...

恶意令牌溯源:设备代码钓鱼攻击的原理、演化与防御研究

恶意令牌溯源:设备代码钓鱼攻击的原理、演化与防御研究

设备代码钓鱼作为近年快速兴起的新型网络钓鱼攻击范式,区别于传统以窃取账号密码为核心的网页钓鱼,利用 OAuth 设备授权流程中的设备代码机制,诱导受害者在第三方设备上完成身份确认,最终实现攻击者远程获取目标账户访问令牌的攻击目标。本文基于微软安全团队发布的 EvilTokens 攻击事件分析材料,系统梳理 EvilTokens 攻击链的完整执行流程,剖析设备...

在腾讯云 CVM 上把 dsh-config-manager 跑起来:从安全组到一次可复核的备份

在腾讯云 CVM 上把 dsh-config-manager 跑起来:从安全组到一次可复核的备份

你有一台腾讯云 CVM,上面跑着 DSH,想把配置备份真正做起来,并且希望「备份成功」这句话可被验证。这篇只讲怎么把它跑通。前置条件两件:机器上要有 Node,版本按插件声明的 engines 区间 ^22.19.0 || >=24.0.0 选;它不是重负载——主要工作是文件读写、ZIP 打包与 SHA-256 哈希,所以实例规格按 DSH 现有负载定...

资源下载

更多资源
腾讯云软件源

腾讯云软件源

为解决软件依赖安装时官方源访问速度慢的问题,腾讯云为一些软件搭建了缓存服务。您可以通过使用腾讯云软件源站来提升依赖包的安装速度。为了方便用户自由搭建服务架构,目前腾讯云软件源站支持公网访问和内网访问。

Spring

Spring

Spring框架(Spring Framework)是由Rod Johnson于2002年提出的开源Java企业级应用框架,旨在通过使用JavaBean替代传统EJB实现方式降低企业级编程开发的复杂性。该框架基于简单性、可测试性和松耦合性设计理念,提供核心容器、应用上下文、数据访问集成等模块,支持整合Hibernate、Struts等第三方框架,其适用范围不仅限于服务器端开发,绝大多数Java应用均可从中受益。

Rocky Linux

Rocky Linux

Rocky Linux(中文名:洛基)是由Gregory Kurtzer于2020年12月发起的企业级Linux发行版,作为CentOS稳定版停止维护后与RHEL(Red Hat Enterprise Linux)完全兼容的开源替代方案,由社区拥有并管理,支持x86_64、aarch64等架构。其通过重新编译RHEL源代码提供长期稳定性,采用模块化包装和SELinux安全架构,默认包含GNOME桌面环境及XFS文件系统,支持十年生命周期更新。

WebStorm

WebStorm

WebStorm 是jetbrains公司旗下一款JavaScript 开发工具。目前已经被广大中国JS开发者誉为“Web前端开发神器”、“最强大的HTML5编辑器”、“最智能的JavaScript IDE”等。与IntelliJ IDEA同源,继承了IntelliJ IDEA强大的JS部分的功能。


用户登录
用户注册